Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Mörderische-Dinnerparty-Der-Fluch
Top-Angebote
Produkte zum Begriff Mörderische-Dinnerparty-Der-Fluch:
-
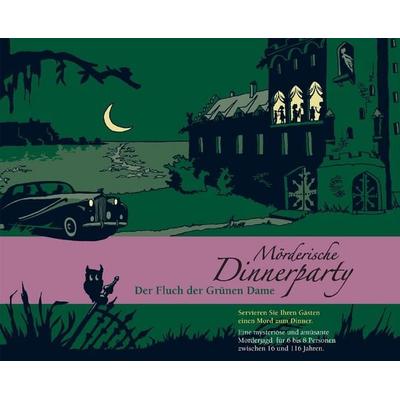
Blaubart Verlag Mörderische Dinnerparty – Der Fluch der Grünen DameCastle Darkmore ist ein perfekter Platz, um einen Gruselfilm zu drehen. In dem alten Gemäuer gibt es eine Menge rostige Ritterrüstungen, quietschende Türen – und vor allem ein echtes Gespenst. Im 16. Jahrhundert ist hier die hässliche Lady Darkmore zu Tode gestürzt, hinterhältig dahingemeuchelt von ihrem Ehemann, der sie aus dem Weg geräumt hat, um seine hübsche junge Geliebte heiraten zu können. Tödlich verwundet verfluchte die Lady das Haus und drohte allen Ehebrechern in seinen Mauern den Tod an. An einem eisigen Wintermorgen liegt der Regisseur und Drehbuchautor, Oscar Wilder, tot im seinen Bett. In seinem Zimmer finden sich auch deutlich Indizien dafür, dass er die Nacht mit einer Frau verbracht hat – die nicht seine Ehefrau war. Pikanterweise ist die Tür zu seinem Schlafzimmer jedoch von Innen verschlossen. Und auf dem Brokatkleid der Lady, das im Schlossturm ausgestellt ist, finden sich Blutspuren… Hat das eifersüchtige Gespenst den despotischen Regisseur erdolcht? Oder war es doch ein Mörder aus Fleisch und Blut?36,80 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Blaubart Verlag - Mörderische Dinnerparty – Der Fluch der Grünen Dame BLA00004 RollenspielMit dem Rollenspiel „Mörderische Dinnerparty – Der Fluch der Grünen Dame“ wird ein Abendessen zu einer spannenden und mysteriösen Mörderjagd. In den alten Gemäuern von Castle Darkmore ereignet sich ein Verbrechen und die Gäste müssen gemeinsam den Täter entlarven. geeignet für 6 bis 8 Personen ab 16 Jahren bietet eine Spieldauer von etwa 3 bis 4 Stunden jeder Gast schlüpft in eine eigene Rolle mit individuellen Motiven enthält Spielmaterial mit Hinweisen und geheimen Informationen für einen interaktiven Abend Die Dreharbeiten zum Gruselfilm „Der Fluch der Grünen Dame“ stehen unter keinem guten Stern. Der Legende nach spukt der Geist von Lady Darkmore im Schloss, seit sie im 16. Jahrhundert von ihrem Ehemann ermordet wurde. Als der Regisseur Oscar Wilder tot in seinem von innen verschlossenen Zimmer aufgefunden wird, stellt sich die Frage: War es der rachsüchtige Geist oder doch ein Mörder aus Fleisch und Blut? Die Spieler übernehmen die Rollen der Verdächtigen, diskutieren die Indizien und versuchen, die Wahrheit hinter dem mysteriösen Todesfall aufzudecken.29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
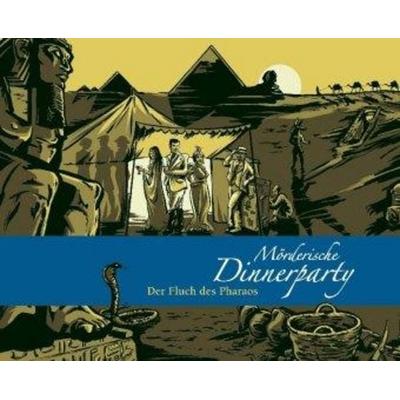
Blaubart Verlag - Mörderische Dinnerparty – Der Fluch des Pharaos BLA00010 RollenspielDas Rollenspiel „Mörderische Dinnerparty – Der Fluch des Pharaos“ versetzt die Teilnehmenden ins Ägypten des Jahres 1922, wo der mysteriöse Tod eines Forschers aufgeklärt werden muss. geeignet für 6 bis 8 Personen ab 16 Jahren langer Spielspaß mit einer Dauer von 360 bis 480 Minuten kombiniert ein spannendes Rollenspiel mit einem gemeinsamen Abendessen inklusive Rezeptvorschlägen für einen thematisch passenden Abend Im Camp bei der Öffnung eines Pharaonengrabes kommt der Forscher Howard Carlton ums Leben. Seine letzten Worte lauten: „Der Fluch des Pharaos!“. War es tatsächlich ein uralter Fluch, der ihn traf, oder steckt doch ein weltliches Verbrechen dahinter? In diesem interaktiven Spiel schlüpft jeder in eine Rolle mit eigenen Geheimnissen und Zielen. Gemeinsam wird versucht, den Fall zu lösen, während ein mehrgängiges Menü genossen wird. Die beiliegenden Hefte führen durch den Abend und liefern alle notwendigen Informationen, um den Täter zu entlarven.29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Mörderische-Dinnerparty-Der-Fluch:
-
Mörderische Dinnerparty. Der Fluch der Grünen DameEin Abend Unter Freunden, Verwandten Und Bekannten. Doch Das Idyll Trügt: Ein Mörder Sitzt Mit Ihnen Zu Tisch! Jetzt Gilt Es, Den Täter Zu Entlarven. Dabei Helfen Dialogszenen, Verborgene Indizien, Verräterische Briefe, Schockierende Fotos Und...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mörderische Dinnerparty 10. Der Fluch des PharaosÄgypten, 1922. Es Sollte Eine Weltsensation Werden: Der Berühmte Ägyptologe Sir Howard Carlton Öffnet Ein Neu Entdecktes Pharaonengrab. Dazu Angereist Sind Illustre Gäste. Doch Als Der Forscher Die Grabkammer Betritt, Sinkt Er Sekunden Später Zu...35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blaubart Verlag Mörderische Dinnerparty – Der Fluch der Grünen DameCastle Darkmore ist ein perfekter Platz, um einen Gruselfilm zu drehen. In dem alten Gemäuer gibt es eine Menge rostige Ritterrüstungen, quietschende Türen – und vor allem ein echtes Gespenst. Im 16. Jahrhundert ist hier die hässliche Lady Darkmore zu Tode gestürzt, hinterhältig dahingemeuchelt von ihrem Ehemann, der sie aus dem Weg geräumt hat, um seine hübsche junge Geliebte heiraten zu können. Tödlich verwundet verfluchte die Lady das Haus und drohte allen Ehebrechern in seinen Mauern den Tod an. An einem eisigen Wintermorgen liegt der Regisseur und Drehbuchautor, Oscar Wilder, tot im seinen Bett. In seinem Zimmer finden sich auch deutlich Indizien dafür, dass er die Nacht mit einer Frau verbracht hat – die nicht seine Ehefrau war. Pikanterweise ist die Tür zu seinem Schlafzimmer jedoch von Innen verschlossen. Und auf dem Brokatkleid der Lady, das im Schlossturm ausgestellt ist, finden sich Blutspuren… Hat das eifersüchtige Gespenst den despotischen Regisseur erdolcht? Oder war es doch ein Mörder aus Fleisch und Blut?36,80 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Mörderische-Dinnerparty-Der-Fluch
-
Blaubart Verlag - Mörderische Dinnerparty – Der Fluch der Grünen Dame BLA00004 RollenspielMit dem Rollenspiel „Mörderische Dinnerparty – Der Fluch der Grünen Dame“ wird ein Abendessen zu einer spannenden und mysteriösen Mörderjagd. In den alten Gemäuern von Castle Darkmore ereignet sich ein Verbrechen und die Gäste müssen gemeinsam den Täter entlarven. geeignet für 6 bis 8 Personen ab 16 Jahren bietet eine Spieldauer von etwa 3 bis 4 Stunden jeder Gast schlüpft in eine eigene Rolle mit individuellen Motiven enthält Spielmaterial mit Hinweisen und geheimen Informationen für einen interaktiven Abend Die Dreharbeiten zum Gruselfilm „Der Fluch der Grünen Dame“ stehen unter keinem guten Stern. Der Legende nach spukt der Geist von Lady Darkmore im Schloss, seit sie im 16. Jahrhundert von ihrem Ehemann ermordet wurde. Als der Regisseur Oscar Wilder tot in seinem von innen verschlossenen Zimmer aufgefunden wird, stellt sich die Frage: War es der rachsüchtige Geist oder doch ein Mörder aus Fleisch und Blut? Die Spieler übernehmen die Rollen der Verdächtigen, diskutieren die Indizien und versuchen, die Wahrheit hinter dem mysteriösen Todesfall aufzudecken.29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Blaubart Verlag - Mörderische Dinnerparty – Der Fluch des Pharaos BLA00010 RollenspielDas Rollenspiel „Mörderische Dinnerparty – Der Fluch des Pharaos“ versetzt die Teilnehmenden ins Ägypten des Jahres 1922, wo der mysteriöse Tod eines Forschers aufgeklärt werden muss. geeignet für 6 bis 8 Personen ab 16 Jahren langer Spielspaß mit einer Dauer von 360 bis 480 Minuten kombiniert ein spannendes Rollenspiel mit einem gemeinsamen Abendessen inklusive Rezeptvorschlägen für einen thematisch passenden Abend Im Camp bei der Öffnung eines Pharaonengrabes kommt der Forscher Howard Carlton ums Leben. Seine letzten Worte lauten: „Der Fluch des Pharaos!“. War es tatsächlich ein uralter Fluch, der ihn traf, oder steckt doch ein weltliches Verbrechen dahinter? In diesem interaktiven Spiel schlüpft jeder in eine Rolle mit eigenen Geheimnissen und Zielen. Gemeinsam wird versucht, den Fall zu lösen, während ein mehrgängiges Menü genossen wird. Die beiliegenden Hefte führen durch den Abend und liefern alle notwendigen Informationen, um den Täter zu entlarven.29,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Blaubart Mörderische Dinnerparty - Der Fluch der Grünen Dame (Deutsch, 6 - 8 Spieler)Castle Darkmore ist ein perfekter Platz, um einen Gruselfilm zu drehen. In dem alten Gemäuer gibt es eine Menge rostige Ritterrüstungen, quietschende Türen und vor allem ein echtes Gespenst.51,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mörderische Dinnerparty 12. Der Rote EngelBerlin 1928: In Der Traumfabrik Babelsberg Liegen Licht Und Schatten Eng Beieinander. Die Schauspielerin Zarah Leandros Steht Mit Ihrer Hauptrolle In 'der Rote Engel' Vor Ihrem Durchbruch. Doch Dann Stirbt Die Glamouröse Filmdiva Auf Rätselhafte...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.