Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für NABO-SBW-250-2-1
Top-Angebote
Produkte zum Begriff NABO-SBW-250-2-1:
-
FolyMaps Motorradkarten Deutschland Süd 1 : 250 000FolyMaps Motorradkarten Deutschland Süd 1 : 250 000 , Motorradkarten-Set Deutschland Süd, bestehend aus 8 laminierten Karten, die im übersichtlichen Tourenmaßstab 1:250.000 ganz Süd-Deutschland abdecken. In einer praktischen Umtasche mit Reißverschluß. Deutschland bietet wunderschöne Strecken für Motorradfahrer. Dieses Kartenset mit 8 gut lesbaren und vor allem beidseitig bedruckten sowie laminierten Einzelkarten passt perfekt in jeden Tankrucksack und lässt sich flexibel falten. Wetterfest und wieder beschreibbar behält man auch bei rauem Wetter den Durchblick und kann Lieblingstouren individuell auf den Karten markieren. Die Karten enthalten keine Tourentipps oder Hotelempfehlungen. , Sonstige > Tinte, Toner & Papier , Auflage: 1. Auflage, Erscheinungsjahr: 201811, Produktform: Karte, Beilage: laminiert, Auflage/Ausgabe: 1. Auflage, Keyword: Motorrad Karten; Süd Deutschland; Süddeutschland; foliert; laminiert, Fachschema: Deutschland / Landkarte, Atlas~Motorrad / Landkarte, Atlas, Region: Deutschland, Warengruppe: HC/Karten/Stadtpläne/Deutschland, Fachkategorie: Landkarten und Atlanten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Touristik-Verlag Vellmar, Verlag: Touristik-Verlag Vellmar, Verlag: TVV Touristik-Verlag GmbH, Länge: 120, Breite: 239, Höhe: 33, Gewicht: 364, Produktform: Karte, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff NABO-SBW-250-2-1:
-
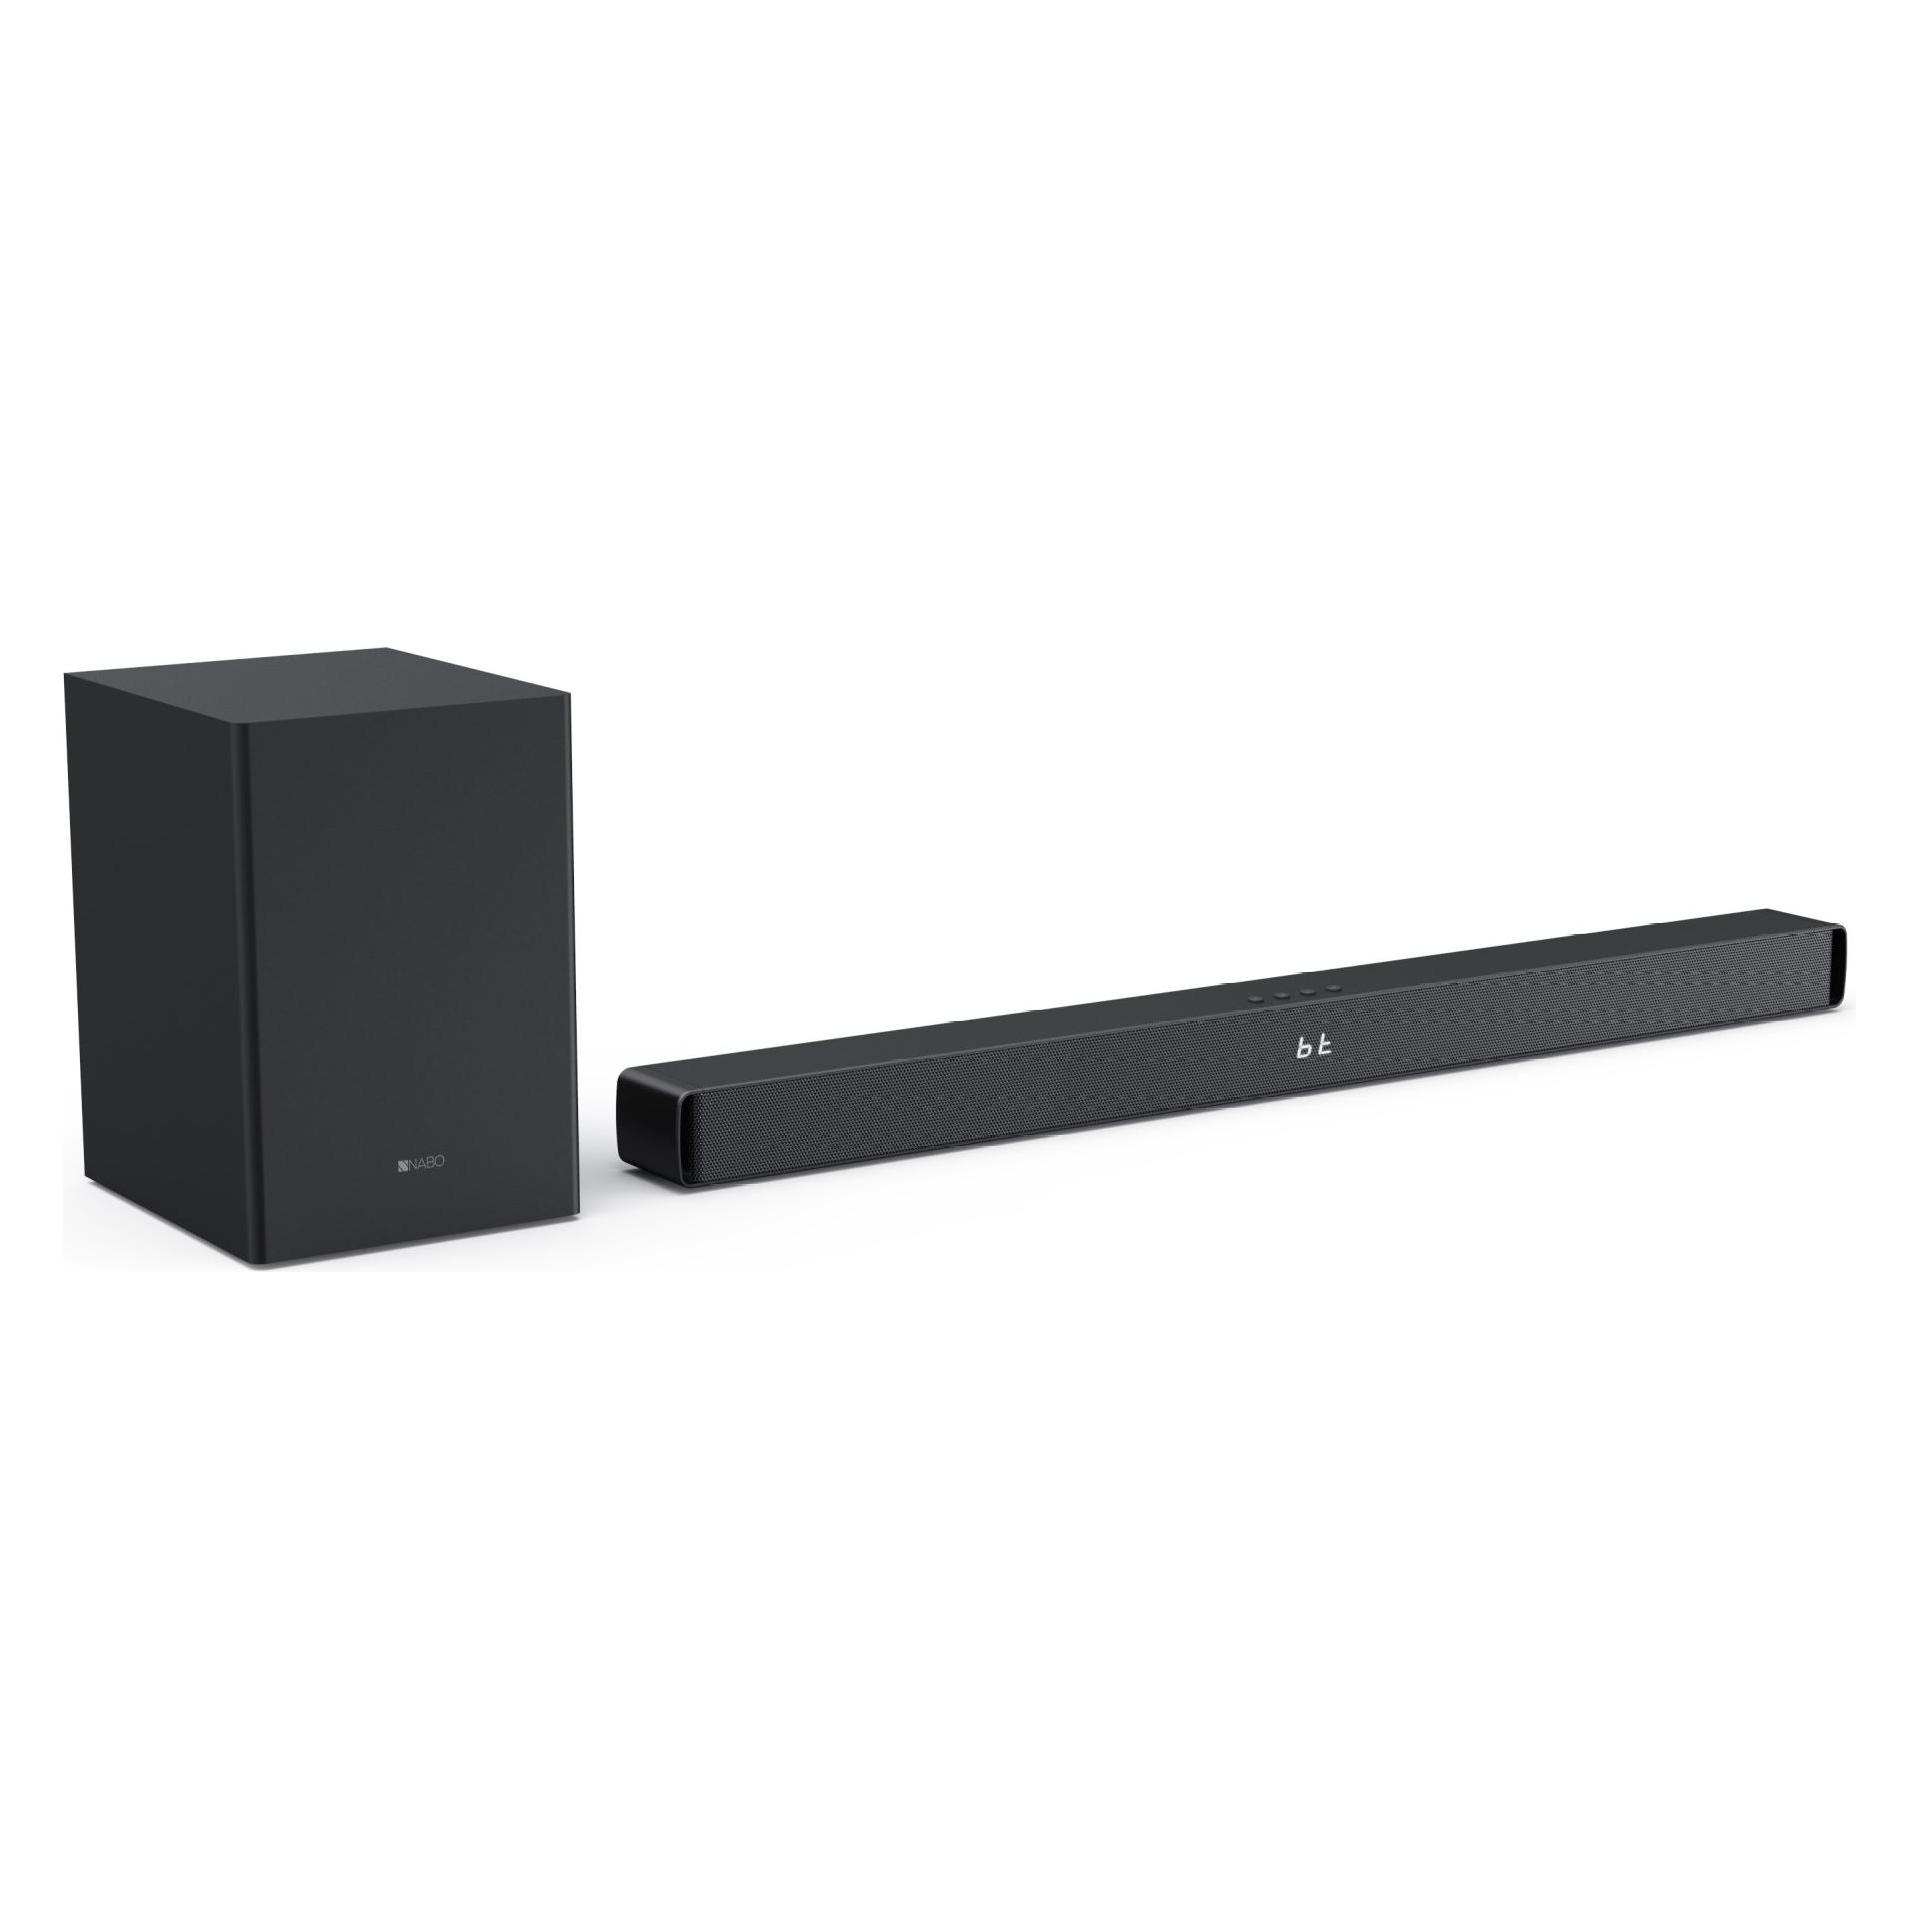
NABO SBW-250 2.1 Soundbar inkl. Wireless-Subwoofer, Soundbar, Schwarz2.1 Soundbar SBW 250 mit kabellosem Subwoofer von NABO – Kinoerlebnis für Ihr Zuhause. Die NABO SBW 250 ist eine leistungsstarke 2.1 Soundbar mit kabellosem Subwoofer, die für ein intensives Klangerlebnis sorgt. Ob für Filme, Musik oder Spiele – die Kombination aus klarer Klangqualität und kraftvollen Bässen bringt Ihr Entertainment auf ein neues Level. Kraftvoller Klang: 100 Watt Ausgangsleistung (50 W Subwoofer, 25 W x 2 Soundbar). Kabelloser Subwoofer: 5,25"-Treiber für tiefe, präzise Bässe ohne Kabelsalat. Vielseitige Anschlussmöglichkeiten: HDMI ARC, 3,5-mm-Klinke und optischer Eingang. Benutzerfreundlichkeit: LED-Display und Fernbedienung für einfache Bedienung. Flexibles Design: Wandmontage möglich für platzsparende Integration. Wireless Audio Streaming: Komfortables Abspielen Ihrer Lieblingsmusik via Bluetooth. Mit der NABO SBW 250 holen Sie sich ein Kinoerlebnis nach Hause. Die Soundbar überzeugt mit einer Ausgangsleistung von 25 W pro Kanal und wird durch den kabellosen Subwoofer mit 50 W Leistung ergänzt. Der 5,25"-Subwoofer sorgt für beeindruckende Tiefen, die Filme und Musik zum Leben erwecken. Die Soundbar verfügt über zahlreiche Anschlussmöglichkeiten wie HDMI ARC für einfache Steuerung, einen 3,5-mm-Klinkeneingang und einen optischen Eingang. Zusätzlich können Sie über Bluetooth kabellos Musik streamen oder Ihre Lieblingsinhalte direkt über den USB-Anschluss wiedergeben. Das elegante Design der Soundbar (920 x 58 x 75 mm) und des Subwoofers (200 x 293 x 230 mm) passt sich perfekt jeder Wohnumgebung an. Die Wandmontageoption und die benutzerfreundliche Fernbedienung sorgen für zusätzlichen Komfort. NABO SBW 250 – starker Klang, minimalistisches Design, maximaler Komfort. TV nicht im Lieferumfang enthalten.139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FolyMaps Motorradkarten Deutschland Süd 1 : 250 000FolyMaps Motorradkarten Deutschland Süd 1 : 250 000 , Motorradkarten-Set Deutschland Süd, bestehend aus 8 laminierten Karten, die im übersichtlichen Tourenmaßstab 1:250.000 ganz Süd-Deutschland abdecken. In einer praktischen Umtasche mit Reißverschluß. Deutschland bietet wunderschöne Strecken für Motorradfahrer. Dieses Kartenset mit 8 gut lesbaren und vor allem beidseitig bedruckten sowie laminierten Einzelkarten passt perfekt in jeden Tankrucksack und lässt sich flexibel falten. Wetterfest und wieder beschreibbar behält man auch bei rauem Wetter den Durchblick und kann Lieblingstouren individuell auf den Karten markieren. Die Karten enthalten keine Tourentipps oder Hotelempfehlungen. , Sonstige > Tinte, Toner & Papier , Auflage: 1. Auflage, Erscheinungsjahr: 201811, Produktform: Karte, Beilage: laminiert, Auflage/Ausgabe: 1. Auflage, Keyword: Motorrad Karten; Süd Deutschland; Süddeutschland; foliert; laminiert, Fachschema: Deutschland / Landkarte, Atlas~Motorrad / Landkarte, Atlas, Region: Deutschland, Warengruppe: HC/Karten/Stadtpläne/Deutschland, Fachkategorie: Landkarten und Atlanten, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Touristik-Verlag Vellmar, Verlag: Touristik-Verlag Vellmar, Verlag: TVV Touristik-Verlag GmbH, Länge: 120, Breite: 239, Höhe: 33, Gewicht: 364, Produktform: Karte, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für NABO-SBW-250-2-1
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.