Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
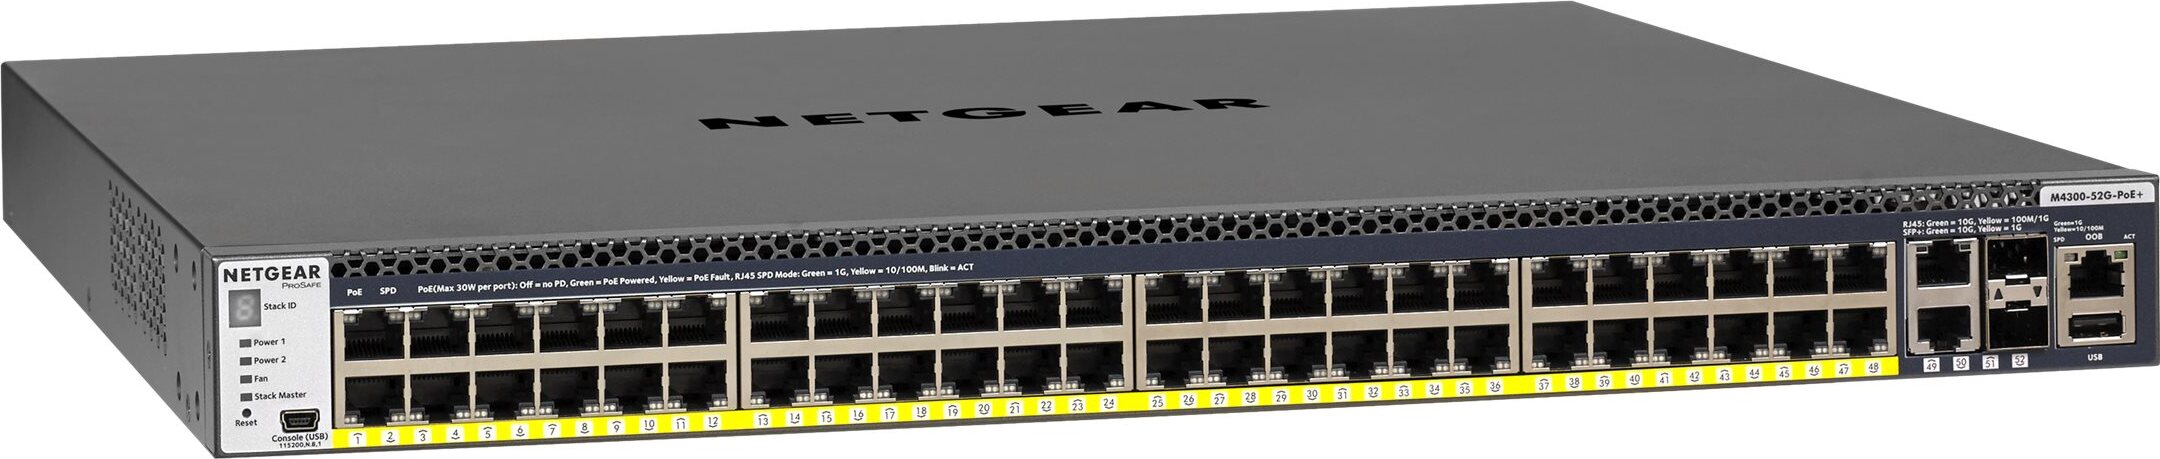

Ähnliche Suchbegriffe für NETGEAR-GSM4352PA-Managed-L2
Top-Angebote
Produkte zum Begriff NETGEAR-GSM4352PA-Managed-L2:
-
NETGEAR CSM4532 Managed L2/L3/L4 1U SchwarzCSM4532 M4500-32C Managed Switch Managed Switch, 32-Port QSFP28 40G/50G/100G, 2xPSUs, 6x Lüftertrays bereits installiertNETGEAR M4500-32C Managed SwitchManaged Switch mit 32 Anschlüssen (40/50 / 100G)Da Pro AV-over-IP-Systeme immer größer werden, ist eine neue Switch-Klasse auf den Markt gekommen. Die SDVoE-fähigen 100G- und 10G-Ethernet-M4500-Switches kombinieren die Konfigurierbarkeit eines Matrix-Switches mit der Leistung und Skalierbarkeit von Ethernet, um Hunderte von AV-over-IP-Endpunkten zu unterstützen. Layer-3-PIM-SSM-Routing ist verfügbar, aber nicht obligatorisch: Diese neuen Switches bieten IGMP + und vereinfachen Systemarchitekturen auf Layer-2 mit denselben bekannten IGMP-Techniken im gesamten AV-over-IP-Netzwerk erheblich.Mit einer blockierungsfreien Struktur mit 6,4 TBit / s und einer Weiterleitungsrate von 2Bpps bietet der M4500-32C umfassende L2 / L3 / L4- und IPv4 / IP...27778,43 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
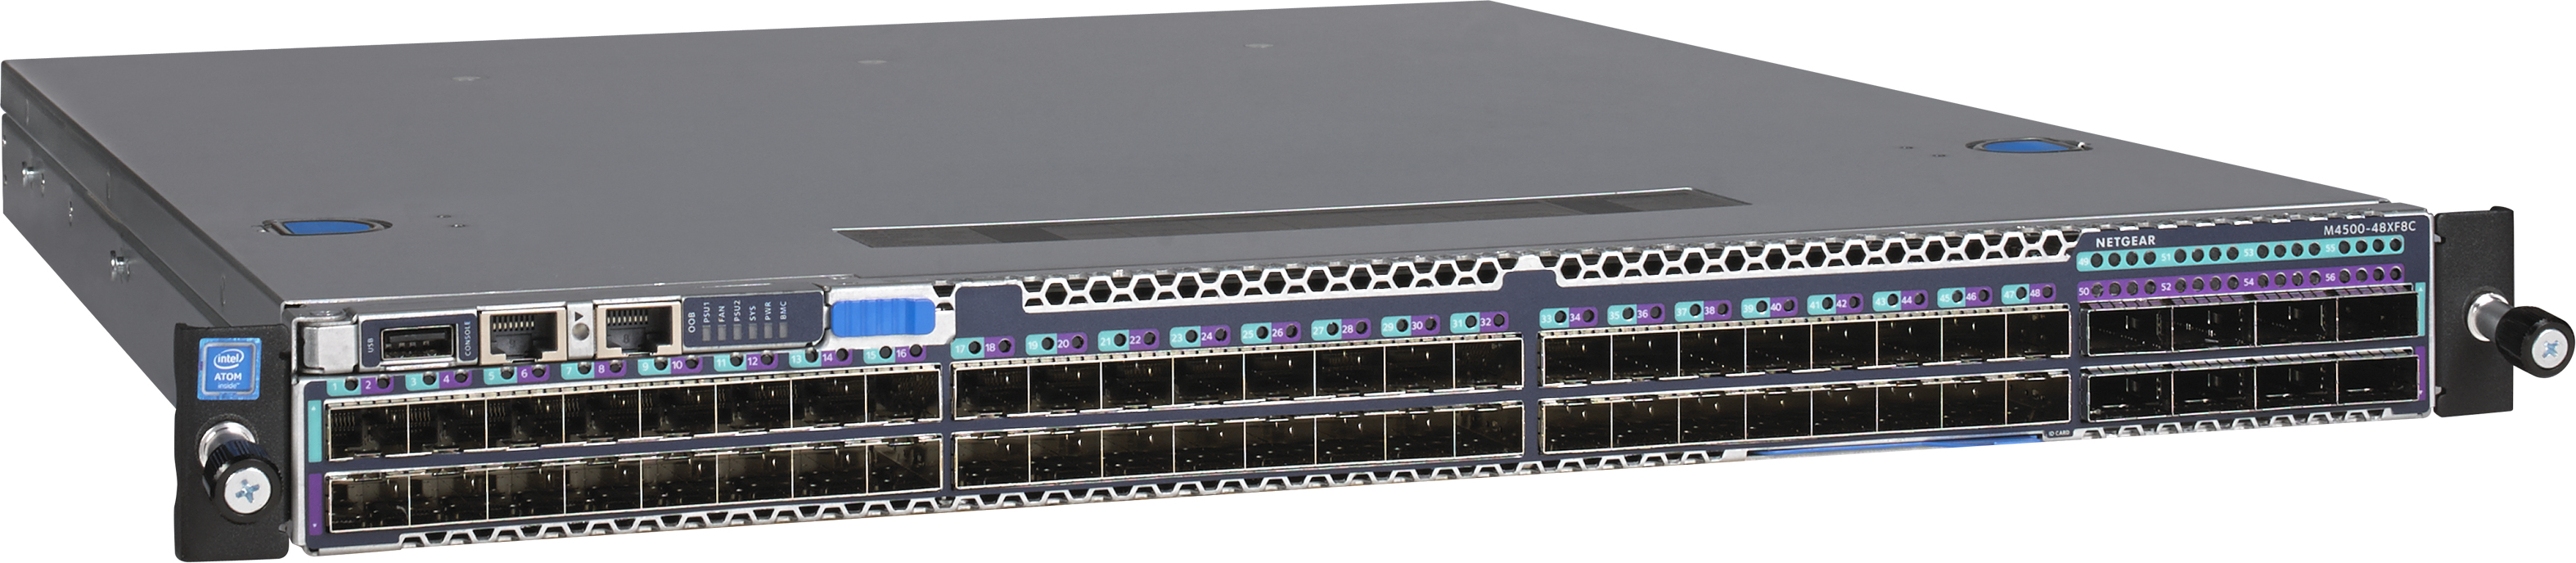
NETGEAR XSM4556, Managed, L2/L3/L4, Rack-Einbau, 1UNETGEAR M4500-48XF8C Managed Switch Verwalteter Switch mit 48 10 / 25G- und 8 40/50 / 100G-Anschlüssen Da Pro AV-over-IP-Systeme immer größer werden, ist eine neue Klasse von Switches auf den Markt gekommen. Layer-3-PIM-SSM-Routing ist verfügbar, aber nicht obligatorisch: Diese neuen Switches bieten IGMP + und vereinfachen Systemarchitekturen auf Layer-2 mit denselben bekannten IGMP-Techniken im gesamten AV-over-IP-Netzwerk erheblich.Management-FunktionenSwitch-TypManagedSwitch-EbeneL2/L3/L4Quality of Service (QoS) SupportJaWeb-basiertes ManagementJaARP-InspektionJaSystemereignisprotokollJaAnschlüsse und SchnittstellenOptischer KabelverbinderQSFP+Konsolen-PortRJ-45Anzahl QSFP28-Ports8Anzahl SFP28-Ports48Anzahl USB 2.0 Anschlüsse1NetzsteckerDC-AnschlussNetzwerkNetzstandardIEEE 802.1AX, IEEE 802.3ad10G-UnterstützungJaPort-SpiegelungJaUnterstützung DatenflusssteuerungJaLink AggregationJaRatenbeschränkungJaAuto MDI/MDI-XJaSpannbaum-ProtokollJaAuto-AbtastungJaAuto-Negotiation-FunktionJaVLAN33383,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR MSM4214X Managed L2/L3 2.5G Ethernet 1U SchwarzManaged L2/L3Quality of Service (QoS) SupportAnzahl der basisschaltenden RJ-45 Ethernet Ports: 12MAC-Adressentabelle: 16000 Eintragungen Routing-/Switching-Kapazität: 100 Gbit/sZugriffkontrollliste1U Rack-Einbau1448,53 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was passiert mit L2, L1, L1, L2 und L3, L3?
Es ist nicht klar, was genau mit L2, L1, L1, L2 und L3, L3 gemeint ist. Es könnte sich um eine Abfolge von Aktionen oder Ereignissen handeln, bei der L2 und L3 zweimal vorkommen. Ohne weitere Informationen ist es schwierig, eine genaue Antwort zu geben. **
Top-Angebote
Produkte zum Begriff NETGEAR-GSM4352PA-Managed-L2:
-
NETGEAR GSM4352PA, Managed, L2/L3/L4, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE), Rack-Einbau, 1UDie NETGEAR M4300 Stackable Switch-Reihe liefert kosteneffiziente L2/L3/L4- und IPv4/IPv6-Dienste für den Netzwerkrandbereich (Edge) und den Netzwerkkern (Core) von Klein- und mittelständischen Unternehmen, mit unerreicht einfacher Handhabung: 10-Gigabit-Modelle lassen sich nahtlos stapeln mit 1-Gigabit-Modellen innerhalb der Reihe, was Line-Rate-Spine-and-Leaf-Stacking-Topologien ermöglicht. Non-Stop-Forwarding (NSF)-Virtual-Chassis-Architekturen sorgen für erweiterte Hochverfügbarkeit (HA) mit Hitless Failover im Stapel. Zwei redundante Stromversorgungsmodule bei den Modellen mit voller Breite tragen zum Business Continuity Management bei.Das Layer-3-Feature-Set enthält standardmäßig statisches, dynamisches und policy-basiertes Routing. Die NETGEAR M4300 Switch-Reihe ist perfekt geeignet für Wireless-Zugang, Unified Communications und IP-Video. Außerdem ist sie zukunftssicher, da sie Software-defined Network (SDN) und OpenFlow 1.3 in Ihrem Netzwerk unterstützt. Best-in-Class Stacking3381,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR XS508TM Managed L2/L3/L4 GrauAuf einen Blick Switch-TypManaged 10G-Unterstützungja MAC-Adressentabelle16000 Eintragungen Netzteil enthaltenja Alle technischen Daten anzeigen (24 Angaben) Management-FunktionenSwitch-TypManagedSwitch-EbeneL2/L3/L4Quality of Service (QoS) SupportJaWeb-basiertes ManagementJaCloud-verwaltetJaMIB UnterstützungY Anschlüsse und SchnittstellenAnzahl 10G Ethernet (Kupfer)-Ports8Menge Modul-Steckplätze SFP+2 Netzwerk10G-UnterstützungJa DatenübertragungMAC-Adressentabelle16000 Eintragungen SicherheitZugriffkontrolllisteJaMAC Adressen FilternJa Multicast-FunktionenMulticast UnterstützungJa DesignProduktfarbeGrauLED-AnzeigenJa EnergieNetzteil enthaltenJa BetriebsbedingungenBetriebstemperatur0 - 50 °CTemperaturbereich bei Lagerung-20 - 70 °CRelative Luftfeuchtigkeit in Betrieb0 - 95%Luftfeuchtigkeit bei Lagerung0 - 95% Gewicht und AbmessungenBreite330 mmTiefe206 mmHöhe43,2 mmGewicht2,2 kg Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.1048,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR CSM4532 Managed L2/L3/L4 1U SchwarzCSM4532 M4500-32C Managed Switch Managed Switch, 32-Port QSFP28 40G/50G/100G, 2xPSUs, 6x Lüftertrays bereits installiertNETGEAR M4500-32C Managed SwitchManaged Switch mit 32 Anschlüssen (40/50 / 100G)Da Pro AV-over-IP-Systeme immer größer werden, ist eine neue Switch-Klasse auf den Markt gekommen. Die SDVoE-fähigen 100G- und 10G-Ethernet-M4500-Switches kombinieren die Konfigurierbarkeit eines Matrix-Switches mit der Leistung und Skalierbarkeit von Ethernet, um Hunderte von AV-over-IP-Endpunkten zu unterstützen. Layer-3-PIM-SSM-Routing ist verfügbar, aber nicht obligatorisch: Diese neuen Switches bieten IGMP + und vereinfachen Systemarchitekturen auf Layer-2 mit denselben bekannten IGMP-Techniken im gesamten AV-over-IP-Netzwerk erheblich.Mit einer blockierungsfreien Struktur mit 6,4 TBit / s und einer Weiterleitungsrate von 2Bpps bietet der M4500-32C umfassende L2 / L3 / L4- und IPv4 / IP...27778,43 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für NETGEAR-GSM4352PA-Managed-L2
-
NETGEAR XSM4556, Managed, L2/L3/L4, Rack-Einbau, 1UNETGEAR M4500-48XF8C Managed Switch Verwalteter Switch mit 48 10 / 25G- und 8 40/50 / 100G-Anschlüssen Da Pro AV-over-IP-Systeme immer größer werden, ist eine neue Klasse von Switches auf den Markt gekommen. Layer-3-PIM-SSM-Routing ist verfügbar, aber nicht obligatorisch: Diese neuen Switches bieten IGMP + und vereinfachen Systemarchitekturen auf Layer-2 mit denselben bekannten IGMP-Techniken im gesamten AV-over-IP-Netzwerk erheblich.Management-FunktionenSwitch-TypManagedSwitch-EbeneL2/L3/L4Quality of Service (QoS) SupportJaWeb-basiertes ManagementJaARP-InspektionJaSystemereignisprotokollJaAnschlüsse und SchnittstellenOptischer KabelverbinderQSFP+Konsolen-PortRJ-45Anzahl QSFP28-Ports8Anzahl SFP28-Ports48Anzahl USB 2.0 Anschlüsse1NetzsteckerDC-AnschlussNetzwerkNetzstandardIEEE 802.1AX, IEEE 802.3ad10G-UnterstützungJaPort-SpiegelungJaUnterstützung DatenflusssteuerungJaLink AggregationJaRatenbeschränkungJaAuto MDI/MDI-XJaSpannbaum-ProtokollJaAuto-AbtastungJaAuto-Negotiation-FunktionJaVLAN33383,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR MSM4214X Managed L2/L3 2.5G Ethernet 1U SchwarzManaged L2/L3Quality of Service (QoS) SupportAnzahl der basisschaltenden RJ-45 Ethernet Ports: 12MAC-Adressentabelle: 16000 Eintragungen Routing-/Switching-Kapazität: 100 Gbit/sZugriffkontrollliste1U Rack-Einbau1448,53 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
NETGEAR XSM4216F, Managed, L2/L3, Vollduplex, Rack-Einbau, 1UDie ultimative Lösung für professionelle Audio- und Videoanwendungen Der M4250-16XF ist ein leistungsstarker AV Line Managed Switch, der für professionelle Audio- und Videoanwendungen entwickelt wurde. Er verfügt über 16x 1000/ 10GBASE-X (SFP+) Anschlüsse und 320Gbps non-blocking fabric über 16 Ports, einen Out-of-Band-1G-Ethernet-Management-Port, USB-C- und RJ45-RS232-Konsolenanschlüsse sowie einen USB-A-Speicheranschluss. Der M4250-16XF verfügt außerdem über eine branchenweit einzigartige zweite Benutzeroberfläche, die ausschließlich für den AV Bereich entwickelt wurde. Mit Auto-LAG und Auto-Trunk in Kombination mit NETGEAR IGMP Plus war die Einrichtung eines komplizierten AV-over-IP-Netzwerks noch nie so einfach. IP-basiertes Signalmanagement, das mit Beiträgen von AV-Profis entwickelt wurde Diese neue Switch-Serie wurde entwickelt, um den Anforderungen des wachsenden Marktes für Audio und Video over IP (AV over IP) gerecht zu werden. Die Switches wurden in Zusammenarbeit mit AV-Pr1528,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR XS724TM, Managed, L2/L3/L4, Vollduplex, Rack-EinbauAllgemeinGerätetypSwitch - 24 Anschlüsse - 2+/L3 Lite - SmartGehäusetypDesktop, an Rack montierbarUntertyp10 Gigabit EthernetPorts24 x 10/25 Gigabit Ethernet + 4 x 1 Gigabit / 10 Gigabit SFP+KapazitätACLs pro System: 100Jumbo-Rahmenunterstützung1500 ByteRouting ProtocolSTPRemoteverwaltungsprotokollIPv6, DHCP, Telnet, SSH, HTTP, SNMP 1, SNMP 2, SNMP 3VerschlüsselungsalgorithmusSHA-512AuthentifizierungsmethodeTACACS+, RADIUSLeistungsmerkmaleSicherheitsslot (kompatibel mit Kensington Slot), DoS, Guest VLAN, DiffServ-Unterstützung, ARP-Unterstützung, MVR, MLD-Snooping, IGMP Snooping, MST support, VLAN-Unterstützung, LACP-Support, LAG, LLDP-MED, LLDP-Support, GARP, MAC based VLAN, Voice VLAN, DHCP-Snooping, DHCP IPv6 Server, DHCP IPv6 Relais, DHCP-Relais, UPnP, NTP-Server, ACL SupportProduktenIEEE 802.1pStatusanzeigerStromversorgung, Link/Aktivität/Geschwindigkeit, LüfterErweiterung/KonnektivitätSchnittstellen24 x 10/25GBase-T RJ-45 4 x 1/10GBase-X SFP+StromversorgungStromversorgungsgerätIn2762,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was passiert mit L2, L1, L1, L2 und L3, L3?
Es ist nicht klar, was genau mit L2, L1, L1, L2 und L3, L3 gemeint ist. Es könnte sich um eine Abfolge von Aktionen oder Ereignissen handeln, bei der L2 und L3 zweimal vorkommen. Ohne weitere Informationen ist es schwierig, eine genaue Antwort zu geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.