Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
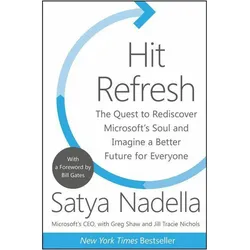
Ähnliche Suchbegriffe für Nadella-S-Hit-Refresh
Top-Angebote
Produkte zum Begriff Nadella-S-Hit-Refresh:
-
Zeitler, Oxana: #REFRESH#REFRESH , Die Social-Media-Welt verändert sich rasant. Wenn uns unsere Personal Brands frisch und relevant bleiben sollen, brauchen wir neue Impulse, Vorbilder und Ideen. Lernen Sie in diesem Buch, wie Sie als Leader und Leaderin aus der Masse herausstechen und Wirkkraft entfalten. Refreshen Sie Ihr Branding, um Ihre Persönlichkeit erlebbar zu machen, Einfluss zu nehmen und Ihre Marke über ein ganzes langes Berufsleben hinweg relevant zu halten. In #Refresh erfahren Sie, welche CEO-Brands die Welt begeistern, beflügeln und inspirieren. Die Autorin gibt Einblicke in die Erfolgsstrategien aktueller Markenbotschafter und die Wirkkraft von Personal Branding. Sie zeigt Wege auf, wie Sie Ihr eigenes Branding auf die nächste Stufe heben und als Persönlichkeit erlebbar machen. #Refresh ist ein Guide für dynamisches Personal Branding, der Leaderinnen und Leader des 3. Jahrtausends befähigt, gemeinsam die Welt zu verändern. Inhalte: Inspiration durch die Generation Z Veröffentlichen, um Wirkung zu erzielen Erzählen Sie Ihre Geschichte, nicht Geschichten Versetzen Sie sich in die Gedanken Ihres Publikums Nutzen Sie Ihre Stimme, um die Welt zu verändern Seien Sie konsequent und zielstrebig u. v. m. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230925, Produktform: Leinen, Titel der Reihe: Haufe Fachbuch##, Autoren: Zeitler, Oxana, Seitenzahl/Blattzahl: 206, Keyword: Authentizität; BeReal; CEO; ChatGPT; Content-Marketing; Generation Z; Influencer; LEader; LinkedIn; Marke; Personal Branding; Personalisierung; Podcast; RERESH; Reichweite; Social Media; Spotify; Storytelling; Tiktok; Twitter; Video Content; YouTube, Fachschema: Business / Management~Management~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft~Absatz / Marketing~Marketing~Vermarktung~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Beruf / Karriere~Karriere, Fachkategorie: Marken und Markenkonzepte~Online-Marketing~Ratgeber: Karriere und Erfolg, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware, Produktverfügbarkeit: 02, Länge: 200, Breite: 124, Höhe: 17, Gewicht: 311, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Autor: 9783648138427 9783648138434 9783648138441, eBook EAN: 9783648175132 9783648175149, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hit Refresh, Gebundene Ausgabe von Satya Nadella,Greg Shaw,Jill Tracie Nichols, Harper Collins (US), 978-0-06-265250-8Hit Refresh, Gebundene Ausgabe Von Satya Nadella,greg Shaw,jill Tracie Nichols, Harper Collins (us), 978-0-06-265250-8, Seitenanzahl: 28828,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Nadella-S-Hit-Refresh:
-
Hit Refresh, Fachbücher von Satya NadellaIn diesem nachdenklichen Debüt erzählt der in Indien geborene Nadella die Geschichte seines persönlichen Lebens und seiner Arbeit als führender Veränderer und erklärt die kommende Bedeutung von Maschinenintelligenz. Der Autor tritt als bescheidene, sympathische Person aus einer erfolgreichen Familie hervor. Es dient als wertvoller Leitfaden für Technikbegeisterte und andere, die sich in einem Kulturwandel befinden. Satya Nadella ist Chief Executive Officer von Microsoft. Bevor er am 4. Februar 2014 zum CEO ernannt wurde, hatte Nadella Führungsrollen in sowohl Unternehmens- als auch Verbraucherbereichen des Unternehmens inne. Nachdem er 1992 zu Microsoft kam, wurde Nadella schnell als Führungspersönlichkeit bekannt, die in der Lage war, eine Vielzahl von Technologien und Geschäftsbereichen zu überbrücken, um einige der bekanntesten und am häufigsten genutzten Produkte der Welt zu transformieren. Ursprünglich aus Hyderabad, Indien, stammt Nadella.32,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zeitler, Oxana: #REFRESH#REFRESH , Die Social-Media-Welt verändert sich rasant. Wenn uns unsere Personal Brands frisch und relevant bleiben sollen, brauchen wir neue Impulse, Vorbilder und Ideen. Lernen Sie in diesem Buch, wie Sie als Leader und Leaderin aus der Masse herausstechen und Wirkkraft entfalten. Refreshen Sie Ihr Branding, um Ihre Persönlichkeit erlebbar zu machen, Einfluss zu nehmen und Ihre Marke über ein ganzes langes Berufsleben hinweg relevant zu halten. In #Refresh erfahren Sie, welche CEO-Brands die Welt begeistern, beflügeln und inspirieren. Die Autorin gibt Einblicke in die Erfolgsstrategien aktueller Markenbotschafter und die Wirkkraft von Personal Branding. Sie zeigt Wege auf, wie Sie Ihr eigenes Branding auf die nächste Stufe heben und als Persönlichkeit erlebbar machen. #Refresh ist ein Guide für dynamisches Personal Branding, der Leaderinnen und Leader des 3. Jahrtausends befähigt, gemeinsam die Welt zu verändern. Inhalte: Inspiration durch die Generation Z Veröffentlichen, um Wirkung zu erzielen Erzählen Sie Ihre Geschichte, nicht Geschichten Versetzen Sie sich in die Gedanken Ihres Publikums Nutzen Sie Ihre Stimme, um die Welt zu verändern Seien Sie konsequent und zielstrebig u. v. m. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230925, Produktform: Leinen, Titel der Reihe: Haufe Fachbuch##, Autoren: Zeitler, Oxana, Seitenzahl/Blattzahl: 206, Keyword: Authentizität; BeReal; CEO; ChatGPT; Content-Marketing; Generation Z; Influencer; LEader; LinkedIn; Marke; Personal Branding; Personalisierung; Podcast; RERESH; Reichweite; Social Media; Spotify; Storytelling; Tiktok; Twitter; Video Content; YouTube, Fachschema: Business / Management~Management~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft~Absatz / Marketing~Marketing~Vermarktung~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Beruf / Karriere~Karriere, Fachkategorie: Marken und Markenkonzepte~Online-Marketing~Ratgeber: Karriere und Erfolg, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware, Produktverfügbarkeit: 02, Länge: 200, Breite: 124, Höhe: 17, Gewicht: 311, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Autor: 9783648138427 9783648138434 9783648138441, eBook EAN: 9783648175132 9783648175149, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nadella-S-Hit-Refresh
-
Hit Refresh, Gebundene Ausgabe von Satya Nadella,Greg Shaw,Jill Tracie Nichols, Harper Collins (US), 978-0-06-265250-8Hit Refresh, Gebundene Ausgabe Von Satya Nadella,greg Shaw,jill Tracie Nichols, Harper Collins (us), 978-0-06-265250-8, Seitenanzahl: 28828,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.