Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Nasza-Ksiegarnia-Unsere-Buchhandlung
Top-Angebote
Produkte zum Begriff Nasza-Ksiegarnia-Unsere-Buchhandlung:
-
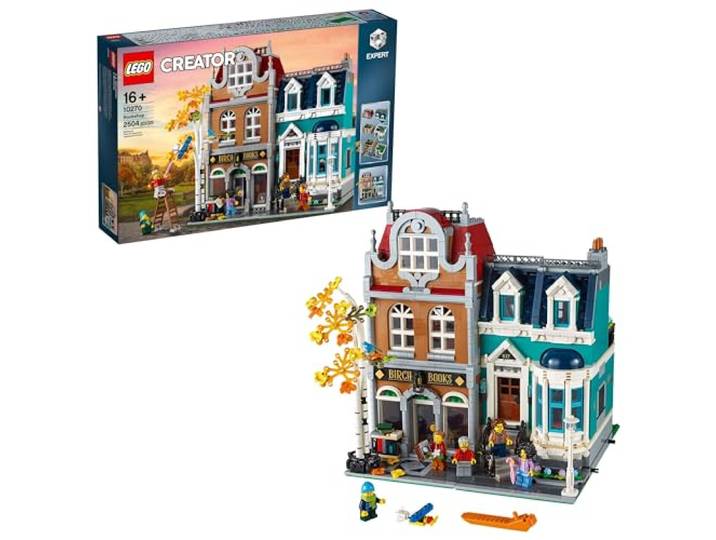
MPO Lego 10270 BuchhandlungMPO Lego 10270 Buchhandlung. Dieses große, fortschrittliche 2.504-teilige Sammelset enthält eine Buchhandlung im Stil der 1950er Jahre und ein anhängendes Stadthaus mit 3 abnehmbaren Ebenen\nDie Buchhandlung mit einzigartigen Details verfügt über Vitrinen, Regale und eine Leseecke, und die Wohnräume des Stadthauses werden Sie zum Lächeln bringen\nDie Gebäudeteile sind so konzipiert, dass sie sich leicht lösen und wieder anbringen können, um jedes Detail eines stark mit Ziegeln verzierten Innenraums mit authentischer Note zu enthüllen\nEnthält 5 Figuren, dazu viele Steindetails, wie Uhr und Möbel, Blumen, Gemüse und natürlich Chamäleon\nEinfach mit anderen unglaublich detaillierten modularen Gebäuden 10260 Downtown Diner und 10264 Corner Garage verbinden, um erstaunliche Straßenszenen zu erstellen Farbe:Mehrfarbig, Mehrfarbig198,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Nasza-Ksiegarnia-Unsere-Buchhandlung:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nasza-Ksiegarnia-Unsere-Buchhandlung
-
MPO Lego 10270 BuchhandlungMPO Lego 10270 Buchhandlung. Dieses große, fortschrittliche 2.504-teilige Sammelset enthält eine Buchhandlung im Stil der 1950er Jahre und ein anhängendes Stadthaus mit 3 abnehmbaren Ebenen\nDie Buchhandlung mit einzigartigen Details verfügt über Vitrinen, Regale und eine Leseecke, und die Wohnräume des Stadthauses werden Sie zum Lächeln bringen\nDie Gebäudeteile sind so konzipiert, dass sie sich leicht lösen und wieder anbringen können, um jedes Detail eines stark mit Ziegeln verzierten Innenraums mit authentischer Note zu enthüllen\nEnthält 5 Figuren, dazu viele Steindetails, wie Uhr und Möbel, Blumen, Gemüse und natürlich Chamäleon\nEinfach mit anderen unglaublich detaillierten modularen Gebäuden 10260 Downtown Diner und 10264 Corner Garage verbinden, um erstaunliche Straßenszenen zu erstellen Farbe:Mehrfarbig, Mehrfarbig198,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buki: Buchhandlung-Diorama – 3D-PuzzleDas Buki: Buchladen-Diorama – 3D-Puzzle ist die ideale Wahl für alle, die detailreiche Modelle und kreatives Basteln lieben. Aus Holzteilen entsteht ein kleiner, stimmungsvoller Buchladen, der jedes Kinderzimmer oder Arbeitszimmer dekorativ schmücken kann. Das fertige Modell ist mit LED-Beleuchtung ausgestattet und verwandelt sich abends in einen kleinen, märchenhaften Buchladen – empfohlen ab 10 Jahren. Produkteigenschaften: Marke: Buki France Produktkategorie: 3D-Holzpuzzle, Diorama-Bausatz Empfohlenes Alter: ab 10 Jahren Hauptfunktion: Bau eines miniaturisierten Buchladen-Dioramas aus Holzteilen mit LED-Beleuchtung Geförderte Fähigkeiten: Feinmotorik, Geduld und Konzentration, räumliches Vorstellungsvermögen und Kreativität Material: Holz und verschiedene Zubehörteile Größe: 14,5 x 16 x 18 cm (fertig aufgebautes Modell) Teile / Zubehör: 148 Bauteile, Möbel, Figuren, Accessoires, LED-Beleuchtung Batteriebetrieb: ja, für die LED-Beleuchtung (Batterien laut Verpackung nicht im Lieferumfang enthalten) Sicherheitshinweis: wegen verschluckbarer Kleinteile nicht geeignet für Kinder unter 10 Jahren Weitere wichtige Merkmale: ausführliche, Schritt-für-Schritt illustrierte Anleitung, nummerierte Bauteile Das Buki: Buchladen-Diorama – 3D-Puzzle ist ein hochwertiger Holzbausatz, dessen Aufbau etwa 2–3 Stunden dauert. Aus 148 Teilen entsteht ein detailreicher Buchladen mit verglaster Front, Bücherstapeln, Figuren und liebevoll gestalteter Einrichtung. Die nummerierten Bauteile und die illustrierte Schritt-für-Schritt-Anleitung erleichtern den Aufbau, sodass Kinder und Erwachsene den Bastelprozess sicher und mit Erfolgserlebnis meistern können. Das fertige Diorama ist nicht nur ein kreatives Spiel, sondern auch ein dekoratives Schmuckstück. Dank der beiliegenden LED-Beleuchtung lässt sich das Innere des Modells auch am Abend beleuchten und taucht Regale und Schaufenster in ein besonderes, stimmungsvolles Licht. Das passgenaue Zusammensetzen der Holzteile fördert die Fingerfertigkeit und Feinmotorik, das räumliche Denken sowie die Fähigkeit, Probleme selbstständig zu lösen. Für Kinder, die sich für Bücher und die Welt eines Buchladens begeistern, ist es ein inspirierendes Erlebnis, ihren eigenen kleinen Laden bis ins Detail selbst zu gestalten. Das Platzieren der Möbel und Figuren regt zum Geschichtenerzählen und zu kreativem Rollenspiel an, während die Kinder Schritt für Schritt erleben, wie aus den ersten Bauteilen ein vollständiges Modell entsteht. Die stabile Holzkonstruktion macht das Diorama langlebig, sodass es lange Zeit als Blickfang auf dem Schreibtisch oder im Regal stehen kann. Für wen ist es geeignet? Das Buki: Buchladen-Diorama – 3D-Puzzle richtet sich an Kinder und Jugendliche ab 10 Jahren, die gerne Modelle bauen, Freude an feinen Bastelarbeiten mit kleinen Teilen haben und Spiele rund um Buchläden und Bücher mögen. Es fördert Konzentration und Ausdauer und eignet sich daher besonders für alle, die gerne ruhig und kreativ arbeiten. Es handelt sich um ein Indoor-Bastelset, für das – außer den benötigten Batterien – keine weiteren Materialien erforderlich sind. Ideal als Geschenk zum Geburtstag, zu Weihnachten, als Belohnung für besondere schulische Leistungen oder als gemeinsames Familienbastelprojekt. Verpackungsgröße: 35 x 25 x 8 cm23,49 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.