Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Nemesis-Now-Tasse-Herr
Top-Angebote
Produkte zum Begriff Nemesis-Now-Tasse-Herr:
-
Nemesis Now, Tasse, Star Wars: Stormtrooper (1x)Offiziell lizenzierter Stormtrooper-Krug 18 cm Der Stormtrooper ist für seine weissen Anzüge und sein schockierendes Ziel bekannt und für alle leicht erkennbar. Basierend auf den Originalformen, die von Andrew Ainsworth von Shepperton Design Studios entworfen wurden, fängt das Nemesis Now-Sortiment an Original-Stormtrooper-Waren ihren Charakter ein und kommt den Original-Filmrequisiten so nahe wie möglich. Auf der Vorder- und Rückseite des Krugs ist ein Sturmtruppler zu sehen, der für den Kampf vorbereitet ist. Mit seiner in die Luft erhobenen Blasterkanone steht er bereit, wachsam und bereit, sein nächstes Ziel zu verfehlen. Während der Krug selbst der erkennbaren Rüstung ähnelt, zeigt der Griff die Hände des Stormtroopers, die seine Blasterpistole greifen, was zu den unübertroffenen Details des Krugs beiträgt. Dieser Stormtrooper-Krug wurde aus feinstem Polyresin gegossen, bevor er sorgfältig von Hand bemalt wurde, und ist das perfekte Grundnahrungsmittel für jeden Liebhaber alternativer, Sci-Fi- und Filmartikel.56,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet "Nemesis"?
"Nemesis" ist ein Begriff aus der griechischen Mythologie und bezeichnet die Göttin der Rache und des gerechten Zorns. Sie ist bekannt dafür, dass sie diejenigen bestraft, die sich übermäßig selbstgefällig oder arrogant verhalten. Der Begriff wird auch verwendet, um eine Person oder eine Situation zu beschreiben, die jemandem als eine Art gerechte Strafe oder Herausforderung erscheint. **
Was ist Nemesis?
Nemesis ist eine Figur aus der griechischen Mythologie. Sie ist die Göttin des gerechten Zorns und der Vergeltung. Sie bestraft diejenigen, die gegen das göttliche Gesetz verstoßen haben und sorgt für Ausgleich und Gerechtigkeit. **
Top-Angebote
Produkte zum Begriff Nemesis-Now-Tasse-Herr:
-
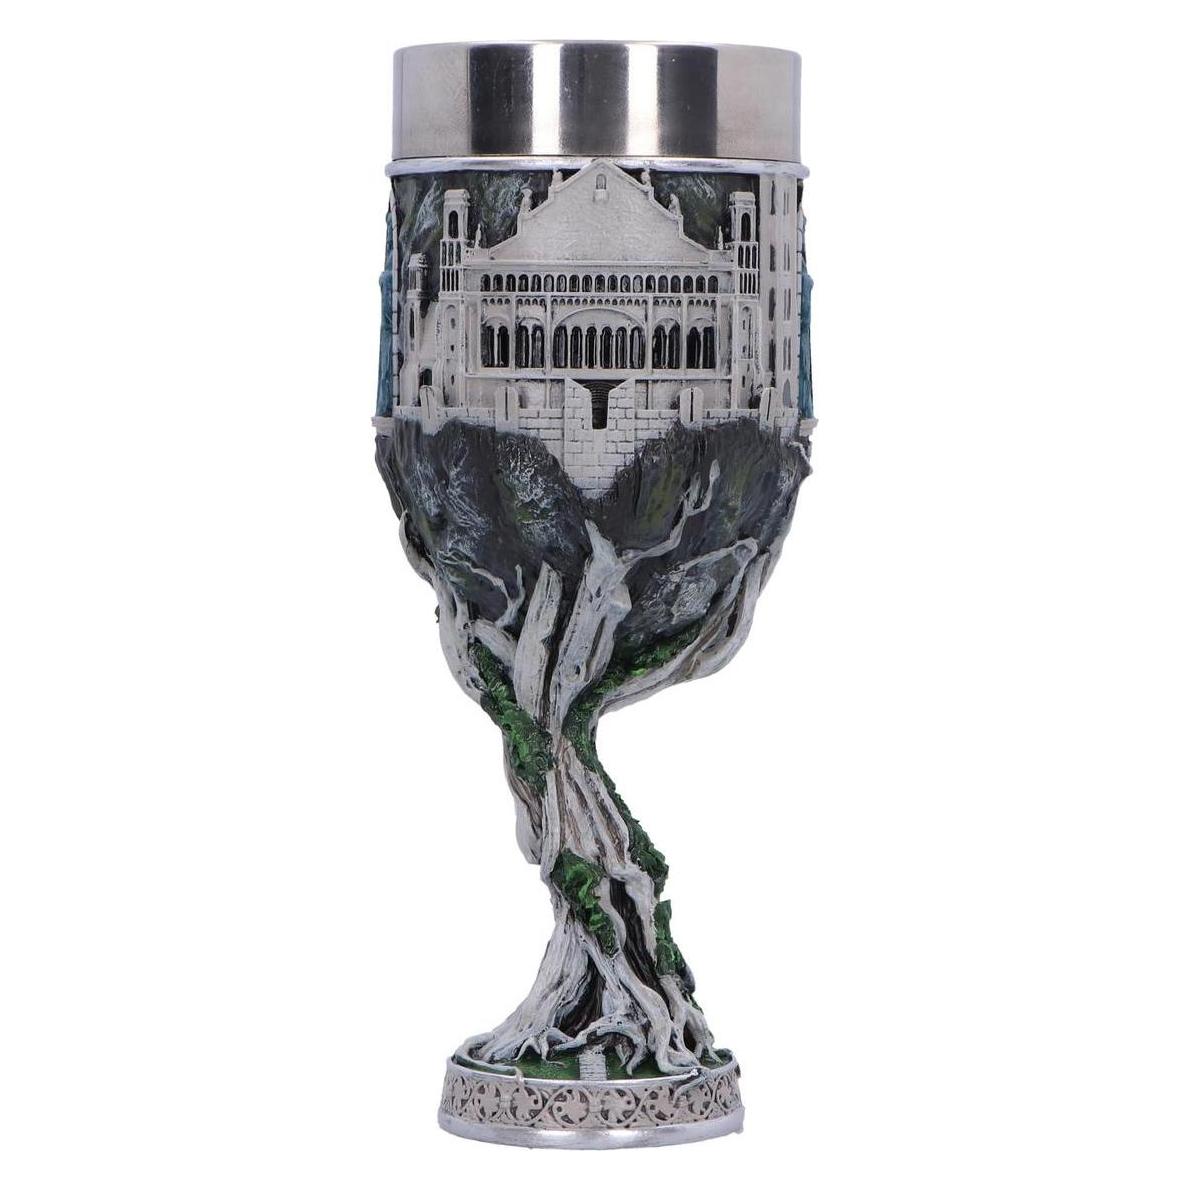
Nemesis Now, Tasse, Herr der Ringe: Aragorn (300 ml)Offiziell lizenziertes, handbemaltes Goblet von Aragorn. Die perfekte Tischdekoration für deine Herr der Ringe-Party. Lieferumfang: - Material: Harz mit Edelstahl-Einsatz. - Nicht spülmaschinenfest.42,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nemesis Now, Tasse, Der Herr der Ringe Trinkgefäße : Frodo WeinkelchDer Herr der Ringe Frodo Weinkelch ist ein offiziell lizenziertes Sammlerstück, das die Essenz von Frodos Charakter und seinem Abenteuer einfängt. Mit einer Höhe von 19,5 cm ist dieser Kelch nicht nur ein funktionales Trinkgefäss, sondern auch ein kunstvolles Dekorationsobjekt. Der Stiel des Kelches ist kunstvoll in Form von Frodos Elfenschwert Sting gestaltet, das Bilbo Baggins an Frodo übergab. Die detaillierte Darstellung von Frodos Kleidung, einschliesslich seines grünen Umhangs und des Einen Rings, verleiht dem Kelch eine besondere Note. Das exquisite Design wird aus hochwertigem elbischem Harz gegossen und von Hand bemalt, was jedes Stück zu einem Unikat macht. Der Kelch ist nicht für die Mikrowelle oder den Geschirrspüler geeignet, was seine Handwerkskunst unterstreicht und sicherstellt, dass er lange Freude bereitet. - Offiziell lizenziertes Produkt aus Der Herr der Ringe - Detailreiche Handbemalung für einzigartigen Charakter - Stiel in Form von Frodos Elfenschwert Sting - Hergestellt aus hochwertigem elbischem Harz.41,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nemesis-Now-Tasse-Herr
-
Nemesis Now, Tasse, Star Wars: Stormtrooper (1x)Offiziell lizenzierter Stormtrooper-Krug 18 cm Der Stormtrooper ist für seine weissen Anzüge und sein schockierendes Ziel bekannt und für alle leicht erkennbar. Basierend auf den Originalformen, die von Andrew Ainsworth von Shepperton Design Studios entworfen wurden, fängt das Nemesis Now-Sortiment an Original-Stormtrooper-Waren ihren Charakter ein und kommt den Original-Filmrequisiten so nahe wie möglich. Auf der Vorder- und Rückseite des Krugs ist ein Sturmtruppler zu sehen, der für den Kampf vorbereitet ist. Mit seiner in die Luft erhobenen Blasterkanone steht er bereit, wachsam und bereit, sein nächstes Ziel zu verfehlen. Während der Krug selbst der erkennbaren Rüstung ähnelt, zeigt der Griff die Hände des Stormtroopers, die seine Blasterpistole greifen, was zu den unübertroffenen Details des Krugs beiträgt. Dieser Stormtrooper-Krug wurde aus feinstem Polyresin gegossen, bevor er sorgfältig von Hand bemalt wurde, und ist das perfekte Grundnahrungsmittel für jeden Liebhaber alternativer, Sci-Fi- und Filmartikel.56,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nemesis Now, Tasse, AC-DC: Tankard (500 ml)Es gibt eine neue Art, deine Treue zu den Rock'n'Roll-Titanen AC/DC zu zeigen! Das hauseigene Designteam der alternativen Marke Nemesis Now hat unermüdlich daran gearbeitet, diesen tollen Krug zu entwerfen! Der Schriftzug "High Voltage Rock and Roll" steht zwischen zwei roten Teufelshörnern und das AC/DC Blitz-Logo befindet sich direkt in der Mitte. Auf der Rückseite des Kruges prangt die ikonische Silhouette von Angus Young auf rotem Hintergrund, umrandet von elektrischem Gelb. Diese leuchtenden Farben spiegeln sich auf dem Griff wider, der dem charakteristischen Blitz der Band ähnelt. Der aus hochwertigem Harz gegossene und handbemalte Krug wird mit einem herausnehmbaren Edelstahleinsatz geliefert, damit du weniger Zeit mit Putzen und mehr Zeit mit der Fahrt auf dem Highway to Hell verbringen kannst! Hoch lebe AC/DC!.65,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "Nemesis"?
"Nemesis" ist ein Begriff aus der griechischen Mythologie und bezeichnet die Göttin der Rache und des gerechten Zorns. Sie ist bekannt dafür, dass sie diejenigen bestraft, die sich übermäßig selbstgefällig oder arrogant verhalten. Der Begriff wird auch verwendet, um eine Person oder eine Situation zu beschreiben, die jemandem als eine Art gerechte Strafe oder Herausforderung erscheint. **
-
Was ist Nemesis?
Nemesis ist eine Figur aus der griechischen Mythologie. Sie ist die Göttin des gerechten Zorns und der Vergeltung. Sie bestraft diejenigen, die gegen das göttliche Gesetz verstoßen haben und sorgt für Ausgleich und Gerechtigkeit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.