Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Netgear-EX3110-450-Mbit
Top-Angebote
Produkte zum Begriff Netgear-EX3110-450-Mbit:
-
Netgear EAX12-100PES (1200 Mbit/s, 400 Mbit/s), WLAN RepeaterMit diesem leistungsstarken WiFi 6 Mesh-Repeater können Sie ganz einfach ein Mesh WiFi 6 System mit Ihrem vorhandenen Router erstellen. WiFi 6 bietet hohe Kapazität, hohe Geschwindigkeit und mehr Abdeckung. Erleben Sie eine nahtlose WLAN-Abdeckung auf mehr Geräten in Ihrem ganzen Haus mit Geschwindigkeiten von bis zu 1,6 Gbit/s.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mercedes 280 / 350 / 450 / SL / SLCMercedes 280 / 350 / 450 / SL / SLC , In diesem Band (Nr. 363+364) werden alle Modelle Mercedes 280 SL/SLC, 350 SL/SLC, 450 SL/SLC ab April 1971 behandelt. , Transportsysteme > Autoteile & Zubehör , Ausgabe: POD, Erscheinungsjahr: 20130716, Produktform: Kartoniert, Titel der Reihe: Reparaturanleitungen##, Auflage/Ausgabe: POD, Keyword: Auto; Instandhaltung; Mercedes 280 / 350 / 450 / SL / SLC; Ratgeber; Reparatur; Reparaturanleitung; Wartung; bucheli, Fachschema: Mercedes-Benz~Reparatur, Warengruppe: HC/Auto/Motorrad/Moped, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bucheli Verlags AG, Verlag: Bucheli Verlags AG, Verlag: Bucheli, Länge: 295, Breite: 209, Höhe: 12, Gewicht: 538, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
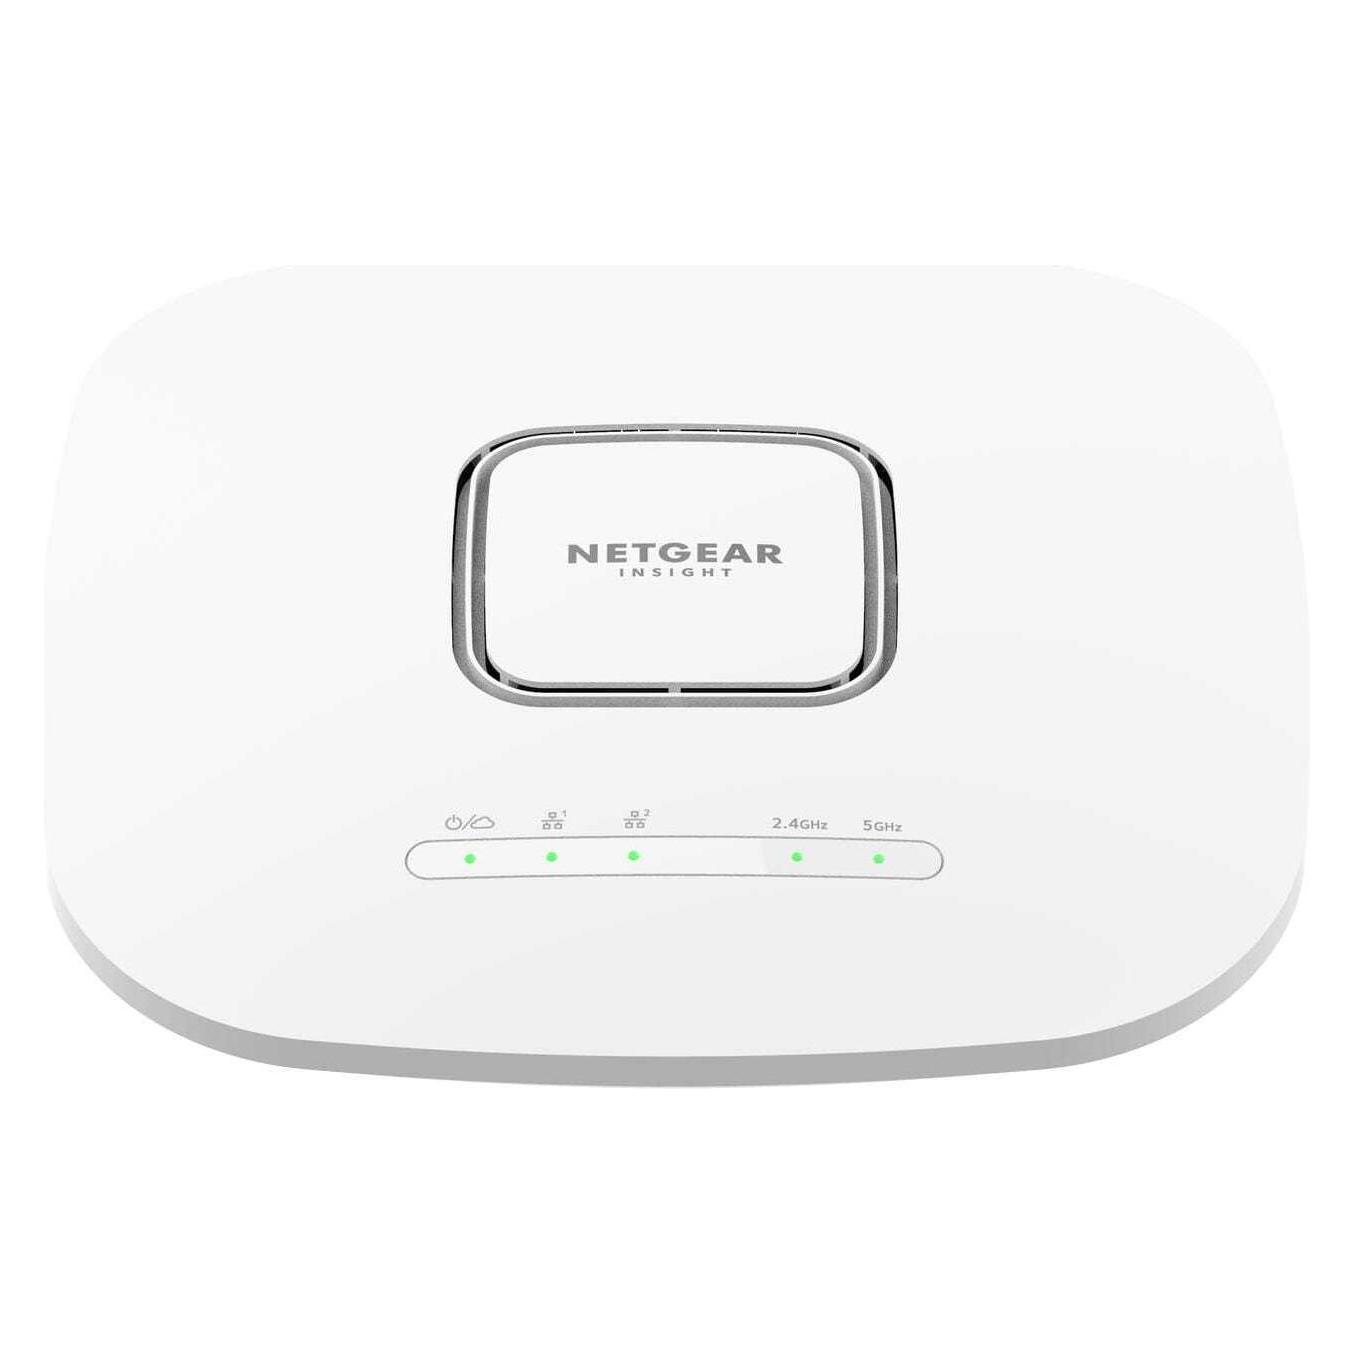
Netgear WBE750 (5765 Mbit/s), Access PointDer NETGEAR Business WBE750 stellt einen bedeutenden Fortschritt in der Netzwerkgerätetechnologie dar und bietet effiziente Konnektivität und Sicherheit für Geschäftsumgebungen. Dieser Wireless Access Point wurde für die Anforderungen von Bereichen mit hoher Netzwerkdichte entwickelt und kann bis zu 600 gleichzeitige Geräte über 8 SSIDs verwalten. Durch die Einbeziehung der Wi-Fi 6- und 6E-Standards wird ein effizienter Betrieb im 2,4-GHz-, 5-GHz- und 6-GHz-Band gewährleistet, wodurch Netzwerküberlastungen erheblich reduziert und schnelle, zuverlässige Verbindungen bereitgestellt werden. Sicherheit wird grossgeschrieben: Der WBE750 verfügt über fortschrittliche Verschlüsselungsprotokolle wie WPA3-Enterprise, MAC-Adressfilterung und Unterstützung für mehrere Authentifizierungsmethoden wie EAP und RADIUS. Dadurch wird sichergestellt, dass jede Verbindung sicher ist und sensible Geschäftsdaten geschützt werden. Darüber hinaus ermöglichen seine cloud-verwalteten Funktionen eine mühelose Netzwerkverwaltung von jedem Ort aus und vereinfachen die Einrichtung, Überwachung und Wartung Ihrer Netzwerkinfrastruktur. Der WBE750 zeichnet sich durch seine Leistung aus und bietet dank seiner Tri-Band-Technologie und 4x4 MU-MIMO-Funktionen einen Durchsatz von bis zu 18,4 Gbit/s. In Kombination mit Funktionen wie Band Steering und Target Wake Time (TWT) wird sichergestellt, dass jedes Gerät in Ihrem Netzwerk einen schnellen und effizienten Service geniesst. Der NETGEAR Business WBE750 wurde entwickelt, um auch die anspruchsvollsten Anforderungen an ein drahtloses Netzwerk zu erfüllen, sei es in einem belebten Büro, in einer geschäftigen Einzelhandelsumgebung oder in einem stark frequentierten Bereich.774,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Netgear-EX3110-450-Mbit:
-
Netgear EX3110 (450 Mbit/s, 300 Mbit/s), WLAN RepeaterDieser AC750-WLAN-Range-Extender von NETGEAR vergrössert die Reichweite und bringt Ihr bestehendes Netzwerk auf Trab – mit AC-Dual-Band-WLAN bis zu 750 Mbit/s. Das Gerät ist kompatibel mit jedem Standard-WLAN-Router und ideal für HD-Video-Streaming und Gaming. Holen Sie sich die Konnektivität, die Sie für iPads, Smartphones, Notebooks und vieles mehr im ganzen Haus brauchen. - Dual-Band-WLAN mit bis zu 750 Mbit/s - Unterstützt neue 802.11ac- und b/g/n-WLAN-Geräte - FastLane-Technologie für Hochgeschwindigkeitsverbindungen.34,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NETGEAR A6150 WLAN 867 Mbit/sAC1200 USB 2,0 WLAN AdapterMit dem zu jedem Standard-WLAN-Router kompatiblen AC1200 Dualband-WLAN-USB-Mini-Adapter surfen Sie auf Ihrem Windows®-Notebook mit der für die AC-WLAN-Technologie typischen hohen Geschwindigkeit.GeschwindigkeitErleben Sie verzögerungsfreie HD-Streams mit einer schnellen, sicheren und zuverlässigen Internetverbindung.Dual-Band WLAN-Geschwindigkeit bis zu 1200Mbit/s (300/867 Mbit/s)WLAN-ReichweiteWLAN-Abdeckung für Ihr gesamtes ZuhauseZuverlässigkeitDual-Band Reduziert Interferenzen für bessere Verbindungen zu mehr WLAN-Geräten.Beamforming Erhöht Geschwindigkeit, Zuverlässigkeit und Reichweite von WLAN-VerbindungenMU-MIMO Streamen Sie Daten auf mehrere Geräte gleichzeitig.Kompaktes Design Ausgezeichnet für Reisen und MobilitätKompatibel Funktioniert mit 802.11a/b/g/n- und ac-WLAN-RouternUpgrade auf AC1200, ohne Schnittstellen zu blockieren.KabellosUSB 2.0 WLAN867...73,32 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Netgear EAX12-100PES (1200 Mbit/s, 400 Mbit/s), WLAN RepeaterMit diesem leistungsstarken WiFi 6 Mesh-Repeater können Sie ganz einfach ein Mesh WiFi 6 System mit Ihrem vorhandenen Router erstellen. WiFi 6 bietet hohe Kapazität, hohe Geschwindigkeit und mehr Abdeckung. Erleben Sie eine nahtlose WLAN-Abdeckung auf mehr Geräten in Ihrem ganzen Haus mit Geschwindigkeiten von bis zu 1,6 Gbit/s.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mercedes 280 / 350 / 450 / SL / SLCMercedes 280 / 350 / 450 / SL / SLC , In diesem Band (Nr. 363+364) werden alle Modelle Mercedes 280 SL/SLC, 350 SL/SLC, 450 SL/SLC ab April 1971 behandelt. , Transportsysteme > Autoteile & Zubehör , Ausgabe: POD, Erscheinungsjahr: 20130716, Produktform: Kartoniert, Titel der Reihe: Reparaturanleitungen##, Auflage/Ausgabe: POD, Keyword: Auto; Instandhaltung; Mercedes 280 / 350 / 450 / SL / SLC; Ratgeber; Reparatur; Reparaturanleitung; Wartung; bucheli, Fachschema: Mercedes-Benz~Reparatur, Warengruppe: HC/Auto/Motorrad/Moped, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bucheli Verlags AG, Verlag: Bucheli Verlags AG, Verlag: Bucheli, Länge: 295, Breite: 209, Höhe: 12, Gewicht: 538, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Netgear-EX3110-450-Mbit
-
Netgear WBE750 (5765 Mbit/s), Access PointDer NETGEAR Business WBE750 stellt einen bedeutenden Fortschritt in der Netzwerkgerätetechnologie dar und bietet effiziente Konnektivität und Sicherheit für Geschäftsumgebungen. Dieser Wireless Access Point wurde für die Anforderungen von Bereichen mit hoher Netzwerkdichte entwickelt und kann bis zu 600 gleichzeitige Geräte über 8 SSIDs verwalten. Durch die Einbeziehung der Wi-Fi 6- und 6E-Standards wird ein effizienter Betrieb im 2,4-GHz-, 5-GHz- und 6-GHz-Band gewährleistet, wodurch Netzwerküberlastungen erheblich reduziert und schnelle, zuverlässige Verbindungen bereitgestellt werden. Sicherheit wird grossgeschrieben: Der WBE750 verfügt über fortschrittliche Verschlüsselungsprotokolle wie WPA3-Enterprise, MAC-Adressfilterung und Unterstützung für mehrere Authentifizierungsmethoden wie EAP und RADIUS. Dadurch wird sichergestellt, dass jede Verbindung sicher ist und sensible Geschäftsdaten geschützt werden. Darüber hinaus ermöglichen seine cloud-verwalteten Funktionen eine mühelose Netzwerkverwaltung von jedem Ort aus und vereinfachen die Einrichtung, Überwachung und Wartung Ihrer Netzwerkinfrastruktur. Der WBE750 zeichnet sich durch seine Leistung aus und bietet dank seiner Tri-Band-Technologie und 4x4 MU-MIMO-Funktionen einen Durchsatz von bis zu 18,4 Gbit/s. In Kombination mit Funktionen wie Band Steering und Target Wake Time (TWT) wird sichergestellt, dass jedes Gerät in Ihrem Netzwerk einen schnellen und effizienten Service geniesst. Der NETGEAR Business WBE750 wurde entwickelt, um auch die anspruchsvollsten Anforderungen an ein drahtloses Netzwerk zu erfüllen, sei es in einem belebten Büro, in einer geschäftigen Einzelhandelsumgebung oder in einem stark frequentierten Bereich.774,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Netgear WAX210 (1200 Mbit/s), Access PointUpgrade auf WiFi 6 mit Geschwindigkeiten von bis zu 1,8 Gbit/s für schnelleres Streaming, Herunterladen, Videokonferenzen und mehr. Die perfekte WiFi 6 Business-Lösung für Ihr kleines Büro, Einzelhandelsgeschäft, Konferenzraum oder Lobby. Klein und einfach an einer Wand oder an der Decke zu montieren, macht ihn ideal für eine Lobby oder einen Verkaufsraum, wo Ihr Access Point unauffällig sein soll. Einfache 10-minütige Konfiguration mit einer intuitiven Web-GUI. Keine Kosten für professionelle Installation oder IT-Ausrüstung erforderlich.65,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.