Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Netgear-GS605-400PES-5-Port
Top-Angebote
Produkte zum Begriff Netgear-GS605-400PES-5-Port:
-
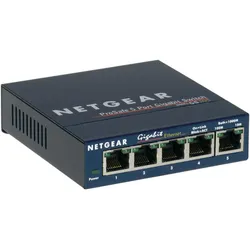
NETGEAR ProSAFE GS105, 5-PortBei diesem Switch handelt es sich um einen High-Performance-Gigabit-Kupfer Switch. Er ermöglicht eine einfache Aufrüstung eines bestehenden Netzwerks auf Übertragungsgeschwindigkeiten von 1000 MBit/s über Kategorie-5-Kabel(Cat.5). Fünf 1000BASE-T Vollduplex-Ports erhöhen drastisch die Performance Ihres Netzwerkes. Er kann sowohl in herkömmlichen Fast-Ethernet-Netzwerken als auch in Gigabit-Netzen eingesetzt werden und eignet sich besonders als Desktopgerät, da er lüfterlos - und damit geräuschfrei - ist.Standard-Kompatibilität:· IEEE 802.3 10BASE-T· IEEE 802.3u 100BASE-TX· IEEE 802.3ab 1000BASE-T· IEEE 802.3x Full Duplex Flow ControlNetzwerkanschlüsse:· 5 10/100/1000-MBit/s Autosensing UTP PortsGarantie: Limited Lifetime Warranty (Die Limited Lifetime Warranty unterliegt nur folgenden zeitlichen Beschränkungen: Sie wird gewährleistet (i) für den Zeitraum, während dessen der Ersterwerber Eigentümer des ProSafe-Produkts ist, und endet (ii) - aufgrund rechtlicher Vorgaben - spätestens dreißig (30) Jahre ab dem Datum des Kaufs des ProSafe- Produkts durch den Ersterwerber. Die Limited Lifetime Warranty schränkt die aufgrund gesetzlicher Bestimmungen bestehenden Gewährleistungsrechte in keiner Weise ein, sondern besteht unabhängig neben diesen.) Port-Funktionen: · Auto-Sensing und Auto-Negotiation an allen Ports· Auto Uplink an allen Ports· Full und Half Duplex Funktion für alle PortsLEDs:Per Port: (10/100 und Gigabit): Link /Aktivität, Geschwindigkeit, KollisionPer Gerät: PowerPhysikalische Spezifikationen:· Abmessungen (HxBxT): 93 x 105 x 27 mm· Gewicht: 300 Gramm· Netzteil:12 V / 1 ABetriebsumgebung:· Temperatur: 0 bis 40°C· Luftfeuchtigkeit: 10 bis 90%, nicht kondensierendSystemanforderungen:· Kategorie 5 Netzwerkkabel· Netzwerkkarte für jeden PCPackungsinhalt:· GS105GR Gigabit Ethernet Switch)· Netzteil· Installationsanleitung· Garantie- und SupportinformationskarteZertifizierungen:CE Mark, TÜV lizenziert (EN60950), UL (UL 60950), CUL, C-Tick, CE MarkElektromagnetische Verträglichkeit:FCC Class A und VCCI Class A, CE Class A, MICPerformance-Spezifikationen:· Bandbreite: 10 GBit/s (Non-blocking)· Forward Rate (10 MBit/s Port): 14.800 Pakete/Sek.· Forward Rate (100 MBit/s Port): 148.000 Pakete/Sek.· Forward Rate (1000 MBit/s Port): 1.488.000 Pakete/Sek· Latency (100 zu 100 MBit/s): 20 μsec (max.)· Latency (1000 to 1000 MBit/s): 10 μsec (max.)· Queue Buffer Memory: 12 KBytes pro Port· MAC Address Database: 8000· Mean Time Between Failure (MTBF): 87.600 Stunden (~ 10 Jahre)24,20 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Port Royal Big Box (English Edition)Port Royal Big Box (English Edition) , Dies ist die englische Version der Port Royal Big Box. Eine deutsche Version ist separat erhältlich. , > , Erscheinungsjahr: 20220125, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Spiel / Kartenspiele, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Spielen/Raten, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 275, Breite: 190, Höhe: 69, Gewicht: 1004, Produktform: Spiele, Genre: Spiele, PBS,26,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
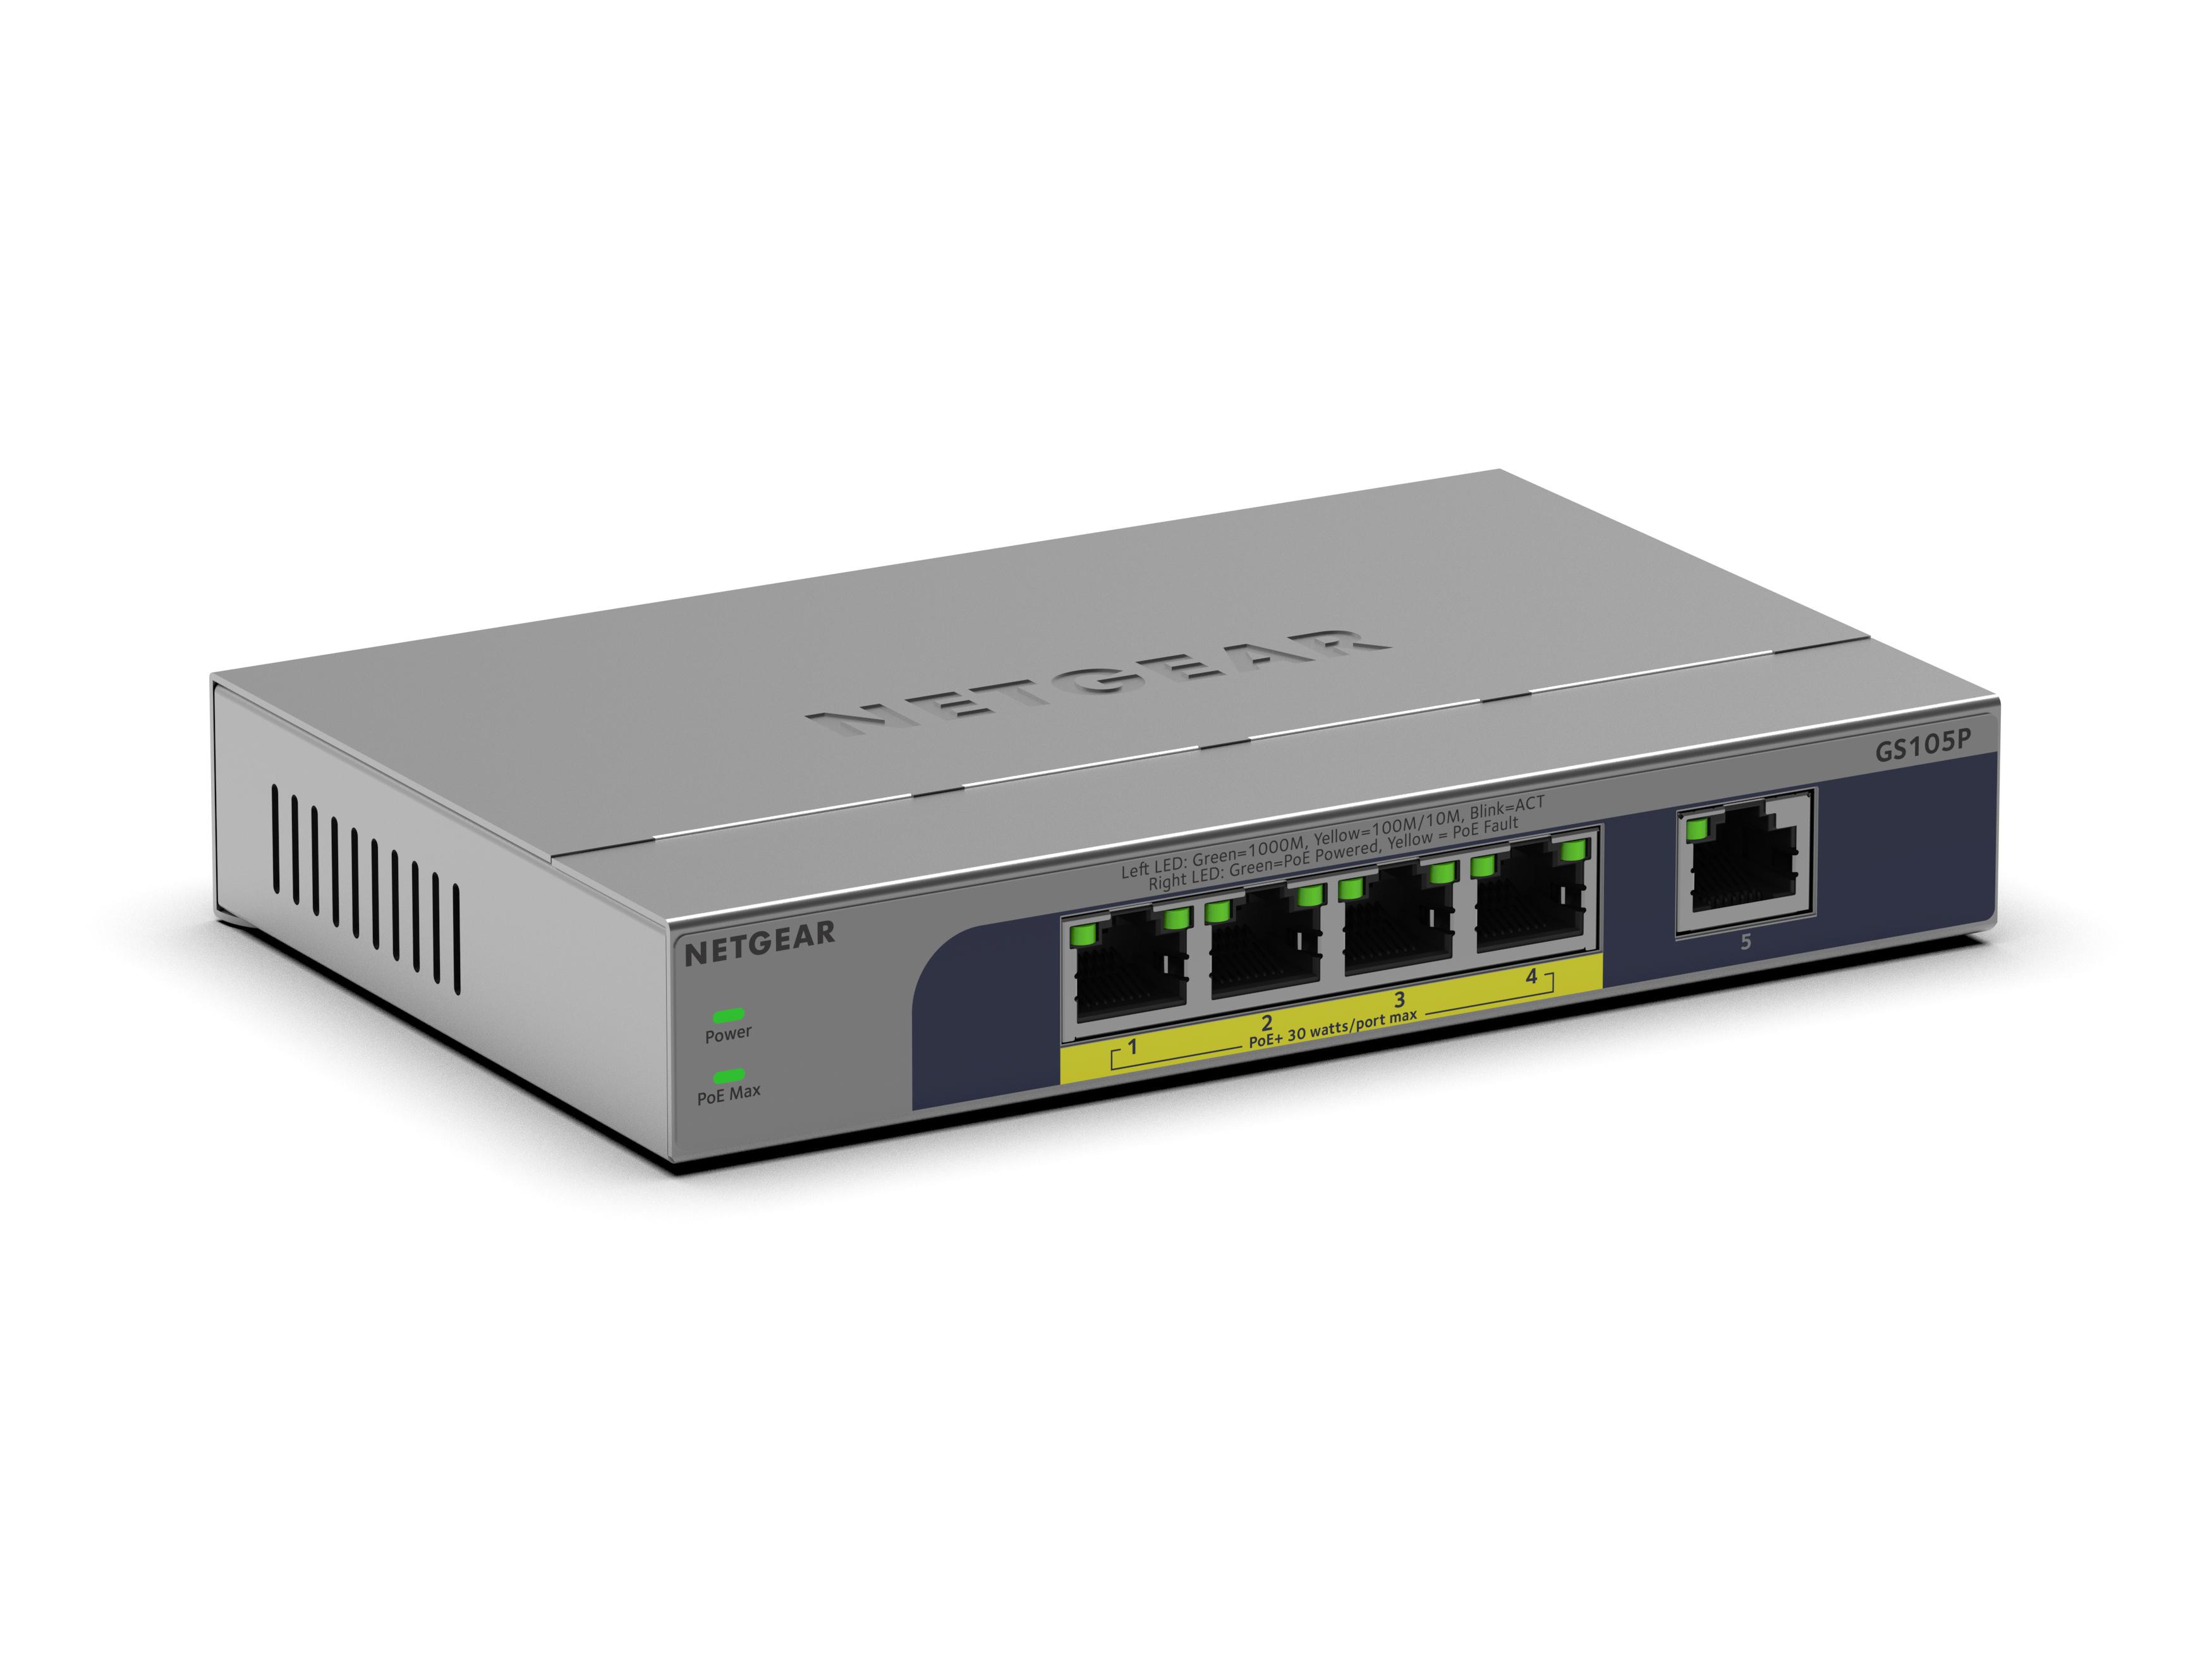
Was ist der Unterschied zwischen dem 5-Port-Metal-LAN-Switch und dem 5-Port-Easy-Smart-LAN-Switch?
Der 5-Port-Metal-LAN-Switch ist wahrscheinlich aus Metall gefertigt, was ihm eine robustere Bauweise verleiht und ihn besser vor äußeren Einflüssen schützt. Der 5-Port-Easy-Smart-LAN-Switch hingegen könnte über zusätzliche Funktionen verfügen, die eine einfachere Konfiguration und Verwaltung des Netzwerks ermöglichen, wie z.B. VLAN-Unterstützung oder Quality of Service (QoS). Es ist jedoch wichtig, die genauen Spezifikationen der beiden Switches zu überprüfen, um einen genauen Vergleich zu erhalten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Netgear-GS605-400PES-5-Port:
-
NETGEAR ProSAFE GS105, 5-PortBei diesem Switch handelt es sich um einen High-Performance-Gigabit-Kupfer Switch. Er ermöglicht eine einfache Aufrüstung eines bestehenden Netzwerks auf Übertragungsgeschwindigkeiten von 1000 MBit/s über Kategorie-5-Kabel(Cat.5). Fünf 1000BASE-T Vollduplex-Ports erhöhen drastisch die Performance Ihres Netzwerkes. Er kann sowohl in herkömmlichen Fast-Ethernet-Netzwerken als auch in Gigabit-Netzen eingesetzt werden und eignet sich besonders als Desktopgerät, da er lüfterlos - und damit geräuschfrei - ist.Standard-Kompatibilität:· IEEE 802.3 10BASE-T· IEEE 802.3u 100BASE-TX· IEEE 802.3ab 1000BASE-T· IEEE 802.3x Full Duplex Flow ControlNetzwerkanschlüsse:· 5 10/100/1000-MBit/s Autosensing UTP PortsGarantie: Limited Lifetime Warranty (Die Limited Lifetime Warranty unterliegt nur folgenden zeitlichen Beschränkungen: Sie wird gewährleistet (i) für den Zeitraum, während dessen der Ersterwerber Eigentümer des ProSafe-Produkts ist, und endet (ii) - aufgrund rechtlicher Vorgaben - spätestens dreißig (30) Jahre ab dem Datum des Kaufs des ProSafe- Produkts durch den Ersterwerber. Die Limited Lifetime Warranty schränkt die aufgrund gesetzlicher Bestimmungen bestehenden Gewährleistungsrechte in keiner Weise ein, sondern besteht unabhängig neben diesen.) Port-Funktionen: · Auto-Sensing und Auto-Negotiation an allen Ports· Auto Uplink an allen Ports· Full und Half Duplex Funktion für alle PortsLEDs:Per Port: (10/100 und Gigabit): Link /Aktivität, Geschwindigkeit, KollisionPer Gerät: PowerPhysikalische Spezifikationen:· Abmessungen (HxBxT): 93 x 105 x 27 mm· Gewicht: 300 Gramm· Netzteil:12 V / 1 ABetriebsumgebung:· Temperatur: 0 bis 40°C· Luftfeuchtigkeit: 10 bis 90%, nicht kondensierendSystemanforderungen:· Kategorie 5 Netzwerkkabel· Netzwerkkarte für jeden PCPackungsinhalt:· GS105GR Gigabit Ethernet Switch)· Netzteil· Installationsanleitung· Garantie- und SupportinformationskarteZertifizierungen:CE Mark, TÜV lizenziert (EN60950), UL (UL 60950), CUL, C-Tick, CE MarkElektromagnetische Verträglichkeit:FCC Class A und VCCI Class A, CE Class A, MICPerformance-Spezifikationen:· Bandbreite: 10 GBit/s (Non-blocking)· Forward Rate (10 MBit/s Port): 14.800 Pakete/Sek.· Forward Rate (100 MBit/s Port): 148.000 Pakete/Sek.· Forward Rate (1000 MBit/s Port): 1.488.000 Pakete/Sek· Latency (100 zu 100 MBit/s): 20 μsec (max.)· Latency (1000 to 1000 MBit/s): 10 μsec (max.)· Queue Buffer Memory: 12 KBytes pro Port· MAC Address Database: 8000· Mean Time Between Failure (MTBF): 87.600 Stunden (~ 10 Jahre)24,20 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Port Royal Big Box (English Edition)Port Royal Big Box (English Edition) , Dies ist die englische Version der Port Royal Big Box. Eine deutsche Version ist separat erhältlich. , > , Erscheinungsjahr: 20220125, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Spiel / Kartenspiele, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Spielen/Raten, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 275, Breite: 190, Höhe: 69, Gewicht: 1004, Produktform: Spiele, Genre: Spiele, PBS,26,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Netgear-GS605-400PES-5-Port
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Unterschied zwischen dem 5-Port-Metal-LAN-Switch und dem 5-Port-Easy-Smart-LAN-Switch?
Der 5-Port-Metal-LAN-Switch ist wahrscheinlich aus Metall gefertigt, was ihm eine robustere Bauweise verleiht und ihn besser vor äußeren Einflüssen schützt. Der 5-Port-Easy-Smart-LAN-Switch hingegen könnte über zusätzliche Funktionen verfügen, die eine einfachere Konfiguration und Verwaltung des Netzwerks ermöglichen, wie z.B. VLAN-Unterstützung oder Quality of Service (QoS). Es ist jedoch wichtig, die genauen Spezifikationen der beiden Switches zu überprüfen, um einen genauen Vergleich zu erhalten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.