Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Nigel-Dunnett-on-Planting
Top-Angebote
Produkte zum Begriff Nigel-Dunnett-on-Planting:
-
The Coastal Garden, Ratgeber von Phaidon Editors, Nigel Dunnett, Sorrel Everton"The Coastal Garden" ist ein inspirierender Ratgeber, der die Schönheit und Vielfalt von Küstengärten weltweit erkundet. Mit eindrucksvollen Fotografien und fundierten Texten bietet das Buch einen tiefen Einblick in die Gestaltung von Gärten, die im Einklang mit ihrer Umgebung stehen. Die Autorin Sorrel Everton führt die Leser durch 48 aussergewöhnliche private Gärten, die an ikonischen Küsten liegen, und beleuchtet dabei verschiedene Terrains, Klimazonen und Gartenstile. Die vier Kapitel des Buches thematisieren unterschiedliche Aspekte der Küstengestaltung, darunter Gärten auf felsigen Klippen, resiliente Bepflanzungen, die Rahmung von Meerblicken und Strandgärten. Jedes Kapitel beginnt mit einem einführenden Text, der die jeweilige Thematik vertieft und die Leser dazu anregt, die Verbindung zwischen Natur und Gartenbau zu reflektieren.42,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nigel Paine, Ratgeber von Nigel Paine"Workplace Learning" von Nigel Paine ist ein umfassender Ratgeber, der sich mit der Entwicklung einer effektiven Lernkultur am Arbeitsplatz beschäftigt. In der heutigen dynamischen Geschäftswelt ist es entscheidend, dass Organisationen und ihre Mitarbeitenden kontinuierlich lernen und sich anpassen. Diese aktualisierte zweite Auflage bietet wertvolle Einblicke und Werkzeuge, um eine herausragende Lernkultur zu schaffen, die sowohl die Mitarbeitenden als auch den Geschäftserfolg fördert. Der Ratgeber stellt ein evidenzbasiertes Modell vor, das es ermöglicht, zentrale Fokusbereiche zu identifizieren und den Erfolg zu messen. Mit praktischen Vorschlägen, Tools und Tipps ist dieses Buch eine unverzichtbare Ressource für alle, die eine kontinuierliche Lernkultur in ihrer Organisation etablieren möchten. Die neuen Inhalte zu organisatorischem und selbstbestimmtem Lernen sowie Fallstudien von Unternehmen wie Microsoft, Novartis und PwC machen dieses Werk besonders relevant für die Herausforderungen der modernen Arbeitswelt.42,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Nigel-Dunnett-on-Planting:
-
Nigel Dunnett on Planting, Sachbücher von N. Dunnett"Nigel Dunnett on Planting" ist ein Sachbuch, das sich mit den innovativen Ansätzen des Autors zur Bepflanzung in Parks und städtischen öffentlichen Räumen beschäftigt. Nigel Dunnett, ein führender Verfechter der nachhaltigen Landschaftsgestaltung, teilt in diesem Werk seine Inspiration, Philosophie und Arbeitsmethoden. Das Buch bietet einen tiefen Einblick in die Prinzipien der urbanen Bepflanzung und deren Bedeutung für die Umwelt und die Gesellschaft. Es richtet sich an Fachleute und Interessierte im Bereich Landwirtschaft und Landschaftsarchitektur und vermittelt wertvolle Erkenntnisse über die Gestaltung lebendiger und nachhaltiger städtischer Räume. Mit einem festen Einband und einer ansprechenden Gestaltung ist dieses Buch sowohl informativ als auch ansprechend. Es ist in englischer Sprache verfasst und wurde im Jahr 2019 veröffentlicht. Die Abmessungen des Buches betragen 27 mm in der Höhe und 223 mm in der Breite, was es zu einem handlichen Begleiter für alle macht, die sich für moderne Bepflanzungstechniken und deren Anwendung in urbanen Umgebungen interessieren.44,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
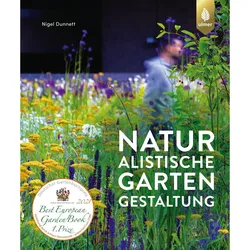
Naturalistische Gartengestaltung, Ratgeber von Nigel DunnettDie "Naturalistische Gartengestaltung" ist ein umfassender Ratgeber, der sich mit der innovativen und umweltfreundlichen Methode der naturalistischen Pflanzgestaltung beschäftigt. Verfasst von Nigel Dunnett, einem Pionier auf diesem Gebiet, bietet das Buch wertvolle Einblicke in die Prinzipien und Techniken, die erforderlich sind, um Gärten zu schaffen, die nicht nur ästhetisch ansprechend, sondern auch nachhaltig sind. Leserinnen und Leser erfahren, wie sie durch den Einsatz von vielfältigen Pflanzenarrangements emotionale Reaktionen hervorrufen können. Das Buch enthält zahlreiche Fallstudien und anschauliche Abbildungen, die die Umsetzung der Konzepte erleichtern und inspirieren. Es ist eine wertvolle Ressource für alle, die ihre Gärten in harmonische, naturnahe Rückzugsorte verwandeln möchten.50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Coastal Garden, Ratgeber von Phaidon Editors, Nigel Dunnett, Sorrel Everton"The Coastal Garden" ist ein inspirierender Ratgeber, der die Schönheit und Vielfalt von Küstengärten weltweit erkundet. Mit eindrucksvollen Fotografien und fundierten Texten bietet das Buch einen tiefen Einblick in die Gestaltung von Gärten, die im Einklang mit ihrer Umgebung stehen. Die Autorin Sorrel Everton führt die Leser durch 48 aussergewöhnliche private Gärten, die an ikonischen Küsten liegen, und beleuchtet dabei verschiedene Terrains, Klimazonen und Gartenstile. Die vier Kapitel des Buches thematisieren unterschiedliche Aspekte der Küstengestaltung, darunter Gärten auf felsigen Klippen, resiliente Bepflanzungen, die Rahmung von Meerblicken und Strandgärten. Jedes Kapitel beginnt mit einem einführenden Text, der die jeweilige Thematik vertieft und die Leser dazu anregt, die Verbindung zwischen Natur und Gartenbau zu reflektieren.42,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nigel-Dunnett-on-Planting
-
Nigel Paine, Ratgeber von Nigel Paine"Workplace Learning" von Nigel Paine ist ein umfassender Ratgeber, der sich mit der Entwicklung einer effektiven Lernkultur am Arbeitsplatz beschäftigt. In der heutigen dynamischen Geschäftswelt ist es entscheidend, dass Organisationen und ihre Mitarbeitenden kontinuierlich lernen und sich anpassen. Diese aktualisierte zweite Auflage bietet wertvolle Einblicke und Werkzeuge, um eine herausragende Lernkultur zu schaffen, die sowohl die Mitarbeitenden als auch den Geschäftserfolg fördert. Der Ratgeber stellt ein evidenzbasiertes Modell vor, das es ermöglicht, zentrale Fokusbereiche zu identifizieren und den Erfolg zu messen. Mit praktischen Vorschlägen, Tools und Tipps ist dieses Buch eine unverzichtbare Ressource für alle, die eine kontinuierliche Lernkultur in ihrer Organisation etablieren möchten. Die neuen Inhalte zu organisatorischem und selbstbestimmtem Lernen sowie Fallstudien von Unternehmen wie Microsoft, Novartis und PwC machen dieses Werk besonders relevant für die Herausforderungen der modernen Arbeitswelt.42,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.