Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist die Serie "Wednesday" mit Christina Ricci?
"Wednesday" ist eine geplante Serie, die auf dem Charakter Wednesday Addams aus der "Addams Family" basiert. Christina Ricci, die in den 90er Jahren in den "Addams Family"-Filmen die Rolle der Wednesday spielte, wird als ausführende Produzentin an der Serie beteiligt sein. Die Serie soll sich auf Wednesdays Leben als junge Erwachsene konzentrieren und eine düstere, humorvolle Atmosphäre haben. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Nina-Ricci-Ricci-Ricci
Top-Angebote
Produkte zum Begriff Nina-Ricci-Ricci-Ricci:
-
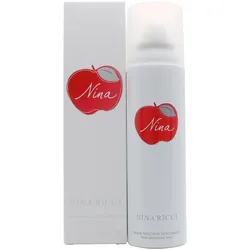
Nina Ricci, Deo, Nina (Spray, 150 ml)Die Nina der Marke Nina Ricci für Damen wurde im Jahr 2006 auf den Markt gebracht. Nina Ricci Nina Deodorant Spray (150 ml) zählt in den letzten zwölf Monaten zu den Top 78 verkauften Bodyprodukten für Damen. Die Kopfnote des Duftes riecht nach Zitrone, während die Herznote durch Pfingstrose, grünen Apfel und Praline besticht. Die Basisnote löst sich mit Apfelholz, Zedernholz und Moschus auf.34,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci Nina Body Lotion 200 ml200 ml Damen Body Lotion aus der Serie 'Nina', die 2006 von Olivier Cresp, Jacques Cavallier-Belletrud im Aufrag von Nina Ricci designed wurde und sich durch eine blumig, fruchtige Duftnote auszeichnet. im Trusted Shops zertifizierten Nina Ricci Shop.18,69 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci Nina Deodorant Spray 150 ml150 ml Damen Deodorant Spray aus der Serie 'Nina', die 2006 von Olivier Cresp, Jacques Cavallier-Belletrud im Aufrag von Nina Ricci designed wurde und sich durch eine blumig, fruchtige Duftnote auszeichnet. im Trusted Shops zertifizierten Nina Ricci Shop.16,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Nina-Ricci-Ricci-Ricci:
-
Nina Ricci Nina - 80 ml0Duft für Frauen mit einem hellen, funkelnden und sinnlichen gourmandig-fruchtig-blumigen Profil, der mit kalabrischer Zitrone und Caipirinha-Limette eröffnet, bevor Toffee-Apfel, Gardenie, Zedernholz und weißer Moschus zum Vorschein kommen. Von Master Perfumer Olivier Cresp kreiert, verbindet dieser Duft gewagten Toffee-Apfel mit zarten Ingredienzen für Frische, einen weichen floralen Charakter und strahlende Sinnlichkeit. Kopfnoten aus Zitrone und Limette Herznoten aus Apfel und Gardenie Basisnoten aus Zedernholz und weißem Moschus Sprühspender Ein frischer und verführerischer Duft, geschaffen für einen funkelnden, sinnlichen Eindruck.61,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci, Deo, Nina (Spray, 150 ml)Die Nina der Marke Nina Ricci für Damen wurde im Jahr 2006 auf den Markt gebracht. Nina Ricci Nina Deodorant Spray (150 ml) zählt in den letzten zwölf Monaten zu den Top 78 verkauften Bodyprodukten für Damen. Die Kopfnote des Duftes riecht nach Zitrone, während die Herznote durch Pfingstrose, grünen Apfel und Praline besticht. Die Basisnote löst sich mit Apfelholz, Zedernholz und Moschus auf.34,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Serie "Wednesday" mit Christina Ricci?
"Wednesday" ist eine geplante Serie, die auf dem Charakter Wednesday Addams aus der "Addams Family" basiert. Christina Ricci, die in den 90er Jahren in den "Addams Family"-Filmen die Rolle der Wednesday spielte, wird als ausführende Produzentin an der Serie beteiligt sein. Die Serie soll sich auf Wednesdays Leben als junge Erwachsene konzentrieren und eine düstere, humorvolle Atmosphäre haben. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Nina-Ricci-Ricci-Ricci
-
Nina Ricci Nina Body Lotion 200 ml200 ml Damen Body Lotion aus der Serie 'Nina', die 2006 von Olivier Cresp, Jacques Cavallier-Belletrud im Aufrag von Nina Ricci designed wurde und sich durch eine blumig, fruchtige Duftnote auszeichnet. im Trusted Shops zertifizierten Nina Ricci Shop.18,69 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci Nina Deodorant Spray 150 ml150 ml Damen Deodorant Spray aus der Serie 'Nina', die 2006 von Olivier Cresp, Jacques Cavallier-Belletrud im Aufrag von Nina Ricci designed wurde und sich durch eine blumig, fruchtige Duftnote auszeichnet. im Trusted Shops zertifizierten Nina Ricci Shop.16,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci Nina Nachfüllung EdT 150 ml150 ml Damen Nachfüllung EdT aus der Serie 'Nina', die 2006 von Olivier Cresp, Jacques Cavallier-Belletrud im Aufrag von Nina Ricci designed wurde und sich durch eine blumig, fruchtige Duftnote auszeichnet. schnell und zuverlässig im Trusted Shops zertifizierten Shop online bestellen. Versand auch an Ihre DHL Packstation.79,98 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Nina Ricci Nina Fleur Edt Spray - 50 ml0Eau de Toilette Spray für Frauen mit einem blumig-fruchtigen Duft, frischen Zitrus- und Apfel-Kopfnoten, einem sanften floralen Herzen und einer warmen moschus-holzigen Basis. Dieser Duft von Nina Ricci wurde 2022 lanciert und ist für alle geschaffen, die Eleganz, Charme und einen anspruchsvollen Alltagsduft genießen. Kopfnoten aus italienischer Zitrone und Granny Smith Apfel Herznoten aus Orangenblüte und Neroli Basisnoten aus weißem Moschus und Zedernholz Präsentiert in einem wunderschön gestalteten Flakon Eine raffinierte Duftwahl, um dem Alltag oder besonderen Anlässen eine anmutige und belebende Note zu verleihen.30,45 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.