Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Noch-20147-20147
Top-Angebote
Produkte zum Begriff Noch-20147-20147:
-
NOCH 20147 Baum Obstbaum 60mm 1St.Der Prächtige Kirschbaum im Modellbau Die NOCH Master-Bäume stehen für höchste Qualität im Modellbau. Dieser 6 cm hohe Kirschbaum überzeugt durch seine außergewöhnliche Detailtreue und meisterhafte Handwerkskunst. Mit bis zu 40 präzise handverarbeiteten Drähten entsteht ein filigranes Gerüst, das sich flexibel an Ihre Modelllandschaft anpassen lässt.Der Stamm und die Äste sind naturgetreu gefärbt und mit größter Sorgfalt gestaltet, um den authentischen Charakter eines echten Kirschbaums zu verkörpern. Erleben Sie mit den NOCH Master-Bäumen höchsten Realismus für Ihr Modellbauprojekt. Hinweis: Die NOCH Master-Bäume sind ideal für Modellbahner aller Spurweiten sowie für die Gestaltung von Bases, Dioramen und Landschaften. Besonders passend für Militär-Modellbau-Maßstäbe wie 1:35, 1:48 und 1:72 sowie für Auto-Modellbauer der Maßstäbe 1:24, 1:32 und 1:45.11,42 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
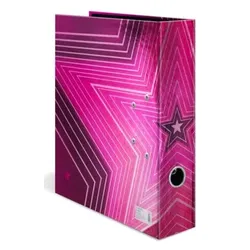
HERMA 20147 Ringmappe A4 MehrfarbigDer Motiv Ordner Venus ist etwas ganz Besonderes, denn er vereint Design und Funktonalität auf höchstem Niveau. Das himmlisch, strahlend pinkfarbene Design, verziert mit leuchtenden Sternen ist ein absolutes Highlight und definitiv ein Hingucker! Die spezielle Hebelmechanik mit Niederhalter aus Metall sorgt dafür, den Ordnerinhalt ordentlich und stabil beisammen zu halten. Auf einen Blick FormatA4 ZweckLagerung MaterialKarton Anzahl Ringe2 Rückenbreite7 cm Produktbeschreibung Der Ordner ist aus hochwertigem Karton hergestellt, mit einem besonderen Druckverfahren auf Spiegelfolie veredelt und durch das praktische Griffloch ganz einfach hervorzuholen und wieder zurückzustellen. Der breite Rücken garantiert Stabilität im Regal und ausreichend Platz für viele Unterlagen im Format bis DIN A4. Alle technischen Daten anzeigen (6 Angaben) MerkmaleZweckLagerungFormatA4MaterialKartonProduktfarbeMehrfarbigAnzahl Ringe2Rückenbreite7 cm Technische Daten laut Hersteller, bereitgestellt über Iceca...7,50 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Noch-20147-20147:
-
NOCH 20147 Baum Obstbaum 60mm 1St.Der Prächtige Kirschbaum im Modellbau Die NOCH Master-Bäume stehen für höchste Qualität im Modellbau. Dieser 6 cm hohe Kirschbaum überzeugt durch seine außergewöhnliche Detailtreue und meisterhafte Handwerkskunst. Mit bis zu 40 präzise handverarbeiteten Drähten entsteht ein filigranes Gerüst, das sich flexibel an Ihre Modelllandschaft anpassen lässt.Der Stamm und die Äste sind naturgetreu gefärbt und mit größter Sorgfalt gestaltet, um den authentischen Charakter eines echten Kirschbaums zu verkörpern. Erleben Sie mit den NOCH Master-Bäumen höchsten Realismus für Ihr Modellbauprojekt. Hinweis: Die NOCH Master-Bäume sind ideal für Modellbahner aller Spurweiten sowie für die Gestaltung von Bases, Dioramen und Landschaften. Besonders passend für Militär-Modellbau-Maßstäbe wie 1:35, 1:48 und 1:72 sowie für Auto-Modellbauer der Maßstäbe 1:24, 1:32 und 1:45.11,42 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Noch-20147-20147
-
HERMA 20147 Ringmappe A4 MehrfarbigDer Motiv Ordner Venus ist etwas ganz Besonderes, denn er vereint Design und Funktonalität auf höchstem Niveau. Das himmlisch, strahlend pinkfarbene Design, verziert mit leuchtenden Sternen ist ein absolutes Highlight und definitiv ein Hingucker! Die spezielle Hebelmechanik mit Niederhalter aus Metall sorgt dafür, den Ordnerinhalt ordentlich und stabil beisammen zu halten. Auf einen Blick FormatA4 ZweckLagerung MaterialKarton Anzahl Ringe2 Rückenbreite7 cm Produktbeschreibung Der Ordner ist aus hochwertigem Karton hergestellt, mit einem besonderen Druckverfahren auf Spiegelfolie veredelt und durch das praktische Griffloch ganz einfach hervorzuholen und wieder zurückzustellen. Der breite Rücken garantiert Stabilität im Regal und ausreichend Platz für viele Unterlagen im Format bis DIN A4. Alle technischen Daten anzeigen (6 Angaben) MerkmaleZweckLagerungFormatA4MaterialKartonProduktfarbeMehrfarbigAnzahl Ringe2Rückenbreite7 cm Technische Daten laut Hersteller, bereitgestellt über Iceca...7,50 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
...noch mehr Emsländer!...noch mehr Emsländer! , Zwischenmenschliches, Berührendes, Lustiges, Historisches und Dönkes , Kühlerkomponenten > Elektro- & Hybridautoteile , Erscheinungsjahr: 202110, Produktform: Kartoniert, Redaktion: Koers, Margret, Seitenzahl/Blattzahl: 279, Fachschema: Emsland / Bildband~Reportage - Reporter, Fachkategorie: Biografien: allgemein~Memoiren, Berichte/Erinnerungen~Biografischer Roman, Thema: Entdecken, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Reportagen und journalistische Berichterstattung, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rosenhus Verlag, Verlag: Rosenhus Verlag, Verlag: Koers, Margret, Länge: 220, Breite: 214, Höhe: 27, Gewicht: 712, Produktform: Klappenbroschur, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.