Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Nuance-Management-Center
Top-Angebote
Produkte zum Begriff Nuance-Management-Center:
-
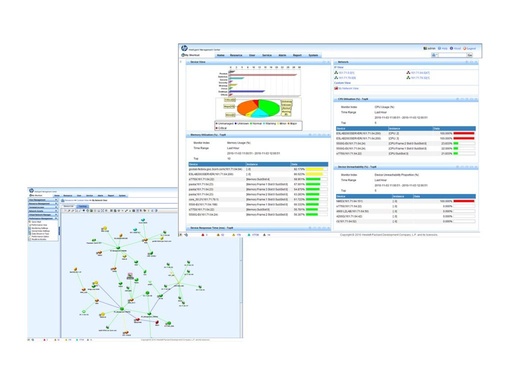
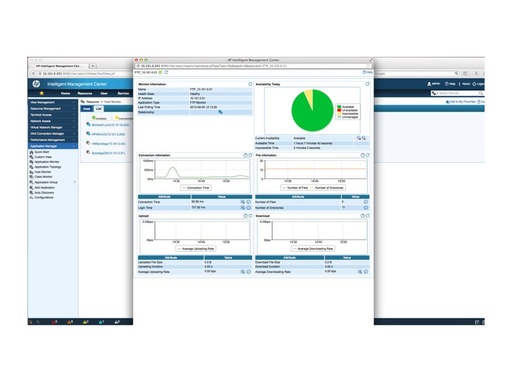
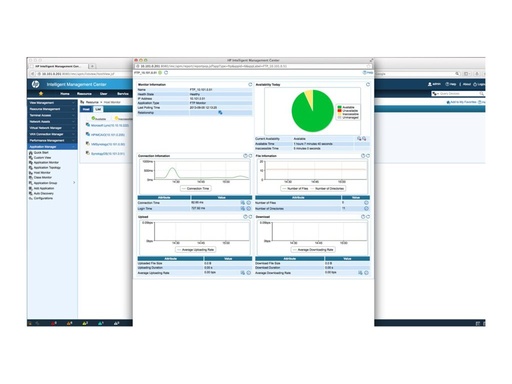
HPE Intelligent Management Center Service HealthAllgemeine InformationenHersteller:Hewlett Packard EnterpriseHersteller-Webseite:Marke:HPEProduktbezeichnung:Intelligent Management Center Service Health ManagerDistributionsmedium/-methode:ElektronischProdukttyp:SoftwarelizenzProduktinformationenUnterstützte Plattform:PCUnterstütztes Betriebssystem:WindowsLizenzinformationLizenztyp:LizenzAnzahl:1 Lizenz HPE Intelligent Management Center Service Health Manager - Lizenz - ESD - Win HPE Aruba IMC SHM Software Module E-LTU. HPE Intelligent Management Center (IMC) ist eine modulare, umfassende Ressourcenmanagement-Plattform. Mit seiner umfassenden Unterstützung für Geräte bietet IMC echtes End-to-End Management für das gesamte Netzwerk und den gesamten Prozesszyklus. IMC Service Health Manager (SHM) ist ein IMC-Modul, das durch die Visualisierung von Infrastruktur- oder Netzwerkvarianz/-faktoren in dem Pfad, der den Service bereitstellt, End-to-End-Service-Überwachung und Service-Qualitätssicherung bietet. SHM nutzt von anderen IMC-Kompone6930,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Assessment Center der Frankfurt School of Finance & Management?
Das Assessment Center der Frankfurt School of Finance & Management ist ein Auswahlverfahren, das potenzielle Studierende durchlaufen müssen, um einen Platz in einem Studiengang zu erhalten. Dabei werden verschiedene Aufgaben und Tests durchgeführt, um die Fähigkeiten, Persönlichkeit und Eignung der Bewerber zu überprüfen. Das Assessment Center dient dazu, die besten Kandidaten für die Studiengänge der Frankfurt School auszuwählen und sicherzustellen, dass sie den Anforderungen des Programms gerecht werden. Es ist ein wichtiger Schritt im Bewerbungsprozess und kann sowohl persönliche als auch fachliche Kompetenzen der Bewerber aufzeigen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Nuance-Management-Center:
-
Nuance Management Center (Subscription) - CloudNuance Management Center – Cloud (Subscription): Intelligente Sprach- und Lizenzverwaltung aus der Cloud Das Nuance Management Center (NMC) – Cloud ist die moderne, cloudbasierte Variante der zentralen Verwaltungsplattform für Dragon-Umgebungen. Sie wurde speziell für Organisationen, Bildungseinrichtungen und Unternehmen entwickelt, die auf flexible, ortsunabhängige und wartungsarme IT-Strukturen setzen. Anstatt eine lokale Serverinstallation zu betreiben, läuft das NMC hier vollständig in der sicheren Nuance-Cloud – bereitgestellt, gewartet und aktualisiert durch Nuance selbst. Die Cloud-Version bietet dieselben zentralen Administrationsfunktionen wie die On-Premise-Variante, jedoch ohne Aufwand für Installation, Hardware oder Systempflege. Über eine browserbasierte Konsole können Administratoren Benutzer, Gruppen und Lizenzen verwalten, Zugriffsrechte definieren, Sprachbefehle bereitstellen und Nutzungsberichte in Echtzeit einsehen. Änderungen werden automatisch synchronisiert und stehen sofort allen verbundenen Dragon-Clients zur Verfügung – ideal für verteilte Teams, Remote-Arbeitsplätze oder Organisationen mit dynamischer Personalstruktur. Dank regelmäßiger, automatischer Updates durch Nuance profitieren Unternehmen stets von den neuesten Sicherheitsstandards, Leistungsoptimierungen und neuen Funktionen. Die Cloud-Plattform ist sofort einsatzbereit und kompatibel mit den Dragon-Editionen Professional Group und Legal Group , die eine direkte Verbindung zur Nuance-Cloud herstellen. Über das zentrale Web-Interface lassen sich Benutzerprofile, Auto-Text-Befehle und Vokabulardateien verwalten, ohne dass lokale IT-Eingriffe erforderlich sind. Für Unternehmen, die auf hohe Flexibilität, Kosteneffizienz und einfache Skalierbarkeit setzen, stellt das Nuance Management Center (Subscription) – Cloud die optimale Lösung dar. Es kombiniert die Leistungsfähigkeit professioneller Spracherkennung mit der Sicherheit und Agilität moderner Cloud-Technologie – für eine mühelose und zukunftssichere Verwaltung sämtlicher Dragon-Installationen. Wichtig! Der NMC-Modus lässt sich vom Administrator bei folgenden Dragon-Editionen aktivieren: Dragon Professional Group Dragon Legal Group Zentrale Verwaltungsfunktionen im Nuance Management Center – Cloud (Subscription) Benutzer- & Gruppenverwaltung – Anlage/Verwaltung von Benutzern und Gruppen – Zuweisung zu Organisationsbereichen / Sites Zentrales Lizenzmanagement – Zuweisung und Entzug von Lizenzen – Überblick über aktive / freie Lizenzen Rollenbasierte Rechte – Administrator- und Operatorrollen definieren – Zugriffssteuerung auf Konsole und Objekte Zentrale Bereitstellung von Inhalten – Verteilung von Auto-Text-Vorlagen / Befehlssets – Verwaltung globaler Wortlisten (adminseitig) Policies & Vorgaben – Organisationweite Einstellungen und Richtlinien – Standardvorgaben für Clients festlegen Berichte & Monitoring – Nutzungs- und Aktivitätsberichte – Audit-Informationen für Compliance Cloud-Betrieb – Bereitstellung und Updates durch den Hersteller – Keine lokale Serverinstallation erforderlich25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuance Management Center - On PremiseNuance Management Center – On Premise: Zentrale Verwaltung für Dragon-Umgebungen Das Nuance Management Center (NMC) – On Premise ist eine leistungsstarke Serverlösung, die speziell für Unternehmen und Organisationen entwickelt wurde, die Dragon-Software lokal und sicher verwalten möchten. Anstatt auf Cloud-Dienste zurückzugreifen, wird NMC direkt auf den eigenen Servern betrieben und bietet damit volle Kontrolle über Daten, Benutzer und Lizenzen . Mit dieser Plattform lassen sich sämtliche Dragon-Installationen zentral administrieren – von der Benutzerverwaltung über Lizenzzuweisungen bis hin zu detaillierten Nutzungsberichten. Administratoren können Benutzergruppen erstellen, Berechtigungen festlegen, Sprachbefehle bereitstellen und den gesamten Rollout der Dragon-Software effizient steuern. Durch die Integration in Active Directory wird die Anmeldung für Mitarbeitende vereinfacht, während umfassende Protokoll- und Auditfunktionen für Transparenz und Nachvollziehbarkeit sorgen. Das NMC-System basiert auf Windows Server 2016 – 2022 , nutzt Microsoft SQL Server als Datenbank und wird über eine moderne Web-Konsole (IIS / ASP.NET) bedient. Diese Architektur erlaubt eine flexible Anpassung an bestehende IT-Infrastrukturen und unterstützt sowohl Single-Server-Installationen als auch Multi-Node-Umgebungen mit Lastverteilung. Für größere Unternehmen, Behörden oder Kliniken, die auf Datensicherheit, Compliance und interne Kontrolle besonderen Wert legen, bietet Nuance Management Center – On Premise eine professionelle Lösung, um Sprach- und Lizenzmanagement dauerhaft zu automatisieren und gleichzeitig den administrativen Aufwand deutlich zu reduzieren. Wichtig! Der NMC-Modus lässt sich vom Administrator bei folgenden Dragon-Editionen aktivieren: Dragon Professional Group Dragon Legal Group Zentrale Verwaltungsfunktionen im Nuance Management Center (NMC) Benutzer- & Gruppenverwaltung – Anlage, Bearbeitung und Deaktivierung von Benutzerkonten – Zuweisung zu Gruppen oder Abteilungen – Anbindung an Active Directory (Single Sign-On) Lizenzmanagement – Zentrale Verwaltung und Verteilung von Dragon-Lizenzen – Echtzeit-Überwachung aktiver und freier Lizenzen – Automatische Deaktivierung nicht verwendeter Lizenzen Rollenbasierte Rechteverwaltung – Definieren individueller Administrator- und Benutzerrechte – Zugriffskontrolle auf Organisations-, Gruppen- oder Serverebene Zentrales Policy- & Profilmanagement – Verteilung von globalen Einstellungen und Wortlisten – Festlegung von Standardoptionen und Formatierungsrichtlinien – Steuerung der Synchronisation zwischen Geräten Berichtswesen & Monitoring – Nutzungsstatistiken, Audit-Logs und Lizenzberichte – Überwachung von Installationen, Aktivierungen und Benutzeraktivität – Exportierbare Reports für Compliance und IT-Analysen Systemanforderungen Anforderung Mindestanforderung Betriebssystem (Server) Windows Server 2016, 2019 oder 2022 mit aktuellen Service Packs Datenbank Microsoft SQL Server 2016, 2017, 2019 oder 2022 Microsoft OLE DB Driver for SQL Server Framework & Webdienste .NET Framework 4.7.1 Internet Information Services (IIS) Prozessor (CPU) Quad-Core 2 GHz Arbeitsspeicher (RAM) 8 GB Speicherplatz Mindestens 20 GB frei (4 GB für die NMC-Anwendung selbst) Sicherheit SSL-Zertifikat (von offizieller Zertifizierungsstelle) TLS 1.2 aktiviert Browser (NMC-Konsole) Google Chrome 110+ (64-Bit) Microsoft Edge 110+ (64-Bit) Clients (Dragon-Editionen) Dragon Professional Group oder Dragon Legal Group Windows 10 / 114414,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Nuance-Management-Center
-
HPE Intelligent Management Center Service HealthAllgemeine InformationenHersteller:Hewlett Packard EnterpriseHersteller-Webseite:Marke:HPEProduktbezeichnung:Intelligent Management Center Service Health ManagerDistributionsmedium/-methode:ElektronischProdukttyp:SoftwarelizenzProduktinformationenUnterstützte Plattform:PCUnterstütztes Betriebssystem:WindowsLizenzinformationLizenztyp:LizenzAnzahl:1 Lizenz HPE Intelligent Management Center Service Health Manager - Lizenz - ESD - Win HPE Aruba IMC SHM Software Module E-LTU. HPE Intelligent Management Center (IMC) ist eine modulare, umfassende Ressourcenmanagement-Plattform. Mit seiner umfassenden Unterstützung für Geräte bietet IMC echtes End-to-End Management für das gesamte Netzwerk und den gesamten Prozesszyklus. IMC Service Health Manager (SHM) ist ein IMC-Modul, das durch die Visualisierung von Infrastruktur- oder Netzwerkvarianz/-faktoren in dem Pfad, der den Service bereitstellt, End-to-End-Service-Überwachung und Service-Qualitätssicherung bietet. SHM nutzt von anderen IMC-Kompone6930,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internationales ManagementInternationales Management , Herausforderungen und Lösungen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20250214, Produktform: Leinen, Redaktion: Lackner, Maximilian~Lembacher, Harald~Lutz, Markus~Pawera, René~Suplata, Marian, Seitenzahl/Blattzahl: 250, Abbildungen: Komplett in Farbe, Keyword: Führung in Krisenzeiten; Interkulturelle Geschäfte; Interkulturelle Teams; Interkulturelles Management; Internationale Geschäfte; Internationaler Erfolg; Management; Resilienz; Strategie, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Wettbewerb / Wirtschaft~International (Wirtschaft)~Business / Management~Management, Fachkategorie: Management: Innovation~Geschäftswettbewerb~Internationale Wirtschaft, Internationales Management~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 180, Höhe: 32, Gewicht: 968, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Assessment Center der Frankfurt School of Finance & Management?
Das Assessment Center der Frankfurt School of Finance & Management ist ein Auswahlverfahren, das potenzielle Studierende durchlaufen müssen, um einen Platz in einem Studiengang zu erhalten. Dabei werden verschiedene Aufgaben und Tests durchgeführt, um die Fähigkeiten, Persönlichkeit und Eignung der Bewerber zu überprüfen. Das Assessment Center dient dazu, die besten Kandidaten für die Studiengänge der Frankfurt School auszuwählen und sicherzustellen, dass sie den Anforderungen des Programms gerecht werden. Es ist ein wichtiger Schritt im Bewerbungsprozess und kann sowohl persönliche als auch fachliche Kompetenzen der Bewerber aufzeigen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.