Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

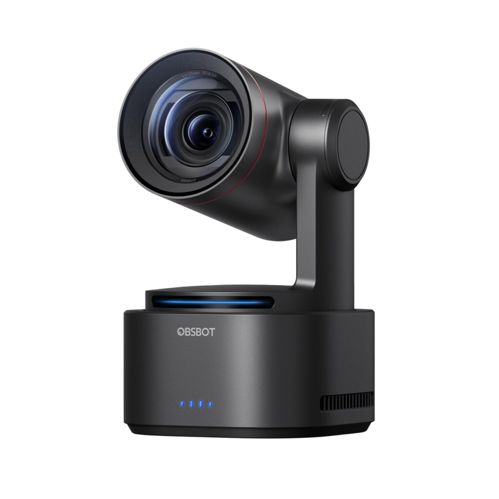
Ähnliche Suchbegriffe für OBSBOT-Tail-2-Remote
Top-Angebote
Produkte zum Begriff OBSBOT-Tail-2-Remote:
-
Obsbot Tail 2 Remote Combo mit NDI Konferenzkamera, mit Fernbedienung, 4K, Blickwinkel: 81°" Inkl. Fernbedienung für eine intuitive und bequeme Fernsteuerung 1/1.5""-CMOS-Sensor für 4K60-Videoaufnahmen und natürliche Farben PTZR-Kamera mit automatischer Verfolgung von Menschen, Haustieren, Objekten und Gruppen in Echtzeit Flüssige AR/VR-Aufnahmen mit KI-Unterstützung und voller kreativer Steuerung dank FreeD-Unterstützung 5-facher optischer und 12-facher hybrider Zoom erfassen detaillierte Aufnahmen auch aus größerer Entfernung Mit dynamischer Gestensteuerung Akkubetriebener Handsender für bis zu 3 Obsbot Tail Air-Geräte bietet Zugriff auf Voreinstellungen, PTZ-Funktionen, Zoom und vieles mehr Dank der integrierten Bewegungserkennung im Handsender folgt die Kamera Ihren Handbewegungen in Echtzeit USB-C, HDMI 2.0, LAN, WLAN, RS232, 3G-SDI und eine nahtlose NDI-Konnektivität ermöglichen eine unkomprimierte und latenzarme Videoübertragung NDI-Lizenz ermöglicht die Übertragung von Video- und Steuersignalen über Ethernet mit geringer Latenz Mechanischer Schwenkbereich von ±175° und Neigungsbereich von ±90° Integrierter 5000 mAh Akku mit einer Laufzeit von bis zu 343 Minuten Micro-SD-Steckplatz für bis zu 1TB Merkmale: Ausführung: PTZ Auflösung: 4K, Full HD Anschluss: HDMI, LAN, RJ45, USB-C, WLAN Blickwinkel: 81 Grad weitere Produktinformationen: Auflösung: 4K60 fps, 1080p120fps Zoom: 5x optisch, 12x hybrid Fokus: Automatisch, manuell Schnittstelle: 3,5 mm Klinke, HDMI, LAN, USB-C, WLAN Maße: (BxTxH) 9,8 x 10,4 x 17,2 cm Lieferung inkl.: Fernbedienung, USB-C-Kabel, USB-C auf USB-A Adapter, USB-C Stromkabel, 2x 2,5mm Stecker zu RS232 MD8 Buchse serielles Kabel "1646,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Remote Access Token für Minecraft?
Es gibt keinen standardmäßigen Remote Access Token für Minecraft. Der Zugriff auf einen Minecraft-Server erfolgt normalerweise über eine Kombination aus IP-Adresse und Port, sowie einem Benutzernamen und Passwort, um sich anzumelden. Wenn du einen spezifischen Remote Access Token für einen bestimmten Server benötigst, musst du dich an den Serveradministrator oder den Serverbetreiber wenden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist Fairy Tail 2?
Fairy Tail 2 ist die Fortsetzung des beliebten Anime- und Manga-Franchise Fairy Tail. Die Serie setzt die Abenteuer der Magiergilde Fairy Tail und ihrer Mitglieder fort, die sich mit neuen Herausforderungen und Feinden konfrontiert sehen. In Fairy Tail 2 werden die Beziehungen zwischen den Charakteren vertieft und neue Charaktere sowie Handlungsstränge eingeführt. Fans der Serie können sich auf spannende Kämpfe, emotionale Momente und humorvolle Szenen freuen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
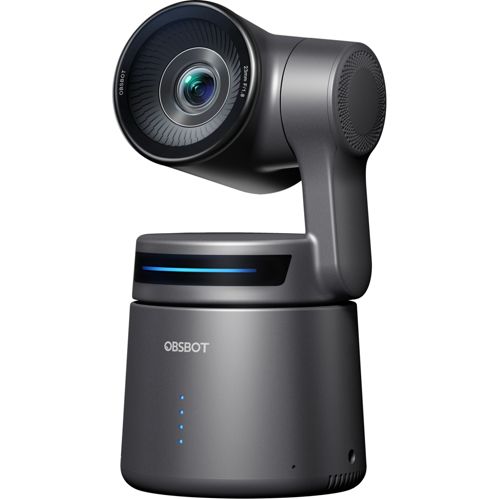
Produkte zum Begriff OBSBOT-Tail-2-Remote:
-
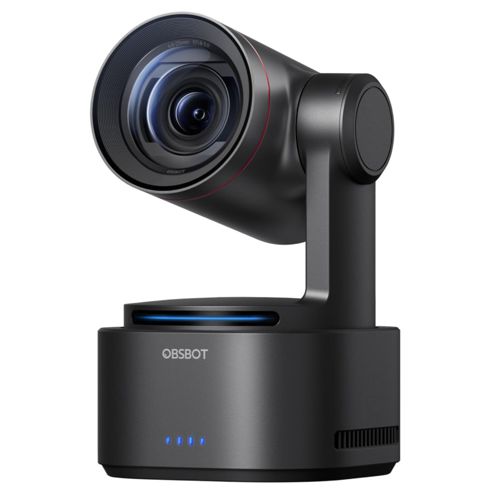
Obsbot Tail 2OBSBOT Tail 2 is a 4K/60fps PTZ webcam with AI-powered subject and animal tracking, 5× optical zoom (12× hybrid), and lossless vertical recording. Its three-axis stabilization and auto-leveling deliver ultra-smooth footage, while HDR and Dual Native ISO ensure vivid colors in any light. Lightweight (1 kg), with Wi-Fi 6, HDMI, NDI/RTMP support, and 5 hr battery life, it's ideal for live streaming and filmmaking.1502,68 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
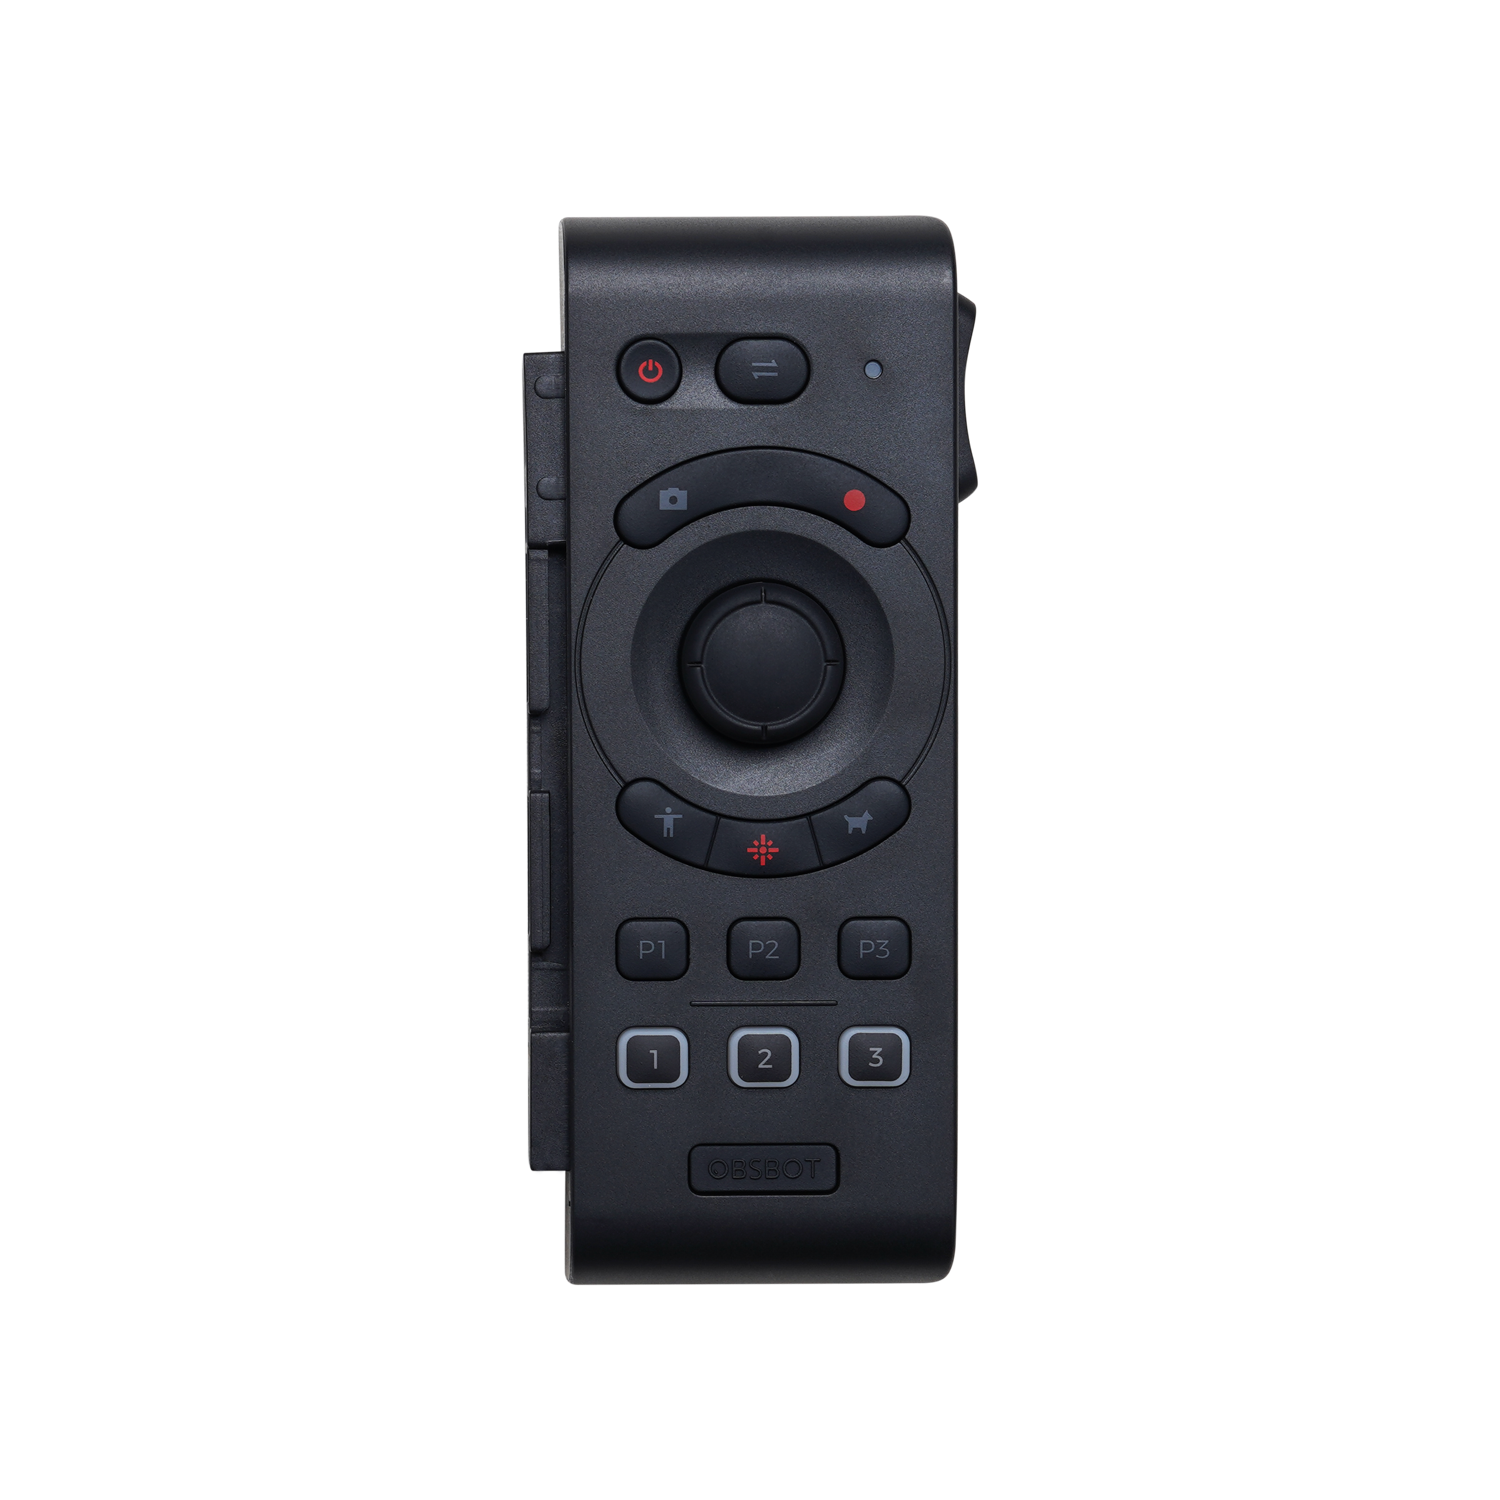
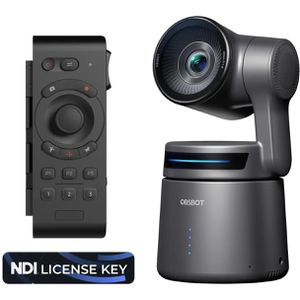
Obsbot Tail 2 Remote Combo mit NDI Konferenzkamera, mit Fernbedienung, 4K, Blickwinkel: 81°" Inkl. Fernbedienung für eine intuitive und bequeme Fernsteuerung 1/1.5""-CMOS-Sensor für 4K60-Videoaufnahmen und natürliche Farben PTZR-Kamera mit automatischer Verfolgung von Menschen, Haustieren, Objekten und Gruppen in Echtzeit Flüssige AR/VR-Aufnahmen mit KI-Unterstützung und voller kreativer Steuerung dank FreeD-Unterstützung 5-facher optischer und 12-facher hybrider Zoom erfassen detaillierte Aufnahmen auch aus größerer Entfernung Mit dynamischer Gestensteuerung Akkubetriebener Handsender für bis zu 3 Obsbot Tail Air-Geräte bietet Zugriff auf Voreinstellungen, PTZ-Funktionen, Zoom und vieles mehr Dank der integrierten Bewegungserkennung im Handsender folgt die Kamera Ihren Handbewegungen in Echtzeit USB-C, HDMI 2.0, LAN, WLAN, RS232, 3G-SDI und eine nahtlose NDI-Konnektivität ermöglichen eine unkomprimierte und latenzarme Videoübertragung NDI-Lizenz ermöglicht die Übertragung von Video- und Steuersignalen über Ethernet mit geringer Latenz Mechanischer Schwenkbereich von ±175° und Neigungsbereich von ±90° Integrierter 5000 mAh Akku mit einer Laufzeit von bis zu 343 Minuten Micro-SD-Steckplatz für bis zu 1TB Merkmale: Ausführung: PTZ Auflösung: 4K, Full HD Anschluss: HDMI, LAN, RJ45, USB-C, WLAN Blickwinkel: 81 Grad weitere Produktinformationen: Auflösung: 4K60 fps, 1080p120fps Zoom: 5x optisch, 12x hybrid Fokus: Automatisch, manuell Schnittstelle: 3,5 mm Klinke, HDMI, LAN, USB-C, WLAN Maße: (BxTxH) 9,8 x 10,4 x 17,2 cm Lieferung inkl.: Fernbedienung, USB-C-Kabel, USB-C auf USB-A Adapter, USB-C Stromkabel, 2x 2,5mm Stecker zu RS232 MD8 Buchse serielles Kabel "1646,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie lautet der Remote Access Token für Minecraft?
Es gibt keinen standardmäßigen Remote Access Token für Minecraft. Der Zugriff auf einen Minecraft-Server erfolgt normalerweise über eine Kombination aus IP-Adresse und Port, sowie einem Benutzernamen und Passwort, um sich anzumelden. Wenn du einen spezifischen Remote Access Token für einen bestimmten Server benötigst, musst du dich an den Serveradministrator oder den Serverbetreiber wenden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für OBSBOT-Tail-2-Remote
-
Obsbot Tail Air Remote Combo mit NDI Konferenzkamera, mit Mikrofon und Fernbedienung, 4K, Blickwinkel: 77,3°" Inkl. Fernbedienung für eine intuitive und bequeme Fernsteuerung 1/1.8""-CMOS-Sensor für 4K-Videoaufnahmen und natürliche Farben PTZ-Kamera mit automatischer Verfolgung von Menschen, Haustieren oder Objekten in Echtzeit AI Director Grids ermöglicht eine automatische Echtzeit-Aufteilung des Bildes in Raster zur schnellen Steuerung des Live-Streams per Klick Mit dynamischer Gestensteuerung Akkubetriebener Handsender für bis zu 3 Obsbot Tail Air-Geräte bietet Zugriff auf Voreinstellungen, PTZ-Funktionen, Zoom und vieles mehr Dank der integrierten Bewegungserkennung im Handsender folgt die Kamera Ihren Handbewegungen in Echtzeit USB-C, WLAN, Micro HDMI-Anschluss und eine nahtlose NDI-Konnektivität ermöglichen eine unkomprimierte und latenzarme Videoübertragung NDI-Lizenz ermöglicht die Übertragung von Video- und Steuersignalen über Ethernet mit geringer Latenz Zwei MEMS-Mikrofone sorgen für effektive Rauschunterdrückung Mechanischer Schwenkbereich von ±160° und Neigungsbereich von ±90° Integrierter 1500 mAh Akku mit einer Laufzeit von bis zu 154 Minuten Micro-SD-Steckplatz für bis zu 512GB Merkmale: Ausführung: mit Mikrofon, PTZ Auflösung: 4K, Full HD Anschluss: HDMI, USB-C, WLAN Blickwinkel: 77,3 Grad weitere Produktinformationen: Auflösung: 4K30 fps, 1080p60fps Fokus: Automatisch Mikrofon: eingebaut Schnittstelle: 3,5 mm Klinke, Micro HDMI, microSD-Karte, USB-C, WLAN Maße: (BxTxH) 6,9 x 7,3 x 13,2 cm Lieferung inkl.: Fernbedienung, USB-C-Kabel, USB-C auf USB-A Adapter, USB-C Stecker auf Dual-USB-C Buchse Adapter, Schutztasche "858,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist Fairy Tail 2?
Fairy Tail 2 ist die Fortsetzung des beliebten Anime- und Manga-Franchise Fairy Tail. Die Serie setzt die Abenteuer der Magiergilde Fairy Tail und ihrer Mitglieder fort, die sich mit neuen Herausforderungen und Feinden konfrontiert sehen. In Fairy Tail 2 werden die Beziehungen zwischen den Charakteren vertieft und neue Charaktere sowie Handlungsstränge eingeführt. Fans der Serie können sich auf spannende Kämpfe, emotionale Momente und humorvolle Szenen freuen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.