Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für OPLite-Infinity-Cockpit-GTR
Top-Angebote
Produkte zum Begriff OPLite-Infinity-Cockpit-GTR:
-
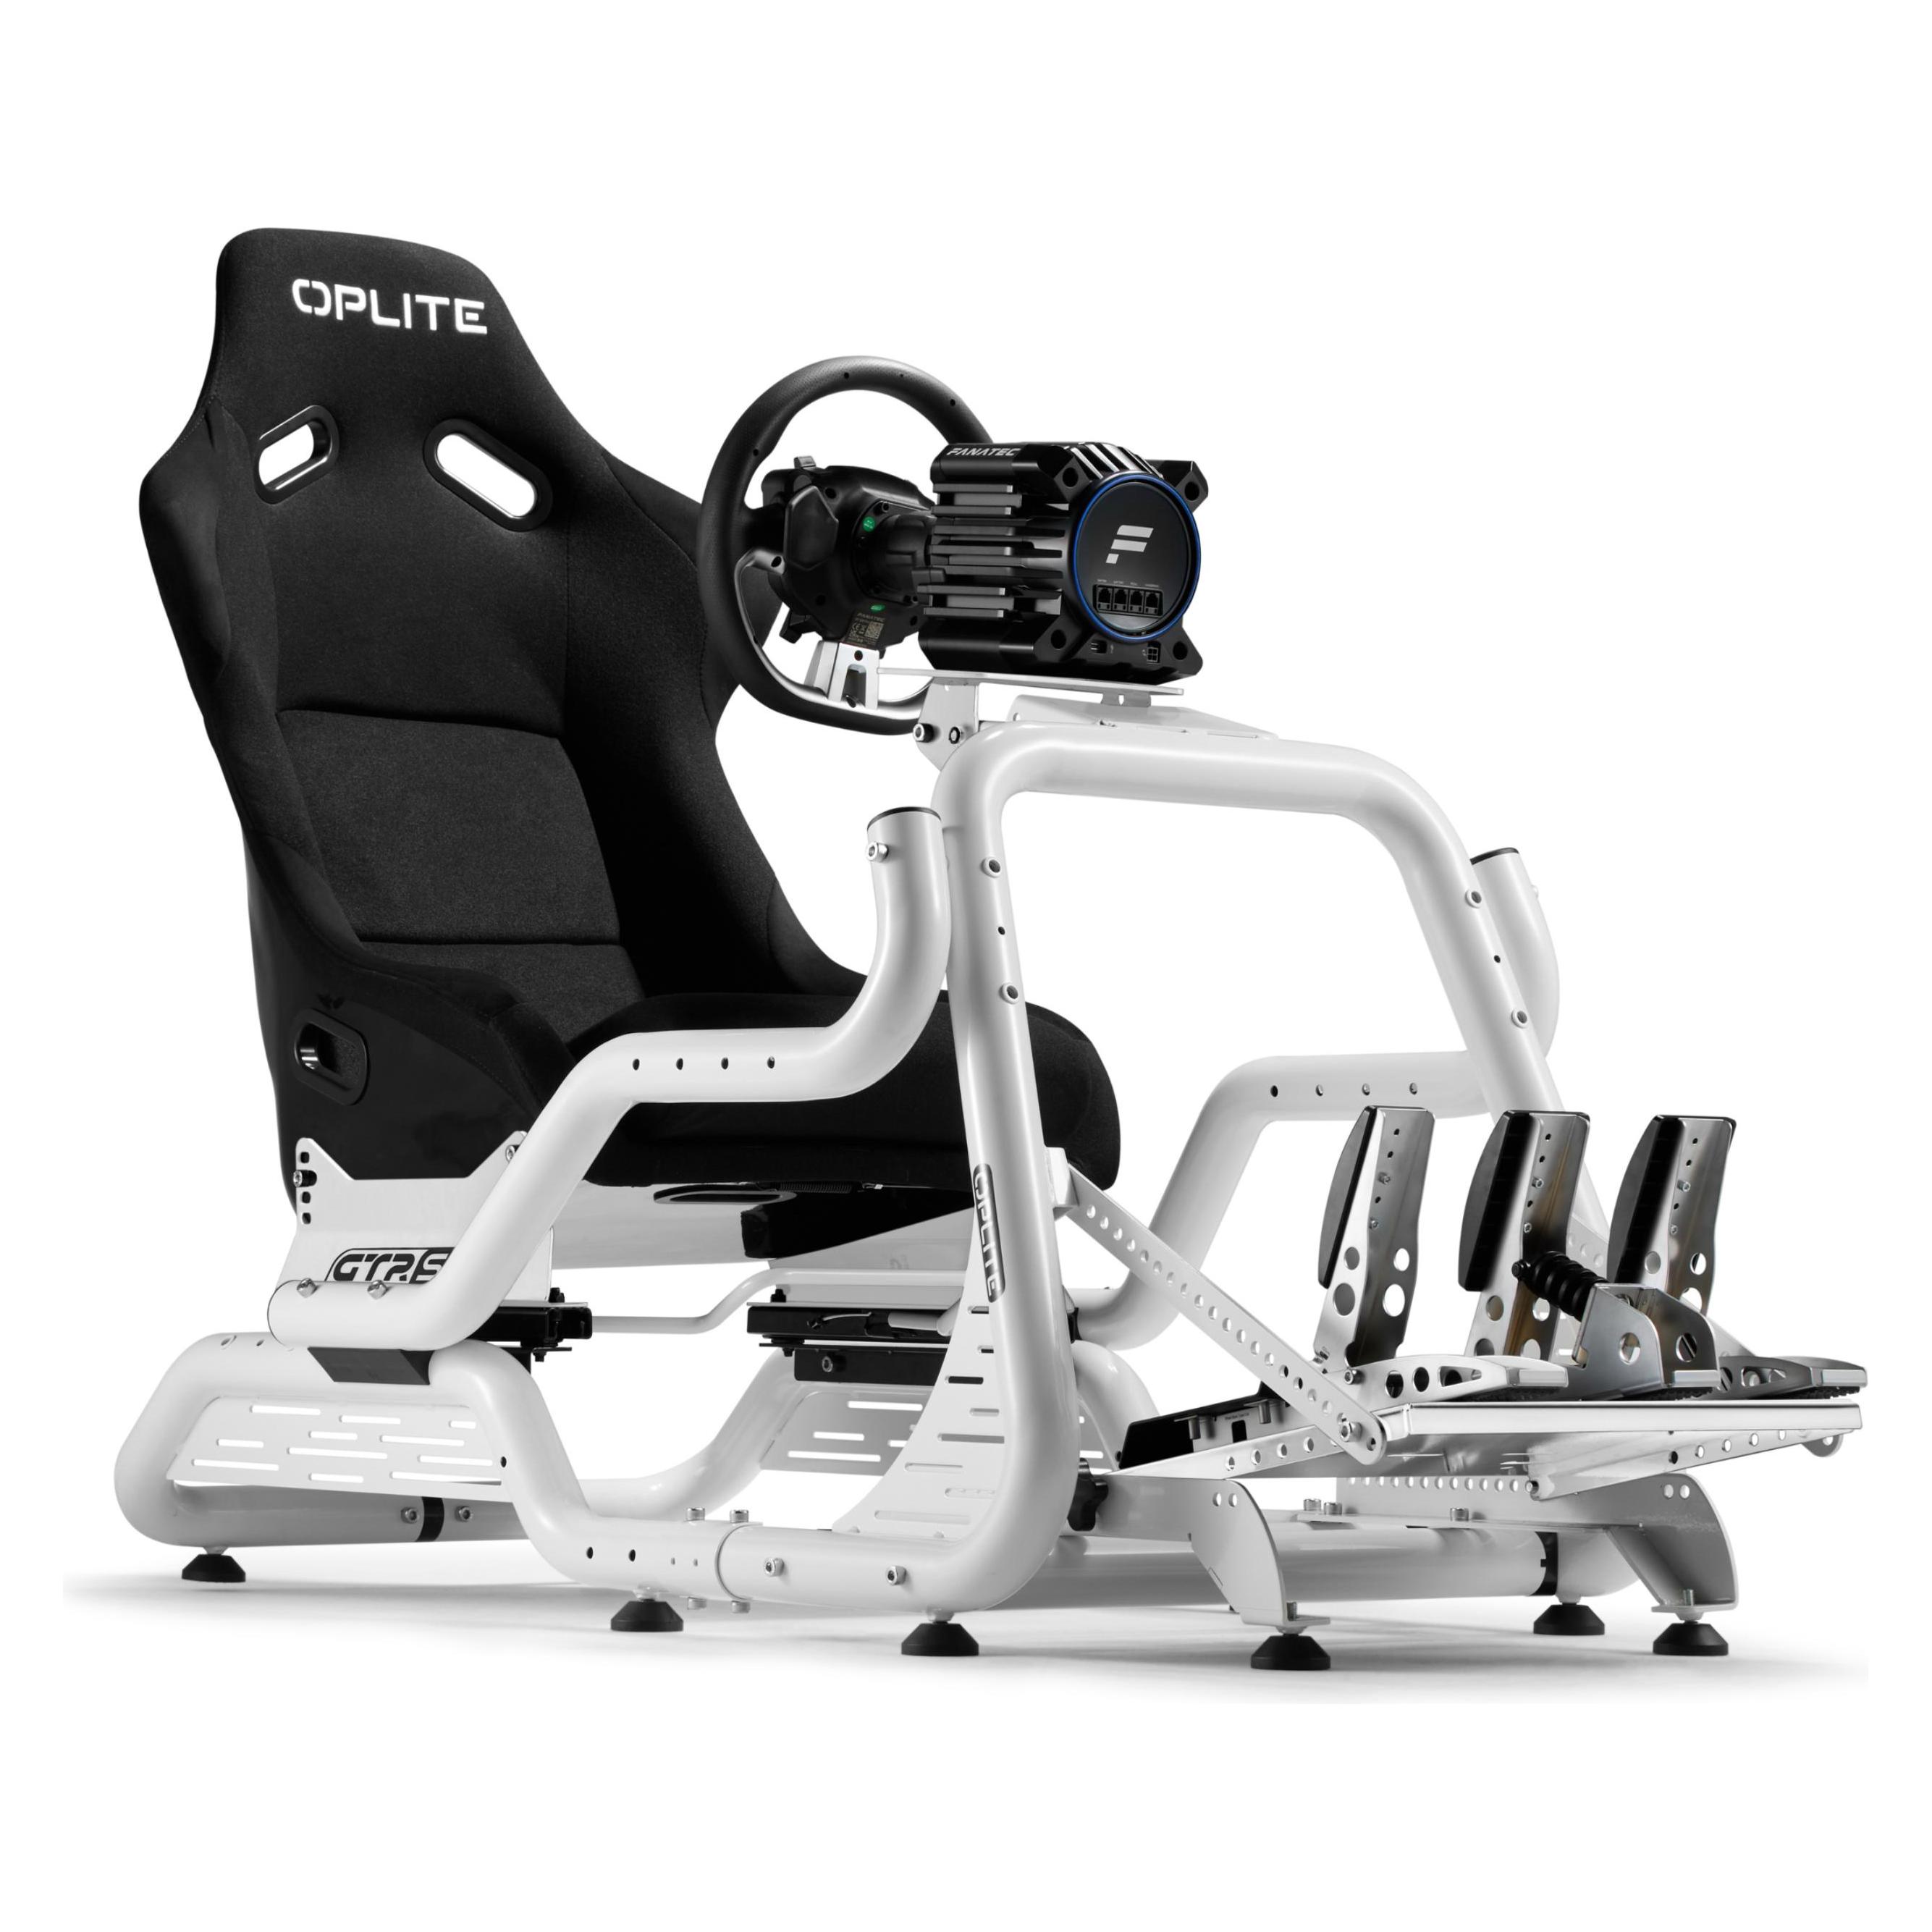
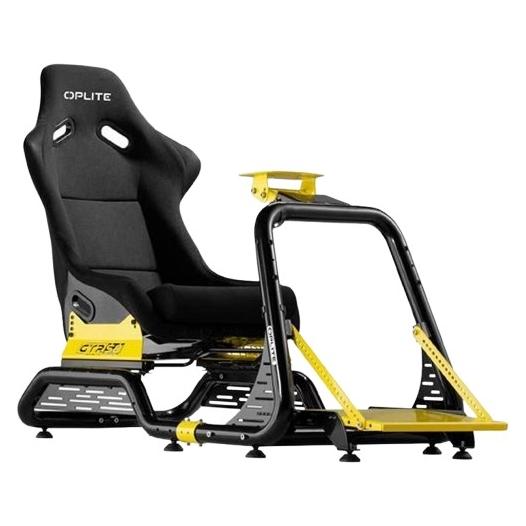
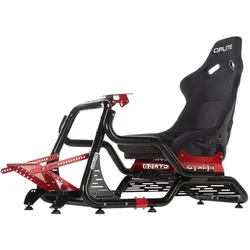
Oplite Cockpit GTR S8 Infinity Force, Sim Rig, WeissDas Simulationscockpit Oplite GTR S8 Infinity Force White verbindet die neuesten Fortschritte der Marke in der Simracing-Technologie mit einem zeitlosen, von der Welt des Rennsports inspirierten Design. Seine Struktur aus hochdichtem Karbonstahl mit einem Durchmesser von 48 mm garantiert eine optimale Steifigkeit, und die Montageplatten gewährleisten eine vollständige Kompatibilität mit Lösungen führender Marken wie Fanatec, Moza, Thrustmaster, Logitech, Turtle Beach oder Asetek. Mit einer breiten Palette von Einstellmöglichkeiten bietet dieses Cockpit ein ergonomisches Cockpit, das für eine Vielzahl von Fahrmodi geeignet ist, darunter GT, Drift, F1 und Rally.597,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oplite GTR S8 Infinity Force, Sim Rig, SchwarzOplite, Experte für die Entwicklung ergonomischer Produkte für den Büro- und Spielebereich, präsentiert sein neuestes Rennsimulations-Cockpit, das GTR S8 Infinity Force. Mit dem mitgelieferten Full Force Kit ist das GTR S8 Cockpit bereit, den Simracing- und Flightsim-Halter aufzunehmen. Es ist das unverzichtbare Zubehör für Renn- und Flugbegeisterte, das Sie vom Gamer zum Piloten macht.587,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff OPLite-Infinity-Cockpit-GTR:
-
Oplite Cockpit GTR S8 Infinity Rennsport-CockpitAuf einen Blick MaterialStahl Höchstgewichtskapazität150 kg Mindestbenutzerhöhe150 cm Maximale Benutzerhöhe210 cm Sitzneigung6° Alle technischen Daten anzeigen (13 Angaben) MerkmaleProduktfarbeSchwarzMaterialStahlProdukttypRennsport-CockpitHöchstgewichtskapazität150 kgMindestbenutzerhöhe150 cmMaximale Benutzerhöhe210 cmSitzneigung6°Neigung der Pedalablage30°Kompatible ProdukteThrustmaster, Turtle beach®, Logitech, Moza and Fanatec steering wheels and pedals Gewicht und AbmessungenBreite500 mmTiefe970 mmHöhe620 mmGewicht36,9 kg Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.579,00 €*Versand: 79,00 €Sichere Weiterleitung zum Anbieter
-
Oplite Cockpit GTR S8 Infinity Force, Sim Rig, WeissDas Simulationscockpit Oplite GTR S8 Infinity Force White verbindet die neuesten Fortschritte der Marke in der Simracing-Technologie mit einem zeitlosen, von der Welt des Rennsports inspirierten Design. Seine Struktur aus hochdichtem Karbonstahl mit einem Durchmesser von 48 mm garantiert eine optimale Steifigkeit, und die Montageplatten gewährleisten eine vollständige Kompatibilität mit Lösungen führender Marken wie Fanatec, Moza, Thrustmaster, Logitech, Turtle Beach oder Asetek. Mit einer breiten Palette von Einstellmöglichkeiten bietet dieses Cockpit ein ergonomisches Cockpit, das für eine Vielzahl von Fahrmodi geeignet ist, darunter GT, Drift, F1 und Rally.597,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für OPLite-Infinity-Cockpit-GTR
-
Oplite GTR S8 Infinity Force, Sim Rig, SchwarzOplite, Experte für die Entwicklung ergonomischer Produkte für den Büro- und Spielebereich, präsentiert sein neuestes Rennsimulations-Cockpit, das GTR S8 Infinity Force. Mit dem mitgelieferten Full Force Kit ist das GTR S8 Cockpit bereit, den Simracing- und Flightsim-Halter aufzunehmen. Es ist das unverzichtbare Zubehör für Renn- und Flugbegeisterte, das Sie vom Gamer zum Piloten macht.587,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
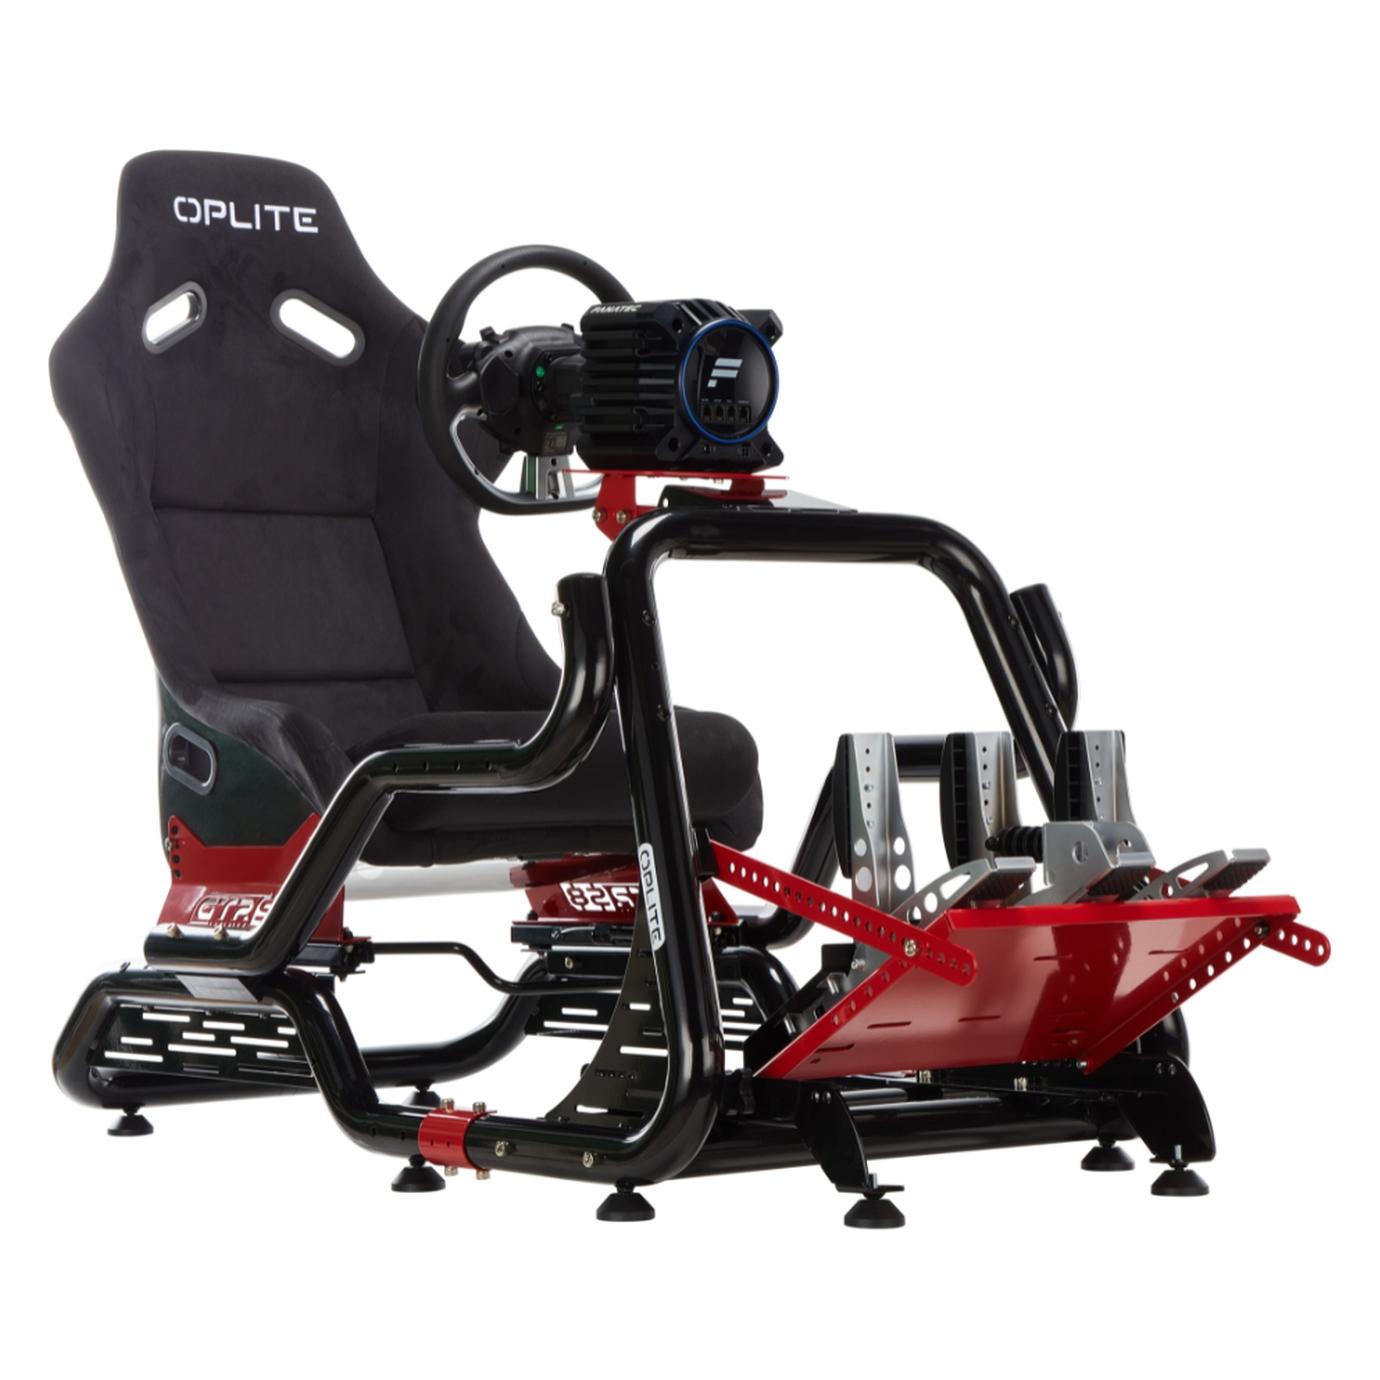
Oplite Cockpit GTR S8 Elite Force Red, Sim Rig, RotDas Cockpit GTR S8 Elite Force von Oplite ist ein hochentwickeltes Sim Rig, das speziell für Sim Racing-Enthusiasten konzipiert wurde. Mit seiner robusten Konstruktion bietet es eine stabile und komfortable Plattform für ein realistisches Rennerlebnis. Die auffällige rote Farbgebung verleiht dem Cockpit nicht nur ein sportliches Aussehen, sondern sorgt auch für eine ansprechende Ästhetik in jedem Gaming-Bereich. Das Design des GTR S8 Elite Force ermöglicht eine flexible Anpassung, sodass Benutzer ihre bevorzugten Rennsitze und Zubehörteile problemlos integrieren können. Die durchdachte Ergonomie unterstützt eine optimale Sitzposition, was für längere Rennsessions von Vorteil ist. Dieses Sim Rig ist ideal für alle, die ein authentisches Renngefühl erleben möchten, sei es im Einzelspielermodus oder im Wettbewerb mit anderen. Die Verwendung hochwertiger Materialien gewährleistet Langlebigkeit und Stabilität, während die einfache Montage und Anpassung den Einstieg in die Welt des Sim Racing erleichtert. Das Cockpit GTR S8 Elite Force ist somit eine ausgezeichnete Wahl für alle, die ihre Rennsimulation auf das nächste Level heben möchten.628,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.