Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
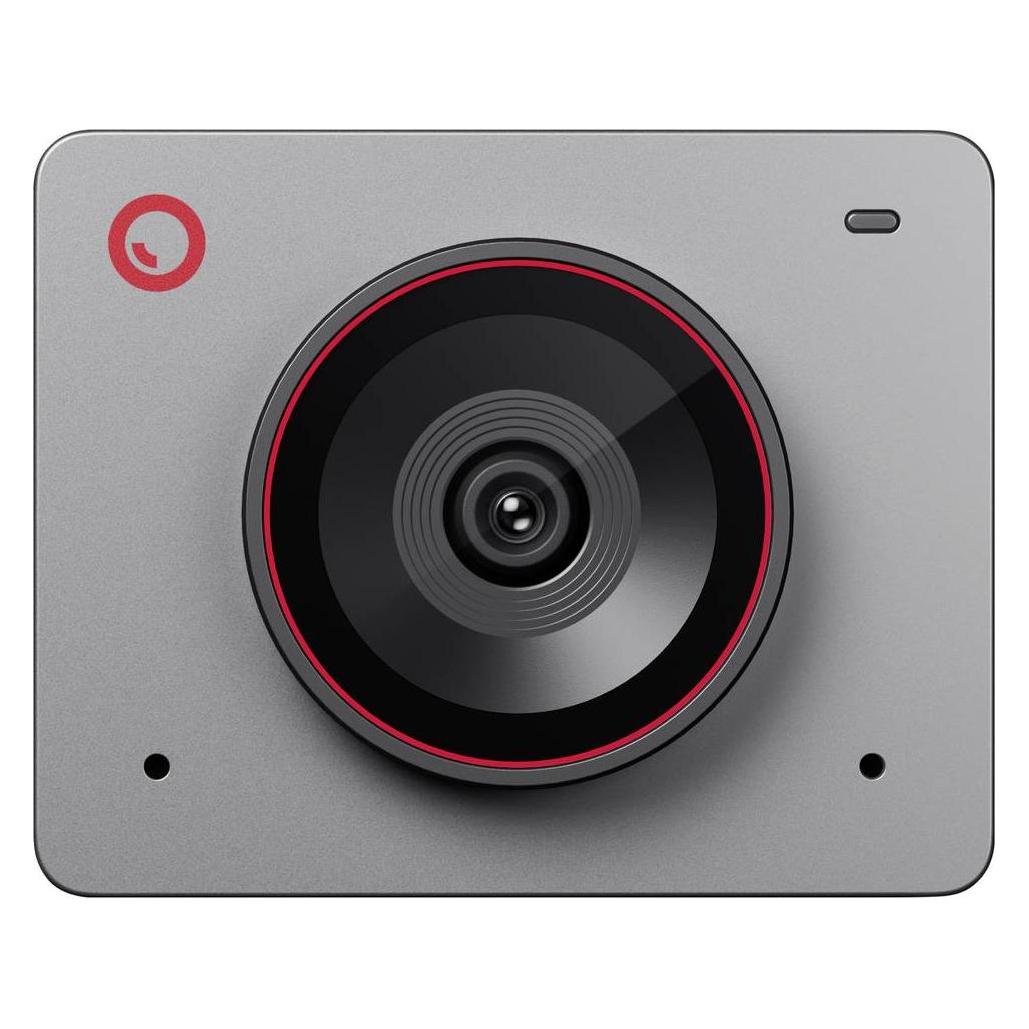
Ähnliche Suchbegriffe für Obsbot-Meet-2-GRY
Top-Angebote
Produkte zum Begriff Obsbot-Meet-2-GRY:
-
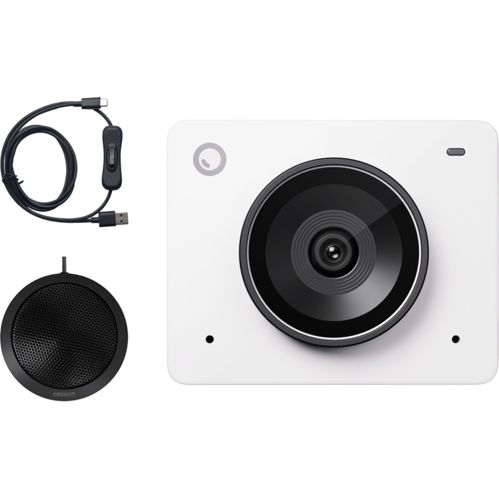
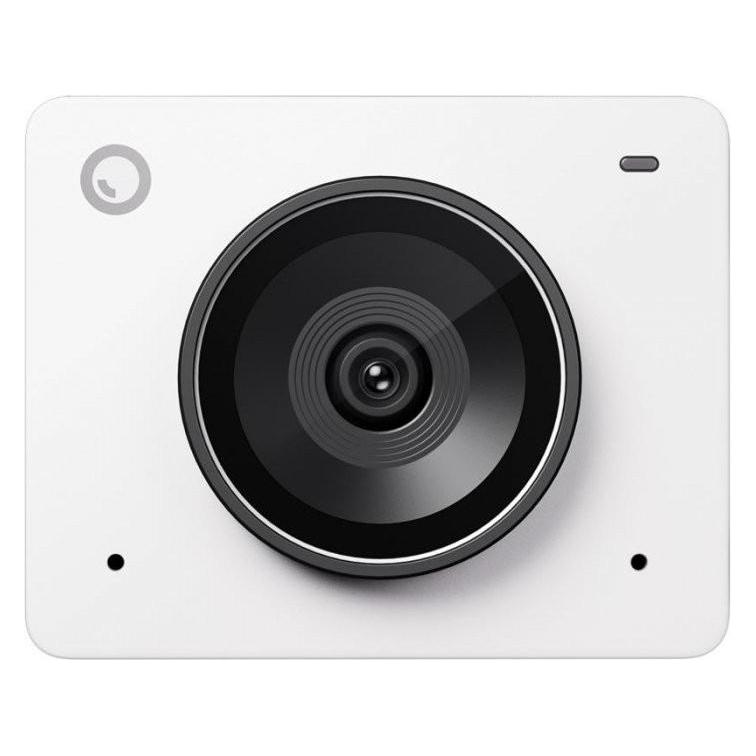
Obsbot Meet 2 AI-Powered 4K - Cloud WhiteDie verbesserte OBSBOT Meet 2 Webcam 4K kombiniert KI-Funktionen mit einem schlanken, kompakten Design. Genieße eine große Auswahl an Farben, um dein Setup zu personalisieren, und erlebe verbesserte Leistung ohne hohe Kosten. Egal, ob du alleine oder mit einer Gruppe von Menschen bist, passt der KI-Algorithmus der Webcam die Komposition und den Fokus jedes Bildes dynamisch an, sodass du immer im Mittelpunkt stehst. Mit einem Gewicht von nur 40,5 Gramm und so groß wie Ohrstöpsel bietet diese 4K-Webcam unvergleichlichen Komfort für den modernen mobilen Arbeiter. Nimm sie einfach mit ins Café oder wohin du auch gehst für nahtlose HD-Videoanrufe und -aufnahmen. Die Webcam mit Mikrofon erfasst klaren Ton und passt das Geräuschreduktionsniveau je nach Szene an. Filtere Windgeräusche, Tastaturtippen und andere Umgebungsgeräusche mühelos heraus.132,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
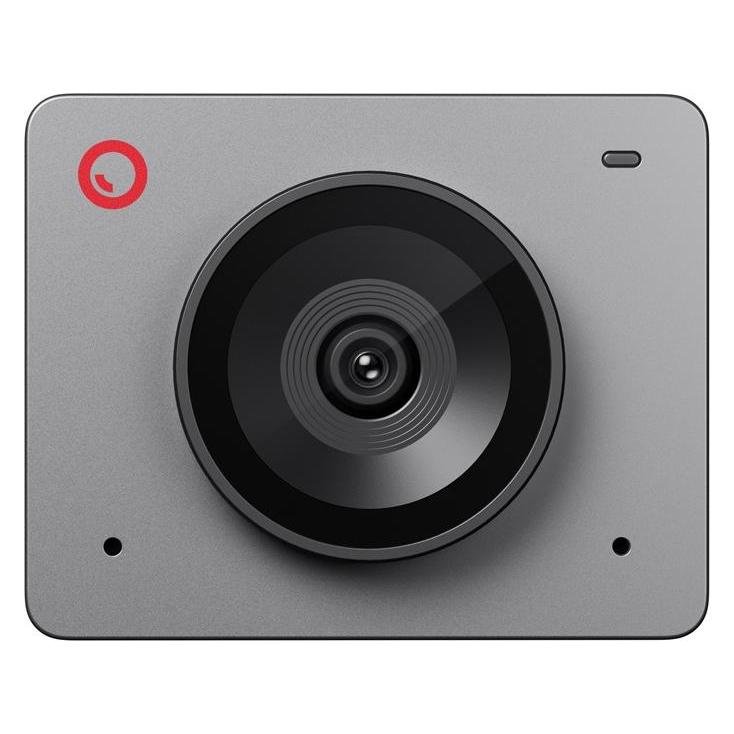
Produkte zum Begriff Obsbot-Meet-2-GRY:
-
Obsbot Meet SE GRY (2 Mpx), Webcam, GrauObsbot Meet SE – deine Full-HD-Webcam für professionelle Videoqualität Perfekte Klarheit und KI-gestützte Funktionen für jedes Meeting. - Full-HD-Auflösung für gestochen scharfe Videobilder - Automatische Belichtung und KI-Optimierung für beste Bildqualität - Datenschutz-Abdeckung: Privatsphäre per Knopfdruck - Kompakt und leicht – ideal für unterwegs - Plug-and-Play: sofort einsatzbereit ohne Installation Die Obsbot Meet SE ist die ideale Webcam für alle, die Wert auf Qualität und Komfort legen. Dank der Full-HD-Auflösung und intelligenten Optimierungsfunktionen siehst du bei jedem Videoanruf professionell und authentisch aus. Egal, ob bei schlechten Lichtverhältnissen oder wechselnden Hintergründen – die Kamera passt sich automatisch an, damit du immer perfekt im Bild bist. Besonders praktisch ist die physische Abdeckung, die dir zusätzliche Sicherheit bietet, wenn die Kamera nicht in Gebrauch ist. Kompakt, leistungsstark und einfach in der Anwendung – die Obsbot Meet SE macht jede Online-Interaktion zum Erfolg.93,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Obsbot-Meet-2-GRY
-
Obsbot Meet 2 AI-Powered 4K - Cloud WhiteDie verbesserte OBSBOT Meet 2 Webcam 4K kombiniert KI-Funktionen mit einem schlanken, kompakten Design. Genieße eine große Auswahl an Farben, um dein Setup zu personalisieren, und erlebe verbesserte Leistung ohne hohe Kosten. Egal, ob du alleine oder mit einer Gruppe von Menschen bist, passt der KI-Algorithmus der Webcam die Komposition und den Fokus jedes Bildes dynamisch an, sodass du immer im Mittelpunkt stehst. Mit einem Gewicht von nur 40,5 Gramm und so groß wie Ohrstöpsel bietet diese 4K-Webcam unvergleichlichen Komfort für den modernen mobilen Arbeiter. Nimm sie einfach mit ins Café oder wohin du auch gehst für nahtlose HD-Videoanrufe und -aufnahmen. Die Webcam mit Mikrofon erfasst klaren Ton und passt das Geräuschreduktionsniveau je nach Szene an. Filtere Windgeräusche, Tastaturtippen und andere Umgebungsgeräusche mühelos heraus.132,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obsbot Meet SE GRN (2 Mpx), Webcam, GrünObsbot Meet SE – deine Full-HD-Webcam für professionelle Videoqualität. Perfekte Klarheit und KI-gestützte Funktionen für jedes Meeting. Full-HD-Auflösung für gestochen scharfe Videobilder. Automatische Belichtung und KI-Optimierung für beste Bildqualität. Datenschutz-Abdeckung: Privatsphäre per Knopfdruck. Kompakt und leicht – ideal für unterwegs. Plug-and-Play: sofort einsatzbereit ohne Installation. Die Obsbot Meet SE ist die ideale Webcam für alle, die Wert auf Qualität und Komfort legen. Dank der Full-HD-Auflösung und intelligenten Optimierungsfunktionen siehst du bei jedem Videoanruf professionell und authentisch aus. Egal, ob bei schlechten Lichtverhältnissen oder wechselnden Hintergründen – die Kamera passt sich automatisch an, damit du immer perfekt im Bild bist. Besonders praktisch ist die physische Abdeckung, die dir zusätzliche Sicherheit bietet, wenn die Kamera nicht in Gebrauch ist. Kompakt, leistungsstark und einfach in der Anwendung – die Obsbot Meet SE macht jede Online-Interaktion zum Erfolg.112,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jensen, Gry Kappel: Gedenkemein - Rosenholm-Trilogie (#2)Gedenkemein - Rosenholm-Trilogie (#2) , Die mit Spannung erwartete Fortsetzung des Dark Academia -Buchlieblings und SPIEGEL-Bestsellers "Rosen & Violen" (Hc Top 50) Kamille, Kirstine, Victoria und Malou sind zurück in Rosenholm, das neue Schuljahr hat begonnen. Die vier Mädchen versuchen, ihre Kenntnisse und Fähigkeiten in Runenmagie, Hellsehen und nordischer Mythologie zu vertiefen. Doch mehr und mehr gerät ihr Internatsleben aus den Fugen: Eigene dunkle Geheimnisse stellen ihre Freundschaft auf die Probe, und zudem haben sie sich gegenüber Trines Geist verpflichtet, den vor Jahrzehnten an ihr begangenen Mord aufzuklären. Es gelingt ihnen, Trines jüngere, absonderliche Schwester Leah aufzuspüren - ist sie vielleicht der Schlüssel auf der Suche nach Trines Mörder? Nach und nach begreifen die Vier, dass mit dem Versprechen auch ihr eigenes Schicksal verbunden ist ... , Aufkleber & Folierungen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 202308, Produktform: Leinen, Titel der Reihe: Rosenholm-Trilogie#2#, Autoren: Jensen, Gry Kappel, Übersetzung: Blatzheim, Meike~Onkels, Sarah, Seitenzahl/Blattzahl: 447, Keyword: Außenseiter; Blutmagie; Dark Academy; Dark Fantasy; Dunkle Magie; Dänemark; Fabelwesen; Familie; Fantastische Tierwesen; Fantasy; Feminismus; Freundschaft; Internat; Liebe; Magie; Mord; Mordfall; Mut; Mädchen; Mädchenclique; Mädchenfreundschaft; Nordische Mythologie; Romance; Spannung; Urban-Fantasy; Verrat; Wikinger, Fachschema: Dänemark~Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Urban Fantasy~Mythen und Legenden (fiktional)~Kinder/Jugendliche: Fantasy und magischer Realismus, Region: Dänemark, Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Thema: Entspannen, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Dark Fantasy, Thema: Eintauchen, Mindestalter FSK-Angabe: 12, Text Sprache: ger, Originalsprache: dan, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Arctis Verlag, Verlag: Arctis Verlag, Verlag: Arctis, Länge: 217, Breite: 141, Höhe: 38, Gewicht: 628, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, eBook EAN: 9783038801719, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.