Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Off-Limits---Wenn
Top-Angebote
Produkte zum Begriff Off-Limits---Wenn:


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind die Limits der Firebase-Authentifizierung?
Die Firebase-Authentifizierung hat einige Limits, darunter die Anzahl der gleichzeitigen Authentifizierungsanfragen pro Projekt, die Anzahl der registrierten Benutzer pro Projekt und die maximale Größe der Benutzerprofile. Es gibt auch Limits für die Anzahl der Anmeldemethoden, die ein Benutzer verwenden kann, und für die Anzahl der Anmeldungen, die ein Benutzer innerhalb eines bestimmten Zeitraums durchführen kann. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Off-Limits---Wenn:
-
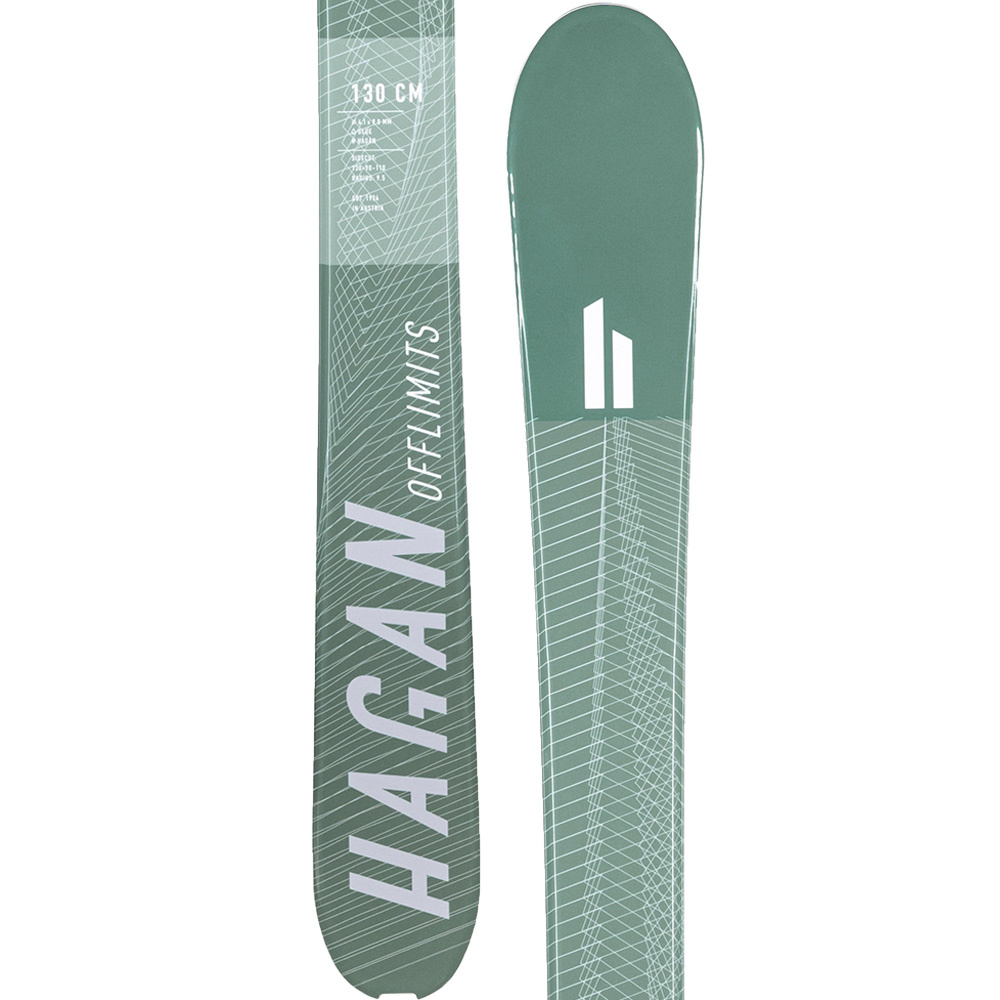
Hagan OFF LIMITS - 130 cmDer Hagan OFF LIMITS ist ein außergewöhnlich kompakter Tourenski für alle, die im Backcountry maximale Bewegungsfreiheit suchen. Mit nur 130 cm Länge und seiner extra breiten Geometrie lässt er sich besonders einfach transportieren und auch über längere Passagen komfortabel am Rucksack tragen. Damit eignet er sich ideal für kurze Touren, technische Zustiege, Snowkiting oder als besonders wendige Alternative für kreative Lines. Der Pappelholzkern sorgt für ein ausgewogenes Verhältnis aus Stabilität und geringem Gewicht, während die CAP-Konstruktion und die Stahlkante zuverlässige Kontrolle auf unterschiedlichstem Untergrund unterstützen. Trotz seiner kompakten Abmessungen bleibt der OFF LIMITS erstaunlich vielseitig und ermöglicht schnelle Richtungswechsel sowie spielerisches Handling. Die Sintered Touring Base ist auf den Toureneinsatz ausgelegt. Über das Tail-Lock-System wird das Fel...229,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Off-Limits---Wenn
-
Off Limits 20ml Longfill Aroma by RebellionEin Obstkorb aus verschiedensten Früchten wie süße dunkle Trauben und knackige Äpfel, abgerundet mit etwas Kühle.Inhalt: 20mlInhaltstoffe: PG Propylenglykol (E1520), Natürliche Aromen, Naturidentische AromenFlasche: 60ml Chubby V3 Flasche Noch nie war das Selbermischen so einfach. Keine extra Flaschen, kein Messbecher oder sonstigesSie brauchen nur ihre Lieblingsbase und eine kleine Spritze und schon kann es losgehenBefüllen Sie die Liquidflasche bis zum Rand des Labels mit Base, dann kräftig schütteln und FERTIG. Lieferumfang 1 x 60ml Flasche mit 20ml Aroma12,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
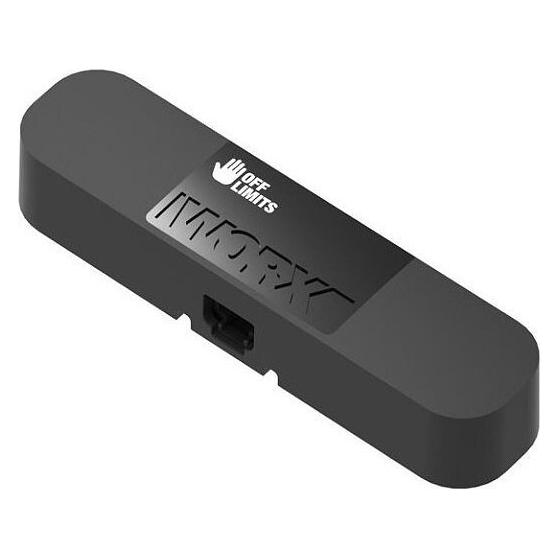
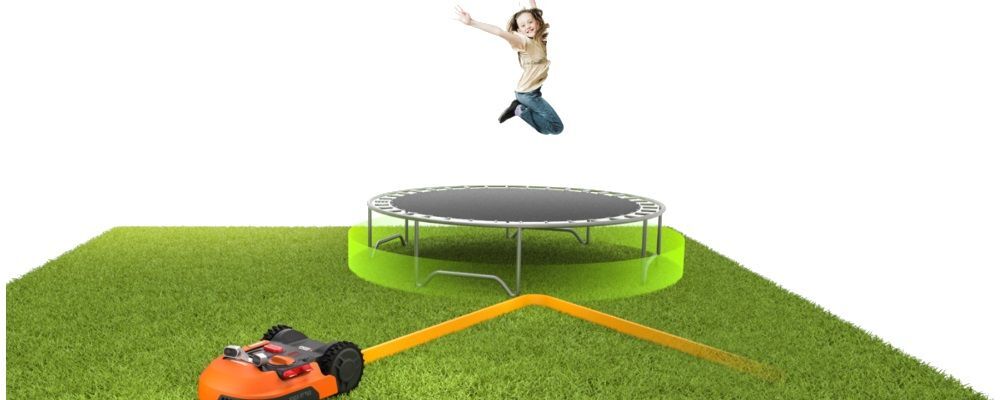
Worx Off Limits Zusatzmodul für Worx MähroboterWorx Off Limits Zusatzmodul für Worx Mähroboter Produktnummer: 0687060048 Worx Landroid Off-Limits WA0863 Ihre Bedürfnisse, Ihr Landroid Bestimmte Rasenzonen wie z.B. der Bereich unter dem Trampolin oder dem Planschbecken sollen beim Mähen automatisch umfahren werden? Kein Problem für den Landroid Mähroboter mit der Off Limits-Option. Innovativ, smart & besser als je zuvor Mit Magnetkraft und einem Sensor funktioniert die Off Limits-Option ohne Strom und Verbindung zu dem Haupt-Begrenzungsdraht - schnelle Installation und einfache Bedienung. Die Funktionsweise Die Off Limits-Option funktioniert mittels zwei Komponenten: Einem Sensor, der an dem Mähroboter installiert wird und einer Rolle mit digitalem Zaunstreifen zur Erfassung der verbotenen Bereiche. Das Ganze funktioniert ohne Strom rein durch Magnetkraft. Flächen einfach abgrenzen Simpel & schnell: Mit dem Off Limits Zubehör werden Flächen die nicht gemäht werden sollen ganz einfach ausgespart und das ohne Verbindung zu einem Haupt-Begrenzungsdraht. Simple Installation Leichter könnte es nicht sein: Für die Installation werden lediglich zwei Schrauben gelöst, das Off Limits Modul angebracht und schon wird es automatisch vom Landroid erkannt. Es ist keine weitere Einstellung erforderlich. Warum Off Limits? Mit der Off Limits-Option müssen keine Rasenbereiche mehr mit dem Hauptbegrenzungsdraht eingefasst werden. Das ist besonders praktisch, um simpel und schnell bestimmte Rasenzonen oder saisonale Gartenausstattung, wie ein Planschbecken, aus dem Mähbereich auszuschließen. Flexible Flächenabgrenzung um temporäre oder saisonale Rasenbereiche auszuschließen funktioniert über Magnetkraft und erfordert keine Verbindung mit dem Hauptbegrenzungsdraht Einfache und schnelle Installation - der Landroid erkennt das neue Modul automatisch Herstellerinformationen: Positec Germany GmbH Schanzenstrasse 22 51063 Köln, DEUTSCHLAND eMail: germany@positecgroup.com Herstellernr. WA0863149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Limits der Firebase-Authentifizierung?
Die Firebase-Authentifizierung hat einige Limits, darunter die Anzahl der gleichzeitigen Authentifizierungsanfragen pro Projekt, die Anzahl der registrierten Benutzer pro Projekt und die maximale Größe der Benutzerprofile. Es gibt auch Limits für die Anzahl der Anmeldemethoden, die ein Benutzer verwenden kann, und für die Anzahl der Anmeldungen, die ein Benutzer innerhalb eines bestimmten Zeitraums durchführen kann. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.