Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ohl-Michael-Wespen
Top-Angebote
Produkte zum Begriff Ohl-Michael-Wespen:
-
Kunst der Benennung, Fachbücher von Michael Ohl1942, mitten im Zweiten Weltkrieg, führt Hitler einen ganz persönlichen Kampf: den Kampf für die Spitzmaus. Biologen, die sich erdreistet hatten, dem irrtümlich als "Maus" bezeichneten Tier einen anderen Namen zu verpassen, drohte er mit einem Arbeitseinsatz an der Ostfront. Um die richtigen Namen für die Natur wird - wenn auch weniger dramatisch - seit jeher gerungen. Entgegen der ausgefeilten Systematik der Tierkategorisierung unterliegt die Namensgebung selbst der Freiheit des Entdeckers und gestaltet sich entsprechend kunstvoll wie kontrovers. Doch wie passt das mit dem Exaktheitsanspruch der Naturwissenschaft zusammen? In einer unterhaltsamen Expedition durch die Geschichte der Naturkunde, durch Museen und Wildnis, eröffnet uns Michael Ohl eine eigentümliche, faszinierende Sprachwelt, die sich von volkstümlichen Bezeichnungen über die Systematisierung bei Linné bis hin zur Genetik.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
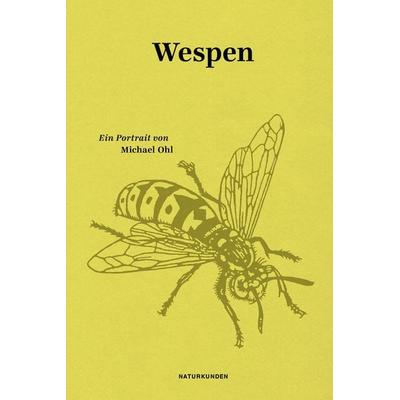
Ohl, Michael: WespenWespen , Sie sind als ungeladene Picknickgäste die Plage jedes Spätsommers, deren unruhige Flugbewegung uns ganz in Aufregung versetzt, weil wir ihre brennenden Stiche fürchten. Zu Recht. Nicht nur durch ihre Fähigkeit zu stechen unterlaufen die sozialen Wespen überkommene Geschlechterrollen. Denn jedes Jahr im Frühjahr macht sich eine einzelne Königin an das Werk, für ihren noch zu gebärenden Staat ein Nest zu bauen. Doch es gibt auch Geschichten von zahmen Wespen, deren Schönheit überwältigt, oder von Mensch-Tier-Wesen, die etwa als Wasp Woman erotische Fantasien anheizen. Oft als das wilde, anarchische Gegenüber der braven Honigbiene bezeichnet, ist es an der Zeit, dieser aufreizend gelb-schwarzen Hautflüglerin zu ihrem Recht zu verhelfen: Michael Ohl, einer der führenden Wespenforscher Deutschlands, zeichnet in seinem Portrait das facettenreiche Bild einer hilfreichen Ökosystemdienstleisterin, eines intelligenten Insekts und eines evolutionären Glücksfalls, den wir angesichts des Insektensterbens mit allem uns Möglichen schützen sollten. , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20230425, Produktform: Leinen, Titel der Reihe: Naturkunden##, Autoren: Ohl, Michael, Illustrator: Nordmann, Falk, Redaktion: Schalansky, Judith, Seitenzahl/Blattzahl: 135, Keyword: Evolution; Insekten; Insektensterben; Nature Writing; Naturkunde; Solitäre Wespen; Soziale Wespen; Wespen; Ökosystem; Ökosystemdienstleistung, Fachschema: Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Umwelt, Fachkategorie: Umweltwissenschaften~Die Natur: Sachbuch, Thema: Orientieren, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Biologie, Biowissenschaften, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 185, Breite: 126, Höhe: 12, Gewicht: 195, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Expeditionen zu den Ersten ihrer Art, Sachbücher von Michael OhlEine prächtige Entdeckungsgeschichte der Tiere Eine neue Tierart zu entdecken, ist der Traum jedes Naturforschers. Packend erzählt Michael Ohl von waghalsigen Expeditionen in sumpfige Regenwälder oder in die Tiefen des Ozeans, auf denen die unglaublichsten Kreaturen aufgespürt wurden. Wissenschaftlich erfasst, gelten sie fortan als die ersten ihrer Art. So stiess man 1847 auf den furchteinflössenden Gorilla, der bewies, dass der Mensch einen nahen Verwandten hat. 1957 fischte man aus 3.000 Metern Meerestiefe die Urmützenschnecke, die als seit Urzeiten ausgestorben galt. Eine Sensation war auch das Schnabeltier: 1799 entdeckt, wirkt es bis heute wie ein evolutionärer Unfall. Faszinierend, fesselnd, informativ - eine bildreiche Reise zu grossen Entdeckungen in der Naturgeschichte.36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ohl-Michael-Wespen:
-
Kunst der Benennung, Fachbücher von Michael Ohl1942, mitten im Zweiten Weltkrieg, führt Hitler einen ganz persönlichen Kampf: den Kampf für die Spitzmaus. Biologen, die sich erdreistet hatten, dem irrtümlich als "Maus" bezeichneten Tier einen anderen Namen zu verpassen, drohte er mit einem Arbeitseinsatz an der Ostfront. Um die richtigen Namen für die Natur wird - wenn auch weniger dramatisch - seit jeher gerungen. Entgegen der ausgefeilten Systematik der Tierkategorisierung unterliegt die Namensgebung selbst der Freiheit des Entdeckers und gestaltet sich entsprechend kunstvoll wie kontrovers. Doch wie passt das mit dem Exaktheitsanspruch der Naturwissenschaft zusammen? In einer unterhaltsamen Expedition durch die Geschichte der Naturkunde, durch Museen und Wildnis, eröffnet uns Michael Ohl eine eigentümliche, faszinierende Sprachwelt, die sich von volkstümlichen Bezeichnungen über die Systematisierung bei Linné bis hin zur Genetik.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ohl, Michael: WespenWespen , Sie sind als ungeladene Picknickgäste die Plage jedes Spätsommers, deren unruhige Flugbewegung uns ganz in Aufregung versetzt, weil wir ihre brennenden Stiche fürchten. Zu Recht. Nicht nur durch ihre Fähigkeit zu stechen unterlaufen die sozialen Wespen überkommene Geschlechterrollen. Denn jedes Jahr im Frühjahr macht sich eine einzelne Königin an das Werk, für ihren noch zu gebärenden Staat ein Nest zu bauen. Doch es gibt auch Geschichten von zahmen Wespen, deren Schönheit überwältigt, oder von Mensch-Tier-Wesen, die etwa als Wasp Woman erotische Fantasien anheizen. Oft als das wilde, anarchische Gegenüber der braven Honigbiene bezeichnet, ist es an der Zeit, dieser aufreizend gelb-schwarzen Hautflüglerin zu ihrem Recht zu verhelfen: Michael Ohl, einer der führenden Wespenforscher Deutschlands, zeichnet in seinem Portrait das facettenreiche Bild einer hilfreichen Ökosystemdienstleisterin, eines intelligenten Insekts und eines evolutionären Glücksfalls, den wir angesichts des Insektensterbens mit allem uns Möglichen schützen sollten. , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20230425, Produktform: Leinen, Titel der Reihe: Naturkunden##, Autoren: Ohl, Michael, Illustrator: Nordmann, Falk, Redaktion: Schalansky, Judith, Seitenzahl/Blattzahl: 135, Keyword: Evolution; Insekten; Insektensterben; Nature Writing; Naturkunde; Solitäre Wespen; Soziale Wespen; Wespen; Ökosystem; Ökosystemdienstleistung, Fachschema: Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Umwelt, Fachkategorie: Umweltwissenschaften~Die Natur: Sachbuch, Thema: Orientieren, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Biologie, Biowissenschaften, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 185, Breite: 126, Höhe: 12, Gewicht: 195, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ohl-Michael-Wespen
-
Expeditionen zu den Ersten ihrer Art, Sachbücher von Michael OhlEine prächtige Entdeckungsgeschichte der Tiere Eine neue Tierart zu entdecken, ist der Traum jedes Naturforschers. Packend erzählt Michael Ohl von waghalsigen Expeditionen in sumpfige Regenwälder oder in die Tiefen des Ozeans, auf denen die unglaublichsten Kreaturen aufgespürt wurden. Wissenschaftlich erfasst, gelten sie fortan als die ersten ihrer Art. So stiess man 1847 auf den furchteinflössenden Gorilla, der bewies, dass der Mensch einen nahen Verwandten hat. 1957 fischte man aus 3.000 Metern Meerestiefe die Urmützenschnecke, die als seit Urzeiten ausgestorben galt. Eine Sensation war auch das Schnabeltier: 1799 entdeckt, wirkt es bis heute wie ein evolutionärer Unfall. Faszinierend, fesselnd, informativ - eine bildreiche Reise zu grossen Entdeckungen in der Naturgeschichte.36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
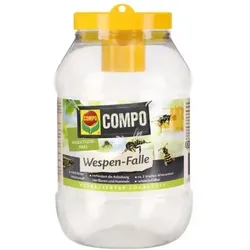
COMPO Wespen-FalleDie COMPO Wespen-Falle hält Ihre Terrasse, Balkon und Garten wespenfrei. Die Wespen werden durch den attraktiven Lockstoff in die Falle gelockt und können nicht mehr entfliehen. Bienen und Hummeln werden dank dem Spezial-Lockstoff nicht angezogen.11,49 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.