Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Orange-Getaway-Driver
Top-Angebote
Produkte zum Begriff Orange-Getaway-Driver:
-
Tropical Getaway 602gWillkommen im tropischen Paradies. Sonnenverwöhnte Kokosnuss und frische Ananas wurden zu einem cremigen Tropenduft vermischt. Diese Duftkomponenten verwöhnen Sie: Kopfnote: AnanasHerznote: KokosnussBasisnote: Kokosnussmilch Jede Village Candle Kerze wird mit einer Mischung aus natürlichen Wachsen in Lebensmittelqualität hergestellt. Mit großer Sorgfalt mischen und verarbeiten wir unsere Düfte, verwenden hochwertige ätherische Öle und arbeiten mit den weltweit besten Parfümeuren zusammen, um unsere Vision der Einzigartigkeit zu erreichen. 2 - Docht Technologie. Das gewährleistet einen sauberen und effizienten Abbrand, auch bei größeren Bowls, sowie eine außergewöhnliche Duftentfaltung.31,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Weekend Getaway 411gWeekend Getaway 411g - Pack deine Tasche für einen Kurztrip an den Strand. Ab ins Auto, die beste Freundin noch schnell abgeholt und dann geht es gen See. Ostsee, Nordsee, ganz egal! Hauptsache ein tolles Wochenende an der See. Der Duft einer klaren Sommerbrise kommt auf, verfeinert von dem süßlichen Duft von Zuckerwatte. Liebliche Jasmin- und Apfelblüten runden den Duft mit Agave und Sandelholz ab. Genieße das Wochenende an der See mit diesem tollen Duft. Kopfnoten: kühle Sommerbrise, weiche Zuckerwatte Herznoten: Jasmin, Apfelblüten Fußnoten: Agave, Sandelholz24,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Orange-Getaway-Driver:
-
Orange Getaway DriverOrange Getaway Driver, "Amp in a Box" Overdrive Effekt-Pedal für E-Gitarre, Class-A Gain Struktur, CabSim output (Cabinet Simulator), auch für Kopfhörer oder Recording Interfaces, Low-Impedance Getaway-Output zum Anschluss an Gitarrenverstärker, Regler Volume Ausgangspegel, Gain regelt den Overdrive, Bite Tone/Presence, Betrieb über 9V-Batterie oder DC-Netzteil (nicht im Lieferumfang) z.B. Art. 409939155,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tropical Getaway 602gWillkommen im tropischen Paradies. Sonnenverwöhnte Kokosnuss und frische Ananas wurden zu einem cremigen Tropenduft vermischt. Diese Duftkomponenten verwöhnen Sie: Kopfnote: AnanasHerznote: KokosnussBasisnote: Kokosnussmilch Jede Village Candle Kerze wird mit einer Mischung aus natürlichen Wachsen in Lebensmittelqualität hergestellt. Mit großer Sorgfalt mischen und verarbeiten wir unsere Düfte, verwenden hochwertige ätherische Öle und arbeiten mit den weltweit besten Parfümeuren zusammen, um unsere Vision der Einzigartigkeit zu erreichen. 2 - Docht Technologie. Das gewährleistet einen sauberen und effizienten Abbrand, auch bei größeren Bowls, sowie eine außergewöhnliche Duftentfaltung.31,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Orange-Getaway-Driver
-
Weekend Getaway 411gWeekend Getaway 411g - Pack deine Tasche für einen Kurztrip an den Strand. Ab ins Auto, die beste Freundin noch schnell abgeholt und dann geht es gen See. Ostsee, Nordsee, ganz egal! Hauptsache ein tolles Wochenende an der See. Der Duft einer klaren Sommerbrise kommt auf, verfeinert von dem süßlichen Duft von Zuckerwatte. Liebliche Jasmin- und Apfelblüten runden den Duft mit Agave und Sandelholz ab. Genieße das Wochenende an der See mit diesem tollen Duft. Kopfnoten: kühle Sommerbrise, weiche Zuckerwatte Herznoten: Jasmin, Apfelblüten Fußnoten: Agave, Sandelholz24,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
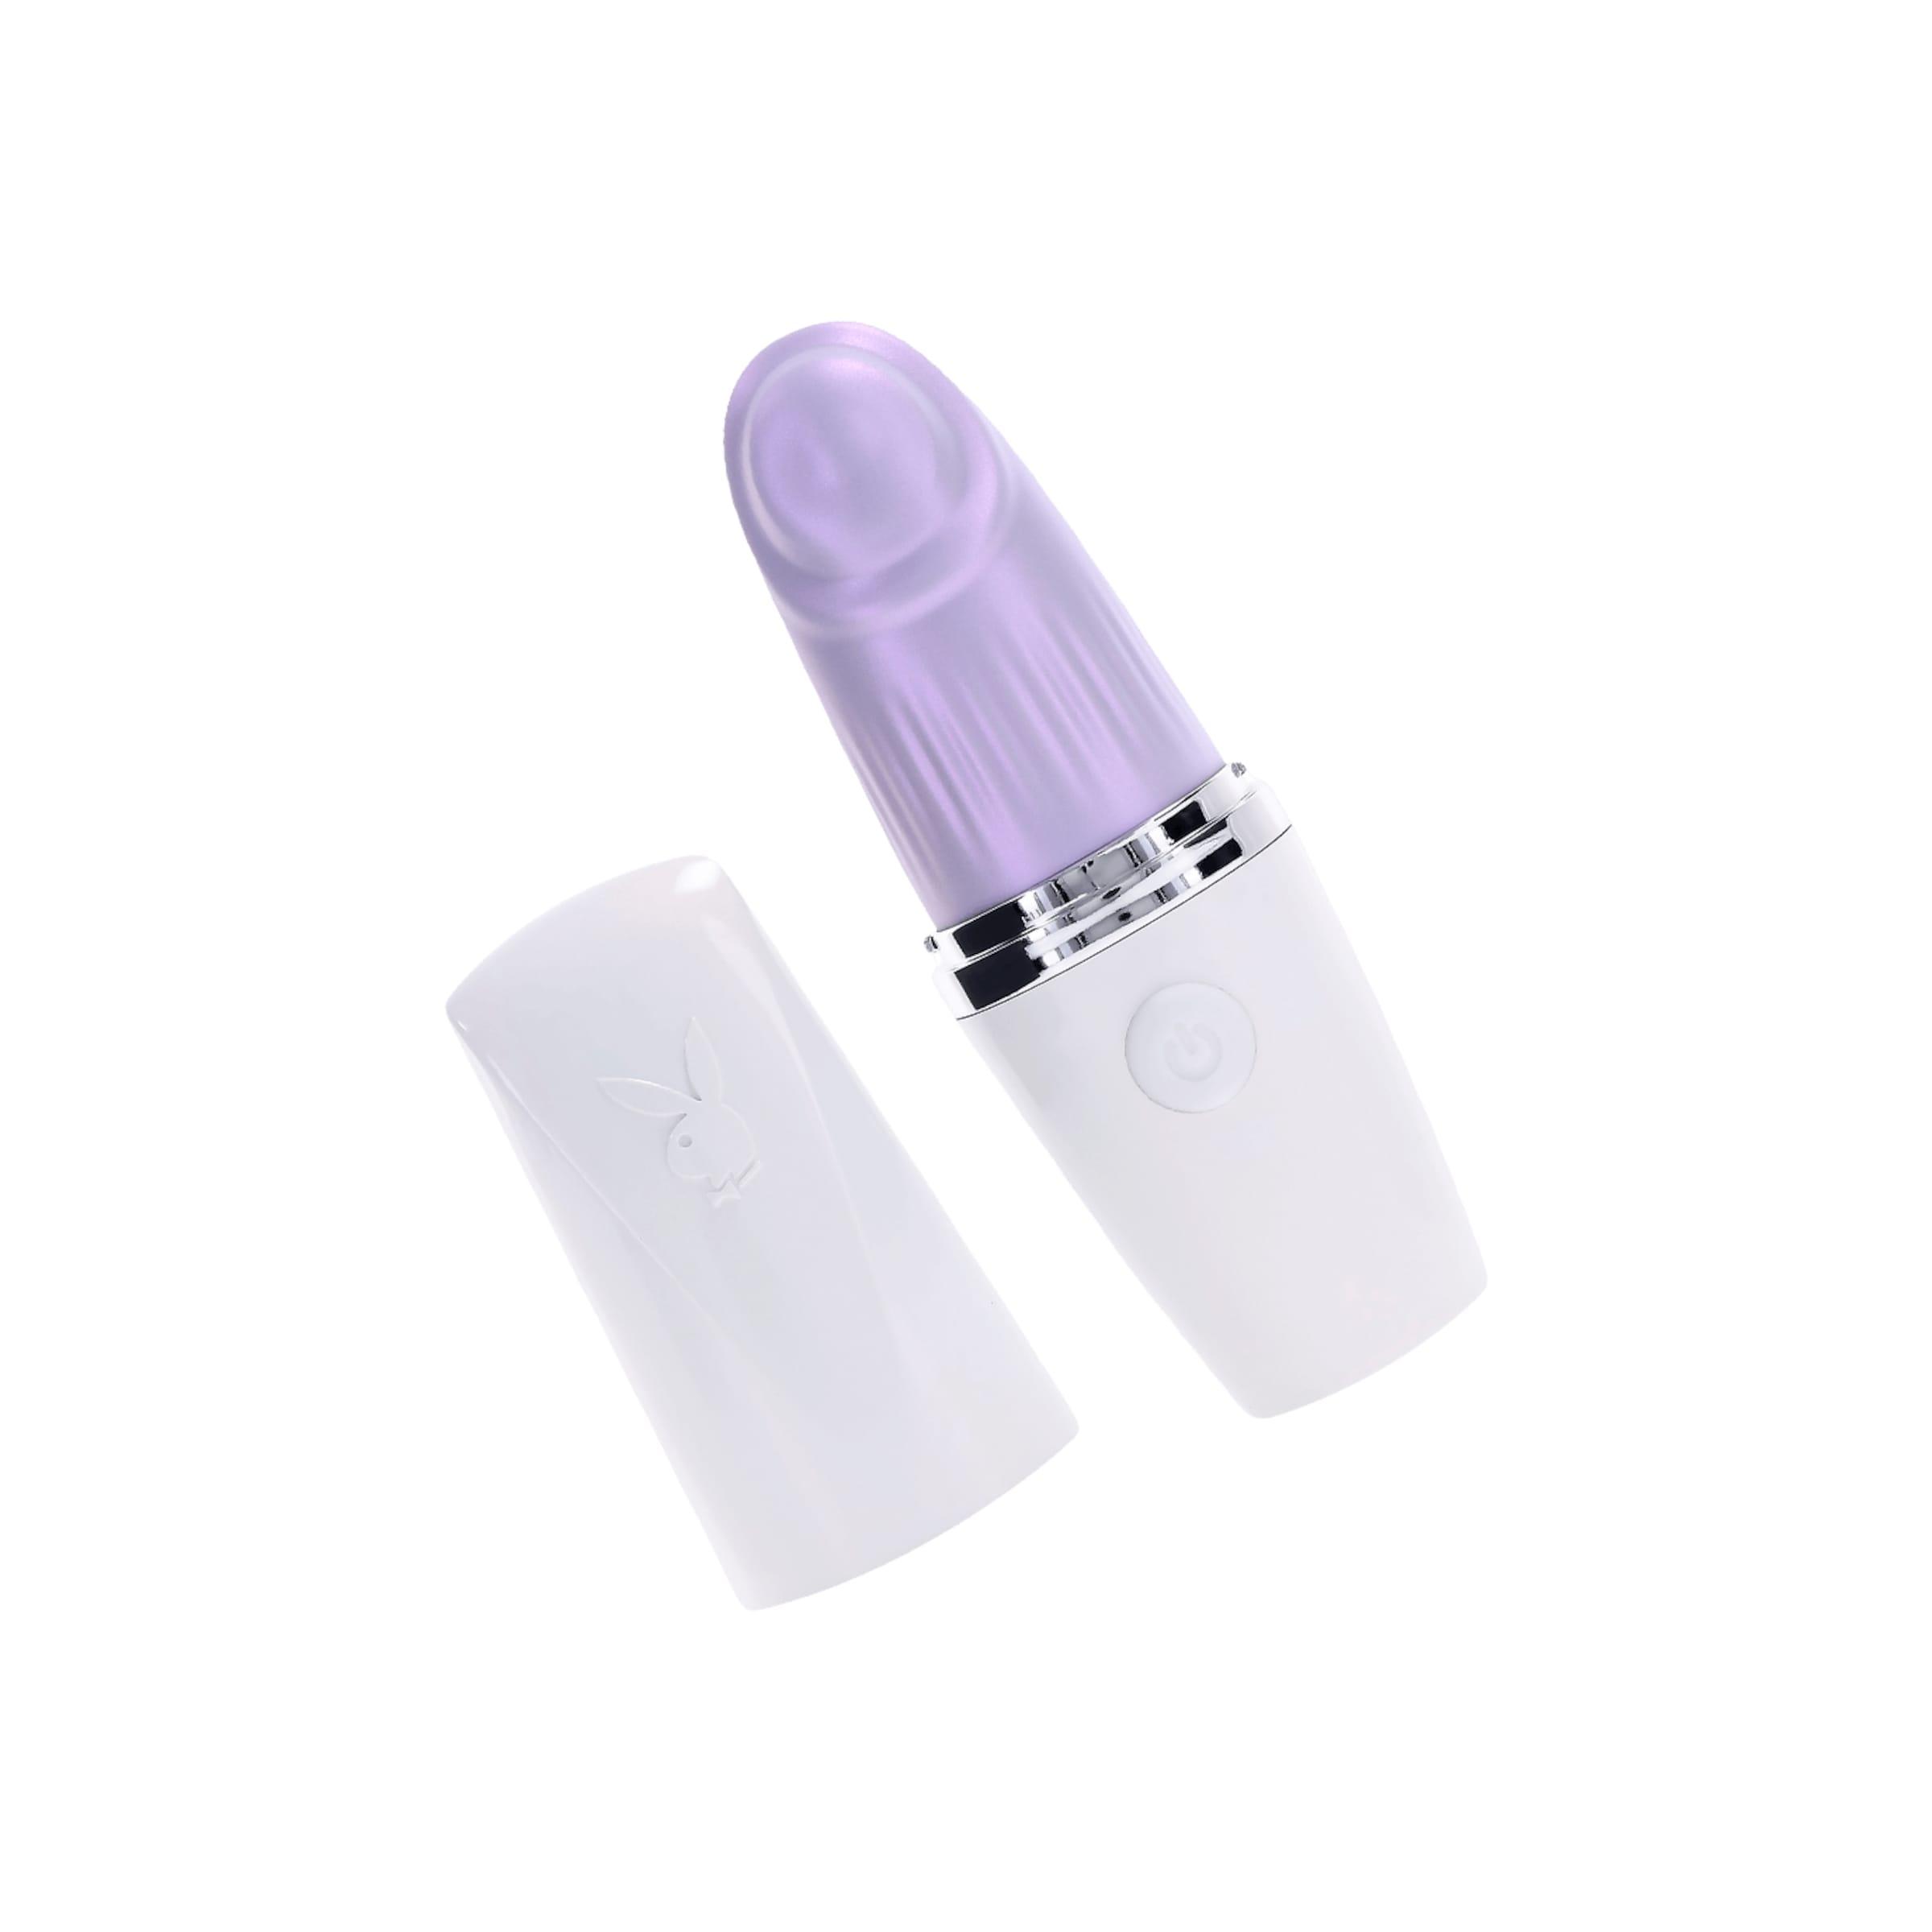
Playboy - Getaway, 14,2 cmDein geheimes Vergnügen für unterwegs! Mit dem Getaway Minivibrator aus der verführerischen Playboy Kollektion von Evolved bist Du jederzeit bereit für eine diskrete Lustpause. Dieses elegante Toy im Lippenstift-Look passt perfekt in Deine Handtasche und überrascht mit einer intensiven 7-stufigen Tapping-Technologie, die gezielt Deine Hotspots verwöhnt. Der konisch zulaufende Schaft sorgt für punktgenaue Stimulation, wo und wann immer Dir der Sinn danach steht – sogar unter Wasser, denn der Getaway ist komplett wasserdicht und tauchfest. Schnell. Stilvoll. Sinnlich. Ein einziger Knopf genügt, um die kraftvollen Tapping-Rhythmen zu aktivieren. Ob leises Kitzeln oder tiefes Pochen – Du steuerst die Intensität ganz nach Deinem Wunsch. Die clevere Kombination aus minimalistischer Optik und maximaler Funktionalität macht den Getaway zum idealen Begleiter für spontane Momente voller Lust – ob auf Reisen, im Alltag oder in der Badewanne. Klein im Format, groß in der Wirkung Der Getaway überzeugt nicht nur durch seine elegante Form und diskrete Größe, sondern auch durch sein hochwertiges, körperfreundliches Silikon. Er ist phthalat- und latexfrei, per USB aufladbar und bereit, Dich überallhin zu begleiten. Dieses Toy beweist: große Orgasmen brauchen keinen großen Auftritt – nur die richtige Technik. Gönn Dir mit dem Getaway stilvolle Lust auf Knopfdruck – wo auch immer Dich Deine Fantasie hinführt! Material und Pflege Das hautfreundliche Silikon dieses Toys zeichnet sich durch seine nicht poröse Oberfläche aus. Diese Eigenschaft macht es äußerst hygienisch. Die glatte und geschmeidige Beschaffenheit sorgt dafür, dass Silikon schön gleitfreudig ist. Es nimmt Deine Körperwärme schnell auf und speichert sie. Für den Gebrauch von Gleitmitteln empfehlen wir Dir bei Silikontoys ein wasserbasiertes Gleitmittel. Das ist materialschonend und sorgt dafür, dass Du lange etwas von Deinem Toy hast. Silikon ist schnell und einfach mit Toycleaner zu reinigen. Die Marke Evolved Die Marke Evolved ist mit dem Gründungsjahr 2006 noch relativ jung, lässt es aber an Wissen und Qualität trotzdem nicht fehlen. Die Firma möchte mit bahnbrechenden, innovativen Toys das Liebesleben von Paaren bereichern. Die Vibratoren von Evolved haben für ihre Designs bereits mehrere Preise gewonnen - klare Linien und elegante Formen gepaart mit fröhlich-verspielten Farben begeistern die Kunden. Vibratoren von Evolved sind alle entsprechend hohen Qualitätsstandards gefertigt worden und enthalten keine Weichmacher oder andere bedenkliche Stoffe.58,99 €*Versand: 0,97 €Sichere Weiterleitung zum Anbieter
-
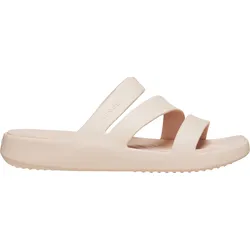
Crocs Getaway Strappy DamensandalenModische Damensandalen Die Crocs Getaway Kollektion mit neuer Free Feel Technologie bietet unseren bisher nahtlosesten innovativen Komfort. Das weiche, flexible Obermaterial mit Free Feel Technology ist kaum zu spüren – quasi schwerelos – und sorgt für optimale Bewegungsfreiheit. Dank der Vielfalt an verschieden hohen und stylishen Silhouetten findest du Sandalen für jeden Anlass, wo auch immer es hingeht! Einmal angezogen, willst du sie nie mehr ausziehen. Details: Weite Passform. Bei schmaleren Füßen können die Riemen zu locker sein. Obermaterial mit Free Feel Technology – „ist kaum zu spüren“ WEICH Traumhaft geschmeidige Riemen NAHTLOS Komfort ohne Ende LEICHT Unglaublich leicht für den ganzen Tag FLEXIBEL Passt sich jeder Bewegung an Croslite Fußbett für Komfort zum Einsinken 35 mm | 3,5 cm hohe Plateausohle Lieferumfang: 1 Paar Damensandalen29,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.