Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Orange-Micro-Terror
Top-Angebote
Produkte zum Begriff Orange-Micro-Terror:
-
Shapiro, Ben: Der autoritäre TerrorDer autoritäre Terror , Wie Cancel Culture und Gutmenschentum den Westen verändern , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20221024, Produktform: Leinen, Autoren: Shapiro, Ben, Übersetzung: Mayer, Pascale, Seitenzahl/Blattzahl: 323, Keyword: Autoristarismus; Autoritäre Linke; Cancel Culture; Frankfurter Schule; Politik Amerika; Politik USA; United States of America; schweigende Mehrheit, Fachschema: USA / Gesellschaft~USA / Politik, Zeitgeschichte, Recht~Linke (politisch)~Liberalismus - Neoliberalismus~Konservatismus~Demokratie, Fachkategorie: Demokratische Ideologien: Liberalismus, Mitte~Demokratische Ideologien: Konservativismus, Mitte-rechts~Politische Führer und Führung~Politisches System: Demokratie, Thema: Verstehen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Demokratische Ideologien: Sozialismus, Mitte-links, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Langen - Mueller Verlag, Verlag: Langen - Mueller Verlag, Verlag: Langen Mller Verlag GmbH, Länge: 216, Breite: 140, Höhe: 33, Gewicht: 540, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280905228,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
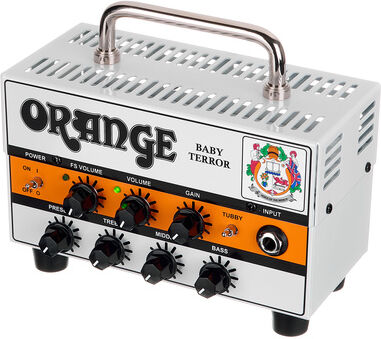
Orange Baby Terror Micro Amp WeißOrange Baby Terror Micro Amp; Transistor Topteil; Ausgangsleistung: 20 Watt; JFET ; Tubby Switch ; Gebufferter Effektloop ; Fußschaltbarer Lead Boost ; Instrumenteneingang: 6,35 mm Klinke ; Regler: Presence, Höhen, Mitten, Bass, FS Lautstärke, Master Lautstärke, Gain ; Rückseitige Anschlüsse: Speaker Out 8/16 Ohm, Effektloop (buffered), Footswitch Boost, Balanced Out XLR + GND LFT; Farbe: Weiß ;Abmessungen (B x H x T): 16,5 × 14 × 10 cm ; Gewicht: 1,5 kg ; inkl. Gig Bag229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
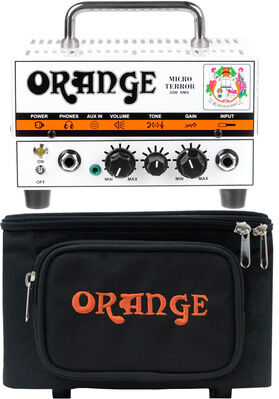
Orange Micro Terror Topteil - Topteil E-GitarreDer Micro Terror ist ein weltweites Phänomen. Dieses Miniaturmonster; das vom originalen Tiny Terror inspiriert wurde; verbindet einen Röhrenvorverstärker mit einer Solid-State-Ausgangssektion für enorme Sounds; die seinen winzigen Rahmen verhöhnen. Mit einem Gewicht von weniger als 1 Kilo ist der Micro Terror der wohl tragbarste Amp Head auf dem Markt. In Verbindung mit dem passenden PPC108-Gehäuse ist der Micro Terror mit seinem Aux-Eingang und dem Kopfhörerausgang ein perfekter Übungspartner; der selbst auf der vollsten Anrichte Platz findet. Lass dich jedoch nicht von der kleinen Größe täuschen; denn das ist das einzige; was an diesem Verstärker klein ist. Der Micro Terror mit seinem robusten Stahlgehäuse ist nach den gleichen hohen Standards gebaut wie der Rest der Terror-Familie und verfügt über eine einzelne ECC83 (12AX7)-Vorst137,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welchen Verstärkerkopf empfiehlst du für Metal, den Orange Jim Root Terror Head?
Der Orange Jim Root Terror Head ist definitiv eine gute Wahl für Metal. Er bietet eine hohe Gain-Verzerrung und einen aggressiven Sound, der perfekt für Metal-Gitarrenriffs ist. Außerdem ist er kompakt und tragbar, was ihn ideal für Live-Auftritte und Proben macht. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Orange-Micro-Terror:
-
Orange Micro TerrorOrange Micro Terror, Hybrid E- Gitarre Topteil, 20 Watt, 1 Kanal, Regler für: Volume, Tone, Gain, 1x ECC83 Vorstufenröhre, AUX- Eingang (3,5mm Klinke), 1x 8 Ohm Speakeranschluss, Maße: 165mm x 135mm x 92mm, Gewicht: 0,85 kg, inkl, 15 Volt DC Netzteil137,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Shapiro, Ben: Der autoritäre TerrorDer autoritäre Terror , Wie Cancel Culture und Gutmenschentum den Westen verändern , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20221024, Produktform: Leinen, Autoren: Shapiro, Ben, Übersetzung: Mayer, Pascale, Seitenzahl/Blattzahl: 323, Keyword: Autoristarismus; Autoritäre Linke; Cancel Culture; Frankfurter Schule; Politik Amerika; Politik USA; United States of America; schweigende Mehrheit, Fachschema: USA / Gesellschaft~USA / Politik, Zeitgeschichte, Recht~Linke (politisch)~Liberalismus - Neoliberalismus~Konservatismus~Demokratie, Fachkategorie: Demokratische Ideologien: Liberalismus, Mitte~Demokratische Ideologien: Konservativismus, Mitte-rechts~Politische Führer und Führung~Politisches System: Demokratie, Thema: Verstehen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Demokratische Ideologien: Sozialismus, Mitte-links, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Langen - Mueller Verlag, Verlag: Langen - Mueller Verlag, Verlag: Langen Mller Verlag GmbH, Länge: 216, Breite: 140, Höhe: 33, Gewicht: 540, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280905228,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welchen Verstärkerkopf empfiehlst du für Metal, den Orange Jim Root Terror Head?
Der Orange Jim Root Terror Head ist definitiv eine gute Wahl für Metal. Er bietet eine hohe Gain-Verzerrung und einen aggressiven Sound, der perfekt für Metal-Gitarrenriffs ist. Außerdem ist er kompakt und tragbar, was ihn ideal für Live-Auftritte und Proben macht. **
Ähnliche Suchbegriffe für Orange-Micro-Terror
-
Orange Baby Terror Micro Amp WeißOrange Baby Terror Micro Amp; Transistor Topteil; Ausgangsleistung: 20 Watt; JFET ; Tubby Switch ; Gebufferter Effektloop ; Fußschaltbarer Lead Boost ; Instrumenteneingang: 6,35 mm Klinke ; Regler: Presence, Höhen, Mitten, Bass, FS Lautstärke, Master Lautstärke, Gain ; Rückseitige Anschlüsse: Speaker Out 8/16 Ohm, Effektloop (buffered), Footswitch Boost, Balanced Out XLR + GND LFT; Farbe: Weiß ;Abmessungen (B x H x T): 16,5 × 14 × 10 cm ; Gewicht: 1,5 kg ; inkl. Gig Bag229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Orange Micro Terror Topteil - Topteil E-GitarreDer Micro Terror ist ein weltweites Phänomen. Dieses Miniaturmonster; das vom originalen Tiny Terror inspiriert wurde; verbindet einen Röhrenvorverstärker mit einer Solid-State-Ausgangssektion für enorme Sounds; die seinen winzigen Rahmen verhöhnen. Mit einem Gewicht von weniger als 1 Kilo ist der Micro Terror der wohl tragbarste Amp Head auf dem Markt. In Verbindung mit dem passenden PPC108-Gehäuse ist der Micro Terror mit seinem Aux-Eingang und dem Kopfhörerausgang ein perfekter Übungspartner; der selbst auf der vollsten Anrichte Platz findet. Lass dich jedoch nicht von der kleinen Größe täuschen; denn das ist das einzige; was an diesem Verstärker klein ist. Der Micro Terror mit seinem robusten Stahlgehäuse ist nach den gleichen hohen Standards gebaut wie der Rest der Terror-Familie und verfügt über eine einzelne ECC83 (12AX7)-Vorst137,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
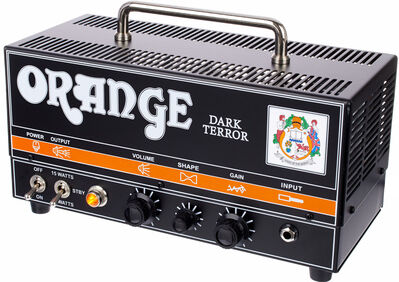
Orange Dark Terror HeadOrange Dark Terror Head, Vollröhren Gitarrentopteil, zwischen 15 und 7 Watt umschaltbar, einkanalig, 3 x ECC 83 Vorstufenröhren, 2 x EL 84 Endstufenröhren, Regler für Gain, Tone, Volume, massives, schwarzes Stahlgehäuse, Röhrengepufferter Effekweg mit 1 x ECC81 Röhre, Lautsprecher Ausgänge 2 x 8 Ohm und 1 x 16 Ohm, inkl. Bag508,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Orange Rocker 15 TerrorOrange Rocker 15 Terror, Gitarren-Röhren-Topteil; Leistung: 15 Watt RMS; Kanalanzahl: 2; Regler Natural-Volume, Gain, Bass, Mid, Treble, Dirty-Volume; FX-Loop: ja (mono); Röhren: 3 x ECC83, 1 x ECC81, 2 x EL84; Lautsprecherausgänge: 1 x 16 Ohm, 2 x 8 Ohm; Besonderheit: Leistung umschaltbar 15 / 7 / 1 / 0.5 Watt, inkl. Gig-Bag, Gewicht 6,4 kg.699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.