Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für PCE-Instruments-Kabelsuchgerät-Kabeltester
Top-Angebote
Produkte zum Begriff PCE-Instruments-Kabelsuchgerät-Kabeltester:
-
PCE Instruments Kabeltester PCE-180 CBNBei Gebäudeverkabelungen stellt sich oft das Problem, welches Kabel zu welchem Anschluss führt und wo das Kabel entlang läuft, weil Sie z.B. Bohrungen an einer Wand durchführen möchten. Der Kabeltester besteht aus einem Signalgeber und einem hochempfindlichen Empfänger. Der Signalgeber wird an der Enddose oder einer Kabelader angeschlossen und sendet ein kodiertes Signal in das Kabel.Mit dem Empfänger wird auf Grund der Abstrahlung das Kabel bzw. die Ader verfolgt und Sie sind in der Lage, die spannungsfreien Leitungen auf deren Verlauf oder eine eventuelle Unterbrechung hin zu überprüfen, ohne die Isolierung zu beschädigen bzw. Wände aufzuschlagen und Kabelkanäle öffnen zu müssen. Am Kabeltester / Empfänger lässt sich die Lautstärke/ Empfindlichkeit einstellen. Es können alle herkömmlichen Leitungen, Netzwerkkabel und Koaxialkabel überprüft werden. Der Tongenerator hat zum Anschluss Krokodilklemmen und einen Netzwerkstecker. Der Prüfer/ Empfänger ist auch mit anderen Tongeneratoren zur Kabelverfolgung verwendbar.149,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Welche ist besser, die Asus PCE AC88 oder die Asus PCE AX58BT?
Die Asus PCE AC88 ist ein Dual-Band-WLAN-Adapter mit einer maximalen Geschwindigkeit von 2100 Mbit/s auf dem 5 GHz-Band und 1000 Mbit/s auf dem 2,4 GHz-Band. Die Asus PCE AX58BT ist ein WLAN-Adapter der neuesten Generation mit Wi-Fi 6-Unterstützung und einer maximalen Geschwindigkeit von 2402 Mbit/s auf dem 5 GHz-Band und 574 Mbit/s auf dem 2,4 GHz-Band. Wenn du also von den Vorteilen des Wi-Fi 6-Standards profitieren möchtest, ist die PCE AX58BT die bessere Wahl. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff PCE-Instruments-Kabelsuchgerät-Kabeltester:
-
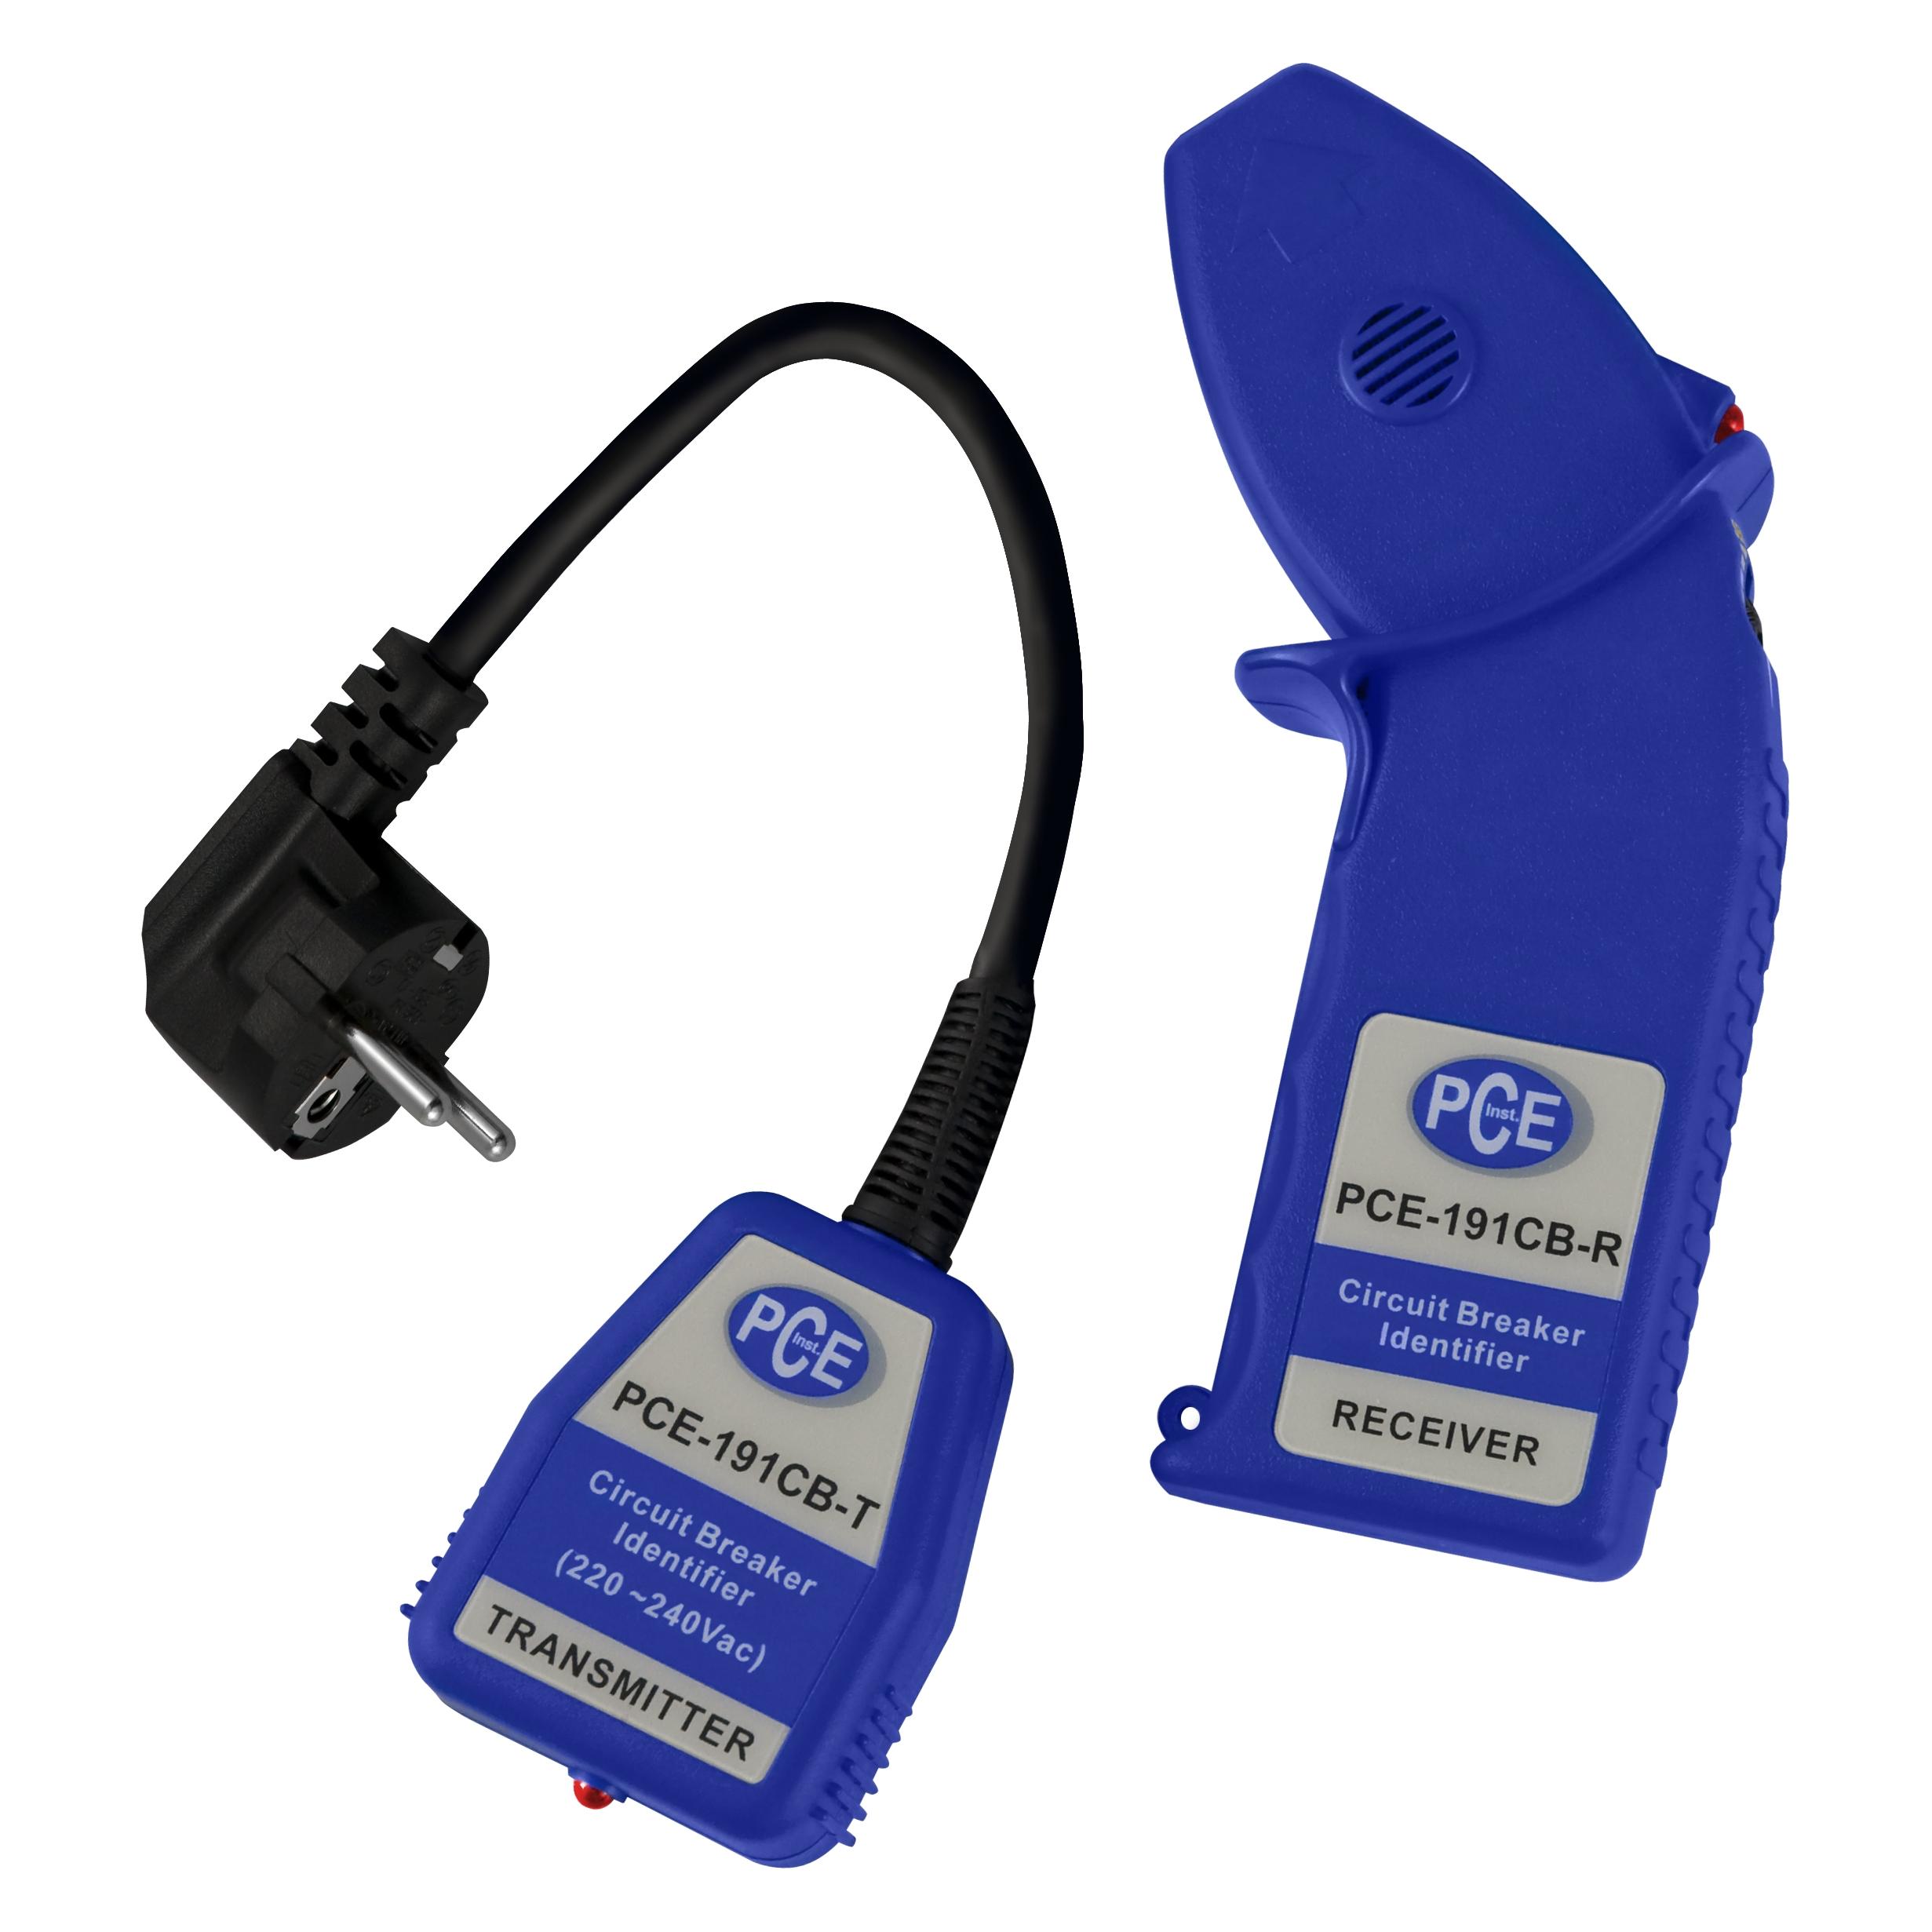
PCE Instruments Kabelsuchgerät PCE-191 CBDer Kabeltester dient dem Auffinden von elektrischen Kabeln / Leitungen die unterputz liegen. Er besteht aus einem Sender und einem Empfänger. Der Sender besitzt einen Schukostecker, der in eine spannungsführende Steckdose (max. 240V AC) gesteckt wird und ein Tonsignal in die unter Spannung stehende Leitung sendet. Nun kann mit dem Empfänger das unterputzliegende Kabel bis zur Sicherung des Stromkreises verfolgt werden. Wenn Sie mit dem Empfänger auf eine Kabelunterbrechung stossen, erlischt das akustische Signal. Der Kabeltester ist das ideale Spürgerät für Kabel, wenn Sie z.B. Bohrungen in Wänden vornehmen wollen und sich nicht sicher sind, ob an der zu bohrenden Stelle Kabel verlaufen. Das selbe gilt auch, für ein Einschlagen von Nägeln, um z.B. ein Bild aufhängen zu wollen. Ein Auffinden von nicht beschrifteten Sicherungen eines Stromkreises in der Hausstromverteilung, ist mit diesen Kabeltester sehr einfach realisierbar. Den Sender einfach in eine Steckdose des entsprechenden Stromkreises stecken und in der Verteilung mit dem Empfänger die passende Sicherung suchen. Für alle diese Überprüfungen brauchen die Stromleitungen nicht spannungsfrei geschaltet werden.104,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Kabeltester PCE-180 CBNBei Gebäudeverkabelungen stellt sich oft das Problem, welches Kabel zu welchem Anschluss führt und wo das Kabel entlang läuft, weil Sie z.B. Bohrungen an einer Wand durchführen möchten. Der Kabeltester besteht aus einem Signalgeber und einem hochempfindlichen Empfänger. Der Signalgeber wird an der Enddose oder einer Kabelader angeschlossen und sendet ein kodiertes Signal in das Kabel.Mit dem Empfänger wird auf Grund der Abstrahlung das Kabel bzw. die Ader verfolgt und Sie sind in der Lage, die spannungsfreien Leitungen auf deren Verlauf oder eine eventuelle Unterbrechung hin zu überprüfen, ohne die Isolierung zu beschädigen bzw. Wände aufzuschlagen und Kabelkanäle öffnen zu müssen. Am Kabeltester / Empfänger lässt sich die Lautstärke/ Empfindlichkeit einstellen. Es können alle herkömmlichen Leitungen, Netzwerkkabel und Koaxialkabel überprüft werden. Der Tongenerator hat zum Anschluss Krokodilklemmen und einen Netzwerkstecker. Der Prüfer/ Empfänger ist auch mit anderen Tongeneratoren zur Kabelverfolgung verwendbar.149,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für PCE-Instruments-Kabelsuchgerät-Kabeltester
-
Clare, Cassandra: The Mortal Instruments 1-6 SlipcaseThe Mortal Instruments 1-6 Slipcase , > , Erscheinungsjahr: 20141106, Produktform: Kartoniert, Autoren: Clare, Cassandra, Fachschema: Amerikanische Belletristik / Kinder- u. Jugendliteratur~Englische Bücher / Kinderliteratur, Jugendliteratur~Englisch / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Englisch~Kinder- u. Jugendliteratur / Jugendliteratur / Ab 14 Jahre, Warengruppe: TB/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Fantasy und magischer Realismus, Altersangabe: 13+, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Walker Books Ltd., Verlag: Walker Books Ltd., Länge: 202, Breite: 202, Höhe: 134, Gewicht: 2211, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Lesealter: 13+, Mehrbändigkeit: 6 Volumes, Relevanz: 0006, Tendenz: -1, Seitenzahl: getrennt paginiert, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,51,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche ist besser, die Asus PCE AC88 oder die Asus PCE AX58BT?
Die Asus PCE AC88 ist ein Dual-Band-WLAN-Adapter mit einer maximalen Geschwindigkeit von 2100 Mbit/s auf dem 5 GHz-Band und 1000 Mbit/s auf dem 2,4 GHz-Band. Die Asus PCE AX58BT ist ein WLAN-Adapter der neuesten Generation mit Wi-Fi 6-Unterstützung und einer maximalen Geschwindigkeit von 2402 Mbit/s auf dem 5 GHz-Band und 574 Mbit/s auf dem 2,4 GHz-Band. Wenn du also von den Vorteilen des Wi-Fi 6-Standards profitieren möchtest, ist die PCE AX58BT die bessere Wahl. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.