Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert die PDP-Authentifizierung?
Die PDP-Authentifizierung (Policy Decision Point) ist ein Verfahren, das in Netzwerken verwendet wird, um die Zugriffskontrolle zu steuern. Dabei wird eine Anfrage von einem Benutzer oder Gerät an den PDP gesendet, der dann anhand von vordefinierten Richtlinien entscheidet, ob der Zugriff gewährt oder verweigert wird. Die Richtlinien können beispielsweise basierend auf Benutzerrollen, Standorten oder Zeitbeschränkungen festgelegt werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für PDP-Airlite-Radiant-Racers
Top-Angebote
Produkte zum Begriff PDP-Airlite-Radiant-Racers:

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone?
Mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone könnten sein, dass die eingegebenen Anmeldeinformationen nicht korrekt sind, dass das Mobilfunknetzwerk Probleme hat oder dass die PDP-Einstellungen auf dem iPhone nicht richtig konfiguriert sind. Es könnte auch sein, dass das iPhone nicht über die neueste Softwareversion verfügt, die möglicherweise Fehlerbehebungen für die PDP-Authentifizierung enthält. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff PDP-Airlite-Radiant-Racers:
-
PDP Travel Case Mario Kart RacersStore and protect your Nintendo Switch, Nintendo Switch Lite or Nintendo Switch. Keep your console securely in place until you need it, then use the console's lifting strap to easily remove it with one hand. Make your travel case compatible with two consoles thanks to the included tray, which can accommodate your Nintendo Switch Lite or can be removed to store your Nintendo Switch or Nintendo Switch - OLED Model. With an integrated stand, you can prop up your console so you can play comfortably anywhere for hours. Minimalist gamers will love the sleek and stylish design of the Power Pose Mario Travel Case. Take this officially licensed case with you wherever you go and enjoy the best gaming sessions.16,76 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die PDP-Authentifizierung?
Die PDP-Authentifizierung (Policy Decision Point) ist ein Verfahren, das in Netzwerken verwendet wird, um die Zugriffskontrolle zu steuern. Dabei wird eine Anfrage von einem Benutzer oder Gerät an den PDP gesendet, der dann anhand von vordefinierten Richtlinien entscheidet, ob der Zugriff gewährt oder verweigert wird. Die Richtlinien können beispielsweise basierend auf Benutzerrollen, Standorten oder Zeitbeschränkungen festgelegt werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für PDP-Airlite-Radiant-Racers
-
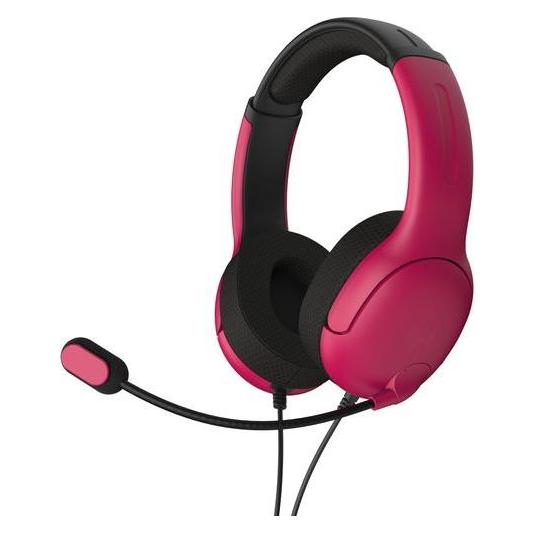
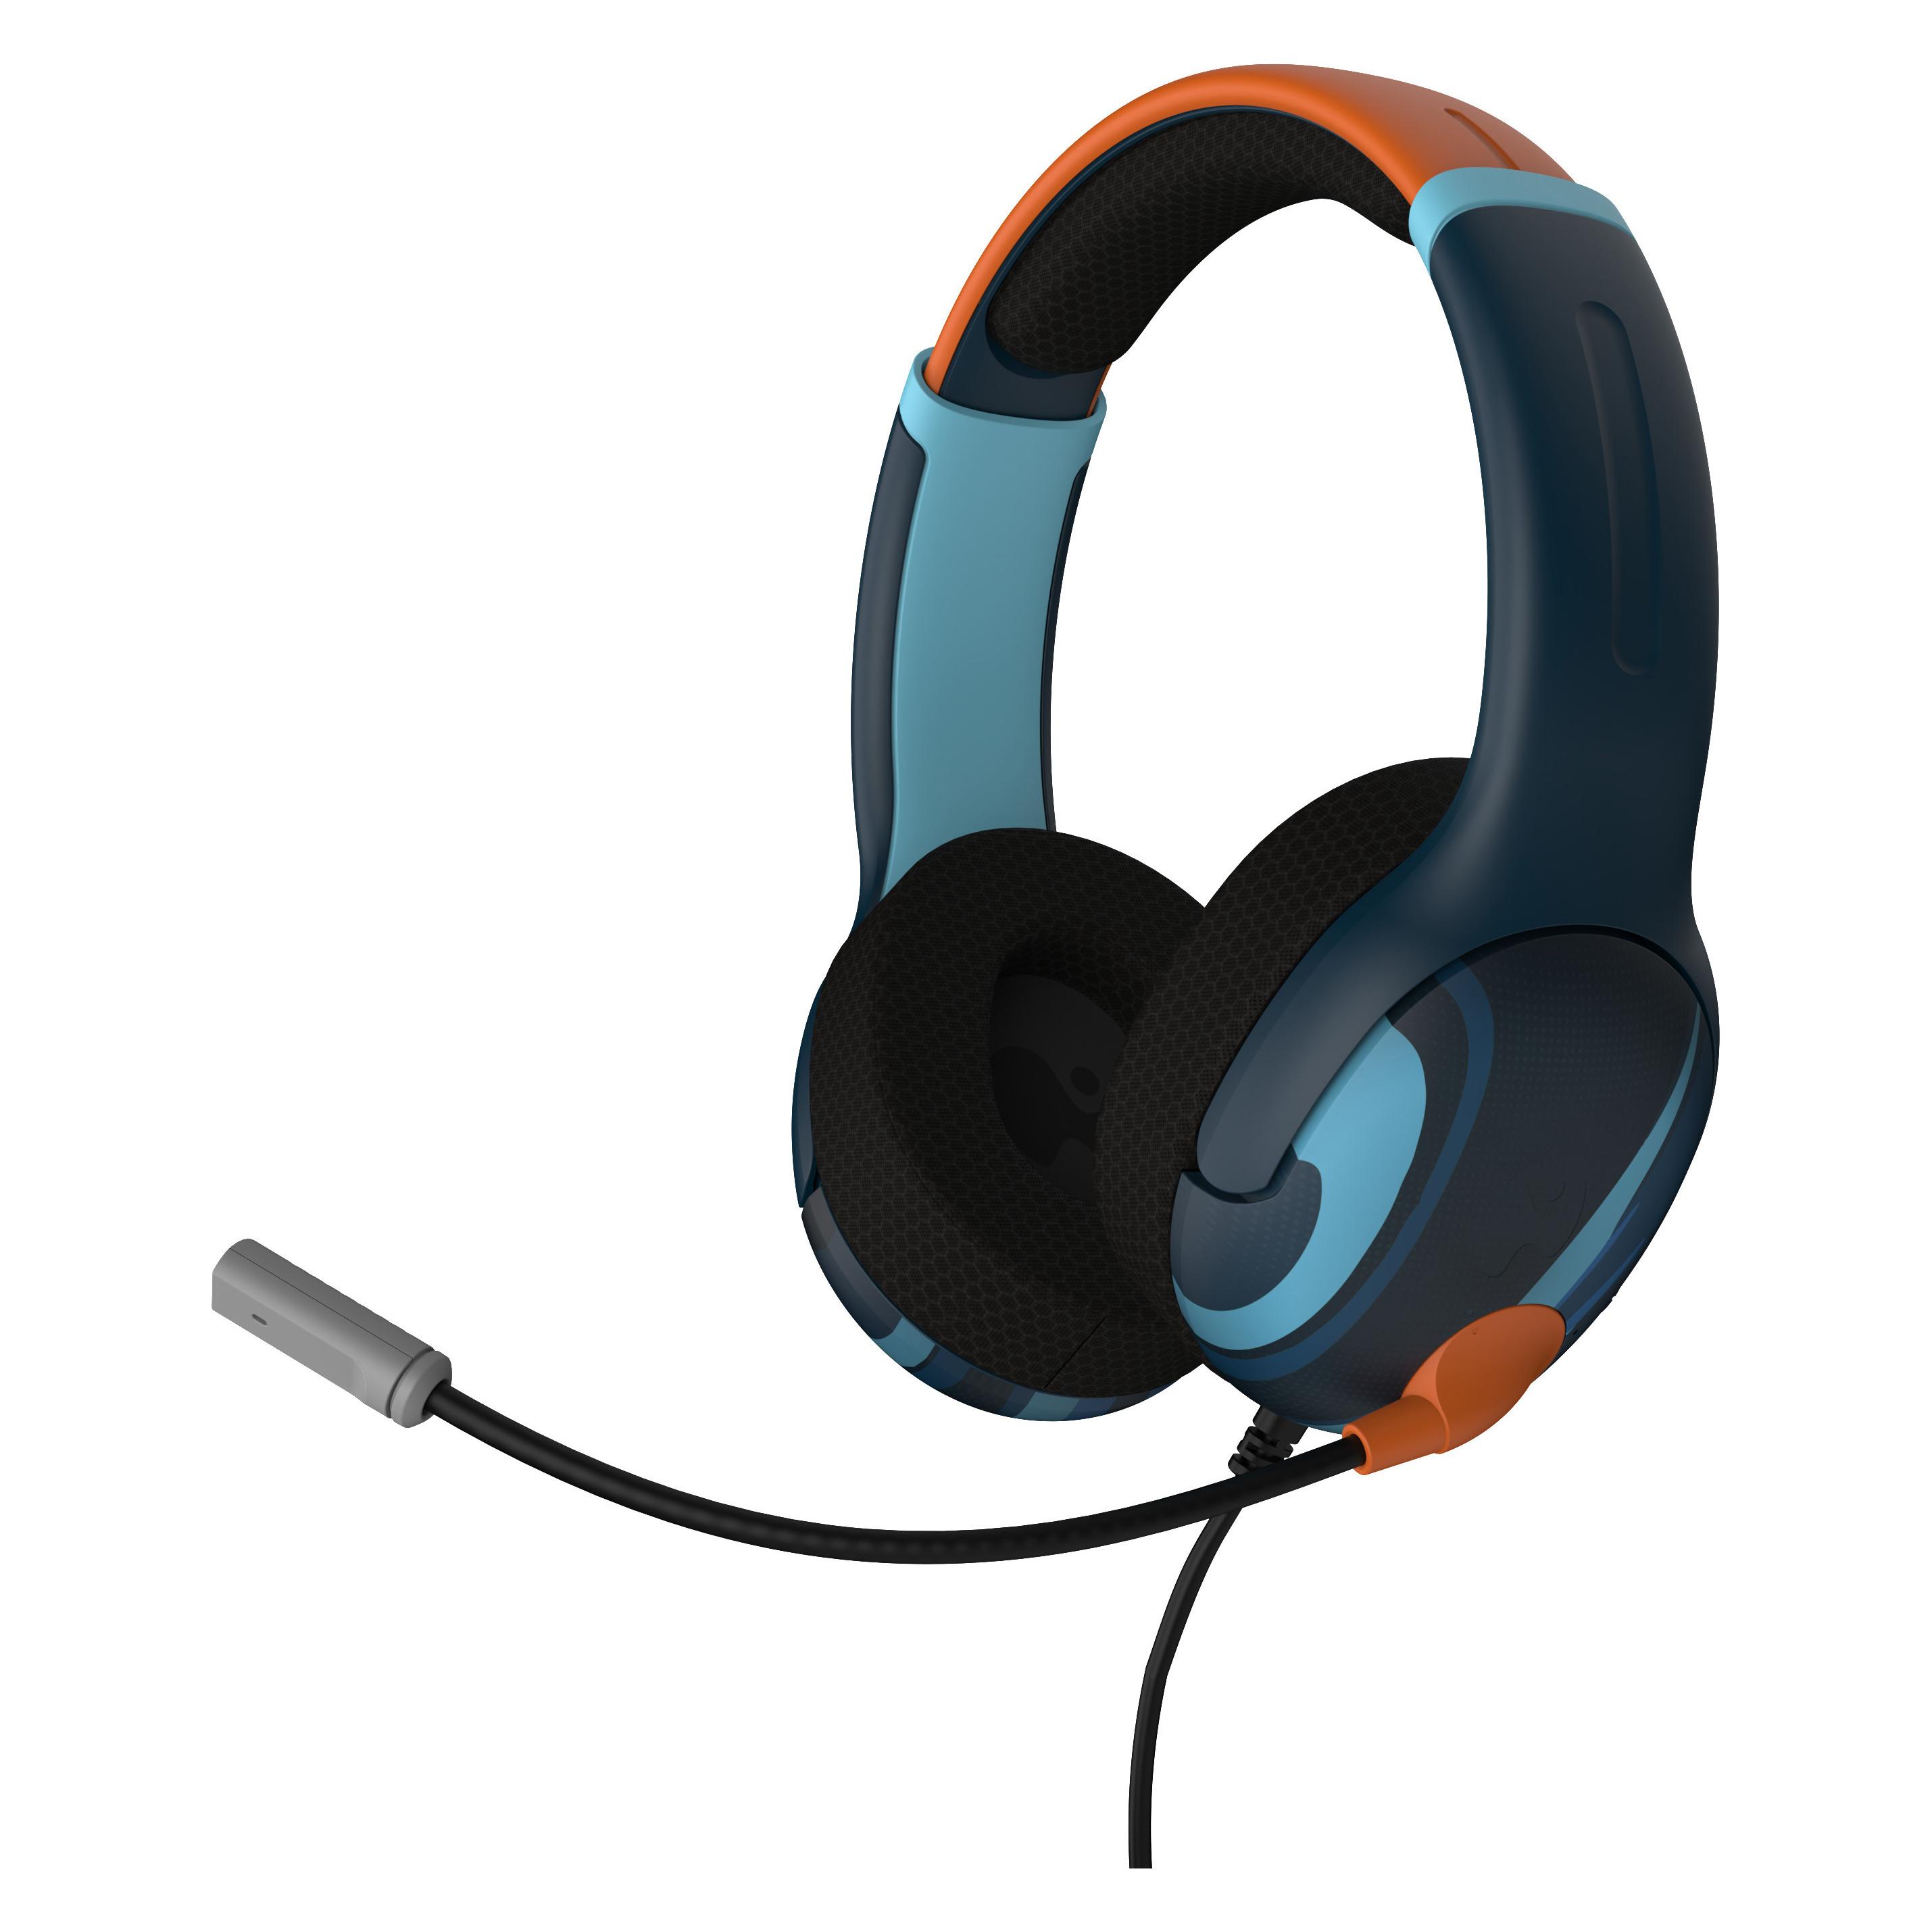
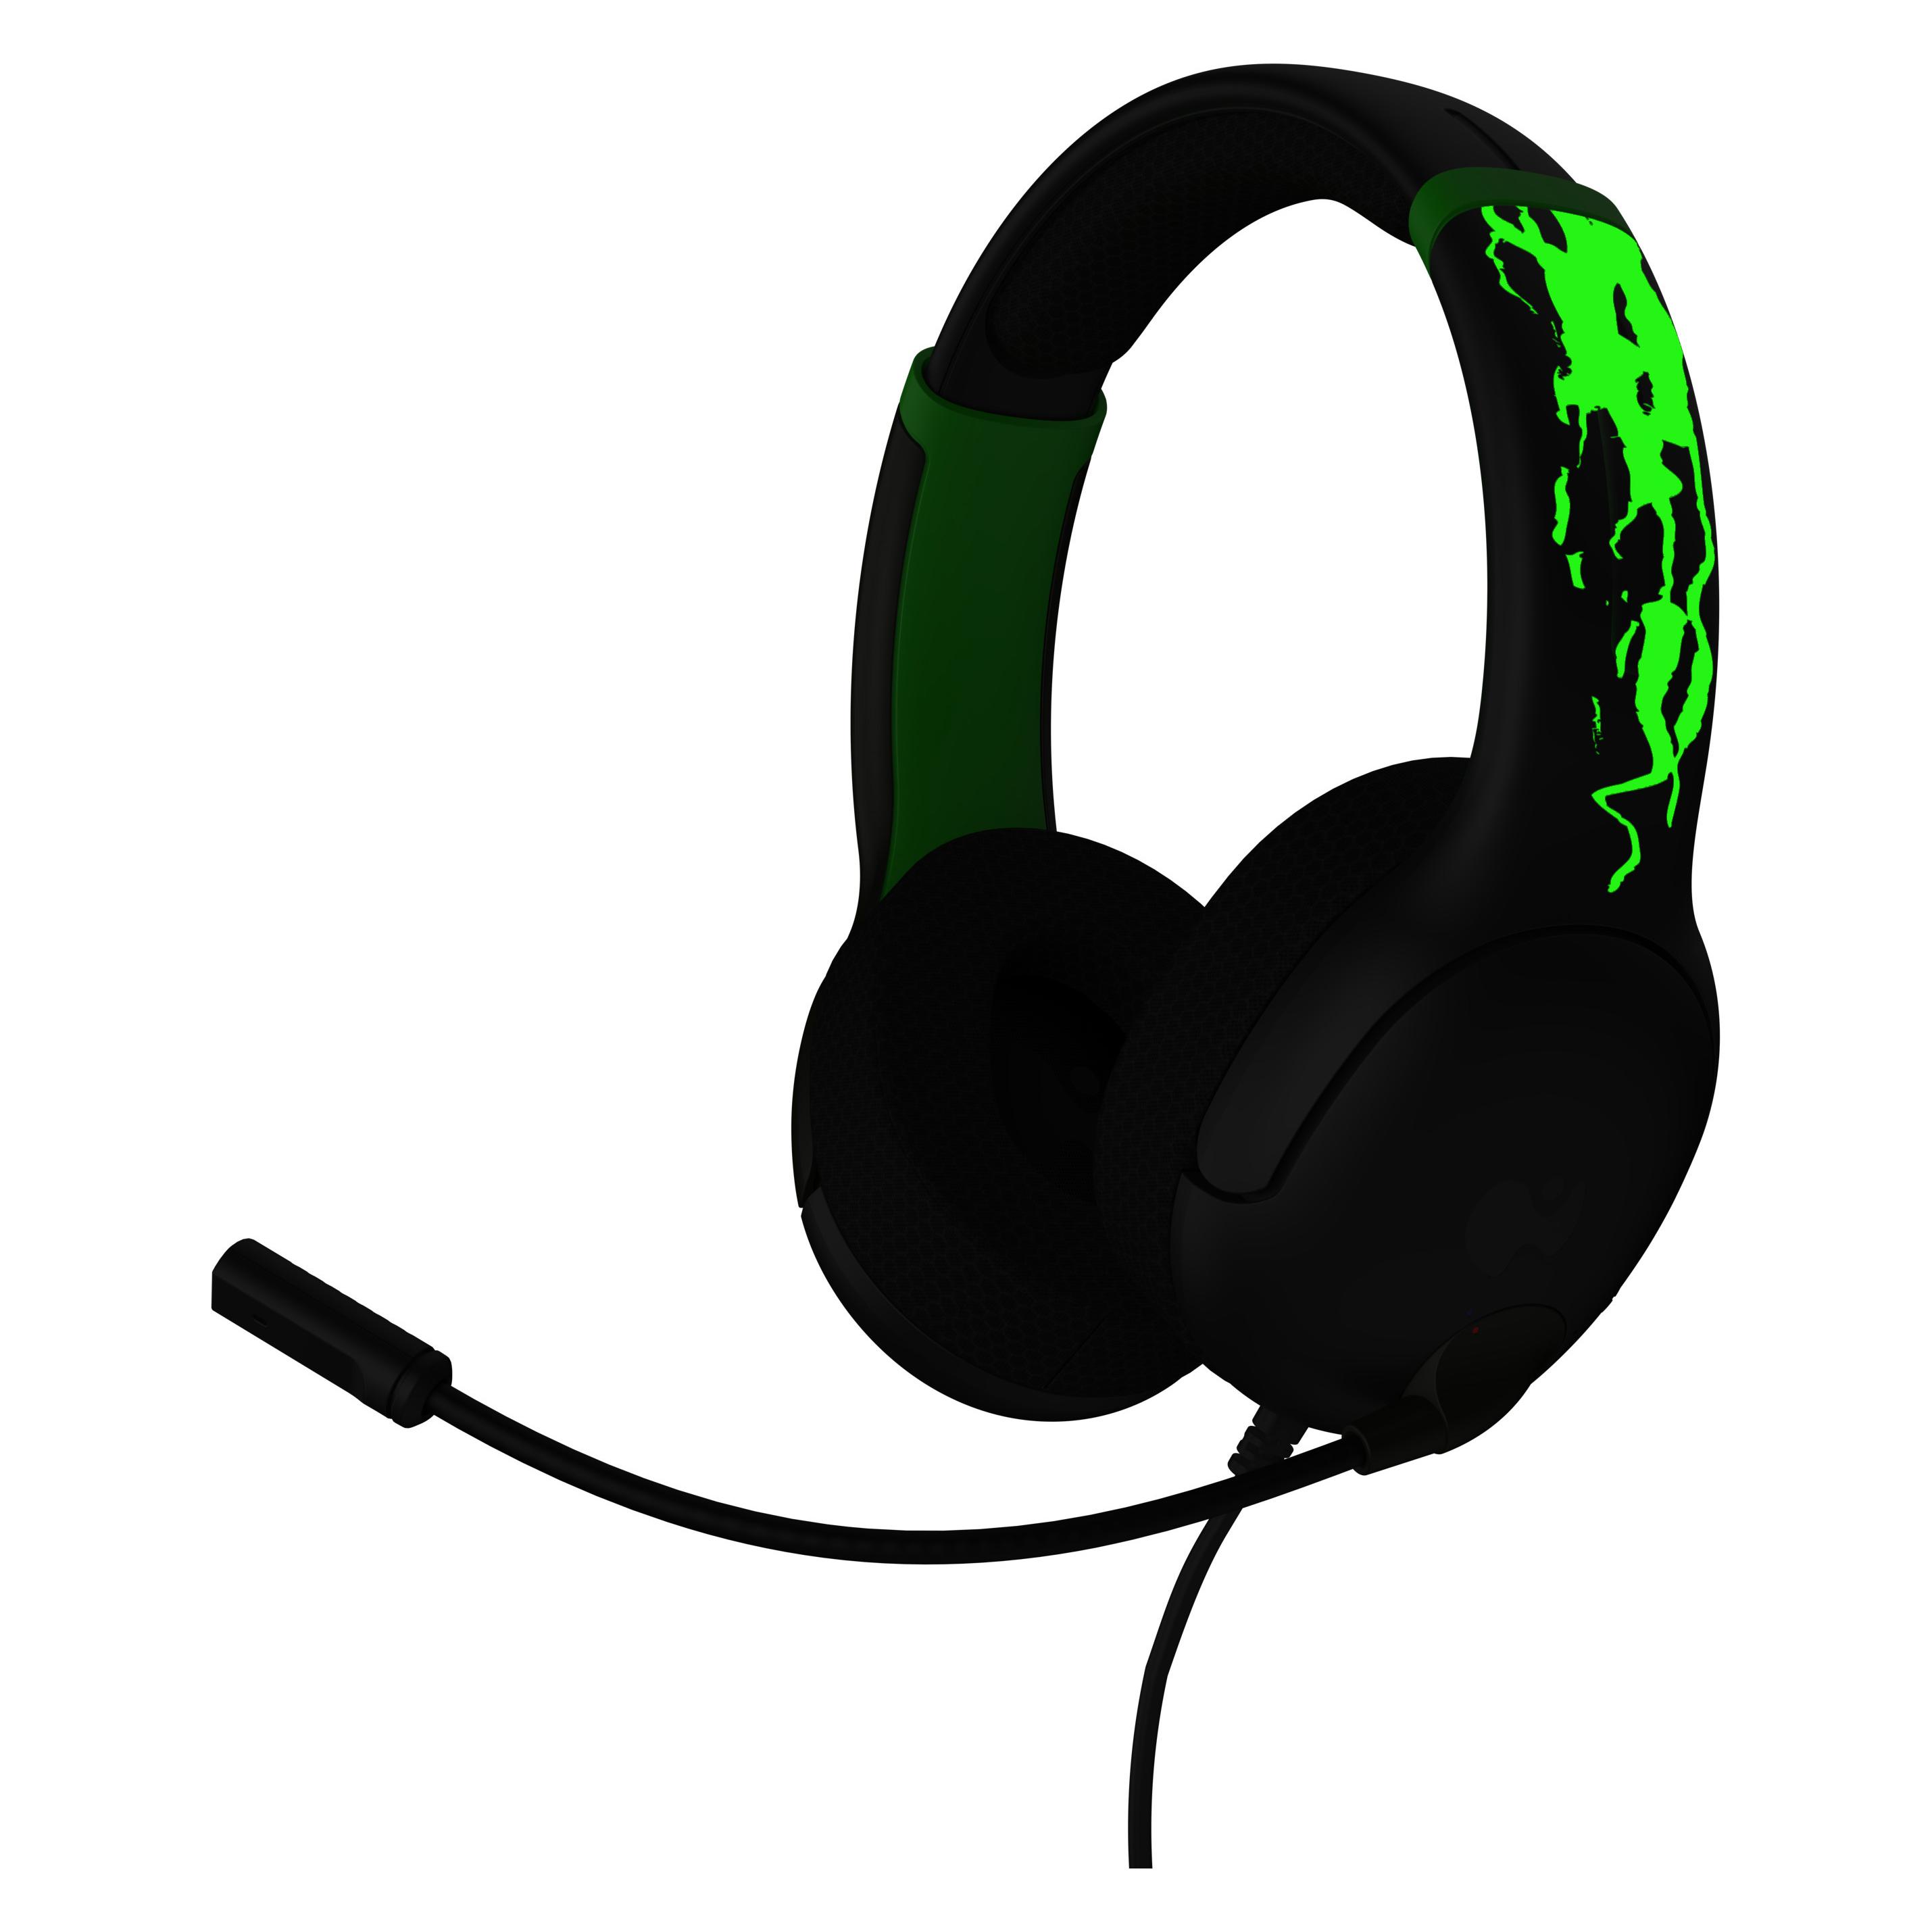
PDP Airlite (Kabelgebunden), Gaming Headset, Blau, RotEs ist Zeit, dein Headset mit dem AIRLITE kabelgebundenen Headset für Nintendo Switch auf ein neues Niveau zu bringen! Dieser leichtgewichtige Bau bietet langfristigen Komfort, ob du nun den Tag in Co-op-Missionen verbringst oder nur ein schnelles Spiel bestreitest. Höre deine Gegner mit den zwei leistungsstarken 40-mm-Lautsprechertreibern, noch bevor du sie siehst. Erteile deinem Team klare Befehle über das flexible Mikrofon mit Geräuschunterdrückung oder klappe es nach oben, um es sofort stummzuschalten. Halte deine Augen auf das Spiel gerichtet und nimm schnelle Audio-Anpassungen über den Lautstärkenregler am Ohr vor, während du mit den atmungsaktiven Ohrmuscheln cool bleibst und Ermüdung vorbeugst. Passe dein Headset den Farben der Joy-Con™ Controller deiner Nintendo Switch an. Bleibe mit dem AIRLITE kabelgebundenen Headset immer einen Schritt voraus!. Komfortabler, leichter Bau für langfristige Spielsitzungen. Immersives Audio-Erlebnis mit leistungsstarken 40-mm-Lautsprechertreibern. Flexibles Mikrofon mit Geräuschunterdrückung für klare Kommunikation. Schalte dein Mikrofon stumm, indem du es nach oben klappst. Offiziell lizenziert von Nintendo.44,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PDP Airlite (Kabelgebunden), Gaming Headset, Pink, SchwarzSpielen Sie den ganzen Tag mit dem Nebula Pink AIRLITE Wired Headset. Dieses durchdachte Headset, das offiziell für PlayStation lizenziert ist, ist auf Komfort und intensives Gameplay ausgelegt, sodass Sie es nie wieder ablegen wollen. Das AIRLITE Wired Headset besteht aus leichten Materialien und wiegt nur 7 oz. Zusammen mit den weichen, gepolsterten Ohrmuscheln und dem Kopfbügel ergibt sich ein Headset, das Sie den ganzen Tag über tragen können, ohne zu ermüden. Dank unserer hauseigenen Ingenieure verfügt dieses Headset über einen fein abgestimmten Klang, der durch die 40-mm-Treiber für ein absolut realistisches Spielerlebnis sorgt. Dank des eleganten Mikrofons mit Geräuschunterdrückung sind nur Sie laut und deutlich zu hören. Wenn Sie die Kommunikation unterbrechen müssen, klappen Sie das Mikrofon einfach nach oben, um es stummzuschalten. Holen Sie mit dem offiziell lizenzierten AIRLITE Wired Headset das Beste aus Ihrem Headset heraus, ohne das meiste zu bezahlen. Leichte Konstruktion (7 oz) für ganztägige Gaming-Sessions. Leistungsstarker, fein abgestimmter Klang für intensives Gameplay. 40-mm-Treiber, umgeben von weich gepolsterten Ohrmuscheln für maximalen Komfort. Elegantes Mikrofon mit Geräuschunterdrückung und Flip-to-mute-Funktion. Offiziell von PlayStation lizenziertes Produkt. Ganztägiger Komfort mit leichtem Design. Für PlayStation 5 und PlayStation 4.25,64 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was sind mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone?
Mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone könnten sein, dass die eingegebenen Anmeldeinformationen nicht korrekt sind, dass das Mobilfunknetzwerk Probleme hat oder dass die PDP-Einstellungen auf dem iPhone nicht richtig konfiguriert sind. Es könnte auch sein, dass das iPhone nicht über die neueste Softwareversion verfügt, die möglicherweise Fehlerbehebungen für die PDP-Authentifizierung enthält. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.