Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert die PDP-Authentifizierung?
Die PDP-Authentifizierung (Policy Decision Point) ist ein Verfahren, das in Netzwerken verwendet wird, um die Zugriffskontrolle zu steuern. Dabei wird eine Anfrage von einem Benutzer oder Gerät an den PDP gesendet, der dann anhand von vordefinierten Richtlinien entscheidet, ob der Zugriff gewährt oder verweigert wird. Die Richtlinien können beispielsweise basierend auf Benutzerrollen, Standorten oder Zeitbeschränkungen festgelegt werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für PDP-LVL50-Wired-Stereo
Top-Angebote
Produkte zum Begriff PDP-LVL50-Wired-Stereo:
-
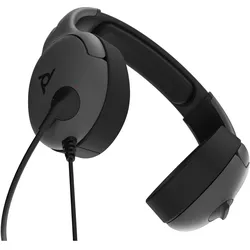
PDP LVL50 (Kabelgebunden), Gaming Headset, GrauDie verbesserte Spielqualität, die du verdienst. Bleib mit dem LVL50 Wireless-Headset in deinen Spielen stets einen Schritt voraus und kommuniziere deutlich mit deinem Team. Spiele mit den dynamischen, hochauflösenden 50-mm-Stereo-Treibern, die einen kristallklaren und ausgeglichenen Klang liefern, auf höchstem Niveau. Flexibles Mikrofon mit Geräuschunterdrückung und Lautstärkenregler an der Ohrmuschel für schnelle und einfache Einstellung. Anschluss am Wireless-Controller über einen 3,5-mm-Stecker. Geniesse mit dem leichtgewichtigen Design und den atmungsaktiven Ohrmuscheln aus Nylonmaschen einen beispiellosen Komfort während langer Spielsitzungen. Leicht zugängliches Lautstärkezifferblatt auf der rechten Ohrmuschel. Bidirektionales Geräuschunterdrückungsmikrofon mit passivem Rauschfilter und Abschirmung. Flip-up Mic Mute: Mikrofon ist stumm, wenn der Mikrofonausleger aufgedreht wird.77,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PDP Afterglow Wave - Black - Wired - Wired Controller - Nintendo SwitchMake waves with the vibrant colors and combinations of the Black Afterglow Wave Wired Controller's eight RBG lighting zones and four pre-set modes. With the built-in 3.5mm jack for USB-chat in compatible titles and immersive audio in all games you can use your favorite headset so you won't bother your roommates or loved ones while gaming. The controller's patented audio controls on the D-pad mean you'll never need to interrupt gameplay to adjust the volume. Take down enemies quickly and efficiently by mapping controller functions to the two programmable back buttons. With a 10-foot USB cable, you can get comfy on the couch for those long gaming sessions. Show off your true colors with the officially licensed Afterglow Wave Black Wired Controller for Nintendo Switch.35,52 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone?
Mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone könnten sein, dass die eingegebenen Anmeldeinformationen nicht korrekt sind, dass das Mobilfunknetzwerk Probleme hat oder dass die PDP-Einstellungen auf dem iPhone nicht richtig konfiguriert sind. Es könnte auch sein, dass das iPhone nicht über die neueste Softwareversion verfügt, die möglicherweise Fehlerbehebungen für die PDP-Authentifizierung enthält. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff PDP-LVL50-Wired-Stereo:
-
PDP LVL50 (Kabelgebunden), Gaming Headset, GrauDie verbesserte Spielqualität, die du verdienst. Bleib mit dem LVL50 Wireless-Headset in deinen Spielen stets einen Schritt voraus und kommuniziere deutlich mit deinem Team. Spiele mit den dynamischen, hochauflösenden 50-mm-Stereo-Treibern, die einen kristallklaren und ausgeglichenen Klang liefern, auf höchstem Niveau. Flexibles Mikrofon mit Geräuschunterdrückung und Lautstärkenregler an der Ohrmuschel für schnelle und einfache Einstellung. Anschluss am Wireless-Controller über einen 3,5-mm-Stecker. Geniesse mit dem leichtgewichtigen Design und den atmungsaktiven Ohrmuscheln aus Nylonmaschen einen beispiellosen Komfort während langer Spielsitzungen. Leicht zugängliches Lautstärkezifferblatt auf der rechten Ohrmuschel. Bidirektionales Geräuschunterdrückungsmikrofon mit passivem Rauschfilter und Abschirmung. Flip-up Mic Mute: Mikrofon ist stumm, wenn der Mikrofonausleger aufgedreht wird.77,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die PDP-Authentifizierung?
Die PDP-Authentifizierung (Policy Decision Point) ist ein Verfahren, das in Netzwerken verwendet wird, um die Zugriffskontrolle zu steuern. Dabei wird eine Anfrage von einem Benutzer oder Gerät an den PDP gesendet, der dann anhand von vordefinierten Richtlinien entscheidet, ob der Zugriff gewährt oder verweigert wird. Die Richtlinien können beispielsweise basierend auf Benutzerrollen, Standorten oder Zeitbeschränkungen festgelegt werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für PDP-LVL50-Wired-Stereo
-
PDP Afterglow Wave - Black - Wired - Wired Controller - Nintendo SwitchMake waves with the vibrant colors and combinations of the Black Afterglow Wave Wired Controller's eight RBG lighting zones and four pre-set modes. With the built-in 3.5mm jack for USB-chat in compatible titles and immersive audio in all games you can use your favorite headset so you won't bother your roommates or loved ones while gaming. The controller's patented audio controls on the D-pad mean you'll never need to interrupt gameplay to adjust the volume. Take down enemies quickly and efficiently by mapping controller functions to the two programmable back buttons. With a 10-foot USB cable, you can get comfy on the couch for those long gaming sessions. Show off your true colors with the officially licensed Afterglow Wave Black Wired Controller for Nintendo Switch.35,52 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Was sind mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone?
Mögliche Fehler bei der PDP-Authentifizierung auf dem iPhone könnten sein, dass die eingegebenen Anmeldeinformationen nicht korrekt sind, dass das Mobilfunknetzwerk Probleme hat oder dass die PDP-Einstellungen auf dem iPhone nicht richtig konfiguriert sind. Es könnte auch sein, dass das iPhone nicht über die neueste Softwareversion verfügt, die möglicherweise Fehlerbehebungen für die PDP-Authentifizierung enthält. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.