Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für PXN-CB1-Control-Box
Top-Angebote
Produkte zum Begriff PXN-CB1-Control-Box:
-
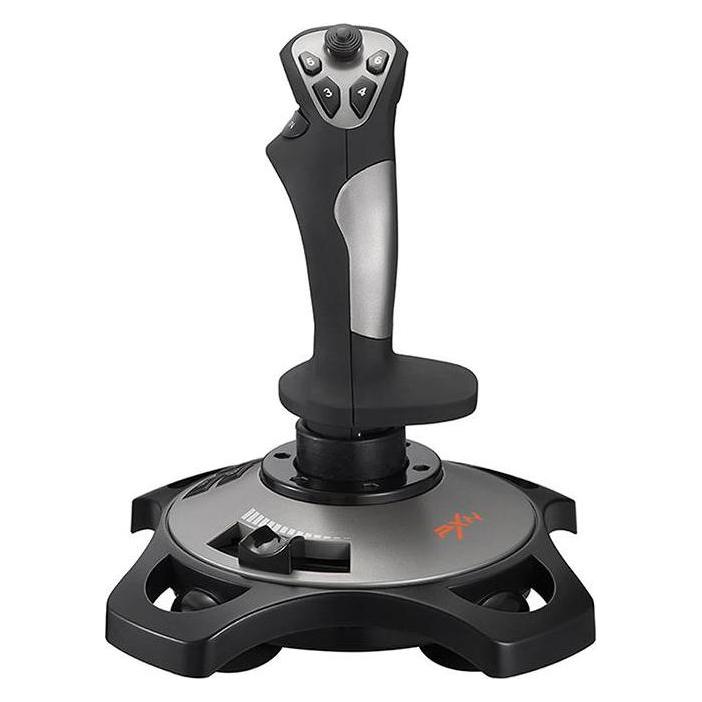
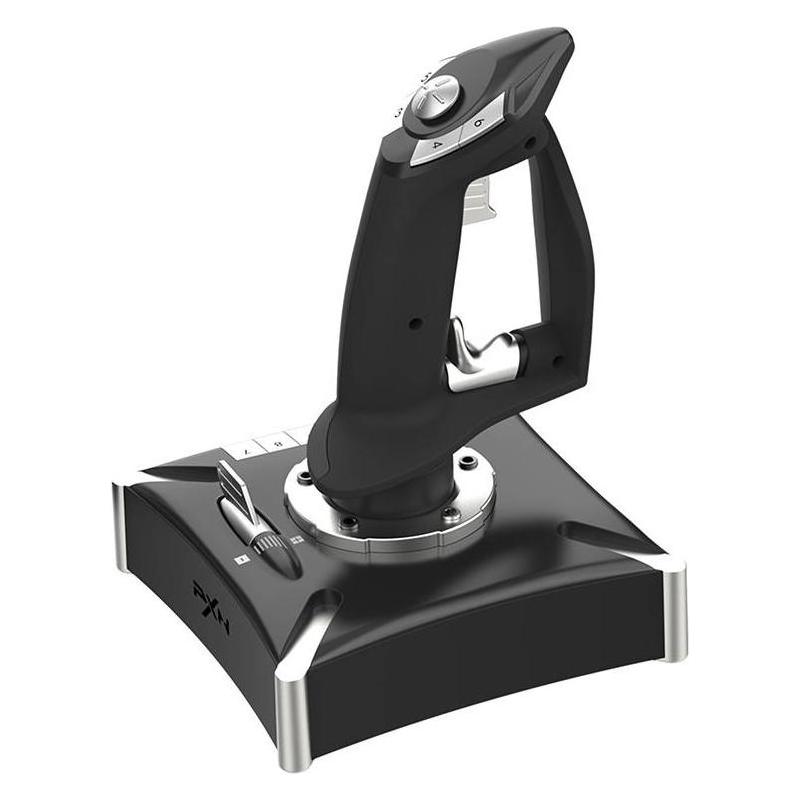
PXN Joystick PXN-2113 PRO Flight control (PC), Gaming Controller, SchwarzJoystick PXN-F16 Fühle dich, als sässest du an der Steuerung eines echten Flugzeugs. Der Joystick PXN-F16 verfügt über ein realistisches Vibrationssystem, das für ein noch besseres Gefühl sorgt. Ausserdem hast du einen 8-Wege-Hut-Schalter und programmierbare Tasten. Das Gerät garantiert unvergleichliche Präzision und funktioniert perfekt mit den meisten beliebten Flugspielen. Dank seines ergonomischen Designs liegt er fantastisch in deiner Hand. Der Joystick ist mit Windows XP, 7, 8 und 10 kompatibel. Die perfekte Option für Gamer von Microsoft Flight Simulator oder vielleicht War Thunder? Mit dem PXN-F16 Joystick bringst du dein Spielerlebnis auf ein neues Level! Das Gerät ahmt die Funktionalität seiner realen Gegenstücke perfekt nach. Er ist mit einem 8-Wege-Hut-Schalter ausgestattet, mit dem du schnell den Blickwinkel ändern kannst, und hat auch einen eingebauten Gashebel. Ausserdem gibt es programmierbare Tasten, mit denen du deine...67,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Weiß jemand, wie gut das PXN V900 Lenkrad ist?
Das PXN V900 Lenkrad wird von den meisten Benutzern als solides und gut funktionierendes Lenkrad angesehen. Es bietet eine gute Force-Feedback-Funktion und eine präzise Steuerung. Es ist jedoch wichtig zu beachten, dass die Meinungen über die Qualität eines Produkts subjektiv sein können und von den individuellen Vorlieben und Anforderungen des Benutzers abhängen. **
Top-Angebote
Produkte zum Begriff PXN-CB1-Control-Box:
-
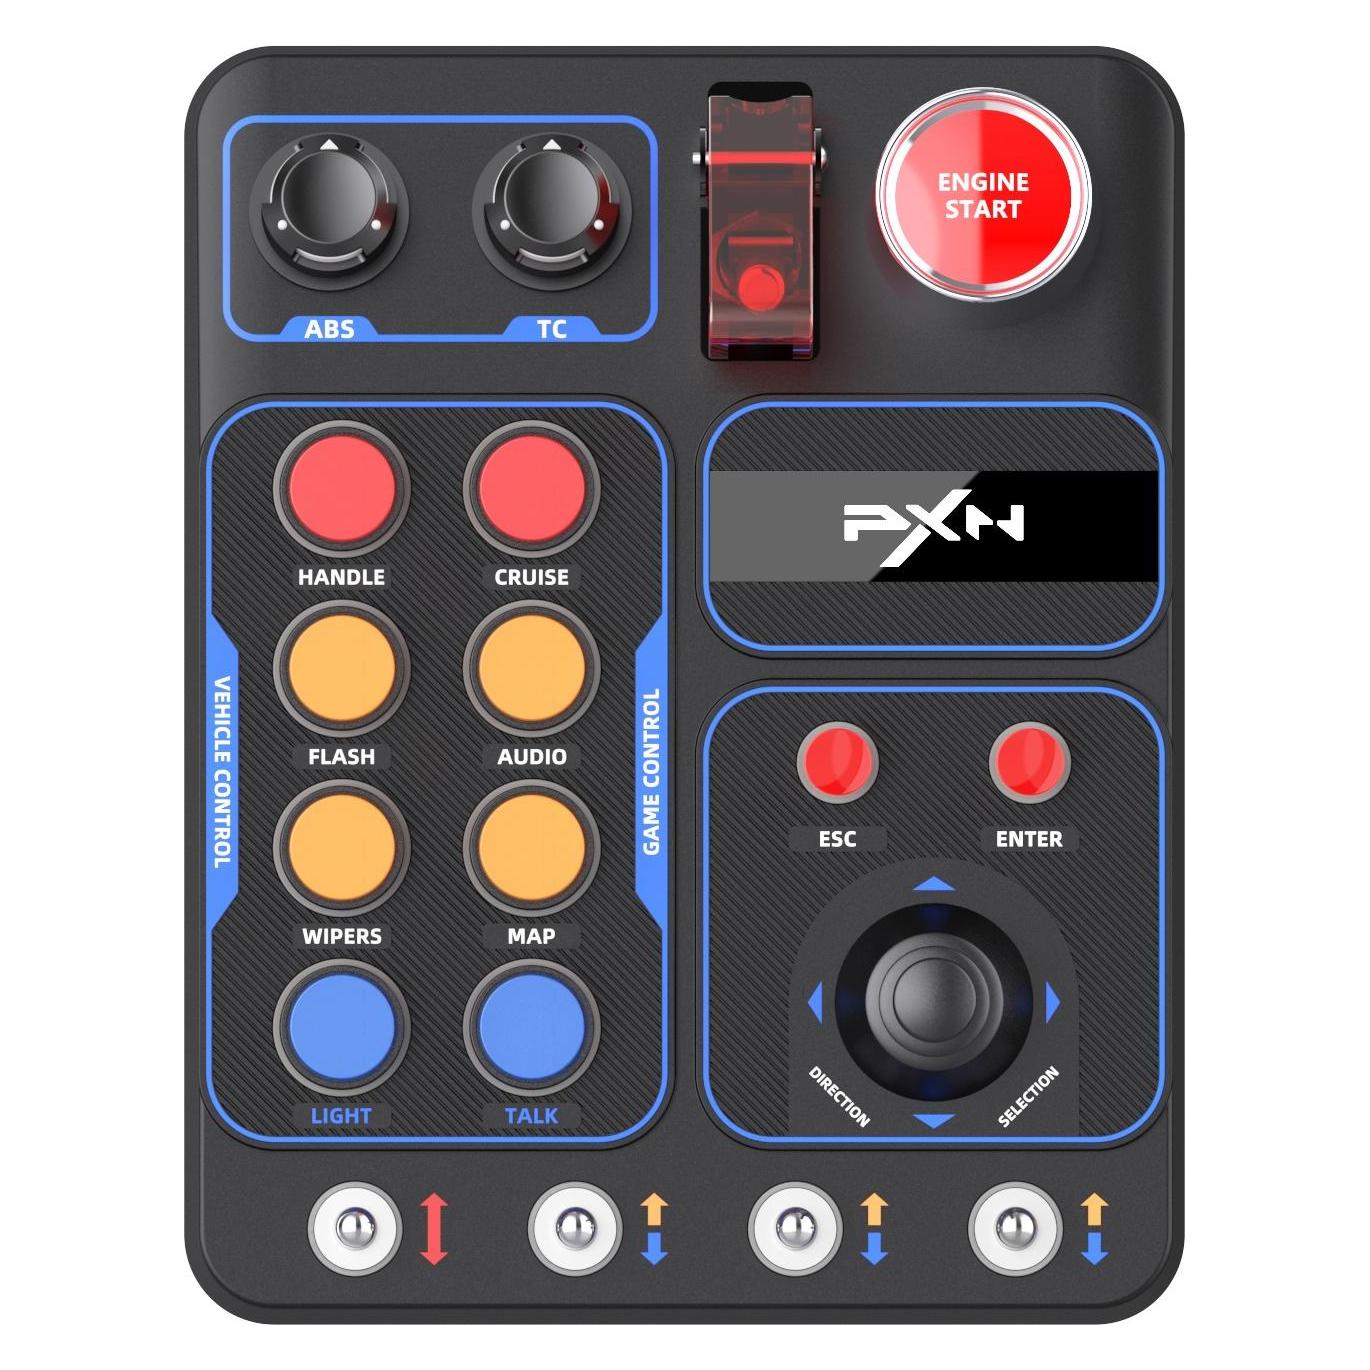
PXN CB1 Control Box (PC), Gaming Controller, SchwarzDas ist die PXN CB1 Control Box, die speziell für PC-basierte Simulationsspiele entwickelt wurde. Sie hat ein kompaktes ABS-Gehäuse mit Carbon-Optik und bietet 30 programmierbare Tasten, zwei Drehknöpfe, einen Joystick und Schalter, um die Spielfunktionen einfach zu steuern.73,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für PXN-CB1-Control-Box
-
PXN Joystick PXN-2113 PRO Flight control (PC), Gaming Controller, SchwarzJoystick PXN-F16 Fühle dich, als sässest du an der Steuerung eines echten Flugzeugs. Der Joystick PXN-F16 verfügt über ein realistisches Vibrationssystem, das für ein noch besseres Gefühl sorgt. Ausserdem hast du einen 8-Wege-Hut-Schalter und programmierbare Tasten. Das Gerät garantiert unvergleichliche Präzision und funktioniert perfekt mit den meisten beliebten Flugspielen. Dank seines ergonomischen Designs liegt er fantastisch in deiner Hand. Der Joystick ist mit Windows XP, 7, 8 und 10 kompatibel. Die perfekte Option für Gamer von Microsoft Flight Simulator oder vielleicht War Thunder? Mit dem PXN-F16 Joystick bringst du dein Spielerlebnis auf ein neues Level! Das Gerät ahmt die Funktionalität seiner realen Gegenstücke perfekt nach. Er ist mit einem 8-Wege-Hut-Schalter ausgestattet, mit dem du schnell den Blickwinkel ändern kannst, und hat auch einen eingebauten Gashebel. Ausserdem gibt es programmierbare Tasten, mit denen du deine...67,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ProCo CB1 - CB-1 DI-Box, passivProCo CB-1 DI-Box, passiv Abkürzung für: Direct Injection Box oder Direct Input Box Hauptbestandteil einer DI-Box ist der Transformator (Übertrager) Zwischen dem Ein- und Ausgang des Übertragers besteht keine elektrisch leitende Verbindung (= galvanische Trennung), das heißt, es können keine Gleichströme über den Übertrager abfließen Nur Wechselströme - Audiosignale - können übertragen werden, wobei die Spannung transformiert und ein- und ausgangsseitig unterschiedliche Impedanzen realisiert werden können Die galvanische Trennung verhindert Brummschleifen Die DI-Box verwandelt ein asymmetrisches Eingangssignal in ein symmetrisches Ausgangssignal Dadurch lässt sich eine symmetrische Signalführung realisieren, eine wichtige Voraussetzung für die störungsfreie Signalübertragung von Audio-Signalen über längere Strecken Sämtliche Instrumente mit eigener Stromversorgung auf der Bühne (zB Keyboards) sollen über DI-Boxen an das Multicore angeschlossen werden Features: 1-Kanal, passiv Konvertierung hochpegelig/hochohmig auf niederohmig 6,3mm Klinke Anschluss (Ein- und Ausgang) XLR-M Ausgang (symmetrisch, Trafo-Isoliert) Für Instrumentenanschluss an Mikrofon-Eingänge (nicht für Lautsprecherpegel geeignet) Ground-Lift-Schalter vermeidet Brummschleifen Hochwertiger ProCo-Übertrager CBT-1 (20k/150)99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Weiß jemand, wie gut das PXN V900 Lenkrad ist?
Das PXN V900 Lenkrad wird von den meisten Benutzern als solides und gut funktionierendes Lenkrad angesehen. Es bietet eine gute Force-Feedback-Funktion und eine präzise Steuerung. Es ist jedoch wichtig zu beachten, dass die Meinungen über die Qualität eines Produkts subjektiv sein können und von den individuellen Vorlieben und Anforderungen des Benutzers abhängen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.