Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Pago-sangriento---Elizabeth
Top-Angebote
Produkte zum Begriff Pago-sangriento---Elizabeth:
-
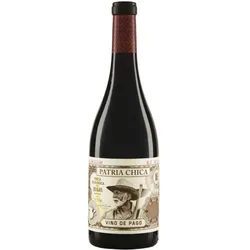
Patria Chica Vino de Pago - Pago Aylés 13,9%Vol.Aromen von dunklen Beeren, Pflaume, Rauch, Veilchen und deutlichen Holznoten. Am Gaumen viel Textur und Geschmack, gereifte Tannine, saftige Frucht und ein langer, eleganter Abgang. Freigegeben ab 16 Jahren.9,75 €*Versand: 6,89 €Sichere Weiterleitung zum Anbieter
-
Azagador Cosecha Vino de Pago Pago de la Jaraba 2021Azagador Cosecha Vino de Pago Ein meisterhaftes rotes Cuvée aus dem Herzen der La Mancha vom Weingut Pago de la Jaraba Inmitten der weiten sonnenverwöhnten Hochebene der La Mancha verbirgt sich ein wahrer Schatz der spanischen Weinwelt das traditionsreiche Weingut Pago de la Jaraba. Als eines der wenigen Güter die das prestigeträchtige Prädikat Vino de Pago tragen dürfen steht dieser visionäre Betrieb für absolute Herkunftstreue und handwerkliche Perfektion. Diese höchste Klassifizierungsst...5,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Cuesta del Herrero - Vino de Pago Pago Aylés 2023 BIOCuesta del Herrero von Pago Aylés Ein meisterhaftes RotweinCuvée aus der exklusiven Vino de PagoAppellation Im Nordosten Spaniens eingebettet in die raue windgepeitschte Landschaft Aragoniens nahe der traditionsreichen Region Cariñena liegt ein Weingut von ganz besonderem Rang Pago Aylés. Das visionäre Weingut hat Historisches vollbracht indem es als erste Erzeugeradresse der Region den begehrten Status einer eigenen Vino de Pago erhielt die höchste Klassifikationsstufe des spanischen Wein...9,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Pago-sangriento---Elizabeth:
-
Patria Chica Vino de Pago - Pago Aylés 13,9%Vol.Aromen von dunklen Beeren, Pflaume, Rauch, Veilchen und deutlichen Holznoten. Am Gaumen viel Textur und Geschmack, gereifte Tannine, saftige Frucht und ein langer, eleganter Abgang. Freigegeben ab 16 Jahren.9,75 €*Versand: 6,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Pago-sangriento---Elizabeth
-
Azagador Cosecha Vino de Pago Pago de la Jaraba 2021Azagador Cosecha Vino de Pago Ein meisterhaftes rotes Cuvée aus dem Herzen der La Mancha vom Weingut Pago de la Jaraba Inmitten der weiten sonnenverwöhnten Hochebene der La Mancha verbirgt sich ein wahrer Schatz der spanischen Weinwelt das traditionsreiche Weingut Pago de la Jaraba. Als eines der wenigen Güter die das prestigeträchtige Prädikat Vino de Pago tragen dürfen steht dieser visionäre Betrieb für absolute Herkunftstreue und handwerkliche Perfektion. Diese höchste Klassifizierungsst...5,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Cuesta del Herrero - Vino de Pago Pago Aylés 2023 BIOCuesta del Herrero von Pago Aylés Ein meisterhaftes RotweinCuvée aus der exklusiven Vino de PagoAppellation Im Nordosten Spaniens eingebettet in die raue windgepeitschte Landschaft Aragoniens nahe der traditionsreichen Region Cariñena liegt ein Weingut von ganz besonderem Rang Pago Aylés. Das visionäre Weingut hat Historisches vollbracht indem es als erste Erzeugeradresse der Region den begehrten Status einer eigenen Vino de Pago erhielt die höchste Klassifikationsstufe des spanischen Wein...9,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Pago Ayles Patria Chica Vino de Pago 2023 - Rotwein trocken - Alicante, SpanienKleine Heimat. Vino de Pago ist die höchste Klassifizierung nach spanischem Weinrecht und steht für hervorragende, terroirtypische Weine. Der Patria Chica ist von Pago Ayles und heisst übersetzt "kleine Heimat". Die Rotweincuvée wurde aus Tempranillo, Garnacha, Merlot und Cabernet Sauvignon erzeugt. Nach der klassischen Maischegärung reifte die Cuvée in Barriques. Der Patria Chica zeigt eine sehr schöne Nase mit Aromen von Cassis, Kirschen, Brombeeren, Pflaumen, Rauchfleisch, Kakao, etwas Vanille, Nelken, Pfeffer, Rosmarin und Veilchen. Am Gaumen fleischig, saftig, samtig, feinwürzige Frucht, vielschichtig, elegant, mineralische Kühle und ein sehr langer Nachhall. Rebsorte: Cabernet Sauvignon,Garnacha,Merlot,Tempranillo. Region: Alicante, Spanien. Jahrgang: 2023. Alkoholgehalt: 14,5% vol. Geschmack: trocken. Bio (DE-ÖKO-006). Passt zu: Barbecue,Pfeffersteak,Ratatouille,Wildgerichte. Empfohlen für: BBQ,Filmeabend,Freundeabend,Hochzeit.10,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Senda de Leñadores - Vino de Pago Pago Aylés 2021 - 6Fl. á 0.75l BIOSenda de Leñadores von Pago Aylés Ein meisterhaftes rotes Cuvée aus der exklusiven Vino de PagoLage in Aragonien Im Nordosten Spaniens unweit der historischen Weinregion Cariñena liegt ein Weingut das in der spanischen Weinwelt einen geradezu legendären Ruf genießt Pago Aylés. Als einer von nur einer Handvoll Erzeuger im gesamten Land darf das Weingut die renommierte Klassifizierung Vino de Pago tragen die absolute Spitze der spanischen Qualitätshierarchie. Diese Auszeichnung wird ausschli...80,34 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.