Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
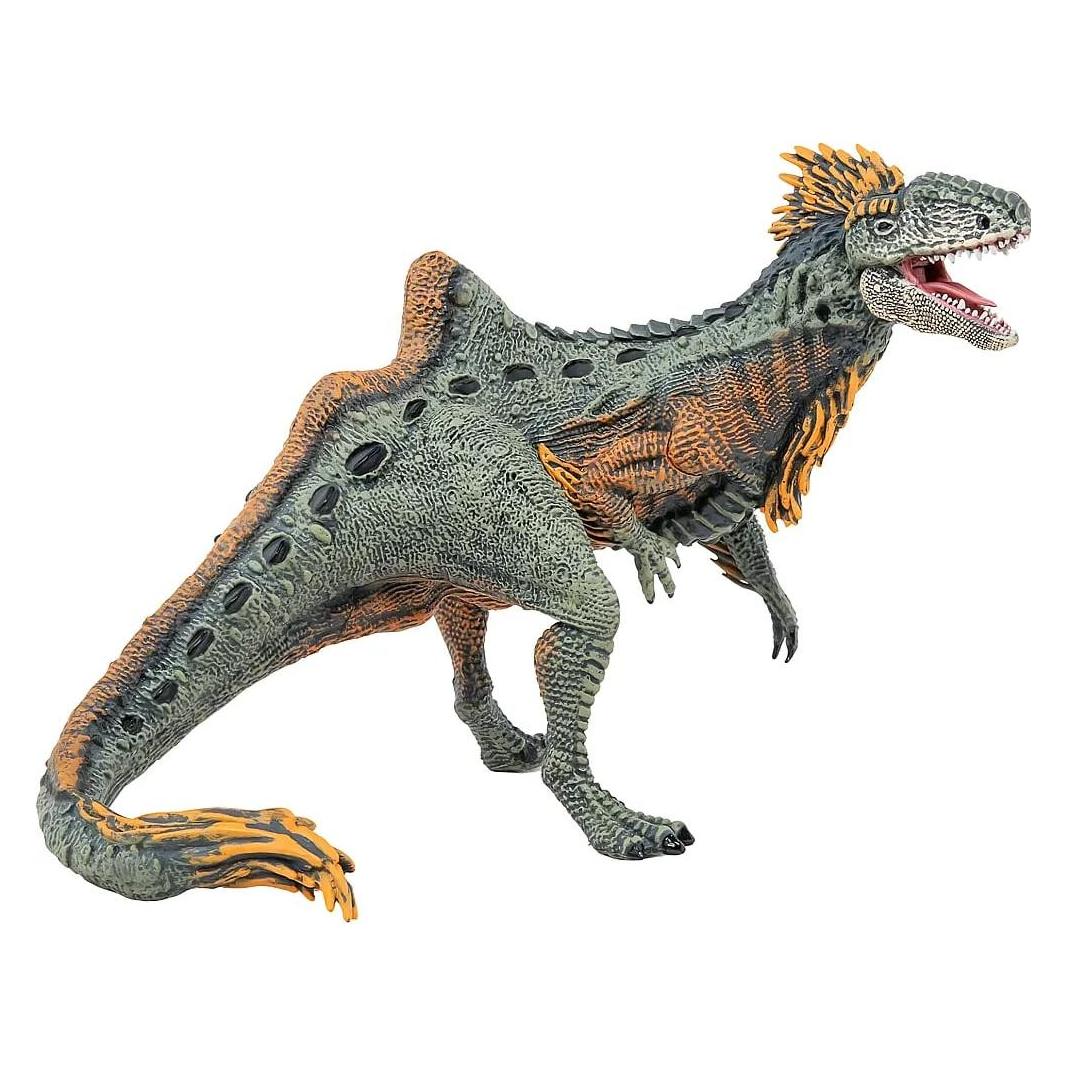

Ähnliche Suchbegriffe für Papo-Concavenator-PAPO-55096
Top-Angebote
Produkte zum Begriff Papo-Concavenator-PAPO-55096:
-
Papo - BasiliskDer Basilisk von Papo ist eine detailreiche Figur für alle Fans von Fabelwesen und mystischen Kreaturen. Die Figur aus der Fantasywelt-Kollektion eignet sich zum Spielen und Sammeln. aus der Themenwelt Fantasy detailgetreue und handbemalte Gestaltung geeignet für Kinder ab 3 Jahren Die Figur stellt den sagenumwobenen Basilisken mit seiner blauen Schuppenhaut, den gelben Augen und den spitzen Zähnen dar. Sie lädt zu fantasievollen Abenteuern in mittelalterlichen Welten ein und ist eine passende Ergänzung für jede Figurensammlung.14,29 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Papo AllosaurusDie Papo-Tiere zeichnen sich durch ihren hohen Detailgrad und ihre Wirklichkeitsnähe aus. Die Details sind derart gestaltet, dass man glauben könnte, sie setzten sich gleich in Bewegung. Begegnen Sie dem majestätischen Virginiahirsch inmitten der Wälder, durchstreifen Sie die Savanne Seite an Seite mit dem starken Sumatra-Tiger oder klettern Sie auf schneebedeckte Gipfel auf der Suche nach dem Schneeleoparden.26,24 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Papo AmpelosaurusTauchen Sie mit der Ampelosaurus-Figur in die Ära der Dinosaurier ein. Dieser Pflanzenfresser aus der Kreidezeit begeistert durch seinen Realismus und seinen hohen Detaillierungsgrad. Handbemalt und so gestaltet, bietet diese Figur Kindern eine wunderbare Unterstützung für Spiel und Fantasie. Die Genauigkeit der Körperhaltung, der Respekt vor der Morphologie und die originalgetreue Wiedergabe der Hauptmerkmale des Tieres machen diese Figur einzigartig.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Papo-Concavenator-PAPO-55096:
-
Papo - WolfsmutantDie detailreiche Wolfsmutant-Figur von PAPO entführt in die aufregende Welt der Fantasie und ist für Kinder ab 3 Jahren geeignet. Mit seiner imposanten Erscheinung wird er zum Mittelpunkt fantasievoller Abenteuer. Maße von ca. 11,2 x 7,8 x 9,5 cm (L x B x H) ausgestattet mit einer rustikalen Rüstung und zwei Schwertern handbemalte Figur mit vielen Details für ein realistisches Spielerlebnis Diese Spielfigur aus der PAPO-Fantasywelt stellt einen Wolfsmutanten in einer dynamischen Kampfpose dar. Die Figur trägt eine braune Rüstung mit dekorativen Mustern und ist mit einem gezackten Schwert in der Hand sowie einem weiteren auf dem Rücken bewaffnet. Das grau-blaue Fell und der entschlossene Gesichtsausdruck unterstreichen den kämpferischen Charakter des Wesens. Die sorgfältige Gestaltung lädt zu kreativen Geschichten und Rollenspielen im Kinderzimmer ein.18,29 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Papo - BasiliskDer Basilisk von Papo ist eine detailreiche Figur für alle Fans von Fabelwesen und mystischen Kreaturen. Die Figur aus der Fantasywelt-Kollektion eignet sich zum Spielen und Sammeln. aus der Themenwelt Fantasy detailgetreue und handbemalte Gestaltung geeignet für Kinder ab 3 Jahren Die Figur stellt den sagenumwobenen Basilisken mit seiner blauen Schuppenhaut, den gelben Augen und den spitzen Zähnen dar. Sie lädt zu fantasievollen Abenteuern in mittelalterlichen Welten ein und ist eine passende Ergänzung für jede Figurensammlung.14,29 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Papo-Concavenator-PAPO-55096
-
Papo AllosaurusDie Papo-Tiere zeichnen sich durch ihren hohen Detailgrad und ihre Wirklichkeitsnähe aus. Die Details sind derart gestaltet, dass man glauben könnte, sie setzten sich gleich in Bewegung. Begegnen Sie dem majestätischen Virginiahirsch inmitten der Wälder, durchstreifen Sie die Savanne Seite an Seite mit dem starken Sumatra-Tiger oder klettern Sie auf schneebedeckte Gipfel auf der Suche nach dem Schneeleoparden.26,24 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Papo AmpelosaurusTauchen Sie mit der Ampelosaurus-Figur in die Ära der Dinosaurier ein. Dieser Pflanzenfresser aus der Kreidezeit begeistert durch seinen Realismus und seinen hohen Detaillierungsgrad. Handbemalt und so gestaltet, bietet diese Figur Kindern eine wunderbare Unterstützung für Spiel und Fantasie. Die Genauigkeit der Körperhaltung, der Respekt vor der Morphologie und die originalgetreue Wiedergabe der Hauptmerkmale des Tieres machen diese Figur einzigartig.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Papo EdmontosaurusDiese detailreiche Edmontosaurus Spielfigur misst circa 30 cm in der Länge und zeigt den pflanzenfressenden Dinosaurier mit realistischer Hauttextur und naturgetreuer Farbgebung in Orange- und Grüntönen. Die Figur besteht aus robustem Kunststoff und ist ideal für Sammler sowie Kinder ab 3 Jahren geeignet.26,12 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Papo 55101Die Papo Spielzeugfigur 55101 ist ein detailreich gestaltetes Spielzeug, das für Kinder ab 3 Jahren geeignet ist. Diese Figur bietet eine ansprechende Möglichkeit, die Fantasie und Kreativität junger Menschen zu fördern. Sie ist aus hochwertigem Kunststoff gefertigt und zeichnet sich durch ihre lebendige, mehrfarbige Gestaltung aus. Die Figur ist nicht nur ein Spielzeug, sondern auch ein Sammlerstück, das sowohl Kinder als auch Erwachsene anspricht. Die sorgfältige Verarbeitung und die realistische Darstellung machen sie zu einem idealen Begleiter für fantasievolles Spielen und Geschichtenerzählen. Die Figur ist sicher und langlebig, was sie zu einer ausgezeichneten Wahl für den täglichen Gebrauch macht. - Detailreiche Gestaltung fördert die Fantasie - Hergestellt aus hochwertigem, langlebigem Kunststoff - Geeignet für Kinder ab 3 Jahren.28,97 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.