Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Parisot-Eck-Hochbett-Alex-Jackson-Eiche
Top-Angebote
Produkte zum Begriff Parisot-Eck-Hochbett-Alex-Jackson-Eiche:
-
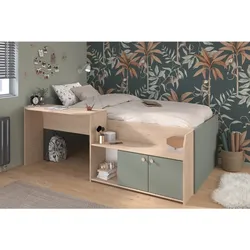
Parisot Halbhohes Hochbett "Jade 1" Seladon Grün / Jackson-EicheDas schöne halbhohe Hochbett Jade 1 besitzt neben der gemütlichen Liegefläche einen integrierten Schreibtisch und zusätzliche Stauraumkommoden, welche für extra Ordnung sorgen. Maße: B203 x H79 x T136 cm Lieferumfang: Hochbett, Montagematerial und M298,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
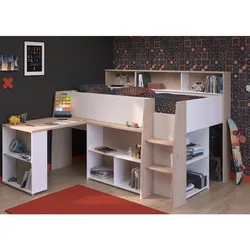
Parisot Hochbett "Lucas" Japanische EicheDieses schöne Hochbett verbindet das Gemütliche mit dem Praktischen! Viele Fächer am ganzen Bett verteilt sorgen für Ordnung, ein ausziehbarer Schreibtisch bietet Platz für Hausaufgaben. Maße: B209 x H140 x T133/210 cm Lieferumfang: Hochbett, Montage579,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
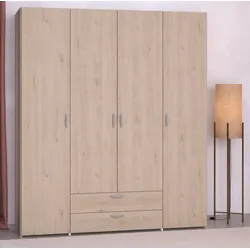
Parisot Kleiderschrank 4-türig "Daily 11" Jackson-EicheEine intelligente Innenaufteilung sowie die zeitlose Optik zeichnen die Kleiderschränke der Daily Serie aus. Maße: B160 x H185 x T51 cm Lieferumfang: Kleiderschrank, Montagematerial und Montageanleitung Aufbau: Selbstaufbau, mit ausführlicher Monta371,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
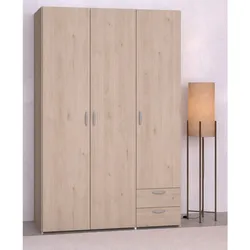
Parisot Kleiderschrank 3-türig "Daily 12" Jackson-EicheEine intelligente Innenaufteilung sowie die zeitlose Optik zeichnen die Kleiderschränke der Daily Serie aus. Maße: B120 x H185 x T51 cm Lieferumfang: Kleiderschrank, Montagematerial und Montageanleitung Aufbau: Selbstaufbau, mit ausführlicher Monta288,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Parisot-Eck-Hochbett-Alex-Jackson-Eiche:
-
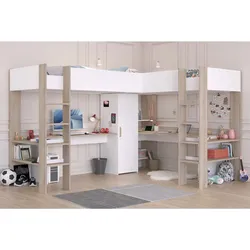
Parisot Eck-Hochbett "Alex" Jackson-Eiche / WeißDas schöne Eck-Hochbett Alex besitzt neben den zwei gemütlichen Liegeflächen jeweils einen integrierten Schreibtisch und zusätzliche Stauraumfächer, die für extra Ordnung sorgen. Maße: B296 x H180 x T232 cm Lieferumfang: Hochbett, Montagematerial un1079,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
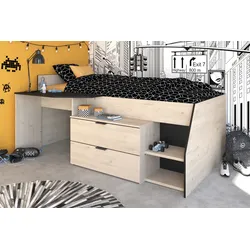
Parisot Multifunktions Hochbett "Milky 2" Industrial Style / Eiche JacksonDieses schöne Hochbett verfügt neben der gemütlichen Liegefläche über eine große Ablagefläche, die z.B. als Schreibtisch genutzt werden kann, eine kleine Kommode und viel Stauraum unter dem Bett. Dekor: 32 - Schwarz / 153 - Eiche Jackson Nachbildung Maß271,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Parisot Halbhohes Hochbett "Jade 1" Seladon Grün / Jackson-EicheDas schöne halbhohe Hochbett Jade 1 besitzt neben der gemütlichen Liegefläche einen integrierten Schreibtisch und zusätzliche Stauraumkommoden, welche für extra Ordnung sorgen. Maße: B203 x H79 x T136 cm Lieferumfang: Hochbett, Montagematerial und M298,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Parisot Hochbett "Lucas" Japanische EicheDieses schöne Hochbett verbindet das Gemütliche mit dem Praktischen! Viele Fächer am ganzen Bett verteilt sorgen für Ordnung, ein ausziehbarer Schreibtisch bietet Platz für Hausaufgaben. Maße: B209 x H140 x T133/210 cm Lieferumfang: Hochbett, Montage579,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Parisot-Eck-Hochbett-Alex-Jackson-Eiche
-
Parisot Kleiderschrank 4-türig "Daily 11" Jackson-EicheEine intelligente Innenaufteilung sowie die zeitlose Optik zeichnen die Kleiderschränke der Daily Serie aus. Maße: B160 x H185 x T51 cm Lieferumfang: Kleiderschrank, Montagematerial und Montageanleitung Aufbau: Selbstaufbau, mit ausführlicher Monta371,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Parisot Kleiderschrank 3-türig "Daily 12" Jackson-EicheEine intelligente Innenaufteilung sowie die zeitlose Optik zeichnen die Kleiderschränke der Daily Serie aus. Maße: B120 x H185 x T51 cm Lieferumfang: Kleiderschrank, Montagematerial und Montageanleitung Aufbau: Selbstaufbau, mit ausführlicher Monta288,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Spohr, Alex: DSA1 - Der Angriff der AffenmenschenDSA1 - Der Angriff der Affenmenschen , Stelle dich der Herausforderung in Donnerbach! Die Helden werden in der nordaventurischen Stadt Donnerbach vom berühmten Handelshaus Kolenbrander angeworben, um eine Expedition in die Salamandersteine zu begleiten. Das Handelshaus will den Handel mit den dort lebenden Waldelfensippen vorantreiben, doch die Wälder rund um die Salamandersteine sind ein gefährlicher Ort. Nicht jede Elfensippe ist gut auf Menschen zu sprechen, wilde Tiere sind eine ständige Gefahr und immer wieder kommt es zu heftigen Unwettern. Aus den Dörfern der Elfen verschwinden immer wieder Sippenmitglieder, was für Unruhe und Angst sorgt. Bald schon entdecken die Helden, dass in den Tälern des Gebirges auch noch andere intelligente Wesen leben: Affenmenschen. Zwischen ihnen und den Elfen gibt es offenbar einen Konflikt, der sich zu entladen droht. Können die Helden zwischen den beiden Kulturen Frieden stiften und herausfinden, was der Auslöser der Gewalt ist? Der Angriff der Affenmenschen ist der erste Teil der DSA1-Kampagne Der dunkle Götze. Das Abenteuer ist eine Hommage an die früheren DSA1-Abenteuer und unterstützt die Regeln der 1. Edition von Das Schwarze Auge. Auch die Werte der Gegner und die Illustrationen sind an das Aussehen der 1. Edition angepasst und für die Meisterin gibt es die legendären Meisterinformationen mit schwarzem Markierungsbalken und einen Plan des Schicksals. Kauf hier die PDF! Format: DIN A4, Softcover Seitenanzahl: 64 Seiten Edition: DSA1 , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnung vor Sicherheitsrisiken in der EU: Kein Warnhinweis erforderlich, Produktverfügbarkeit: 02, Länge: 297, Breite: 210, Höhe: 17, Gewicht: 106, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jackson, Holly: Holly Jackson Box SetHolly Jackson Box Set , As Good as Dead, Good Girl Bad Blood, A Good Girl's Guide to Murder , > , Erscheinungsjahr: 20211125, Produktform: Kartoniert, Autoren: Jackson, Holly, Themenüberschrift: YOUNG ADULT FICTION / Law & Crime, Keyword: Gone Girl;Girl on the Train;serial;killer;podcast;true;crime;thriller;mystery;secret;detective;murder;drama;Riverdale;Richard Osman;Peter James;The Holiday;Testaments;Karen McManus;university;summer;cambridge;college;abduction;kidnap;lie;alibi;stalk;solving;solve;whodunnit, Fachschema: Englische Belletristik / Kinder- u. Jugendliteratur~Englische Bücher / Kinderliteratur, Jugendliteratur~Englisch / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Englisch~Kinder- u. Jugendliteratur / Jugendliteratur / Ab 14 Jahre~Kriminalroman / Kinderliteratur, Jugendliteratur, Fachkategorie: Klassische Kriminalromane~Kinder/Jugendliche: Krimis~Kinder/Jugendliche: Familienromane, Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, Imprint-Titels: Dean, Warengruppe: TB/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Thriller / Spannung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. UK, Verlag: Harper Collins Publ. UK, Länge: 205, Breite: 133, Höhe: 94, Gewicht: 1046, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Beinhaltet EAN: 9780008545758 9780008545765 9780008545772, Seitenzahl: getr.pag.,27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.