Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Partituren-für-offene-Räume
Top-Angebote
Produkte zum Begriff Partituren-für-offene-Räume:
-
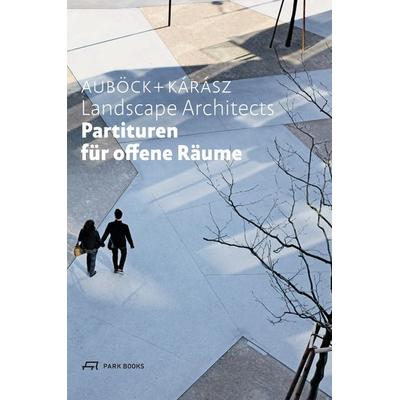
Auböck, Maria: Partituren für offene RäumePartituren für offene Räume , Die drängenden Fragen der Gegenwart erfordern auch in der Landschaftsarchitektur gestaltende Antworten jenseits quantifizierbarer Lösungen. Diesem Leitsatz ist das 1987 in Wien gegründete Büro Auböck + Kárász Landscape Architects verpflichet. Deutlich wird das in dieser Monografie, die erstmals einen umfassenden, assoziativ-collagenhaften Zugang zu den Arbeiten von Auböck + Kárász bietet, wobei Fotografien und Zeichnungen ein dem Text gleichwertiges Gewicht zukommt. Hinweise und Zitate aus dem Fundus von Literatur und Film finden dabei ebenso Platz wie Querverweise auf historische Quellen aus dem Feld der Landschaftsarchitektur. Einmal engmaschiger, ein andermal breiter gefächert entwickelt sich ein Netz von thematischen Linien, entlang derer sich die vielfältigen Gestaltungen von Auböck + Kárász entfalten. Diese Projekte reichen von explizit künstlerischen Interventionen über architekturbezogene Freiräume unterschiedlicher Grössenordnung bis hin zu Arbeiten von städtebaulicher Dimension. Der Aspekt der 'Zeit als Baumeisterin' zieht sich durch alle Facetten des Buches, womit sowohl die implizite gesellschaftspolitische Dimension der Entwürfe als auch ihr expressiver Charakter ins Bild rücken. Der 'Freiraum für Alle' ist ein wesentlicher sozialer Anspruch, der vielen Projekten zugrunde liegt, ebenso wie eine Art 'poetische Offenheit' als Entwurfsparadigma, die weit über das Erfüllen funktionaler Anforderungen hinausgeht. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202411, Autoren: Auböck, Maria~Kárász, János, Redaktion: Guttmann, Eva~Kaiser, Gabriele~Mazanek, Claudia, Seitenzahl/Blattzahl: 192, Abbildungen: 60 farbige Abbildungen, Keyword: Auböck and Kárász Landscape Architects; Claudia Mazanek; Eva Guttmann; Freiraum; Gabriele Kaiser; Garten; Gemeinwohl; Janos Kárász; Landschaftsarchitektur; Landschaftsgestaltung; Landschaftsplanung; Maria Auböck; Stadtlandschaft; Stadtplanung; Städtebau; Typologien; Verdichtung; Verein Diachron; Österreich, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Stadtplanung~Kunst, Fachkategorie: Einzelne Architekten und Architekturbüros, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 17, Gewicht: 429, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
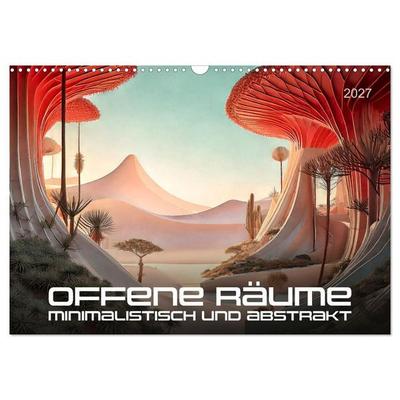
Offene Räume, minimalistisch und abstrakt (Wandkalender 2027 DIN A3 quer), CALVENDO MonatskalenderEntdecken Wir Eine Welt, In Der Die Schönheit Der Natur Auf Minimalistische Klarheit Trifft. Dieser Einzigartige Kalender Präsentiert 12 Bemerkenswerte Bilder Von Räumen, Die Die Grenzen Zwischen Realität Und Abstraktion Verwischen. Jedes Bild Ist...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist ein Transkriptionsservice für Partituren?
Ein Transkriptionsservice für Partituren ist ein Dienst, der Noten oder musikalische Kompositionen in eine andere Form oder ein anderes Format überträgt. Dies kann beispielsweise das Umwandeln von handschriftlichen Partituren in digitale Notationen oder das Arrangieren von Musikstücken für verschiedene Instrumente umfassen. Der Service ermöglicht es Musikern, Komponisten und Musikliebhabern, ihre Musik in verschiedenen Formen zu nutzen und zu teilen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Partituren-für-offene-Räume:
-
Auböck, Maria: Partituren für offene RäumePartituren für offene Räume , Die drängenden Fragen der Gegenwart erfordern auch in der Landschaftsarchitektur gestaltende Antworten jenseits quantifizierbarer Lösungen. Diesem Leitsatz ist das 1987 in Wien gegründete Büro Auböck + Kárász Landscape Architects verpflichet. Deutlich wird das in dieser Monografie, die erstmals einen umfassenden, assoziativ-collagenhaften Zugang zu den Arbeiten von Auböck + Kárász bietet, wobei Fotografien und Zeichnungen ein dem Text gleichwertiges Gewicht zukommt. Hinweise und Zitate aus dem Fundus von Literatur und Film finden dabei ebenso Platz wie Querverweise auf historische Quellen aus dem Feld der Landschaftsarchitektur. Einmal engmaschiger, ein andermal breiter gefächert entwickelt sich ein Netz von thematischen Linien, entlang derer sich die vielfältigen Gestaltungen von Auböck + Kárász entfalten. Diese Projekte reichen von explizit künstlerischen Interventionen über architekturbezogene Freiräume unterschiedlicher Grössenordnung bis hin zu Arbeiten von städtebaulicher Dimension. Der Aspekt der 'Zeit als Baumeisterin' zieht sich durch alle Facetten des Buches, womit sowohl die implizite gesellschaftspolitische Dimension der Entwürfe als auch ihr expressiver Charakter ins Bild rücken. Der 'Freiraum für Alle' ist ein wesentlicher sozialer Anspruch, der vielen Projekten zugrunde liegt, ebenso wie eine Art 'poetische Offenheit' als Entwurfsparadigma, die weit über das Erfüllen funktionaler Anforderungen hinausgeht. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202411, Autoren: Auböck, Maria~Kárász, János, Redaktion: Guttmann, Eva~Kaiser, Gabriele~Mazanek, Claudia, Seitenzahl/Blattzahl: 192, Abbildungen: 60 farbige Abbildungen, Keyword: Auböck and Kárász Landscape Architects; Claudia Mazanek; Eva Guttmann; Freiraum; Gabriele Kaiser; Garten; Gemeinwohl; Janos Kárász; Landschaftsarchitektur; Landschaftsgestaltung; Landschaftsplanung; Maria Auböck; Stadtlandschaft; Stadtplanung; Städtebau; Typologien; Verdichtung; Verein Diachron; Österreich, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Stadtplanung~Kunst, Fachkategorie: Einzelne Architekten und Architekturbüros, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 17, Gewicht: 429, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Partituren-für-offene-Räume
-
Offene Räume, minimalistisch und abstrakt (Wandkalender 2027 DIN A3 quer), CALVENDO MonatskalenderEntdecken Wir Eine Welt, In Der Die Schönheit Der Natur Auf Minimalistische Klarheit Trifft. Dieser Einzigartige Kalender Präsentiert 12 Bemerkenswerte Bilder Von Räumen, Die Die Grenzen Zwischen Realität Und Abstraktion Verwischen. Jedes Bild Ist...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offene Räume, minimalistisch und abstrakt (Wandkalender 2027 DIN A2 quer), CALVENDO MonatskalenderEntdecken Wir Eine Welt, In Der Die Schönheit Der Natur Auf Minimalistische Klarheit Trifft. Dieser Einzigartige Kalender Präsentiert 12 Bemerkenswerte Bilder Von Räumen, Die Die Grenzen Zwischen Realität Und Abstraktion Verwischen. Jedes Bild Ist...59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Transkriptionsservice für Partituren?
Ein Transkriptionsservice für Partituren ist ein Dienst, der Noten oder musikalische Kompositionen in eine andere Form oder ein anderes Format überträgt. Dies kann beispielsweise das Umwandeln von handschriftlichen Partituren in digitale Notationen oder das Arrangieren von Musikstücken für verschiedene Instrumente umfassen. Der Service ermöglicht es Musikern, Komponisten und Musikliebhabern, ihre Musik in verschiedenen Formen zu nutzen und zu teilen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.