Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Welche Schlagzeugmarke ist besser: Tama Imperialstar oder Pearl Export?
Es ist schwierig zu sagen, welche Schlagzeugmarke besser ist, da dies von persönlichen Vorlieben und Bedürfnissen abhängt. Beide Marken, Tama Imperialstar und Pearl Export, sind bekannt für ihre Qualität und Zuverlässigkeit. Es ist ratsam, verschiedene Modelle beider Marken auszuprobieren und sich für dasjenige zu entscheiden, das am besten zu deinem Spielstil und deinen Anforderungen passt. **


Ähnliche Suchbegriffe für Pearl-13-x09-Export
Top-Angebote
Produkte zum Begriff Pearl-13-x09-Export:
-
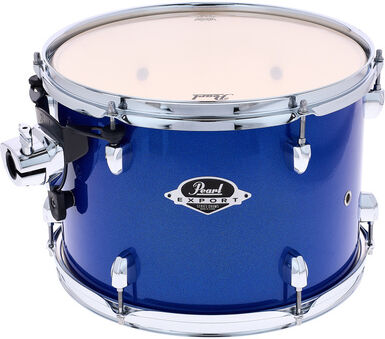
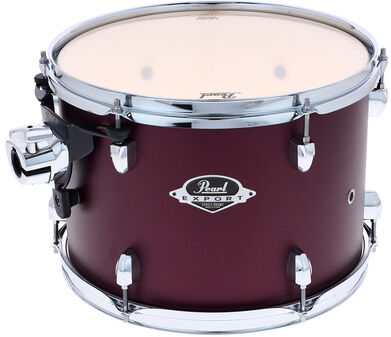
Pearl "13"x09" Export TT G. Silver" Graphite Silver TwistPearl 13"x09" Export TT Graphite Silver Twist; Tom Tom; Export Serie; Größe: 13”x09”; 6-lagige Pappelkessel, foliert; Kesselstärke: 7,5 mm; Finish: Graphite Silver Twist; Chrom Kesselhardware139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pearl "13"x09" Export TT M. Amethyst" Metallic Amethyst TwistPearl 13"x09" Export TT Metallic Amethyst Twist; Tom Tom; Export Serie; Größe: 13”x09”; 6-lagige Pappelkessel, foliert; Kesselstärke: 7,5 mm; Finish: Metallic Amethyst Twist; Chrom Kesselhardware145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Angriff auf Pearl Harbor Film
Pearl HarborSchlacht um MidwayMidway – Für die Fre...Schnellbo... vor BataanMehr Ergebnisse **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum der Angriff auf Pearl Harbor?
Der Angriff auf Pearl Harbor am 7. Dezember 1941 wurde von der japanischen Marine durchgeführt. Es war ein Überraschungsangriff, der die USA dazu zwang, in den Zweiten Weltkrieg einzutreten. Die Japaner griffen Pearl Harbor an, um die US-Pazifikflotte zu schwächen und ihre Expansionsbestrebungen in Asien und im Pazifikraum voranzutreiben. Der Angriff war Teil einer größeren Strategie Japans, um seine Macht in der Region zu festigen und die US-Präsenz zu schwächen. Letztendlich führte der Angriff auf Pearl Harbor zu einem massiven Verlust an Menschenleben und materiellen Ressourcen auf beiden Seiten. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Was war der Angriff auf Pearl Harbor?
Der Angriff auf Pearl Harbor war ein Überraschungsangriff der japanischen Streitkräfte auf den US-Militärstützpunkt Pearl Harbor auf Hawaii am 7. Dezember 1941. Dabei wurden zahlreiche amerikanische Kriegsschiffe zerstört oder beschädigt und über 2.400 Menschen getötet. Der Angriff führte zur Kriegserklärung der USA gegen Japan und zum Eintritt der USA in den Zweiten Weltkrieg. **
Top-Angebote
Produkte zum Begriff Pearl-13-x09-Export:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Welche Schlagzeugmarke ist besser: Tama Imperialstar oder Pearl Export?
Es ist schwierig zu sagen, welche Schlagzeugmarke besser ist, da dies von persönlichen Vorlieben und Bedürfnissen abhängt. Beide Marken, Tama Imperialstar und Pearl Export, sind bekannt für ihre Qualität und Zuverlässigkeit. Es ist ratsam, verschiedene Modelle beider Marken auszuprobieren und sich für dasjenige zu entscheiden, das am besten zu deinem Spielstil und deinen Anforderungen passt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Angriff auf Pearl Harbor Film
Pearl HarborSchlacht um MidwayMidway – Für die Fre...Schnellbo... vor BataanMehr Ergebnisse **
Ähnliche Suchbegriffe für Pearl-13-x09-Export
-
Pearl "13"x09" Export TT G. Silver" Graphite Silver TwistPearl 13"x09" Export TT Graphite Silver Twist; Tom Tom; Export Serie; Größe: 13”x09”; 6-lagige Pappelkessel, foliert; Kesselstärke: 7,5 mm; Finish: Graphite Silver Twist; Chrom Kesselhardware139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pearl "13"x09" Export TT M. Amethyst" Metallic Amethyst TwistPearl 13"x09" Export TT Metallic Amethyst Twist; Tom Tom; Export Serie; Größe: 13”x09”; 6-lagige Pappelkessel, foliert; Kesselstärke: 7,5 mm; Finish: Metallic Amethyst Twist; Chrom Kesselhardware145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pearl "Crystal Beat 13"x09" Tom #730" Ultra ClearPearl Crystal Beat 13"x09" Tom Tom #730, Farbe: Ultra Clear (#730), Kessel aus nahtlosem Acryl 6mm, Chrom Hardware, 1,6mm Tripple Flanged Hoops, Optimount Tomhalte System, 45° Kesselgratung, Modernes Remake des Klassikers aus 1973399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
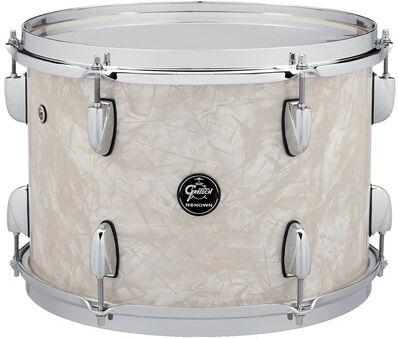
Gretsch Drums "13"x09" TT Renown Maple VP" Vintage PearlGretsch Drums 13"x09" TT Renown Maple VP; Tom Tom; Größe: 13"x09"; 7-lagiger Ahornholzkessel, foliert; Finish: Vintage Pearl (VP); Chrome Hardware; 30° Kesselgratung; Gretsch "302" Stahlspannreifen; Innenseite mit Gretsch Silver Sealer Lackierung; Low Profile Tomaufhängesystem (12,7 mm); Remo Felle419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum der Angriff auf Pearl Harbor?
Der Angriff auf Pearl Harbor am 7. Dezember 1941 wurde von der japanischen Marine durchgeführt. Es war ein Überraschungsangriff, der die USA dazu zwang, in den Zweiten Weltkrieg einzutreten. Die Japaner griffen Pearl Harbor an, um die US-Pazifikflotte zu schwächen und ihre Expansionsbestrebungen in Asien und im Pazifikraum voranzutreiben. Der Angriff war Teil einer größeren Strategie Japans, um seine Macht in der Region zu festigen und die US-Präsenz zu schwächen. Letztendlich führte der Angriff auf Pearl Harbor zu einem massiven Verlust an Menschenleben und materiellen Ressourcen auf beiden Seiten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was war der Angriff auf Pearl Harbor?
Der Angriff auf Pearl Harbor war ein Überraschungsangriff der japanischen Streitkräfte auf den US-Militärstützpunkt Pearl Harbor auf Hawaii am 7. Dezember 1941. Dabei wurden zahlreiche amerikanische Kriegsschiffe zerstört oder beschädigt und über 2.400 Menschen getötet. Der Angriff führte zur Kriegserklärung der USA gegen Japan und zum Eintritt der USA in den Zweiten Weltkrieg. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.