Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Pegasus-Spiele-Root
Top-Angebote
Produkte zum Begriff Pegasus-Spiele-Root:
-
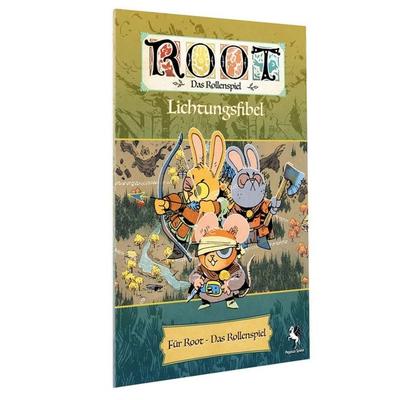
Pegasus Spiele Root - Das Rollenspiel - Lichtungsfibel - deutsch 300398Die Lichtungsfibel ist ein Begleitband mit vier Lichtungsbeschreibungebn für Root ? Das Rollenspiel. Die Lichtungen des ... 1 x Root - Das Rollenspiel - Lichtungsfibel - deutsch Sprache: deutsche Version Anleitung in: Typ: Bücher, Rollen14,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Root - Das Rollenspiel: GrundregelwerkRoot - Das Rollenspiel: Grundregelwerk , > , Erscheinungsjahr: 20241205, Seitenzahl/Blattzahl: 256, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: HC/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 162, Höhe: 17, Gewicht: 600, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
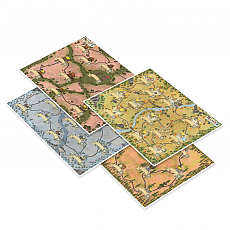
Pegasus Spiele Root - Das Rollenspiel - Lichtungskarten - deutsch 299782Dieses Lichtungskarten-Set enthält vier laminierte, einseitige Karten des Waldlandes für Root ? Das Rollenspiel, die ihr mit trocken ... 1 x Root - Das Rollenspiel - Lichtungskarten - deutsch Sprache: deutsche Version Anleitung in: Typ:7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Pegasus-Spiele-Root:
-
Pegasus Spiele Root - GM Spielleiterschirm - deutsch 300013Tauche ein in die Welt von Root: Das Rollenspiel mit diesem praktischen Spielleiterschirm und den Hilfsbögen! Der hochwertige, vierteilige Sichtschirm bietet ... 1 x Root - GM Spielleiterschirm - deutsch Sprache: deutsche Version Anleitung in:14,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele Root ? Das Rollenspiel - Grundregelwerk - deutsch 297785Tauchen Sie ein in die magische Welt des Waldes mit Root ? Das Rollenspiel. Basierend auf dem beliebten Brettspiel "Root", bringt dieses ... 1 x Root ? Das Rollenspiel - Grundregelwerk - deutsch Sprache: deutsche Version Anleitung in: Ty29,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele Root - Das Rollenspiel - Lichtungsfibel - deutsch 300398Die Lichtungsfibel ist ein Begleitband mit vier Lichtungsbeschreibungebn für Root ? Das Rollenspiel. Die Lichtungen des ... 1 x Root - Das Rollenspiel - Lichtungsfibel - deutsch Sprache: deutsche Version Anleitung in: Typ: Bücher, Rollen14,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Root - Das Rollenspiel: GrundregelwerkRoot - Das Rollenspiel: Grundregelwerk , > , Erscheinungsjahr: 20241205, Seitenzahl/Blattzahl: 256, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: HC/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 162, Höhe: 17, Gewicht: 600, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Pegasus-Spiele-Root
-
Pegasus Spiele Root - Das Rollenspiel - Lichtungskarten - deutsch 299782Dieses Lichtungskarten-Set enthält vier laminierte, einseitige Karten des Waldlandes für Root ? Das Rollenspiel, die ihr mit trocken ... 1 x Root - Das Rollenspiel - Lichtungskarten - deutsch Sprache: deutsche Version Anleitung in: Typ:7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele RenatureHelft der Natur, ein umweltverschmutztes Tal in seinen ursprünglichen Zustand zu verwandeln. Platziert Tier-Dominosteine entlang eines Bachlaufes und bepflanzt die angrenzenden Flächen. Doch welche Pflanzen solltet ihr zu welchem Zeitpunkt einsetzen? Und wo? Nur wer diese Fragen am geschicktesten zu beantworten weiß, wird diesen naturnahen Wettstreit gewinnen. Hinter einfachen Regeln verbirgt sich eine Vielfalt an spannenden Entscheidungen und taktischen Raffinessen. Darüber hinaus besticht Renature durch sein tolles Material und wunderschönes Thema. Ein spielerischer Leckerbissen für Familien und Kenner gleichermaßen.37,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele ThebaiDunkle Zeiten brechen über das Königreich Theben an. Der blinde, alte König Ödipus verließ in Ungnade den Thron und bat Polyneikes und Eteokles, seine Söhne, gemeinsam über die Stadt zu herrschen. Doch Macht korrumpiert, und uralte Fehden erfordern neues Blutvergießen. Bald führt Polyneikes eine Armee aus der rivalisierenden Stadt Argos gegen seinen eigenen Bruder. Die thebanischen Adligen unterstützen Eteokles, während er seine prekäre Herrschaft über Theben aufrechterhält. Der junge König ruft Verteidiger herbei, um die sieben Stadttore zu besetzen, während die sieben Helden der Invasoren den Angriff auf die Tore anführen. Unterdessen liegt die berühmte Zitadelle von Theben, Kadmea, in Trümmern. Es ist, als hätte das Schicksal selbst alles gegen die derzeitigen Herrscher von Theben aufgestellt! Während sich das einfache Volk auf den Krieg vorbereitet, flüstern die Adelsfamilien untereinander, dass die Zeit für eine neue Führung gekommen sei und die Zeit gekommen sei, Kadmea wieder aufzubauen! In Thebai schlüpfen die Spieler in die Rolle einflussreicher Anführer adeliger Familien während der turbulenten Spätbronzezeit. Im Laufe des Spiels müssen die Spieler Cadmea, die Zitadelle von Theben, wiederaufbauen, die Exporte der Stadt wiederherstellen, zu den Göttern der Stadt beten und das Leben der Bürger schützen, während sich vor den Toren große Helden gegenseitig ihr Blut vergießen. Das Spiel dauert 10 Runden, die jeweils in eine Aktions- und eine Schicksalsphase unterteilt sind. In der Aktionsphase verwenden die Spieler einen Bürgerwürfel und bewegen dann ihren Archonten auf Cadmea. In der Schicksalsphase erhalten die Spieler je nach ihren Leistungen und dem Schutz der Stadttore zusätzliche Punktemöglichkeiten. Nach der Schlusswertung gewinnt der Spieler mit den meisten Siegpunkten. Inhalt:1 Spielplan, 1 Ratstafel, 1 Altartafel, 4 Anwesenstafeln, 44 Würfel, 50 Kadmeiasteine, 118 Karten, 186 Plättchen, 26 Marker, 4 Spielfiguren, 8 Aufsteller, 24 Standfüße, 8 Spielhilfen, 1 Anleitung, 1 Glossar59,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.