Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist das Manuskriptangebot der Random House Verlage?
Das Manuskriptangebot der Random House Verlage umfasst eine Vielzahl von Genres und Themen, darunter Belletristik, Sachbücher, Kinder- und Jugendbücher sowie Ratgeber. Autoren haben die Möglichkeit, ihre Manuskripte über das Online-Portal der Verlage einzureichen, wo sie von Lektoren gesichtet und bewertet werden. Erfolgreiche Manuskripte werden dann in das Verlagsprogramm aufgenommen und veröffentlicht. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Penguin-Random-House-Renunciation
Top-Angebote
Produkte zum Begriff Penguin-Random-House-Renunciation:
-
Penguin Random House Der neue Rätseljumbo für Kids 304099Kinder lieben die Herausforderung - und Rätsel zu lösen gehört dazu. Hier können sie mit viel Spaß ihr Wissen einbringen, ihre Logik trainieren und mit ... 1 x Der neue Rätseljumbo für Kids Anleitung in: Typ: Rätselbücher, Logik- & De5,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was genau muss ich tun, wenn ich bei der Testleser-Aktion des Random House Verlags mitmache?
Um an der Testleser-Aktion des Random House Verlags teilzunehmen, musst du dich zunächst auf der Website des Verlags registrieren. Anschließend wirst du über neue Bücher informiert und kannst dich für diejenigen bewerben, die dich interessieren. Wenn du ausgewählt wirst, erhältst du ein kostenloses Exemplar des Buches und musst anschließend eine Rezension schreiben. **
Top-Angebote
Produkte zum Begriff Penguin-Random-House-Renunciation:
-
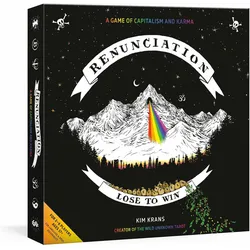
Penguin Random House Renunciation (Englisch, 2 - 6 Spieler)Looking for the spiritual journey of a lifetime? Hold onto your butts, travelers. The race to enlightenment begins. From the visionary artist behind The Wild Unknown Tarot comes a board game that requires the winner to lose it all.In this cutthroat competition against karma itself, two to six players—with the help of the game's "Adventure Guide"—will embrace new personas and race up the sacred mountain toward the cave of enlightenment. The problem: this ancient cave must be entered empty-handed. Players start with a bounty of material possessions and must learn to let go of each attachment, which is easier said than done.Meanwhile, the winding path up the mountain is full of tricks, slips, backstabs, and sticky fingers. Put fate and free will to the test, avoid the karmic loop (where you could get stuck for the rest of eternity!), and make decisions carefully, considering the cosmic effect you'll have on your allies, enemies, and all humankind.What new attachments will you pick up along the way? Beer? A European lover? Your vinyl collection? Will the Astrologer steal a yacht from the Venture Capitalist? Will the Poet give up their rent-controlled New York City apartment and their trust fund? Will the Healer get stuck in the karmic loop? Will the Principal go to rehab? Only you determine your destiny. Only you can lose to win. May good karma be with you—and all who travel the path of Renunciation.27,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Penguin Random House Der neue Rätseljumbo für Kids 304099Kinder lieben die Herausforderung - und Rätsel zu lösen gehört dazu. Hier können sie mit viel Spaß ihr Wissen einbringen, ihre Logik trainieren und mit ... 1 x Der neue Rätseljumbo für Kids Anleitung in: Typ: Rätselbücher, Logik- & De5,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was ist das Manuskriptangebot der Random House Verlage?
Das Manuskriptangebot der Random House Verlage umfasst eine Vielzahl von Genres und Themen, darunter Belletristik, Sachbücher, Kinder- und Jugendbücher sowie Ratgeber. Autoren haben die Möglichkeit, ihre Manuskripte über das Online-Portal der Verlage einzureichen, wo sie von Lektoren gesichtet und bewertet werden. Erfolgreiche Manuskripte werden dann in das Verlagsprogramm aufgenommen und veröffentlicht. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Penguin-Random-House-Renunciation
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was genau muss ich tun, wenn ich bei der Testleser-Aktion des Random House Verlags mitmache?
Um an der Testleser-Aktion des Random House Verlags teilzunehmen, musst du dich zunächst auf der Website des Verlags registrieren. Anschließend wirst du über neue Bücher informiert und kannst dich für diejenigen bewerben, die dich interessieren. Wenn du ausgewählt wirst, erhältst du ein kostenloses Exemplar des Buches und musst anschließend eine Rezension schreiben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.