Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Percy-Benjamin-Wolverine-Der
Top-Angebote
Produkte zum Begriff Percy-Benjamin-Wolverine-Der:
-
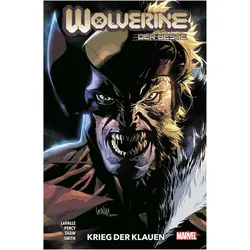
Percy, Benjamin: Wolverine: Der BesteWolverine: Der Beste , DAS LETZTE DUELL Victor Creed hatte Krakoas oberstes Gebot gebrochen. Also sperrten sie ihn weg wie ein wildes Tier. Aber inzwischen befindet sich Sabretooth wieder auf freiem Fuß. Gedemütigt und hasserfüllt begibt er sich mit einer Armee seines eigenen bestialischen Ichs aus diversen Realitäten auf einen grausamen Rachefeldzug. Und er wird der ganzen Welt ein für alle Mal beweisen, warum er Wolverines ultimativer Todfeind ist. Seit Jahren haben die Erzrivalen nicht mehr die Krallen gekreuzt. Nun führen Ben Percy, Victor LaValle, Geoff Shaw und Cory Smith Marvels blutigste Fehde in eine letzte, alles entscheidende Schlacht! ENTHÄLT: WOLVERINE (2020) 41-50 LESEEMPFEHLUNG AB 18 JAHREN! , Federung & Lenkung > Quad-, SSV- & UTV-Teile & -Zubehör , Erscheinungsjahr: 20241217, Autoren: Percy, Benjamin~Lavalle, Victor, Seitenzahl/Blattzahl: 204, Abbildungen: Durchgehend vierfarbig, Keyword: Comic; Comics; Marvel; Marvel Superheld; Marvel-Held; Marvel-Helden; Marvel-Superheld; Panini; Panini Comics; Paninicomics; Superheld; Superhelden; Wolverine; der Beste; h24, Fachschema: Comic~Comic / Superhelden, Fachkategorie: Graphic Novel / Comic: Super-Helden und Super-Schurken~Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 170, Höhe: 17, Gewicht: 798, Produktform: Kartoniert, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolverine By Benjamin Percy Vol. 9: Sabretooth War Part 2, Belletristik von Benjamin Percy, Leinil Yu, Cory Smith, Marvel VariousDer gefeierte Autor und Drehbuchautor Benjamin Percy trat 2014 mit einem zweibändigen Batman-Story-Arc für Detective Comics in die Welt der Comics ein. Er ist auch bekannt für seine Arbeiten an Nightwing, Green Arrow und Teen Titans für DC Comics sowie an James Bond: Black Box für Dynamite Entertainment. Percy hat zwei Staffeln der Wolverine-Podcast-Serie von Marvel geschrieben: Wolverine: The Long Night, die von Apple als einer der fünfzehn besten Podcasts des Jahres gelistet wurde und 2018 den iHeart Radio Award für den besten geskripteten Podcast gewann, sowie Wolverine: The Lost Trail. In gedruckter Form ist er ein wichtiger Mitwirkender an Jonathan Hickmans Dawn of X-Initiative als Autor von X-Force und Wolverine. Percy bahnte mit seiner köstlich dunklen Wiederbelebung von Ghost Rider einen neuen Weg für den Spirit of Vengeance. Victor LaValle ist der Autor der Kurzgeschichtensammlung Slapboxing with Jesus, vier Romane: The Ecstatic, Big Machine, The Devil in Silver und The Changeling sowie zwei Novellen: Lucretia and the Kroons und The Ballad of Black Tom. Er ist auch der Schöpfer und Autor von zwei Comics, Victor LaValle's Destroyer und EVE. Cory Smith erarbeitet sich einen Ruf als fester Bestandteil von Marvel in hochkarätigen Titeln wie Avengers, Conan der Barbar und Guardians of the Galaxy. Nach Einsätzen bei den Titeln Weapon H und Nova sowie Einzelausgaben mit den Helden des Star Wars Age of Republic, trat Smith dem Autor Benjamin Percy bei einer köstlich dunklen Neuausgabe von Ghost Rider bei. Der vielseitige Geoff Shaw ist ein professioneller Sequential Artist, Bildhauer, Konzeptdesigner und Illustrator. Er hat eine fruchtbare berufliche Beziehung mit dem Autor Donny Cates an God Country für Image Comics und Thanos für Marvel genossen. Sie erneuerten ihre Zusammenarbeit bei Guardians of the Galaxy.32,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolverine: Der Beste, Taschenbuch von Benjamin Percy,Juan Jose Ryp,Ibrahim Moustafa, Panini, 978-3-7416-3650-9Wolverine: Der Beste, Taschenbuch Von Benjamin Percy,juan Jose Ryp,ibrahim Moustafa, Panini, 978-3-7416-3650-9, Seitenanzahl: 11614,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Percy-Benjamin-Wolverine-Der:
-
Wolverine: Der Beste, Comics + Manga von Victor Lavalle, Benjamin Percy"Wolverine: Der Beste" präsentiert das packende Finale der blutigen Fehde zwischen Wolverine und seinem Erzfeind Sabretooth. In dieser spannenden Geschichte, die von den talentierten Autoren Ben Percy und Victor LaValle verfasst wurde, wird Victor Creed aus seiner Gefangenschaft entlassen und begibt sich auf einen gnadenlosen Rachefeldzug. Mit einer Armee aus verschiedenen Realitäten will er der Welt beweisen, warum er Wolverines ultimativer Todfeind ist. Die Handlung entfaltet sich über die Ausgaben 41 bis 50 der Wolverine-Serie und bietet eine fesselnde Mischung aus Action und Drama. Diese Ausgabe ist für Leser ab 18 Jahren empfohlen und bietet auf 268 Seiten ein intensives Leseerlebnis, das die düstere und komplexe Beziehung zwischen den beiden Charakteren beleuchtet.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Percy, Benjamin: Wolverine: Der BesteWolverine: Der Beste , DAS LETZTE DUELL Victor Creed hatte Krakoas oberstes Gebot gebrochen. Also sperrten sie ihn weg wie ein wildes Tier. Aber inzwischen befindet sich Sabretooth wieder auf freiem Fuß. Gedemütigt und hasserfüllt begibt er sich mit einer Armee seines eigenen bestialischen Ichs aus diversen Realitäten auf einen grausamen Rachefeldzug. Und er wird der ganzen Welt ein für alle Mal beweisen, warum er Wolverines ultimativer Todfeind ist. Seit Jahren haben die Erzrivalen nicht mehr die Krallen gekreuzt. Nun führen Ben Percy, Victor LaValle, Geoff Shaw und Cory Smith Marvels blutigste Fehde in eine letzte, alles entscheidende Schlacht! ENTHÄLT: WOLVERINE (2020) 41-50 LESEEMPFEHLUNG AB 18 JAHREN! , Federung & Lenkung > Quad-, SSV- & UTV-Teile & -Zubehör , Erscheinungsjahr: 20241217, Autoren: Percy, Benjamin~Lavalle, Victor, Seitenzahl/Blattzahl: 204, Abbildungen: Durchgehend vierfarbig, Keyword: Comic; Comics; Marvel; Marvel Superheld; Marvel-Held; Marvel-Helden; Marvel-Superheld; Panini; Panini Comics; Paninicomics; Superheld; Superhelden; Wolverine; der Beste; h24, Fachschema: Comic~Comic / Superhelden, Fachkategorie: Graphic Novel / Comic: Super-Helden und Super-Schurken~Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 170, Höhe: 17, Gewicht: 798, Produktform: Kartoniert, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Percy-Benjamin-Wolverine-Der
-
Wolverine By Benjamin Percy Vol. 9: Sabretooth War Part 2, Belletristik von Benjamin Percy, Leinil Yu, Cory Smith, Marvel VariousDer gefeierte Autor und Drehbuchautor Benjamin Percy trat 2014 mit einem zweibändigen Batman-Story-Arc für Detective Comics in die Welt der Comics ein. Er ist auch bekannt für seine Arbeiten an Nightwing, Green Arrow und Teen Titans für DC Comics sowie an James Bond: Black Box für Dynamite Entertainment. Percy hat zwei Staffeln der Wolverine-Podcast-Serie von Marvel geschrieben: Wolverine: The Long Night, die von Apple als einer der fünfzehn besten Podcasts des Jahres gelistet wurde und 2018 den iHeart Radio Award für den besten geskripteten Podcast gewann, sowie Wolverine: The Lost Trail. In gedruckter Form ist er ein wichtiger Mitwirkender an Jonathan Hickmans Dawn of X-Initiative als Autor von X-Force und Wolverine. Percy bahnte mit seiner köstlich dunklen Wiederbelebung von Ghost Rider einen neuen Weg für den Spirit of Vengeance. Victor LaValle ist der Autor der Kurzgeschichtensammlung Slapboxing with Jesus, vier Romane: The Ecstatic, Big Machine, The Devil in Silver und The Changeling sowie zwei Novellen: Lucretia and the Kroons und The Ballad of Black Tom. Er ist auch der Schöpfer und Autor von zwei Comics, Victor LaValle's Destroyer und EVE. Cory Smith erarbeitet sich einen Ruf als fester Bestandteil von Marvel in hochkarätigen Titeln wie Avengers, Conan der Barbar und Guardians of the Galaxy. Nach Einsätzen bei den Titeln Weapon H und Nova sowie Einzelausgaben mit den Helden des Star Wars Age of Republic, trat Smith dem Autor Benjamin Percy bei einer köstlich dunklen Neuausgabe von Ghost Rider bei. Der vielseitige Geoff Shaw ist ein professioneller Sequential Artist, Bildhauer, Konzeptdesigner und Illustrator. Er hat eine fruchtbare berufliche Beziehung mit dem Autor Donny Cates an God Country für Image Comics und Thanos für Marvel genossen. Sie erneuerten ihre Zusammenarbeit bei Guardians of the Galaxy.32,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolverine: Der Beste, Taschenbuch von Benjamin Percy,Juan Jose Ryp,Ibrahim Moustafa, Panini, 978-3-7416-3650-9Wolverine: Der Beste, Taschenbuch Von Benjamin Percy,juan Jose Ryp,ibrahim Moustafa, Panini, 978-3-7416-3650-9, Seitenanzahl: 11614,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
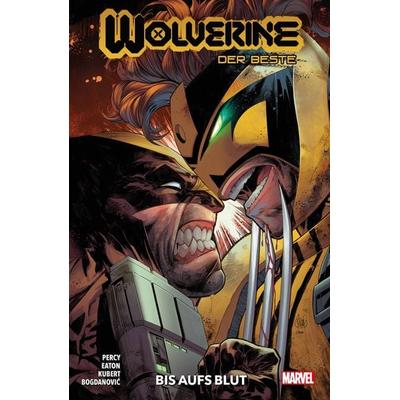
Wolverine: Der Beste, Taschenbuch von Benjamin Percy,Viktor Bogdanovic,Scot Eaton,Adam Kubert, Panini, 978-3-7416-2384-4Wolverine: Der Beste, Taschenbuch Von Benjamin Percy,viktor Bogdanovic,scot Eaton,adam Kubert, Panini, 978-3-7416-2384-4, Seitenanzahl: 12017,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.