Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Peters-Meike-Noon
Top-Angebote
Produkte zum Begriff Peters-Meike-Noon:
-
365: Jeden Tag einfach kochen & backen, Ratgeber von Meike PetersDie besten Rezeptideen für jeden Tag!++ Ausgezeichnet von der New York Times: »Die 13 besten Kochbücher im Herbst 2019« ++Jeder kennt die Frage: Was sollen wir heute kochen? Meike Peters, Autorin des Buchs »Eat In My Kitchen«, ausgezeichnet mit dem renommierten James Beard Award, und Verfasserin des gleichnamigen Blogs, bietet 365 leckere Antworten. Ihre Rezepte folgen genussvoll und entspannt dem Wochenrhythmus, von schnellen Pasta-Gerichten, kreativen Snacks und bunten Salaten unter der Woche bis zu duftenden Schmorbraten und himmlischen Kuchen am Wochenende. Ob Winter-Caprese mit Blutorange, Roter Bete und Mozzarella, Riesling-Muscheln mit Trauben und Estragon, Raclette-Spätzle oder Tahina-Dattel-Kuchen – geprägt von dem kreativen und unkomplizierten Kochstil der Autorin, der in der deutschen und mediterranen Geschmackswelt verwurzelt ist und zu jeder Jahreszeit nur die besten und frischesten Zutaten in die Küche holt, bietet diese einzigartige Kochbibel Inspiration für ein ganzes Jahr Genuss.Ausgezeichnet von der New York Times: »Die 13 besten Kochbücher im Herbst 2019«.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peters, Meike: NoonNoon , Einfache Mittagsgerichte für jeden Tag. Das Lunch-Kochbuch - Swiss Gourmet Book Award 2024 Silber - GAD Award 2024 Silber , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230920, Produktform: Leinen, Autoren: Peters, Meike, Seitenzahl/Blattzahl: 272, Keyword: 2023; bento-box; bowls; buch; bücher; einfache rezepte; fisch und meeresfrüchte; fleischgerichte; gemüse; gesund kochen; gesunde ernährung; gesunde ernährung; kochbuch; gesunde küche; gesundes kochbuch; hülsenfrüchte; kochbuch; kochbuch gesunde ernährung; kochbücher; kochen; kochen für familien; kochen für paare; kochen für singles; leichte küche; lunch to go; mittagessen; neuerscheinung; ofengerichte; one pot pasta; quiches; ratgeber; rezeptideen; salate; sandwiches; schnelle küche; schnelle rezepte für mittags; suppen; swiss gourmet book award; vegetarisch & vegan, Fachschema: Kochen / Single-Küche~Kochen / Schnelle Küche~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Fachkategorie: Kochen für Singles~Schnelle Küche~Kochen: Gesundheit und Vollwertkost~Organic food / organic cookery~Kochen: Rezepte und Anleitungen, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 205, Höhe: 29, Gewicht: 1174, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Magis Bell Chair Stuhl (high noon) high noon SD2904/high noon 1787CDer Magis Bell Chair Stuhl von Konstantin Grcic ist wie ein hell klingendes Glöckchen im Design-Dickicht: ergnomische Form und noch dazu aus recycelten Produktionsabfällen hergestellt, ist der Stuhl zeitlos, praktisch und überdies nachhaltig produziert. Sein umweltbewusstes Design brachte ihm das Greenguard Gold-Zertifikat ein. Der Magis Bell Chair Stuhl besteht aus glasfaserverstärktem, recyceltem Polypropylen, das sowohl aus den firmeneigenen Produktionsabfällen als auch aus Abfallprodukten der Automobilindustrie gewonnen wird. Seine geschwungene Form, seine sichtbar bewussten Aussparungen kombinieren vertraute Formen aus dem Außenbereich mit frischen Farben und einer neuartigen Fertigung, die Nachahmer sucht. Die Farbpalette des Magis Bell Chair bildet in Abschnitten das Farbenspiel der Sonne nach: Vom Morgengrauen bis zum Abend. Das sanft geschwungene Design erfüllt alles, was wir un...102,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Peters oder Peters?
Es tut mir leid, aber ich verstehe Ihre Frage nicht ganz. Könnten Sie bitte klarstellen, was Sie mit "Peters oder Peters" meinen? **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Peters-Meike-Noon:
-
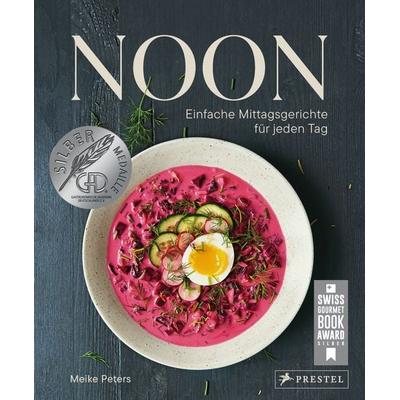
Noon, Ratgeber von Meike PetersMittags einfach gut essen: das grosse Lunch-Kochbuch. Was wir uns mittags wünschen, ist eine ebenso leckere wie nahrhafte, gesunde und leichte Mahlzeit, die uns Energie für den Rest des Tages gibt und die Körper und Geist gleichermassen guttut. In ihrem neuen Kochbuch verwöhnt uns die mit dem James Beard Award ausgezeichnete Autorin Meike Peters mit einer Fülle kreativer Ideen für den kleinen und grossen Mittagshunger. Die 115 einfachen und schnellen Rezepte reichen von frischen Salaten, wärmenden Suppen und üppigen Sandwiches über köstliche Pasta- und Gemüseteller bis hin zu schmackhaften Quiches und leichten Fleisch- oder Fischgerichten. Sie sind im Handumdrehen zubereitet und passen flexibel in jeden Tag: für den Mittagstisch mit der Familie, für die genussvolle Pause im Homeoffice, vorbereitet für die Lunchbox to go oder für den gemütlichen Wochenendbrunch. Wunderschön gestaltet und fotografiert, bietet dieses einmalige Kochbuch unendlich viel Inspiration für kulinarische Glücksmomente am Mittag – oder zu jeder anderen Tageszeit.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
365: Jeden Tag einfach kochen & backen, Ratgeber von Meike PetersDie besten Rezeptideen für jeden Tag!++ Ausgezeichnet von der New York Times: »Die 13 besten Kochbücher im Herbst 2019« ++Jeder kennt die Frage: Was sollen wir heute kochen? Meike Peters, Autorin des Buchs »Eat In My Kitchen«, ausgezeichnet mit dem renommierten James Beard Award, und Verfasserin des gleichnamigen Blogs, bietet 365 leckere Antworten. Ihre Rezepte folgen genussvoll und entspannt dem Wochenrhythmus, von schnellen Pasta-Gerichten, kreativen Snacks und bunten Salaten unter der Woche bis zu duftenden Schmorbraten und himmlischen Kuchen am Wochenende. Ob Winter-Caprese mit Blutorange, Roter Bete und Mozzarella, Riesling-Muscheln mit Trauben und Estragon, Raclette-Spätzle oder Tahina-Dattel-Kuchen – geprägt von dem kreativen und unkomplizierten Kochstil der Autorin, der in der deutschen und mediterranen Geschmackswelt verwurzelt ist und zu jeder Jahreszeit nur die besten und frischesten Zutaten in die Küche holt, bietet diese einzigartige Kochbibel Inspiration für ein ganzes Jahr Genuss.Ausgezeichnet von der New York Times: »Die 13 besten Kochbücher im Herbst 2019«.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peters, Meike: NoonNoon , Einfache Mittagsgerichte für jeden Tag. Das Lunch-Kochbuch - Swiss Gourmet Book Award 2024 Silber - GAD Award 2024 Silber , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230920, Produktform: Leinen, Autoren: Peters, Meike, Seitenzahl/Blattzahl: 272, Keyword: 2023; bento-box; bowls; buch; bücher; einfache rezepte; fisch und meeresfrüchte; fleischgerichte; gemüse; gesund kochen; gesunde ernährung; gesunde ernährung; kochbuch; gesunde küche; gesundes kochbuch; hülsenfrüchte; kochbuch; kochbuch gesunde ernährung; kochbücher; kochen; kochen für familien; kochen für paare; kochen für singles; leichte küche; lunch to go; mittagessen; neuerscheinung; ofengerichte; one pot pasta; quiches; ratgeber; rezeptideen; salate; sandwiches; schnelle küche; schnelle rezepte für mittags; suppen; swiss gourmet book award; vegetarisch & vegan, Fachschema: Kochen / Single-Küche~Kochen / Schnelle Küche~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Fachkategorie: Kochen für Singles~Schnelle Küche~Kochen: Gesundheit und Vollwertkost~Organic food / organic cookery~Kochen: Rezepte und Anleitungen, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 205, Höhe: 29, Gewicht: 1174, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Peters oder Peters?
Es tut mir leid, aber ich verstehe Ihre Frage nicht ganz. Könnten Sie bitte klarstellen, was Sie mit "Peters oder Peters" meinen? **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Peters-Meike-Noon
-
Magis Bell Chair Stuhl (high noon) high noon SD2904/high noon 1787CDer Magis Bell Chair Stuhl von Konstantin Grcic ist wie ein hell klingendes Glöckchen im Design-Dickicht: ergnomische Form und noch dazu aus recycelten Produktionsabfällen hergestellt, ist der Stuhl zeitlos, praktisch und überdies nachhaltig produziert. Sein umweltbewusstes Design brachte ihm das Greenguard Gold-Zertifikat ein. Der Magis Bell Chair Stuhl besteht aus glasfaserverstärktem, recyceltem Polypropylen, das sowohl aus den firmeneigenen Produktionsabfällen als auch aus Abfallprodukten der Automobilindustrie gewonnen wird. Seine geschwungene Form, seine sichtbar bewussten Aussparungen kombinieren vertraute Formen aus dem Außenbereich mit frischen Farben und einer neuartigen Fertigung, die Nachahmer sucht. Die Farbpalette des Magis Bell Chair bildet in Abschnitten das Farbenspiel der Sonne nach: Vom Morgengrauen bis zum Abend. Das sanft geschwungene Design erfüllt alles, was wir un...102,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.