Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
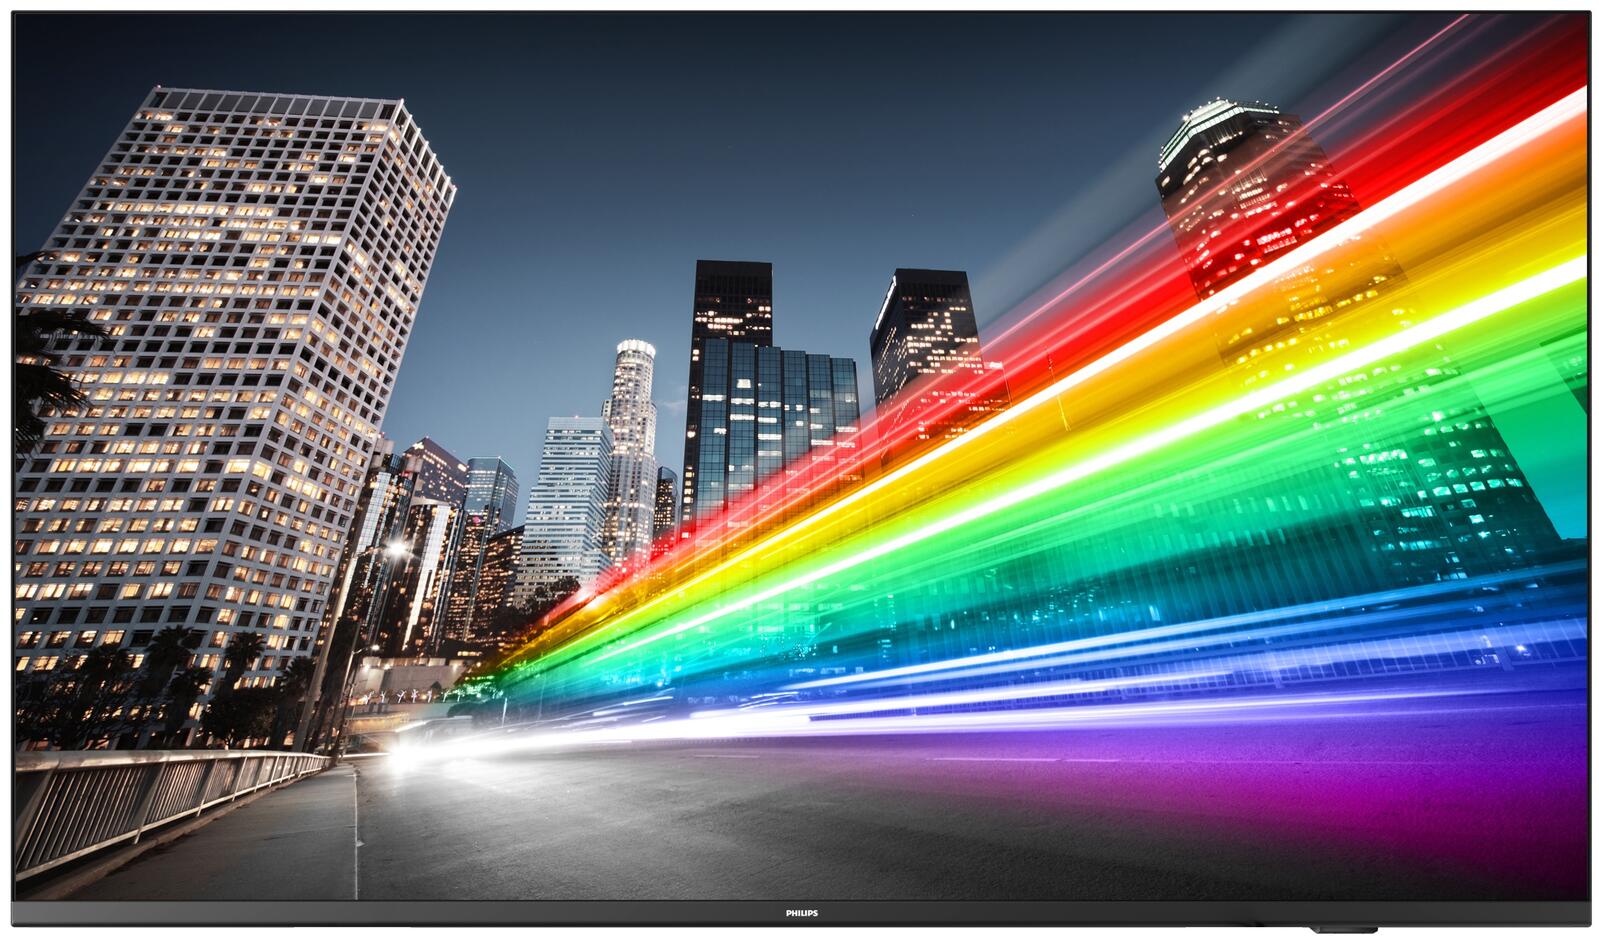

Ähnliche Suchbegriffe für Philips-43BFL2214-Professional-Signage
Top-Angebote
Produkte zum Begriff Philips-43BFL2214-Professional-Signage:
-
Philips 43BFL2214 B-Line Professional Series - 43" LED-backlit LCD TV - 4K - for digital signageDigital-Signage Smart TV mit 43" 4K UHD (3840 x 2160) LED-hintergrundbeleuchteter Bildqualität auf Android TV, integriertem Chromecast, Wi?Fi/LAN-Konnektivität und 3x HDMI. Philips 43BFL2214 B-Line Professional Series ist für kommerzielle Digital Signage konzipiert, lässt sich nahtlos in Unternehmenssysteme integrieren und ermöglicht eine effiziente Steuerung sowie sofortiges kabelloses Teilen von Medien von Windows-, Apple- und Android-Geräten. Integrierter Chromecast für kabellose Präsentationen und Medienfreigabe Commercial-Features: Serial Xpress Protocol, HTML5-Unterstützung, CMND-Management, Crestron Connected Certified 16/7-Betrieb mit Scheduler und Professional Mode 3x HDMI, 2x USB, plus Wi?Fi (802.11ac) und Ethernet LAN Digital-TV-Tuner: DVB-C, DVB-T, DVB-T2 (plus PAL analog) 2-Lautsprecher-System mit DTS Studio Sound und Dolby Digital MS12D Entwickelt, um Content-Ausspielung und tägliche Verwaltung zu vereinfachen - für zuverlässige, professionelle Beschilderung in elegantem Schwarz.595,23 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Philips, Marianne: Hochzeit in WienHochzeit in Wien , Ein Tag, der das ganze Leben erzählt Wien, Juni 1933. In der Luftbadgasse 12 feiern Hausbesitzer Hodl und seine Frau goldene Hochzeit. Doch das Haus vereint noch andere Schicksale unter seinem Dach. Der Jude Meyer Jonathan wartet auf seinen Enkel Daniel, der im antifaschistischen Widerstand arbeitet. Das geregelte Leben von Rosita gerät durcheinander, als plötzlich ihre große Jugendliebe vor ihr steht. Die ehemalige Operndiva Maria Ritter versucht, dem begabten Geiger Paul zu einer Karriere zu verhelfen, der jedoch viel lieber mit seinen Katzen in den Tag hineinlebt. Und just an diesem Tag erblickt ein Enkelkind der Hodls das Licht der Welt. Ein herrlicher Tag also - doch hört man nicht schon das unheimliche Grollen unsäglicher Geschehnisse, die sich über Europa zusammenbrauen? Meisterhaft und einfühlsam erzählt die brillante niederländische Schriftstellerin Marianne Philips von schicksalhaften Begebenheiten am Vorabend der großen Katastrophe. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20231011, Produktform: Leinen, Autoren: Philips, Marianne, Übersetzung: Schweikart, Eva, Seitenzahl/Blattzahl: 248, Keyword: Momentaufnahme; Schicksal; Sehnsucht; Sehnsucht Wien; Wien, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Text Sprache: ger, Originalsprache: dut, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urachhaus/Geistesleben, Verlag: Urachhaus/Geistesleben, Verlag: Verlag Urachhaus, Länge: 214, Breite: 146, Höhe: 29, Gewicht: 406, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288925024,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Philips-43BFL2214-Professional-Signage:
-
Philips 43BFL2214 B-Line Professional Series - 43" LED-backlit LCD TV - 4K - for digital signageDigital-Signage Smart TV mit 43" 4K UHD (3840 x 2160) LED-hintergrundbeleuchteter Bildqualität auf Android TV, integriertem Chromecast, Wi?Fi/LAN-Konnektivität und 3x HDMI. Philips 43BFL2214 B-Line Professional Series ist für kommerzielle Digital Signage konzipiert, lässt sich nahtlos in Unternehmenssysteme integrieren und ermöglicht eine effiziente Steuerung sowie sofortiges kabelloses Teilen von Medien von Windows-, Apple- und Android-Geräten. Integrierter Chromecast für kabellose Präsentationen und Medienfreigabe Commercial-Features: Serial Xpress Protocol, HTML5-Unterstützung, CMND-Management, Crestron Connected Certified 16/7-Betrieb mit Scheduler und Professional Mode 3x HDMI, 2x USB, plus Wi?Fi (802.11ac) und Ethernet LAN Digital-TV-Tuner: DVB-C, DVB-T, DVB-T2 (plus PAL analog) 2-Lautsprecher-System mit DTS Studio Sound und Dolby Digital MS12D Entwickelt, um Content-Ausspielung und tägliche Verwaltung zu vereinfachen - für zuverlässige, professionelle Beschilderung in elegantem Schwarz.595,23 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Philips, Marianne: Hochzeit in WienHochzeit in Wien , Ein Tag, der das ganze Leben erzählt Wien, Juni 1933. In der Luftbadgasse 12 feiern Hausbesitzer Hodl und seine Frau goldene Hochzeit. Doch das Haus vereint noch andere Schicksale unter seinem Dach. Der Jude Meyer Jonathan wartet auf seinen Enkel Daniel, der im antifaschistischen Widerstand arbeitet. Das geregelte Leben von Rosita gerät durcheinander, als plötzlich ihre große Jugendliebe vor ihr steht. Die ehemalige Operndiva Maria Ritter versucht, dem begabten Geiger Paul zu einer Karriere zu verhelfen, der jedoch viel lieber mit seinen Katzen in den Tag hineinlebt. Und just an diesem Tag erblickt ein Enkelkind der Hodls das Licht der Welt. Ein herrlicher Tag also - doch hört man nicht schon das unheimliche Grollen unsäglicher Geschehnisse, die sich über Europa zusammenbrauen? Meisterhaft und einfühlsam erzählt die brillante niederländische Schriftstellerin Marianne Philips von schicksalhaften Begebenheiten am Vorabend der großen Katastrophe. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20231011, Produktform: Leinen, Autoren: Philips, Marianne, Übersetzung: Schweikart, Eva, Seitenzahl/Blattzahl: 248, Keyword: Momentaufnahme; Schicksal; Sehnsucht; Sehnsucht Wien; Wien, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Text Sprache: ger, Originalsprache: dut, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urachhaus/Geistesleben, Verlag: Urachhaus/Geistesleben, Verlag: Verlag Urachhaus, Länge: 214, Breite: 146, Höhe: 29, Gewicht: 406, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288925024,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Philips-43BFL2214-Professional-Signage
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.