Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

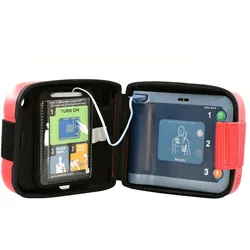
Ähnliche Suchbegriffe für Philips-HeartStart-FRx-Elektroden
Top-Angebote
Produkte zum Begriff Philips-HeartStart-FRx-Elektroden:
-
Philips, Schweissgerät, Original Defi-Elektroden Pads Heartstart HS1Die Original Defi-Elektroden Pads für Erwachsene sind speziell für den Philips Heartstart HS1 entwickelt worden. Diese Elektrodenkassette ist mit SMART Pads ausgestattet, die eine einfache Handhabung und effektive Anwendung gewährleisten. Mit einem Gewicht von nur 0,207 kg sind die Pads leicht und benutzerfreundlich. Die Masse von 168 mm in der Länge und 125 mm in der Breite machen sie kompakt und einfach zu lagern. Diese Elektroden sind ein unverzichtbares Zubehör für die sichere und effektive Anwendung von Defibrillatoren in Notfallsituationen. - SMART Pads für einfache Handhabung - Leicht und kompakt für einfache Lagerung - Spezialisiert für Philips Heartstart HS1.161,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
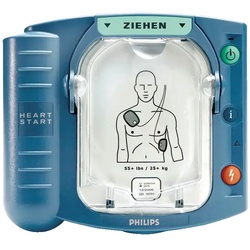
Philips HeartStart HS1 - AED DefibrillatorDer Standardlieferumfang des HeartStart HS1 besteht aus: Philips Heartstart HS1 - halbautomatischer Defibrillator Lithiumbatterie, vorinstalliert, ca. 4 Jahre haltbar Elektrodenkassette, vorinstalliert, ca. 2 Jahre haltbar Schutz- und Zubehörtasche Bedienungsanleitung1303,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Philips-HeartStart-FRx-Elektroden:
-
Philips HeartStart FRx Elektroden Smart Pads IIDefibrillationselektroden für Erwachsene und Kinder ab 8 Jahren bzw. 25 kg.Die SMART Pads II sind kompatibel zu folgenden AED:Philips HeartStart FRxPhilips HeartStart FR2Philips HeartStart FR2+Philips HeartStart FR3 ca. 24 Monate haltbar (30 Monate ab Herstellungsdatum);82,11 €*Versand: 5,83 €Sichere Weiterleitung zum Anbieter
-
Philips HeartStart FRxAED Defibrillator Philips HeartStart FRx Der Philips HeartStart FRx Defibrillator unterstützt Ersthelfer mit intuitiver Bedienung. Mit einfachen Sprachanweisungen leitet er Schritt für Schritt durch die Behandlung von Patienten mit Verdacht auf Herzstillstand. Die Anleitung zur Herzdruckmassage wird durch ein akustisches Metronom unterstützt, welches den richtigen Takt vorgibt. Die bereits angeschlossenen Elektroden (HeartStart SMART Pads II) können sowohl für Erwachsene als auch für Kinder verwendet werden. Das robuste, leichte und zuverlässige Gerät toleriert unsanfte Behandlung und extreme Temperaturen. Wenn jede Minute zählt, ist der Philips HeartStart FRx der Partner an Ihrer Seite. Seite an Seite. Schritt für Schritt. Eigenschaften Patentierte Technologie. Bewährte Therapie. Der Ersthelfer wird durch schrittweise Echtzeit-Sprachanweisungen, die auf das Tempo seiner Maßnahmen abgest...1660,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Philips, Schweissgerät, Original Defi-Elektroden Pads Heartstart HS1Die Original Defi-Elektroden Pads für Erwachsene sind speziell für den Philips Heartstart HS1 entwickelt worden. Diese Elektrodenkassette ist mit SMART Pads ausgestattet, die eine einfache Handhabung und effektive Anwendung gewährleisten. Mit einem Gewicht von nur 0,207 kg sind die Pads leicht und benutzerfreundlich. Die Masse von 168 mm in der Länge und 125 mm in der Breite machen sie kompakt und einfach zu lagern. Diese Elektroden sind ein unverzichtbares Zubehör für die sichere und effektive Anwendung von Defibrillatoren in Notfallsituationen. - SMART Pads für einfache Handhabung - Leicht und kompakt für einfache Lagerung - Spezialisiert für Philips Heartstart HS1.161,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Philips-HeartStart-FRx-Elektroden
-
Philips HeartStart HS1 - AED DefibrillatorDer Standardlieferumfang des HeartStart HS1 besteht aus: Philips Heartstart HS1 - halbautomatischer Defibrillator Lithiumbatterie, vorinstalliert, ca. 4 Jahre haltbar Elektrodenkassette, vorinstalliert, ca. 2 Jahre haltbar Schutz- und Zubehörtasche Bedienungsanleitung1303,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lithiumbatterie passend für Philips/ Laerd Laerdal Heartstart ForerunnerLithiumbatterie passend für: Philips/ Laerd Laerdal Heartstart Forerunner M3840A, M3841A, M3860A, M3861A Batterietyp M3863A Technische Daten: nicht wiederaufladbar 12 Volt 4,2 Ah - ca. 172x65x35 mm ca. Gewicht 0,344 kg Kein Original249,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lithiumbatterie passend für Philips Heartstart ForeRunner 1 Typ BT1Leistungsstarke Lithiumbatterie für Philips ForeRunner 1 (FR1) BT1 Immer einsatzbereit, wenn jede Sekunde zählt Die Lithiumbatterie passend für den Philips Defibrillator Halbautomat ForeRunner 1 (FR1) , Typ BT1 , liefert verlässliche Energie in kritischen Momenten. Als nicht wiederaufladbare Lösung ist sie speziell darauf ausgelegt, den Defibrillator zuverlässig zu versorgen – ob im professionellen Umfeld oder in öffentlichen Bereichen . Vorteile & Leistung Mit 18 Volt und 1,3 Ah bietet diese Batterie eine starke Performance bei gleichzeitig kompakten Maßen von ca. 127 × 28 × 45 mm . Sie fügt sich mühelos in das Gerät ein und stellt eine stabile Energieversorgung für schnelle, effektive Reaktionen sicher. Qualität, Technik & Zuverlässigkeit Die Lithium-Technologie steht für konstante Ausgangsleistung und robuste Zuverlässigkeit. Die Batterie ist auf Langlebigkeit ausgelegt, damit der Defibrillator dann bereit ist, wenn er gebraucht wird. Klar definiert: Kein Original , dennoch passgenau entwickelt. Anwendung & Einsatz Ideal für medizinische Fachanwender sowie für Verantwortliche in öffentlichen Einrichtungen . Diese Batterie unterstützt schnelle Abläufe in Notfallsituationen, indem sie die notwendige Energie zuverlässig bereitstellt. Kompatibilität Passend für Philips ForeRunner 1 (FR1) , Typ BT1 . Kompatible Referenzen: 940010XX , 940020XX , 940030XX . Hinweis: Kein Originalteil . Technische Daten Technologie: Lithiumbatterie, nicht wiederaufladbar Spannung: 18 Volt Kapazität: 1,3 Ah Abmessungen: ca. 127 × 28 × 45 mm Gewicht: ca. 0,148 kg Kompatibilität: Philips ForeRunner 1 (FR1), Typ BT1; 940010XX, 940020XX, 940030XX Hinweis: Kein Original Anwendungsbereiche Philips Defibrillator Halbautomat ForeRunner 1 (FR1) Medizinische Fachanwender Öffentliche Einrichtungen und Sicherheitsbereiche Kompatibilitäten Philips ForeRunner 1 (FR1), Typ BT1 940010XX 940020XX 940030XX164,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.