Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für PocketBook-Envelope-Black
Top-Angebote
Produkte zum Begriff PocketBook-Envelope-Black:
-
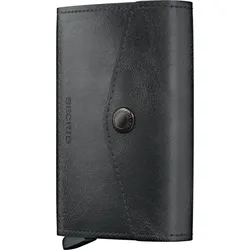
SECRID - ENVELOPE - ORIGINAL - blackDETAILS Geschlecht: Unisex Modell-Nr.: EOr-Black MATERIAL Außen: Europäische Rinderhaut Innen: Europäische Rinderhaut Cardprotector: Aluminium MAßE Höhe: 102 mm Breite: 72 mm Tiefe: 25 mm Leergewicht: 72 g FARBE Außen: Schwarz Innen: Schwarz Cardprotector: Beige BIETET PLATZ FÜR 4 Karten mit oder 6 Karten ohne Prägung 2 zusätzliche Karten in der Außenhülle Mehr als 8 Münzen und kleine Gegenstände Visitenkarten Banknoten Belege SECRID - ENVELOPE Die Secrid Envelope Wallet Original Black vereint zeitloses Design mit durchdachter Funktionalität – kompakt, stilvoll und alltagstauglich. Inspiriert von der klassischen Umschlagform, bietet diese Geldbörse Platz für bis zu 8 Karten dank des integrierten RFID-geschützten Cardprotectors, einem praktischen Außenfach für 2 weitere Karten sowie einem Staufach für Münzen, Quittungen oder kleine Andenken. Der sichere Knopfverschluss hält alles zuverlässig zusammen – ob im Alltag oder auf Reisen. Verarbeitet aus hochwertigem, semianilingefärbtem Rindsleder europäischer Herkunft und gefertigt in den Niederlanden, überzeugt die Envelope Wallet nicht nur optisch, sondern auch in ihrer Langlebigkeit. Das glatte Leder mit natürlichem Glanz passt zu jedem Outfit – von casual bis elegant. Mit zwei Jahren Garantie und der Möglichkeit zur erweiterten Garantieregistrierung ist diese Geldbörse eine Investition, die sich lohnt. ORIGINIAL - der zeitlose Klassiker Original ist ein zeitloses, vielseitiges Leder mit einer natürlich glänzenden Oberfläche (semianilingefärbte Oberfläche), die zu jedem Outfit passt. Es besteht aus geschliffenem Leder aus europäischen Rinderhäuten, welches in Holland und Italien hergestellt wird. LEDER SPEZIFIKATION - glatte, semianilingefärbte Oberfläche - europäische Rinderhäute - gegerbt und veredelt in den Niederladen oder Italien - zugeschnitten und genäht in den Niederlanden * RFID- und NFC-Kommunikation Moderne Karten wie auch Karten für den öffentlichen Verkehr, Kreditkarten und Zugangskarten enthalten einen Chip und eine Antenne für Mobilkommunikration. Diese RFID-( Radio-Frequency IDentification) oder NFC-Karten (Near Field Communication) bieten zwar höheren Komfort, aber auch höhere Risiken: Sie können aus einer Entfernung von einem Meter gelesen, aktiviert oder geklont werden, ohne dass Sie etwas bemerken. Der Cardprotector, der Aluminiumkern aller unserer Brieftaschen, schützt Ihre Karten vor unerwünschter Mobilkommunikation. INSPIRATION62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Pocketbook oder Tolino?
Die Wahl zwischen Pocketbook und Tolino hängt von persönlichen Vorlieben und Bedürfnissen ab. Pocketbook bietet eine breite Auswahl an Modellen mit verschiedenen Funktionen und Preisklassen, während Tolino ein spezialisierter E-Reader ist, der eng mit deutschen Buchhändlern zusammenarbeitet. Beide Marken bieten eine gute Qualität und eine große Auswahl an E-Books. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff PocketBook-Envelope-Black:
-
SECRID - ENVELOPE - VINTAGE - blackDETAILS Geschlecht: Unisex Modell-Nr.: EV-Black MATERIAL Außen: Europäische Rinderhaut Innen: Europäische Rinderhaut Cardprotector: Aluminium MAßE Höhe: 102 mm Breite: 72 mm Tiefe: 25 mm Leergewicht: 72 g FARBE Außen: Schwarz Innen: Schwarz Cardprotector: Schwarz BIETET PLATZ FÜR 4 Karten mit oder 6 Karten ohne Prägung 2 zusätzliche Karten in der Außenhülle Mehr als 8 Münzen und kleine Gegenstände Visitenkarten Banknoten Belege SECRID - ENVELOPE - VINTAGE Charakter, der mit der Zeit wächst: Die Secrid Envelope Wallet Vintage Black hebt sich durch ihr einzigartiges Vintage-Leder deutlich von klassischen Geldbörsen ab. Die anilingefärbte, gewachste Oberfläche mit ihrer Stone-Washed-Optik verleiht jeder Brieftasche einen individuellen Charakter – und wird durch regelmäßigen Gebrauch noch schöner. Das tiefe Schwarz wirkt dabei ebenso edel wie zeitlos und passt zu jedem Stil. Hinter dem markanten Äußeren steckt durchdachte Alltagsfunktionalität: RFID-Schutz für bis zu 8 Karten, ein Staufach für Münzen und Kleingeld, zwei zusätzliche Außentaschen sowie der sichere Knopfverschluss machen diese Geldbörse zum perfekten Begleiter für jeden Tag. Gefertigt aus europäischen Rinderhäuten in niederländischen Werkstätten steht sie für Qualität mit Haltbarkeit – abgesichert durch zwei Jahre Garantie und die Möglichkeit zur erweiterten Garantieregistrierung. VINTAGE - charaktervoll Das Vintage-Leder verfügt über eine sorgfältig angeschliffene Oberfläche und ein Wachs-Finish mit einer Stone-Washed-Optik. Durch das Wachs wird dieses lebendige Leder kratzempfindlicher, mit dem Gebrauch wird es also immer persönlicher. Es besteht aus geschliffenem Leder aus europäischen Rinderhäuten, welches in Holland hergestellt wird. LEDER SPEZIFIKATION - Anilingefärbte, gewachste Oberfläche - wird durch Gebrauch persönlicher - europäische Rinderhäute - hergestellt in Holland * RFID- und NFC-Kommunikation Moderne Karten wie auch Karten für den öffentlichen Verkehr, Kreditkarten und Zugangskarten enthalten einen Chip und eine Antenne für Mobilkommunikration. Diese RFID-( Radio-Frequency IDentification) oder NFC-Karten (Near Field Communication) bieten zwar höheren Komfort, aber auch höhere Risiken: Sie können aus einer Entfernung von einem Meter gelesen, aktiviert oder geklont werden, ohne dass Sie etwas bemerken. Der Cardprotector, der Aluminiumkern aller unserer Brieftaschen, schützt Ihre Karten vor unerwünschter Mobilkommunikation. INSPIRATION62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SECRID - ENVELOPE - ORIGINAL - blackDETAILS Geschlecht: Unisex Modell-Nr.: EOr-Black MATERIAL Außen: Europäische Rinderhaut Innen: Europäische Rinderhaut Cardprotector: Aluminium MAßE Höhe: 102 mm Breite: 72 mm Tiefe: 25 mm Leergewicht: 72 g FARBE Außen: Schwarz Innen: Schwarz Cardprotector: Beige BIETET PLATZ FÜR 4 Karten mit oder 6 Karten ohne Prägung 2 zusätzliche Karten in der Außenhülle Mehr als 8 Münzen und kleine Gegenstände Visitenkarten Banknoten Belege SECRID - ENVELOPE Die Secrid Envelope Wallet Original Black vereint zeitloses Design mit durchdachter Funktionalität – kompakt, stilvoll und alltagstauglich. Inspiriert von der klassischen Umschlagform, bietet diese Geldbörse Platz für bis zu 8 Karten dank des integrierten RFID-geschützten Cardprotectors, einem praktischen Außenfach für 2 weitere Karten sowie einem Staufach für Münzen, Quittungen oder kleine Andenken. Der sichere Knopfverschluss hält alles zuverlässig zusammen – ob im Alltag oder auf Reisen. Verarbeitet aus hochwertigem, semianilingefärbtem Rindsleder europäischer Herkunft und gefertigt in den Niederlanden, überzeugt die Envelope Wallet nicht nur optisch, sondern auch in ihrer Langlebigkeit. Das glatte Leder mit natürlichem Glanz passt zu jedem Outfit – von casual bis elegant. Mit zwei Jahren Garantie und der Möglichkeit zur erweiterten Garantieregistrierung ist diese Geldbörse eine Investition, die sich lohnt. ORIGINIAL - der zeitlose Klassiker Original ist ein zeitloses, vielseitiges Leder mit einer natürlich glänzenden Oberfläche (semianilingefärbte Oberfläche), die zu jedem Outfit passt. Es besteht aus geschliffenem Leder aus europäischen Rinderhäuten, welches in Holland und Italien hergestellt wird. LEDER SPEZIFIKATION - glatte, semianilingefärbte Oberfläche - europäische Rinderhäute - gegerbt und veredelt in den Niederladen oder Italien - zugeschnitten und genäht in den Niederlanden * RFID- und NFC-Kommunikation Moderne Karten wie auch Karten für den öffentlichen Verkehr, Kreditkarten und Zugangskarten enthalten einen Chip und eine Antenne für Mobilkommunikration. Diese RFID-( Radio-Frequency IDentification) oder NFC-Karten (Near Field Communication) bieten zwar höheren Komfort, aber auch höhere Risiken: Sie können aus einer Entfernung von einem Meter gelesen, aktiviert oder geklont werden, ohne dass Sie etwas bemerken. Der Cardprotector, der Aluminiumkern aller unserer Brieftaschen, schützt Ihre Karten vor unerwünschter Mobilkommunikation. INSPIRATION62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für PocketBook-Envelope-Black
-
Pocketbook oder Tolino?
Die Wahl zwischen Pocketbook und Tolino hängt von persönlichen Vorlieben und Bedürfnissen ab. Pocketbook bietet eine breite Auswahl an Modellen mit verschiedenen Funktionen und Preisklassen, während Tolino ein spezialisierter E-Reader ist, der eng mit deutschen Buchhändlern zusammenarbeitet. Beide Marken bieten eine gute Qualität und eine große Auswahl an E-Books. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.