Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Poly-Alimentatore-Trio-C60
Top-Angebote
Produkte zum Begriff Poly-Alimentatore-Trio-C60:
-
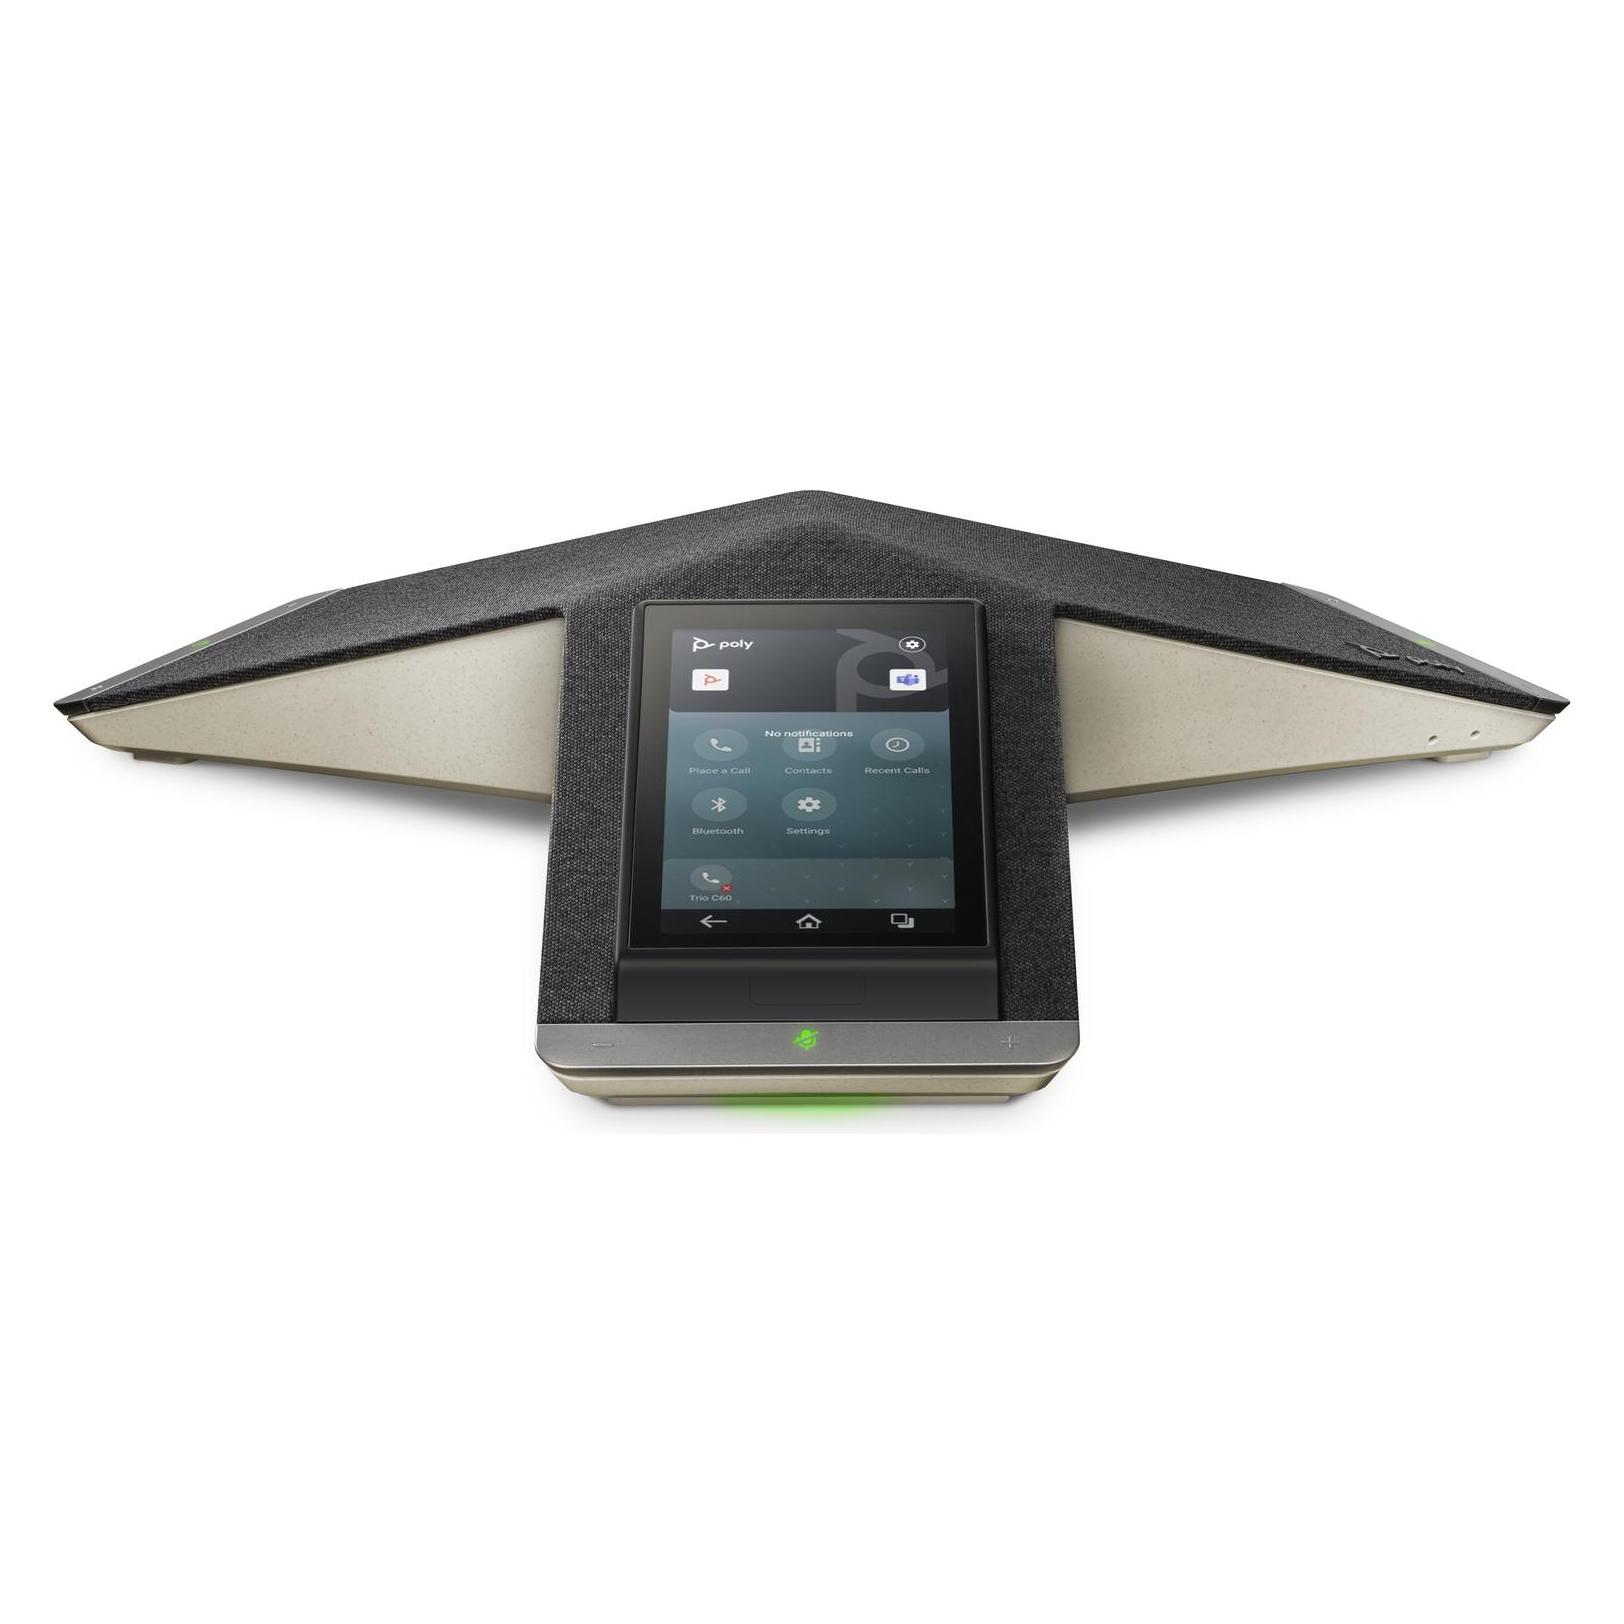
HP Poly Trio C60, Konferenzgerät, Schwarz, GrauVertraute Benutzeroberfläche. Kompatibilität wie nie zuvor. Mit den intelligenten Konferenztelefonen von Poly Trio können Sie in Sekundenschnelle an Besprechungen teilnehmen, einfach durch Drücken eines Knopfes. Führen Sie Audioanrufe und Videoanrufe durch und teilen Sie Inhalte. Geniessen Sie ein überragendes Audioerlebnis mit leistungsstarker Videokonferenz und Inhaltsfreigabe. Skalierbar für jede Umgebung.536,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP Poly Trio C60 Expansion Microphones, Konferenzgerät ZubehörMenschen zusammenbringen. Bringen Sie grosse Ideen auf den Weg. Und stellen Sie sicher, dass jeder am Tisch gehört wird, ob nah oder fern, mit Poly Signature Audio. Die Technologie zur Geräuschunterdrückung macht unerwünschte Geräusche zu einer Sache der Vergangenheit. Sprache fliesst natürlich und ohne Unterbrechungen. Professionelle Erweiterungsmikrofone sorgen für brillanten Klang, selbst in Konferenzräumen. Und das Beste ist, dass es unglaublich einfach zu bedienen ist, egal ob Sie es für Audiokonferenzen oder in Verbindung mit einer Videoraumlösung verwenden. Starten Sie Meetings mit einem Finger und nehmen Sie daran teil. Und das Konferenztelefon Trio C60 lässt sich problemlos mit all Ihren bevorzugten Plattformen für die Zusammenarbeit verwenden. Einfach, leistungsstark, zugänglich und klar.203,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Poly-Alimentatore-Trio-C60:
-
Poly Alimentatore Trio C60, Konferenzgerät ZubehörDas POLY Trio C60 Netzteil ist eine speziell entwickelte Stromversorgungslösung für das Trio C60 Videokonferenzsystem. Es bietet eine zuverlässige und stabile Energiequelle, die für eine konsistente Leistung während längerer Videokonferenzen und Besprechungen sorgt. Das Set umfasst das Hauptnetzteil, ein Standardstromkabel sowie ein CAT-5 Ethernet-Kabel, was eine umfassende Lösung für die Stromversorgung und Netzwerkintegration darstellt. Die Konstruktion aus langlebigen Materialien gewährleistet eine optimale Leistung auch bei intensiver Nutzung. Das kompakte Design ermöglicht eine einfache Platzierung in der Nähe des Konferenzsystems, ohne übermässigen Platzbedarf zu beanspruchen. Zudem ist das Netzteil auf die spezifischen Spannungs- und Stromanforderungen des Trio C60 Systems abgestimmt, was die Kompatibilität sichert und potenzielle Schäden durch falsche Stromspezifikationen verhindert. Diese durchdachte Lösung ist ideal für moderne Büroumgebungen, in denen Zuverlässigkeit und Effizienz von grösster Bedeutung sind. - Enthält Hauptnetzteil, Standardstromkabel und CAT-5 Ethernet-Kabel - Robuste Bauweise schützt vor Spannungsschwankungen - Kompakte Gestaltung für einfache Platzierung - Optimiert für Dauerbetrieb und lange Nutzung - Spezifisch abgestimmt auf die Anforderungen des Trio C60 Systems.90,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP Poly Trio C60, Konferenzgerät, Schwarz, GrauVertraute Benutzeroberfläche. Kompatibilität wie nie zuvor. Mit den intelligenten Konferenztelefonen von Poly Trio können Sie in Sekundenschnelle an Besprechungen teilnehmen, einfach durch Drücken eines Knopfes. Führen Sie Audioanrufe und Videoanrufe durch und teilen Sie Inhalte. Geniessen Sie ein überragendes Audioerlebnis mit leistungsstarker Videokonferenz und Inhaltsfreigabe. Skalierbar für jede Umgebung.536,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Poly-Alimentatore-Trio-C60
-
HP Poly Trio C60 Expansion Microphones, Konferenzgerät ZubehörMenschen zusammenbringen. Bringen Sie grosse Ideen auf den Weg. Und stellen Sie sicher, dass jeder am Tisch gehört wird, ob nah oder fern, mit Poly Signature Audio. Die Technologie zur Geräuschunterdrückung macht unerwünschte Geräusche zu einer Sache der Vergangenheit. Sprache fliesst natürlich und ohne Unterbrechungen. Professionelle Erweiterungsmikrofone sorgen für brillanten Klang, selbst in Konferenzräumen. Und das Beste ist, dass es unglaublich einfach zu bedienen ist, egal ob Sie es für Audiokonferenzen oder in Verbindung mit einer Videoraumlösung verwenden. Starten Sie Meetings mit einem Finger und nehmen Sie daran teil. Und das Konferenztelefon Trio C60 lässt sich problemlos mit all Ihren bevorzugten Plattformen für die Zusammenarbeit verwenden. Einfach, leistungsstark, zugänglich und klar.203,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP Poly Trio C60 Ip Conference Phone, Konferenzgerät, SchwarzDas Poly Trio C60 ist ein professionelles IP-Konferenztelefon, das für hochwertige Audiokommunikation in Geschäftsumgebungen entwickelt wurde. Dieses Konferenzlautsprechertelefon verfügt über fortschrittliche Akustiktechnologie mit einem 360-Grad-Mikrofon-Erfassungsbereich, der klare Audioaufnahmen aus allen Richtungen innerhalb eines Besprechungsraums ermöglicht. Das Gerät unterstützt HD-Sprachqualität mit Breitband-Audio und Rauschunterdrückungstechnologie zur Minimierung von Hintergrundstörungen. Es verbindet sich per Ethernet mit Power over Ethernet-Funktion, wodurch separate Netzadapter in kompatiblen Installationen entfallen. Das Trio C60 beinhaltet einen 3,5-mm-Hilfseingang für zusätzliche Audioquellen und unterstützt mehrere VoIP-Protokolle für Kompatibilität mit verschiedenen Kommunikationsplattformen. Mit Abmessungen von etwa 28 cm Durchmesser und 8 cm Höhe ist dieses Konferenztelefon kompakt genug für den Tischeinsatz in Besprechungsräumen, Teambereichen und Chefetagen. Die mattschwarze Oberfläche bietet ein professionelles Erscheinungsbild, das sich gut in moderne Büroeinrichtungen einfügt. Die intuitive Bedienoberfläche umfasst ein hinterleuchtetes LCD-Display und einfache Navigationssteuerungen für leichte Handhabung. Dieses Modell unterstützt Firmware-Updates zur Aufrechterhaltung der Kompatibilität mit sich entwickelnden Kommunikationsstandards und Sicherheitsanforderungen. Das Poly Trio C60 ist für zuverlässige Leistung im täglichen Geschäftsbetrieb konstruiert und eignet sich für Organisationen, die konsistente, hochwertige Audiokonferenzfähigkeiten benötigen.510,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hedman, Johanna: Das TrioDas Trio , Roman , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Hedman, Johanna, Übersetzung: Berf, Paul, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 445, Keyword: 2024; bridgerton; buch; bücher; dating; deborah levy; dreierverhältnis; große liebe; jules et jim; neuerscheinung; new york; nostalgie; roman; romane; sally rooney; schweden; skandinavien; stockholm, Fachschema: Schweden / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 189, Breite: 120, Höhe: 34, Gewicht: 418, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.