Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Was ist Token App?
Die Token App ist eine mobile Anwendung, die es Benutzern ermöglicht, digitale Token zu verwalten und zu verwenden. Diese Token können für verschiedene Zwecke wie Zahlungen, Belohnungen oder Zugang zu speziellen Dienstleistungen verwendet werden. Die App bietet eine sichere und benutzerfreundliche Plattform für den Umgang mit Kryptowährungen und anderen digitalen Assets. Benutzer können ihre Token in der App kaufen, verkaufen, übertragen und speichern. Die Token App ermöglicht es den Benutzern auch, ihre Transaktionshistorie und den aktuellen Wert ihrer Token zu verfolgen. **
Ähnliche Suchbegriffe für Poly-EHS-APP-51-Elektronischer
Top-Angebote
Produkte zum Begriff Poly-EHS-APP-51-Elektronischer:
-
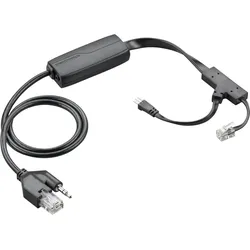
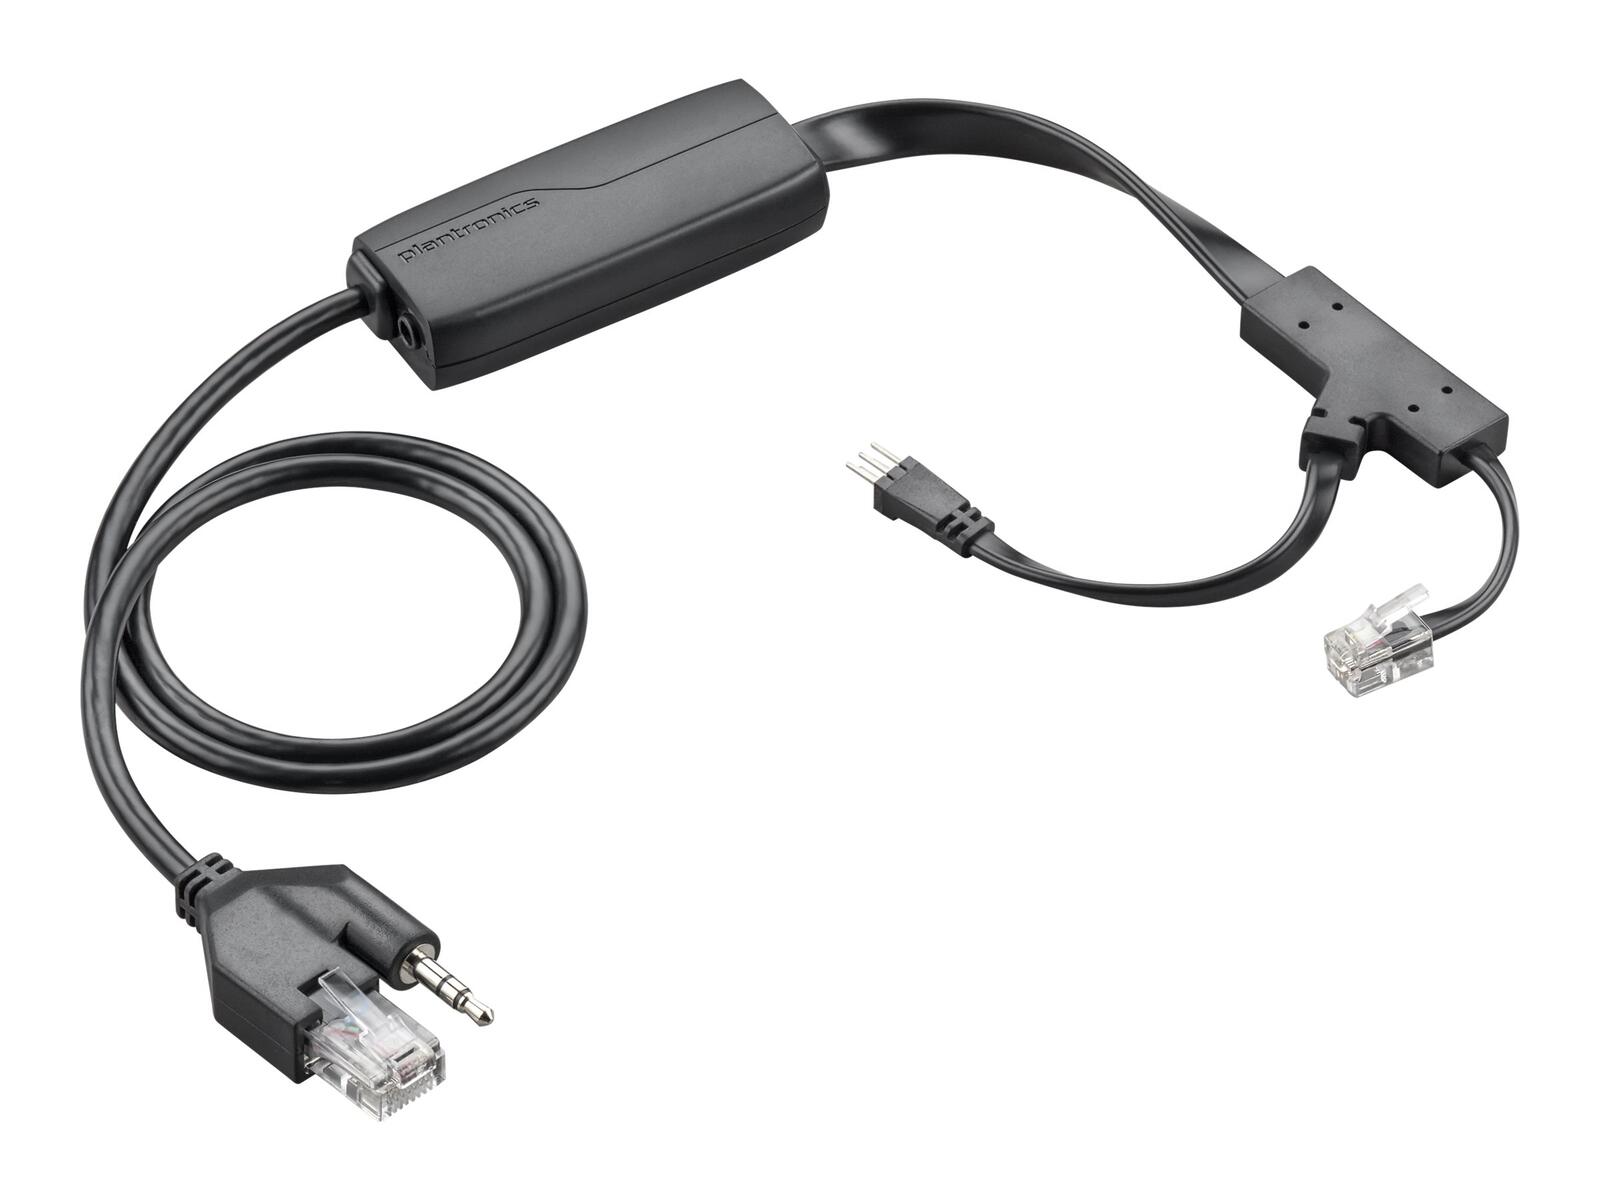
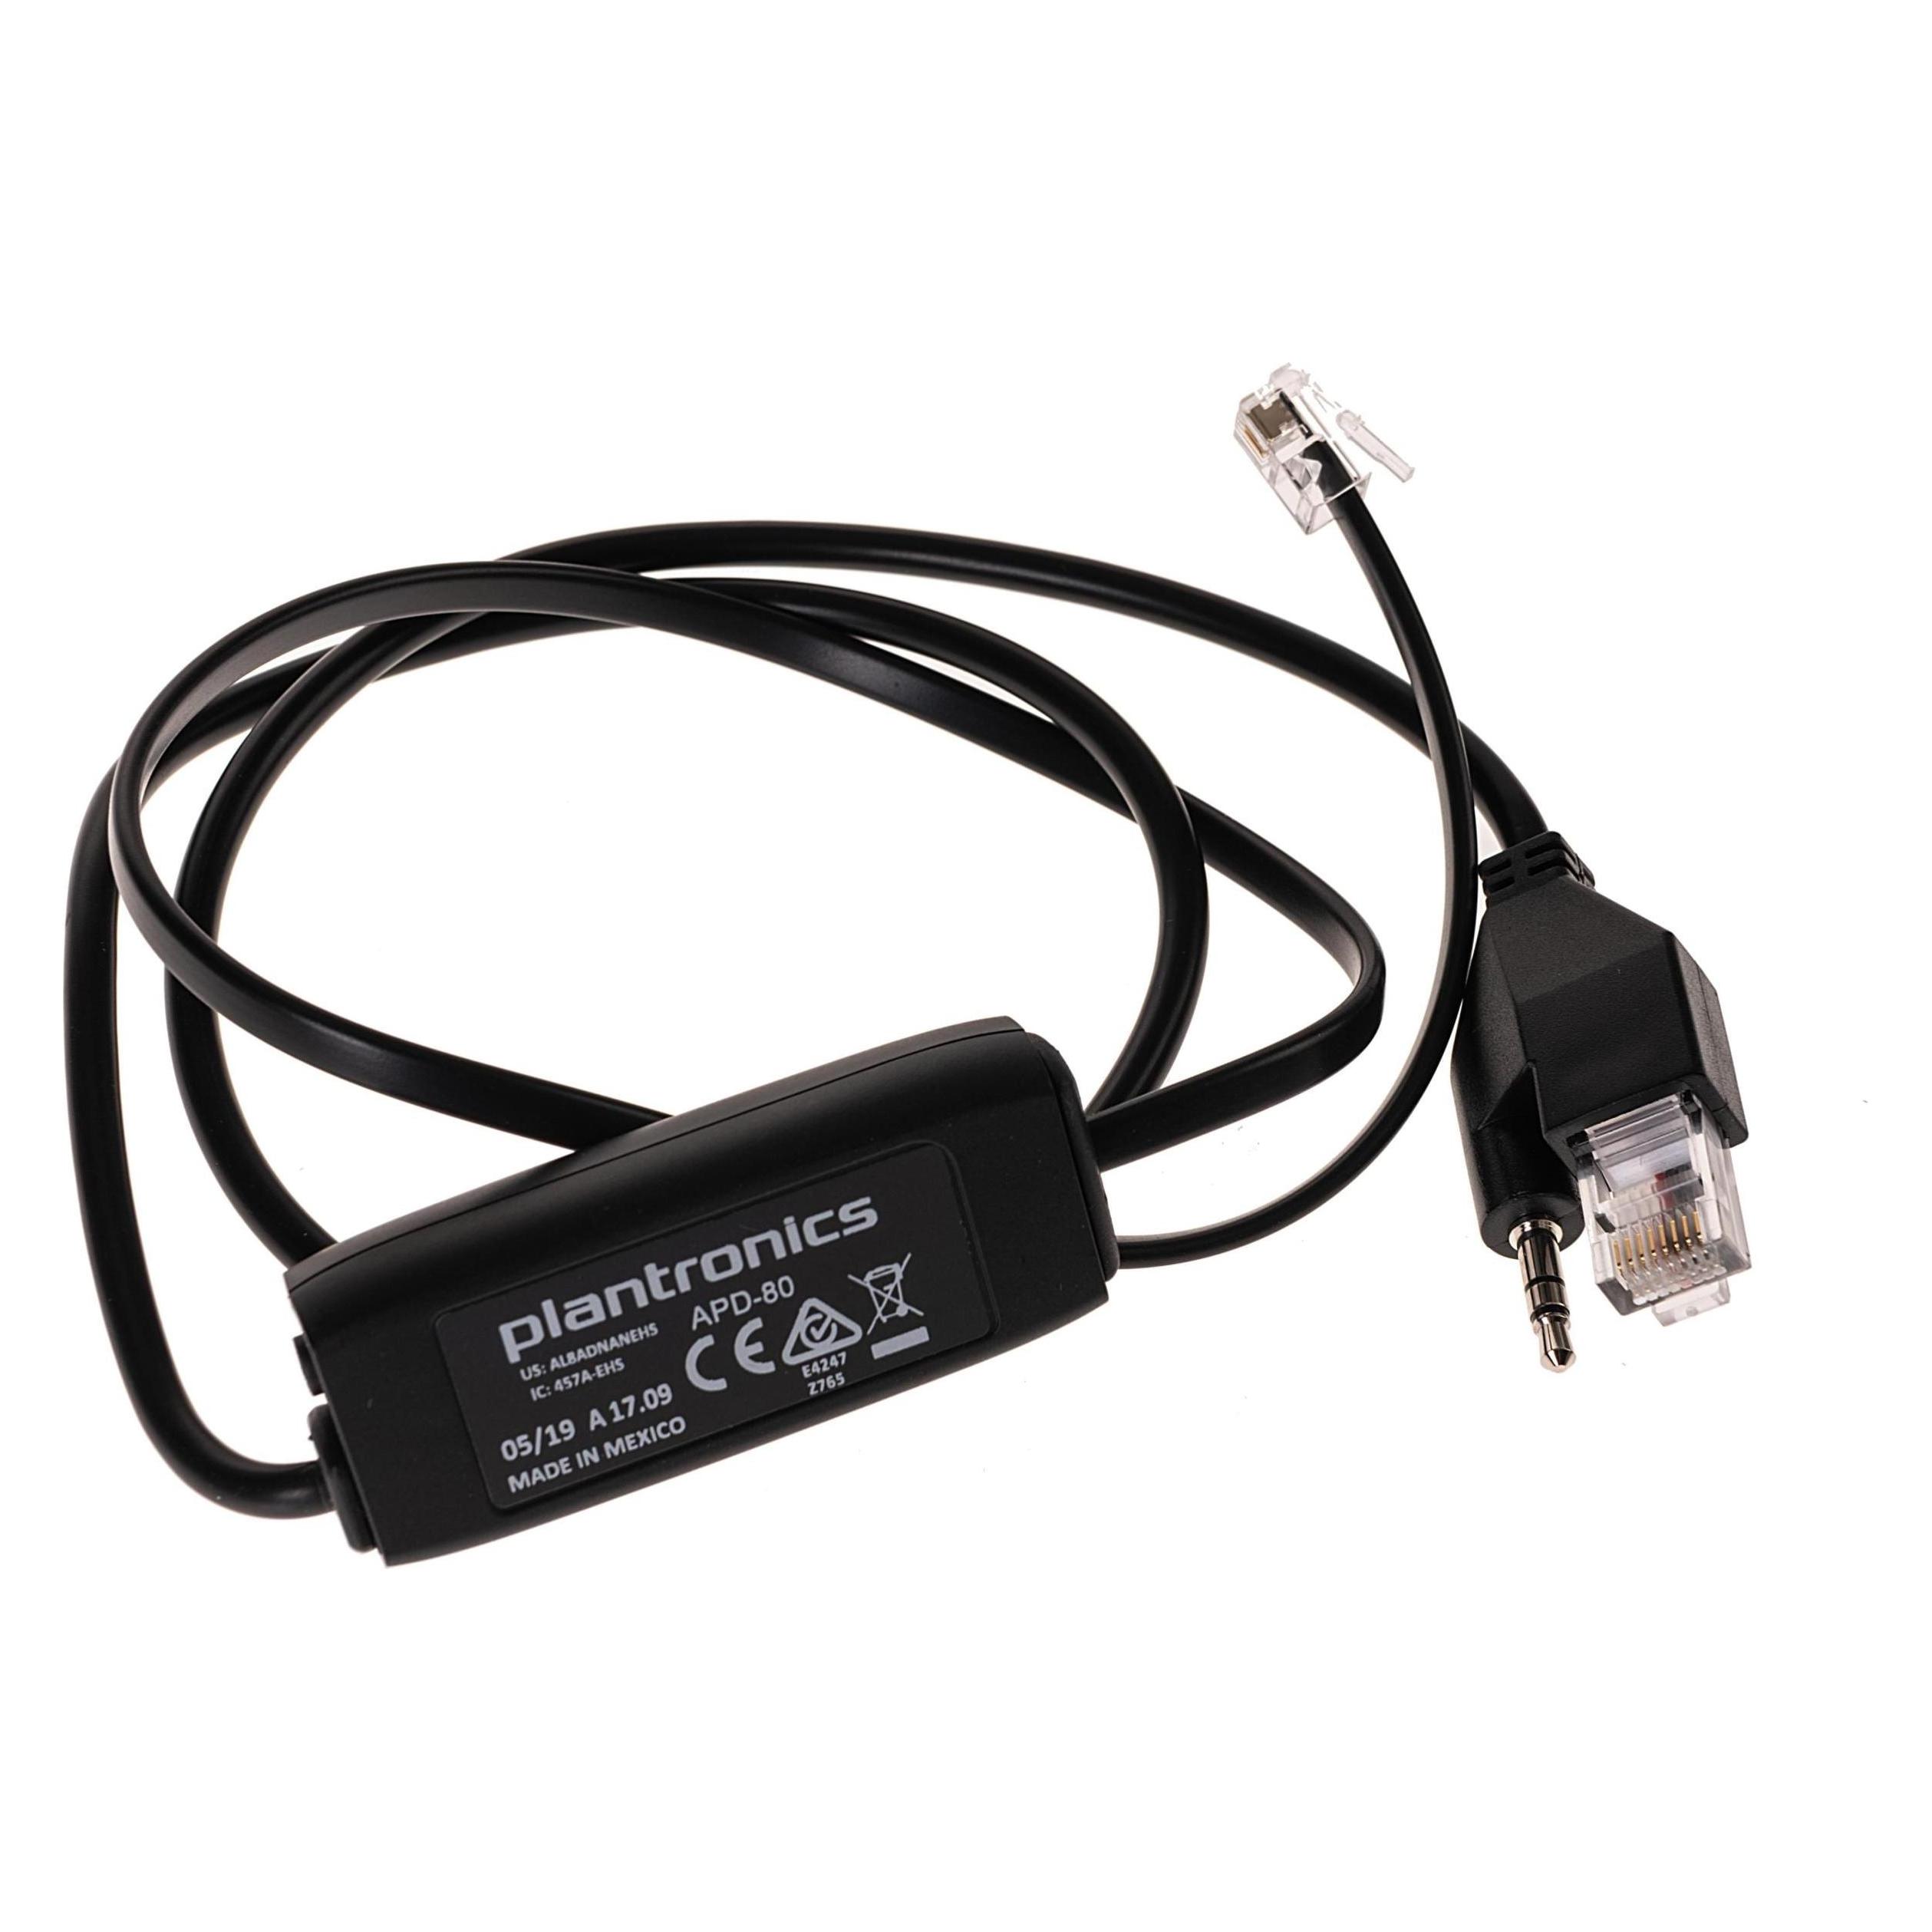
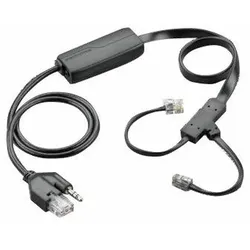
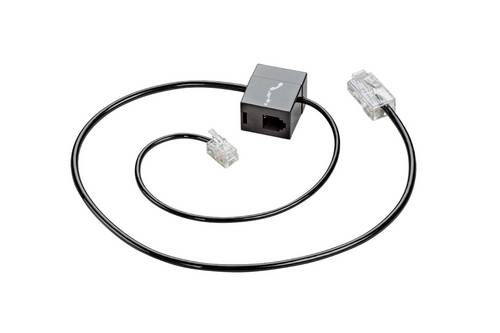
Poly Plantronics EHS APP-51 Hook-Switch für MDA200 CS 510 520 540 Savi W710 W720 W730 W740 W745 Office WO300 (38439-11)Produktbeschreibung: Poly EHS APP-51 - Hook-Switch für Telefon, Produkttyp: Hook-Switch, Bestimmt für: Telefon, Entwickelt für: Poly MDA200; CS 510, 520, 540; Savi W710, W720, W730, W740, W745; Savi Office WO100, WO200, WO300, WO35054,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist das EHS?
Es ist nicht möglich, Ihre Frage zu beantworten, da "EHS" nicht näher definiert ist. Bitte geben Sie weitere Informationen, um eine genauere Antwort zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Was ist ein EHS Manager?
Ein EHS Manager ist ein Fachmann, der für Umwelt-, Gesundheits- und Sicherheitsfragen in einem Unternehmen verantwortlich ist. Ihre Hauptaufgabe besteht darin, sicherzustellen, dass das Unternehmen alle relevanten Vorschriften und Standards einhält, um Umweltbelastungen zu minimieren und die Gesundheit und Sicherheit der Mitarbeiter zu gewährleisten. Sie entwickeln und implementieren Programme zur Risikominderung, führen Schulungen durch und überwachen die Einhaltung von Vorschriften. EHS Manager arbeiten eng mit verschiedenen Abteilungen zusammen, um sicherzustellen, dass alle Aspekte des Unternehmensbetriebs im Einklang mit den Umwelt-, Gesundheits- und Sicherheitsstandards stehen. Letztendlich tragen sie dazu bei, das Image des Unternehmens zu schützen und die Effizienz und Produktivität zu steigern. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Poly-EHS-APP-51-Elektronischer:
-
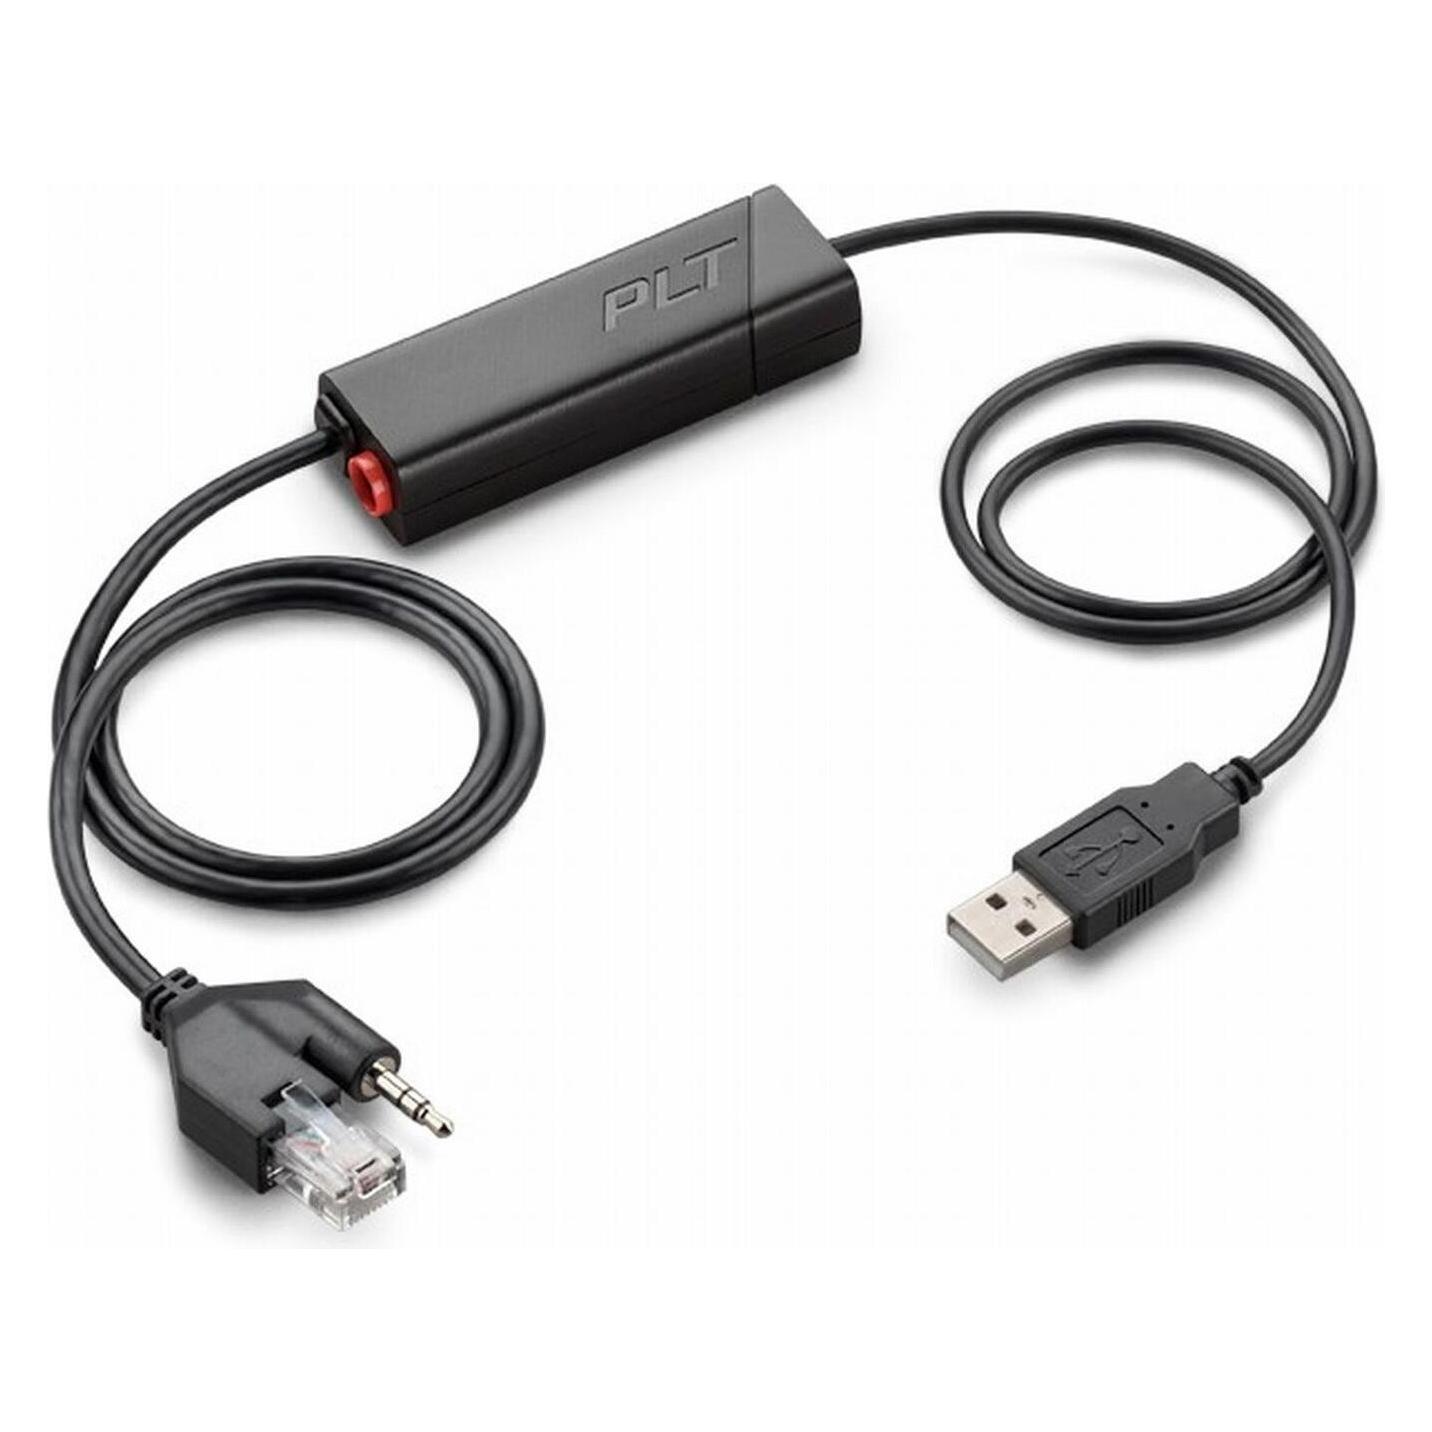
Poly Plantronics EHS APP-51 Hook-Switch für MDA200 CS 510 520 540 Savi W710 W720 W730 W740 W745 Office WO300 (38439-11)Produktbeschreibung: Poly EHS APP-51 - Hook-Switch für Telefon, Produkttyp: Hook-Switch, Bestimmt für: Telefon, Entwickelt für: Poly MDA200; CS 510, 520, 540; Savi W710, W720, W730, W740, W745; Savi Office WO100, WO200, WO300, WO35054,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist Token App?
Die Token App ist eine mobile Anwendung, die es Benutzern ermöglicht, digitale Token zu verwalten und zu verwenden. Diese Token können für verschiedene Zwecke wie Zahlungen, Belohnungen oder Zugang zu speziellen Dienstleistungen verwendet werden. Die App bietet eine sichere und benutzerfreundliche Plattform für den Umgang mit Kryptowährungen und anderen digitalen Assets. Benutzer können ihre Token in der App kaufen, verkaufen, übertragen und speichern. Die Token App ermöglicht es den Benutzern auch, ihre Transaktionshistorie und den aktuellen Wert ihrer Token zu verfolgen. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Poly-EHS-APP-51-Elektronischer
-
Ist das EHS?
Es ist nicht möglich, Ihre Frage zu beantworten, da "EHS" nicht näher definiert ist. Bitte geben Sie weitere Informationen, um eine genauere Antwort zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein EHS Manager?
Ein EHS Manager ist ein Fachmann, der für Umwelt-, Gesundheits- und Sicherheitsfragen in einem Unternehmen verantwortlich ist. Ihre Hauptaufgabe besteht darin, sicherzustellen, dass das Unternehmen alle relevanten Vorschriften und Standards einhält, um Umweltbelastungen zu minimieren und die Gesundheit und Sicherheit der Mitarbeiter zu gewährleisten. Sie entwickeln und implementieren Programme zur Risikominderung, führen Schulungen durch und überwachen die Einhaltung von Vorschriften. EHS Manager arbeiten eng mit verschiedenen Abteilungen zusammen, um sicherzustellen, dass alle Aspekte des Unternehmensbetriebs im Einklang mit den Umwelt-, Gesundheits- und Sicherheitsstandards stehen. Letztendlich tragen sie dazu bei, das Image des Unternehmens zu schützen und die Effizienz und Produktivität zu steigern. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.