Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für PowerLocus-Free-X-Open
Top-Angebote
Produkte zum Begriff PowerLocus-Free-X-Open:
-
PowerLocus Jumpy Open Ear Bluetooth-KinderkopfhörerPowerLocus Jumpy sind innovative kabellose Kopfhörer, die speziell für Kinder entwickelt wurden und Sicherheit, Komfort und beeindruckende Leistung vereinen. Diese Kopfhörer wurden mit Blick auf die Gesundheit und den Komfort von Kindern entwickelt und bieten einen sicheren maximalen Klang von 85 dB, was dem von der Weltgesundheitsorganisation empfohlenen Standard entspricht, um sicherzustellen, dass das Gehör Ihres Kindes während des Gebrauchs geschützt bleibt. Das kabellose Bluetooth-Design gibt Kindern die Freiheit, sich zu bewegen, während sie ihre Lieblingsmusik oder Audioinhalte geniessen. Die PowerLocus Jumpy-Kopfhörer wurden mit Blick auf aussergewöhnlichen Komfort entwickelt, dank des Open-Ear-Designs, das bei längerem Tragen keine Beschwerden oder Schmerzen verursacht. Mit bis zu 6 Stunden Wiedergabezeit mit einer einzigen Akku-Ladung und 30 Stunden mit dem Ladeetui eignen sich diese Kopfhörer perfekt für lange Reisen, Spiele oder alltägliche Aktivitäten.43,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PowerLocus Move Open Ear Bluetooth-Kopfhörer (6 h, Kabellos), Kopfhörer, SchwarzDie kabellosen PowerLocus Move Kopfhörer sind mit einem innovativen Open-Ear-Design ausgestattet, das Ihnen ein beeindruckendes Klangerlebnis mit tiefen Bässen bietet, während Sie dennoch Ihre Umgebung wahrnehmen können. Die Kopfhörer haben eine nahtlose Passform mit Ohrbügeln. Das Open-Ear-Design ermöglicht es Ihnen, mit Ihrer Umgebung in Verbindung zu bleiben. Egal, ob Sie durch belebte Strassen gehen oder an Outdoor-Aktivitäten teilnehmen, Sie verpassen keinen Moment und bleiben auch in den lautesten Umgebungen wachsam. Die Kopfhörer sind mit beeindruckenden 12 x 17 mm Treibern ausgestattet, die dank ihrer grossen Kapazität einen satten und detailreichen Klang bieten. Bis zu 6 Stunden Hörzeit mit nur einer Akkuladung. Mit dem Ladeetui können Sie zusätzliche 24 Stunden Musik hören und Anrufe tätigen. Egal, ob Sie trainieren, reisen oder arbeiten, diese Kopfhörer sind die beste Wahl. Auch für Gaming geeignet: Die Kopfhörer bieten synchronisierten Klang und Bild für ein besseres Erlebnis.56,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adapter Hands Free Open 3.0Bequemer und komfortabler kann Mülltrennung nicht sein. Der Hands Free Open Adapter von VOGT besitzt eine elektronische Öffnungsunterstützung für Abfallsystemen mit Frontanbindung und punktet mit einer einfachen Bedienung per Fußsensor und Sprachsteuerung. Die Einstellung und Konfiguration gelingt zu dem spielend einfach mit dem Smartphone!309,00 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
PowerLocus MoonFlyKabellose Kopfhörer - mit Mikrofon, Over Head, Over-Ear, 3,5 mm Jack, Bluetooth 5.4, Unterstützung A2DP, AAC, AVRCP, HFP und SBC, Spielmodus, Umschalten von Musiktiteln, Entgegennehmen von Anrufen, Lautstärkeregler, Frequenzbereich: 20-20000 Hz, Impedanz: 32 Ohm, Konvertergröße: 40 mm, Akkulaufzeit bis 70 Std. PowerLocus MoonFly sind kabellose Over-Ear-Kopfhörer mit hybrider Technologie der aktiven Geräuschunterdrückung (ANC), die Umgebungsgeräusche effektiv blockiert. Dadurch können Sie Musik, Filme oder H47,40 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann ich die JBL Free X reparieren?
Wenn deine JBL Free X Kopfhörer defekt sind, kannst du versuchen, sie zu reparieren, indem du zuerst die Anleitung des Herstellers konsultierst. Möglicherweise gibt es spezifische Schritte oder Lösungen für häufige Probleme. Wenn die Kopfhörer noch unter Garantie stehen, solltest du den Kundendienst kontaktieren, um eine Reparatur oder einen Austausch zu arrangieren. Wenn du technisch versiert bist, könntest du auch versuchen, die Kopfhörer selbst zu reparieren, aber sei vorsichtig, da dies die Garantie ungültig machen kann und du möglicherweise weitere Schäden verursachst. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff PowerLocus-Free-X-Open:
-
PowerLocus Free X Open EarKabellose Kopfhörer - mit Mikrofon, Behind-the-Ear, Bluetooth 5.4, Umschalten von Musiktiteln, Entgegennehmen von Anrufen, Akkulaufzeit bis 25 Std. Die innovativen Open-Ear-Kopfhörer PowerLocus Free-X blockieren die Umgebung nicht ab. Ganz im Gegenteil: Sie genießen einen sanften und ausgewogenen Klang beim Radfahren, Laufen im Park oder einfach35,05 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
PowerLocus Momo Open EarKabellose Kopfhörer - Kinder, Behind-the-Ear, Bluetooth 5.3, Akkulaufzeit bis 30 Std. PowerLocus Momo sind Open-Ear kabellose Kopfhörer, die speziell für Kinder entwickelt wurden und ihnen ermöglichen, den Rhythmus zu spüren und die Freiheit ohne Kabel zu genießen. Dank der offenen Kon35,05 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
PowerLocus Jumpy Open Ear Bluetooth-KinderkopfhörerPowerLocus Jumpy sind innovative kabellose Kopfhörer, die speziell für Kinder entwickelt wurden und Sicherheit, Komfort und beeindruckende Leistung vereinen. Diese Kopfhörer wurden mit Blick auf die Gesundheit und den Komfort von Kindern entwickelt und bieten einen sicheren maximalen Klang von 85 dB, was dem von der Weltgesundheitsorganisation empfohlenen Standard entspricht, um sicherzustellen, dass das Gehör Ihres Kindes während des Gebrauchs geschützt bleibt. Das kabellose Bluetooth-Design gibt Kindern die Freiheit, sich zu bewegen, während sie ihre Lieblingsmusik oder Audioinhalte geniessen. Die PowerLocus Jumpy-Kopfhörer wurden mit Blick auf aussergewöhnlichen Komfort entwickelt, dank des Open-Ear-Designs, das bei längerem Tragen keine Beschwerden oder Schmerzen verursacht. Mit bis zu 6 Stunden Wiedergabezeit mit einer einzigen Akku-Ladung und 30 Stunden mit dem Ladeetui eignen sich diese Kopfhörer perfekt für lange Reisen, Spiele oder alltägliche Aktivitäten.43,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PowerLocus Move Open Ear Bluetooth-Kopfhörer (6 h, Kabellos), Kopfhörer, SchwarzDie kabellosen PowerLocus Move Kopfhörer sind mit einem innovativen Open-Ear-Design ausgestattet, das Ihnen ein beeindruckendes Klangerlebnis mit tiefen Bässen bietet, während Sie dennoch Ihre Umgebung wahrnehmen können. Die Kopfhörer haben eine nahtlose Passform mit Ohrbügeln. Das Open-Ear-Design ermöglicht es Ihnen, mit Ihrer Umgebung in Verbindung zu bleiben. Egal, ob Sie durch belebte Strassen gehen oder an Outdoor-Aktivitäten teilnehmen, Sie verpassen keinen Moment und bleiben auch in den lautesten Umgebungen wachsam. Die Kopfhörer sind mit beeindruckenden 12 x 17 mm Treibern ausgestattet, die dank ihrer grossen Kapazität einen satten und detailreichen Klang bieten. Bis zu 6 Stunden Hörzeit mit nur einer Akkuladung. Mit dem Ladeetui können Sie zusätzliche 24 Stunden Musik hören und Anrufe tätigen. Egal, ob Sie trainieren, reisen oder arbeiten, diese Kopfhörer sind die beste Wahl. Auch für Gaming geeignet: Die Kopfhörer bieten synchronisierten Klang und Bild für ein besseres Erlebnis.56,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für PowerLocus-Free-X-Open
-
Adapter Hands Free Open 3.0Bequemer und komfortabler kann Mülltrennung nicht sein. Der Hands Free Open Adapter von VOGT besitzt eine elektronische Öffnungsunterstützung für Abfallsystemen mit Frontanbindung und punktet mit einer einfachen Bedienung per Fußsensor und Sprachsteuerung. Die Einstellung und Konfiguration gelingt zu dem spielend einfach mit dem Smartphone!309,00 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
PowerLocus MoonFlyKabellose Kopfhörer - mit Mikrofon, Over Head, Over-Ear, 3,5 mm Jack, Bluetooth 5.4, Unterstützung A2DP, AAC, AVRCP, HFP und SBC, Spielmodus, Umschalten von Musiktiteln, Entgegennehmen von Anrufen, Lautstärkeregler, Frequenzbereich: 20-20000 Hz, Impedanz: 32 Ohm, Konvertergröße: 40 mm, Akkulaufzeit bis 70 Std. PowerLocus MoonFly sind kabellose Over-Ear-Kopfhörer mit hybrider Technologie der aktiven Geräuschunterdrückung (ANC), die Umgebungsgeräusche effektiv blockiert. Dadurch können Sie Musik, Filme oder H47,40 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
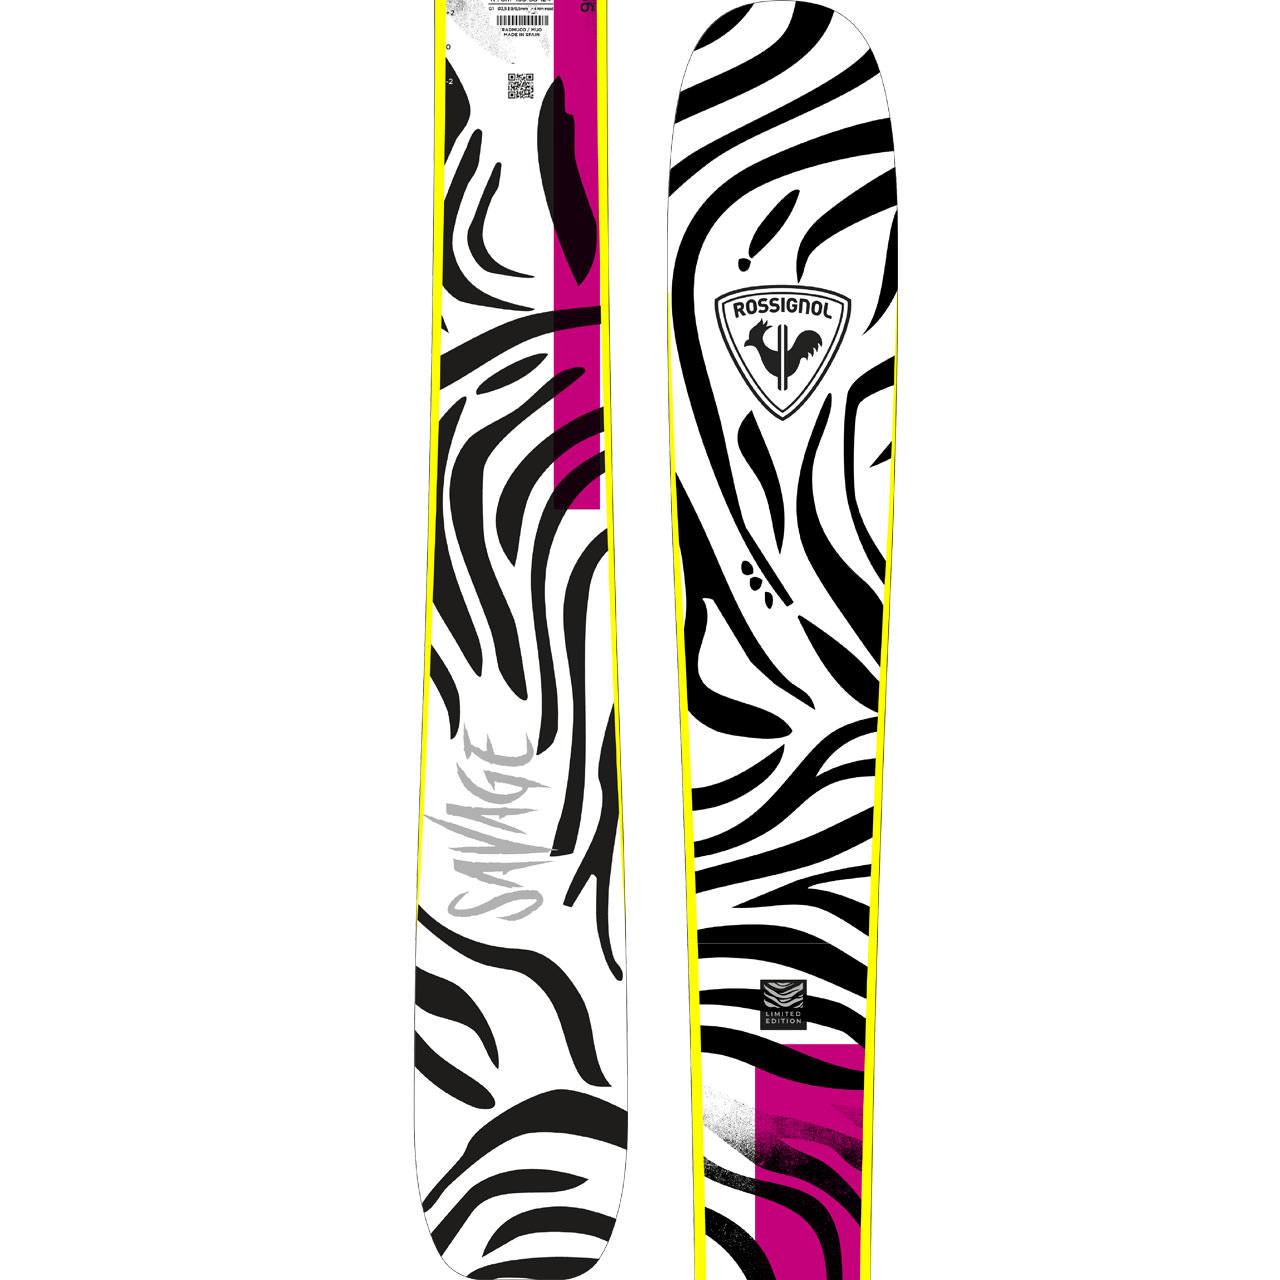
Rossignol Savage Free Open - 156 cmRossignol Savage Free – limitierter Freeride-Ski für modebewusste Frauen, die leichtes Handling, Vielseitigkeit und Style am ganzen Berg suchen. Als Teil der Savage Kollektion bringt Rossignol in der Saison 26/27 ein auffälliges Zebra-Design auf den Schnee. Passend dazu gibt es auch Skibekleidung, Skischuhe, Skibrillen und Skistöcke im Savage Look. Der Savage Free ist gemacht für variable Lines, wechselnden Schnee und aktive Tage zwischen Piste und Gelände. Seine Abstimmung auf mittlere Radien sorgt für agile Turns in engen Passagen und bleibt gleichzeitig stabil, wenn schnelle Schwünge auf präparierten Hängen gefragt sind. Rossignol kombiniert einen leichten PEFC-Pappelholzkern mit LCT Technology , V-A-S Dämpfung und Titanal Beam für Laufruhe, Kontrolle und kraftvolle Stabilität. Twin Rocker , Air Tip Technologie und der progressive Sidecut verbessern Wendigkeit, Auftrieb und Anpassu...750,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Agassi, Andre: OpenOpen , Das Selbstporträt , Bremssättel & -halterungen > Bremsen & Bremsenteile , Erscheinungsjahr: 20190902, Produktform: Kartoniert, Autoren: Agassi, Andre, Übersetzung: Breuer, Charlotte~Möllemann, Norbert, Seitenzahl/Blattzahl: 608, Keyword: 80er Jahre; Absturz; Andre Agassi; Autobiografie; Autobiografie Bestseller; Autobiografie Sport; Autobiographie; Autobiographie Prominente; Autobiographien Bestseller; Biografie; Biografie Bestseller; Biografien Sportler; Biografien berühmter Persönlichkeiten; Biographie; Biographien Bestseller; Boris Becker; Bücher von Promis; Centre Court; Comeback; French Open; Grand Slam; Pete Sampras; Rebell; Roger Federer; Sport Biografien; Sport-Comeback; Steffi Graf; Superstar; Tennis; Tennisspieler; US Open; Weltrangliste; Wimbledon; Wunderkind; achtziger Jahre, Fachschema: Tennis~Erinnerung / Sport, Fliegerei, Jagd, Fachkategorie: Tennis~Biografischer Roman, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Thema: Eintauchen, Warengruppe: TB/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: Sport, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Droemer Taschenbuch, Verlag: Droemer Taschenbuch, Verlag: Droemer Taschenbuch, Länge: 211, Breite: 137, Höhe: 43, Gewicht: 554, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann ich die JBL Free X reparieren?
Wenn deine JBL Free X Kopfhörer defekt sind, kannst du versuchen, sie zu reparieren, indem du zuerst die Anleitung des Herstellers konsultierst. Möglicherweise gibt es spezifische Schritte oder Lösungen für häufige Probleme. Wenn die Kopfhörer noch unter Garantie stehen, solltest du den Kundendienst kontaktieren, um eine Reparatur oder einen Austausch zu arrangieren. Wenn du technisch versiert bist, könntest du auch versuchen, die Kopfhörer selbst zu reparieren, aber sei vorsichtig, da dies die Garantie ungültig machen kann und du möglicherweise weitere Schäden verursachst. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.