Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Practical-Packet-Analysis-Fachbücher
Top-Angebote
Produkte zum Begriff Practical-Packet-Analysis-Fachbücher:
-
Practical Malware Analysis, Sachbücher von Andrew HonigStellt Werkzeuge und Techniken zur Analyse und Fehlersuche von bösartiger Software vor, erörtert, wie man eine sichere virtuelle Umgebung einrichtet, Malware-Tricks überwindet und fünf der beliebtesten Packprogramme verwendet.52,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Practical-Packet-Analysis-Fachbücher:
-
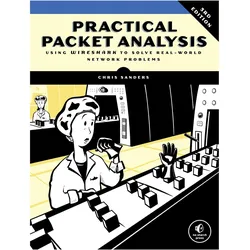
Practical Packet Analysis, Fachbücher von Chris SandersEs ist einfach, Pakete mit Wireshark, dem weltweit beliebtesten Netzwerk-Sniffer, zu erfassen, sei es über das Kabel oder aus der Luft. Aber wie nutzt man diese Pakete, um zu verstehen, was in Ihrem Netzwerk passiert? Die aktualisierte dritte Auflage von Practical Packet Analysis, die Wireshark 2.x abdeckt, wird Ihnen beibringen, Ihre Paketaufzeichnungen zu verstehen, damit Sie Netzwerkprobleme besser beheben können. Sie finden zusätzliche Informationen zu IPv6 und SMTP, ein neues Kapitel über die leistungsstarken Kommandozeilen-Paketanalysatoren tcpdump und TShark sowie einen Anhang, der erklärt, wie man Paketwerte mit einer Paketkarte liest und referenziert. Practical Packet Analysis zeigt Ihnen, wie Sie: Ihr Netzwerk in Echtzeit überwachen und Live-Netzwerkkommunikationen abfangen, benutzerdefinierte Erfassungs- und Anzeigefilter erstellen und die Paketanalyse nutzen, um häufige Netzwerkprobleme wie Verbindungsverlust, DNS-Probleme und langsame Geschwindigkeiten zu beheben.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Practical Binary Analysis, Fachbücher von Dennis AndriessePractical Binary Analysis ist ein umfassendes Fachbuch, das sich mit fortgeschrittenen Themen der binären Analyse befasst. Es richtet sich an Fachleute im Bereich der Cybersicherheit, Hacker und alle, die über grundlegende Kenntnisse in C/C++ und x86-64 verfügen. Das Buch bietet eine praxisorientierte Herangehensweise an die Analyse und Instrumentierung von Binärdateien und vermittelt, wie man die wahren Eigenschaften von Binärprogrammen ermitteln und möglicherweise modifizieren kann. In einer Zeit, in der Malware zunehmend komplexe Techniken zur Selbstverschleierung und zur Abwehr von Analysen anwendet, ist es unerlässlich, fortschrittliche Methoden zu erlernen, um die Funktionsweise von Binärprogrammen zu verstehen. Die Themen reichen von Code-Injektion über dynamische Taint-Analyse bis hin zu binärer Instrumentierung und bieten eine fundierte Grundlage für alle, die sich in diesem anspruchsvollen Bereich weiterentwickeln möchten.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Practical Malware Analysis, Sachbücher von Andrew HonigStellt Werkzeuge und Techniken zur Analyse und Fehlersuche von bösartiger Software vor, erörtert, wie man eine sichere virtuelle Umgebung einrichtet, Malware-Tricks überwindet und fünf der beliebtesten Packprogramme verwendet.52,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Practical-Packet-Analysis-Fachbücher
-
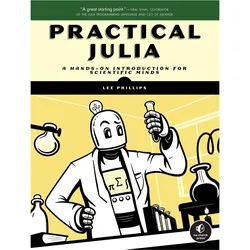
Practical Julia, Fachbücher von Lee PhillipsLernen Sie, Julia als Werkzeug für die Forschung zu nutzen und Probleme von echtem Interesse zu lösen, wie die Modellierung des Verlaufs einer Pandemie, in dieser praktischen, praxisorientierten Einführung in die Sprache. Die Programmiersprache Julia kann verwendet werden, um alle Arten von Anwendungen zu schreiben, aber ihre Funktionen sind besonders leistungsstark für numerische Analysen und wissenschaftliches Rechnen. Diese umfassende Einführung in die Sprache zeigt Ihnen genau, wie Sie die besonderen Stärken von Julia nutzen, sie auf reale Probleme anwenden und effektive Programme schreiben können. Sie werden Schritt für Schritt durch die Syntax geführt und dann lernen, wie Sie Julia nutzen, um effiziente Anwendungen in Bereichen wie Biologie, Physik, Mathematik, Statistik und wissenschaftlichem maschinellen Lernen zu erstellen. Sie werden nicht nur das nötige Wissen über Julia entwickeln, um rechnerische Probleme zu lösen, sondern auch lernen, wie man Daten erkundet und visualisiert, Gleichungen löst, Simulationen schreibt und Bibliotheken erstellt. Zusätzliche Online-Ressourcen umfassen sofort einsatzbereite Codebeispiele, Illustrationen und ergänzende Animationen.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
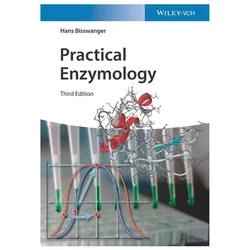
Practical Enzymology, Fachbücher von Hans BisswangerPraxisleitfaden für die Analyse von mehr als 100 der wichtigsten Enzyme, inklusive theoretischem Hintergrund und spezifischen Protokollen für den direkten Einsatz im biochemischen Labor. Neuer Abschnitt zur Metallionenbestimmung.77,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.