Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
How did Sir Walter Raleigh die?
How did Sir Walter Raleigh die? **
How did Sir Walter Riley die?
Wie ist Sir Walter Riley gestorben? **
Ähnliche Suchbegriffe für Provogue-Schallplatten-How-Did
Top-Angebote
Produkte zum Begriff Provogue-Schallplatten-How-Did:
-
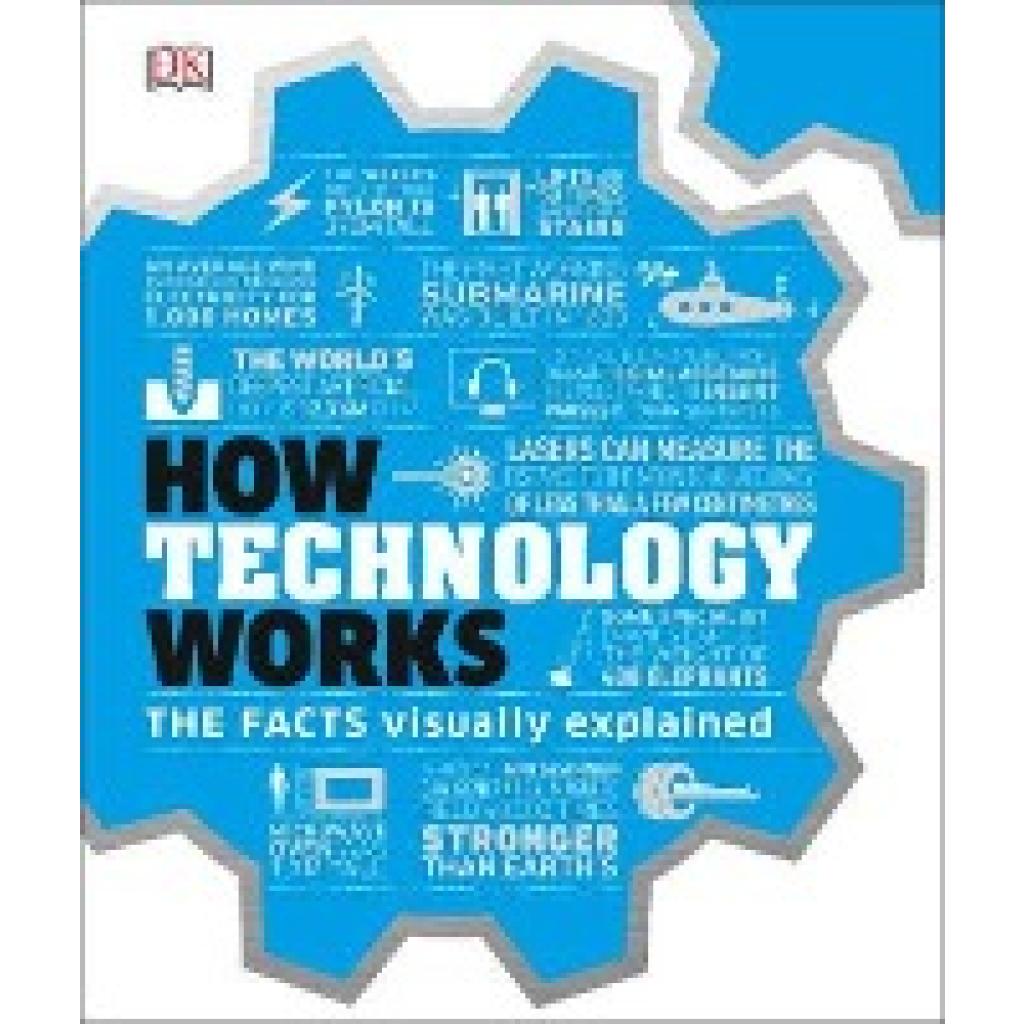
How Technology WorksHow Technology Works , The Facts Simply Explained , Kotflügel, Seitenwände & Tankdeckel > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20190404, Titel der Reihe: How Things Work##, Redaktion: Gell, Claire~Taylor, Kate, Seitenzahl/Blattzahl: 256, Keyword: science and technology book; gadget book; technology book for kids; STEM books for kids; invention book; how stuff works; science book; Christmas gifts; Christmas gift books; Christmas; Christmas books; Christmas book; gift books, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur / Sachbuch~Informationstechnologie~IT~Technologie / Informationstechnologie~Ingenieurwissenschaft - Ingenieurwissenschaftler~Technik / Jugendsachbuch~Mechanik~Technik / Geschichte, Museen, Sehenswürdigkeiten~Maschinenbau~Energietechnik~Atomkraftwerk~Brutreaktor~Hochtemperaturreaktor~Kernkraftwerk~Kernreaktor~Kraftwerk / Kernkraftwerk~Reaktor~Schneller Brüter~Siedewasserreaktor~Nachrichtentechnik~Kommunikation (Technik) / Telekommunikation~Telekommunikation~Bau / Bautechnik~Bautechnik~Wasserbau~EDV / Theorie / Allgemeines~Technologie, Fachkategorie: Nachschlagewerke~Wasserbau~Informationstechnik (IT), allgemeine Themen~Kinder/Jugendliche: Sachbuch: Wissenschaft & Technik~Ingenieurswesen, Maschinenbau allgemein~Technikgeschichte~Maschinenbau~Elektronik~Nachrichtententechnik, Telekommunikation, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 200, Höhe: 30, Gewicht: 916, Produktform: Gebunden, Genre: Importe,20,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
How Did Meyer Survive?, Fachbücher von Wolfgang ReiterDer österreichische jüdische Physiker Stefan Meyer gilt als Pionier der Erforschung der Radioaktivität. Gemeinsam mit Franz S. Exner leitete er das berühmte Institut für Radiumforschung – bis zu seiner Pensionierung 1938. Als die Emigration scheitert, flieht Meyer aus seinem bürgerlichen Umfeld in Wien in die Provinzstadt Bad Ischl. Enteignung, Verfolgung und der Versuch, eine nichtjüdische Herkunft zu beweisen: Stefan Meyers Biografie beschreibt den alltäglichen beharrlichen Kampf ums Überleben eines jüdischen Wissenschaftlers in Österreich während des Nationalsozialismus. Auf zahlreiche Archivmaterialien gestützt, zeigen Wolfgang Reiters ausführliche Recherchen die teils verschlungenen Aktionen Meyers, den zunehmenden Bedrohungen der Nazis zu entkommen. Dabei zeigt der Autor auch, wie eng die österreichische Wissenschaftsgeschichte mit dem persönlichen Überlebenskampf der Familie Meyer verknüpft ist.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Ab welcher Version gab es den Fortschritt "How Did We Get Here"?
Der Fortschritt "How Did We Get Here" wurde in der Version 1.9 von Minecraft eingeführt. Es ist ein spezieller Statuseffekt, der den Spieler in einen Zustand versetzt, in dem er nicht mehr heilen kann und verschiedene negative Effekte erhält. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **


Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Provogue-Schallplatten-How-Did:
-
How Technology WorksHow Technology Works , The Facts Simply Explained , Kotflügel, Seitenwände & Tankdeckel > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20190404, Titel der Reihe: How Things Work##, Redaktion: Gell, Claire~Taylor, Kate, Seitenzahl/Blattzahl: 256, Keyword: science and technology book; gadget book; technology book for kids; STEM books for kids; invention book; how stuff works; science book; Christmas gifts; Christmas gift books; Christmas; Christmas books; Christmas book; gift books, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur / Sachbuch~Informationstechnologie~IT~Technologie / Informationstechnologie~Ingenieurwissenschaft - Ingenieurwissenschaftler~Technik / Jugendsachbuch~Mechanik~Technik / Geschichte, Museen, Sehenswürdigkeiten~Maschinenbau~Energietechnik~Atomkraftwerk~Brutreaktor~Hochtemperaturreaktor~Kernkraftwerk~Kernreaktor~Kraftwerk / Kernkraftwerk~Reaktor~Schneller Brüter~Siedewasserreaktor~Nachrichtentechnik~Kommunikation (Technik) / Telekommunikation~Telekommunikation~Bau / Bautechnik~Bautechnik~Wasserbau~EDV / Theorie / Allgemeines~Technologie, Fachkategorie: Nachschlagewerke~Wasserbau~Informationstechnik (IT), allgemeine Themen~Kinder/Jugendliche: Sachbuch: Wissenschaft & Technik~Ingenieurswesen, Maschinenbau allgemein~Technikgeschichte~Maschinenbau~Elektronik~Nachrichtententechnik, Telekommunikation, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 200, Höhe: 30, Gewicht: 916, Produktform: Gebunden, Genre: Importe,20,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
How did Sir Walter Raleigh die?
How did Sir Walter Raleigh die? **
-
How did Sir Walter Riley die?
Wie ist Sir Walter Riley gestorben? **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Provogue-Schallplatten-How-Did
-
How Did Meyer Survive?, Fachbücher von Wolfgang ReiterDer österreichische jüdische Physiker Stefan Meyer gilt als Pionier der Erforschung der Radioaktivität. Gemeinsam mit Franz S. Exner leitete er das berühmte Institut für Radiumforschung – bis zu seiner Pensionierung 1938. Als die Emigration scheitert, flieht Meyer aus seinem bürgerlichen Umfeld in Wien in die Provinzstadt Bad Ischl. Enteignung, Verfolgung und der Versuch, eine nichtjüdische Herkunft zu beweisen: Stefan Meyers Biografie beschreibt den alltäglichen beharrlichen Kampf ums Überleben eines jüdischen Wissenschaftlers in Österreich während des Nationalsozialismus. Auf zahlreiche Archivmaterialien gestützt, zeigen Wolfgang Reiters ausführliche Recherchen die teils verschlungenen Aktionen Meyers, den zunehmenden Bedrohungen der Nazis zu entkommen. Dabei zeigt der Autor auch, wie eng die österreichische Wissenschaftsgeschichte mit dem persönlichen Überlebenskampf der Familie Meyer verknüpft ist.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ab welcher Version gab es den Fortschritt "How Did We Get Here"?
Der Fortschritt "How Did We Get Here" wurde in der Version 1.9 von Minecraft eingeführt. Es ist ein spezieller Statuseffekt, der den Spieler in einen Zustand versetzt, in dem er nicht mehr heilen kann und verschiedene negative Effekte erhält. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.