Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Proxmox-VE-Fachbücher-von
Top-Angebote
Produkte zum Begriff Proxmox-VE-Fachbücher-von:
-
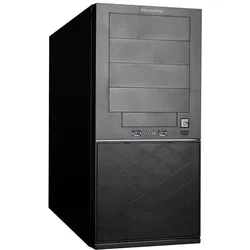
bluechip SERVERline T30346r *Proxmox VE* – AMD EPYC 4244P, 32 GB ECC RAM, 4 × 960 GB SSD, Dual 10 GbE, Proxmox VEbluechip SERVERline T30346r *Proxmox VE* – AMD EPYC 4244P, 32 GB ECC RAM, 4 × 960 GB SSD, Dual 10 GbE, Proxmox VE Prozessor Hersteller: AMD Modell: AMD EPYC 4244P Generation: AMD EPYC 4. / 5. Generation Kerne / Threads: 6 / 12 Basistakt: 3,80 GHz Turbo-Takt: bis zu 5,10 GHz Cache: 32 MB Sockel: AM5 Virtualisierung: unterstützt SMT: unterstützt Arbeitsspeicher Kapazität: 32 GB Bestückung: 2 × 16 GB Typ: DDR5 ECC unbuffered Taktfrequenz: 5200 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 192 GB Massenspeicher Typ: SSD Schnittstelle: SATA 6 Gbit/s Formfaktor: 2,5 Zoll Bootlaufwerk: 2 × 960 GB SSD Datenspeicher: 2 × 960 GB SSD Dauerbetrieb: geeignet für 24/7 Grafik Grafikchip: ASPEED AST2600 BMC Ausgang: VGA Netzwerk Controller: Intel I210 + Intel Ethernet Controller X550 Schnittstellen: 2 × RJ45 (1 Gbit/s) + 2 × RJ45 (10 Gbit/s) Anschlüsse (Front) 2 × USB 3.2 Gen 1 Typ-A Anschlüsse (Rückseite) 4 × USB 3.2 Gen 1 Typ-A 1 × VGA 1 × HDMI 1 × DisplayPort 1 × Serielle Schnittstelle 2 × LAN 1 × IPMI Erweiterung 1 × PCI Express 5.0 x16 1 × PCI Express 5.0 x4 1 × PCI Express 4.0 x1 Stromversorgung Leistung: 400 W Effizienz: 80 Plus Bronze Redundanz: optional Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Tower Farbe: Schwarz Abmessungen Breite: 20,0 cm Höhe: 43,5 cm Tiefe: 49,0 cm Betriebssystem Proxmox VE Garantie & Service Herstellergarantie: 36 Monate Optional: Garantieverlängerung auf 48 / 60 Monate, Vor-Ort-Service EAN: 4250749712085 Hersteller-ArtNr.: 850703 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen8678,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Non-Fungible Token (NFT), Fachbücher von Florian BaheriDas Fachbuch "Non-Fungible Token (NFT)" von Florian Baheri bietet eine umfassende Analyse der rechtlichen Herausforderungen, die mit der Nutzung von NFTs verbunden sind, insbesondere im Kontext des Sports. Es beleuchtet sowohl aktuelle als auch potenzielle Einsatzfelder und bietet somit wertvolle Einblicke für Fachleute und Interessierte im Bereich Wirtschaft und Recht. Mit einem kartonierten Einband und 387 Seiten Umfang ist das Werk sowohl informativ als auch ansprechend gestaltet. Die Inhalte sind in deutscher Sprache verfasst und richten sich an Leser, die sich mit den allgemeinen Rechtswissenschaften und den spezifischen Aspekten von NFTs auseinandersetzen möchten. Das Buch, das im Jahr 2025 veröffentlicht wird, stellt eine wichtige Ressource dar, um die komplexen rechtlichen Rahmenbedingungen und Herausforderungen, die mit der Implementierung von NFTs einhergehen, besser zu verstehen.129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was heißt ve?
"Ve" ist ein Ausdruck aus dem Türkischen und wird oft als eine Art Ausruf oder Interjektion verwendet. Es kann verschiedene Bedeutungen haben, je nach Kontext und Betonung. Zum Beispiel kann "ve" verwendet werden, um Zustimmung oder Bestätigung auszudrücken, ähnlich wie "ja" oder "genau". Es kann aber auch verwendet werden, um Frustration oder Unverständnis auszudrücken. In manchen Fällen wird "ve" auch einfach als Füllwort benutzt, um eine Pause zu füllen oder einen Gedanken zu unterbrechen. Insgesamt ist "ve" ein vielseitiger Ausdruck, der je nach Situation unterschiedlich interpretiert werden kann. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Was bedeutet "ve 10"?
"ve 10" ist keine gängige Abkürzung oder Phrase, daher gibt es keine eindeutige Bedeutung. Es könnte sich um einen Tippfehler oder eine individuelle Abkürzung handeln, die nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Proxmox-VE-Fachbücher-von:
-
Proxmox VE, Fachbücher von Marco GabrielDas Fachbuch 'Proxmox VE' von Marco Gabriel bietet eine umfassende Anleitung zum Aufbau und zur Verwaltung stabiler, virtualisierter Umgebungen. Es richtet sich an IT-Professionals, die ihre eigene Infrastruktur aufbauen und optimieren möchten. Das Buch behandelt alle wesentlichen Aspekte, von der Hardware-Dimensionierung über die Installation des Grundsystems bis hin zur Einrichtung von Shared Storage und Netzwerkkonfiguration. Leser erhalten detaillierte Einblicke in moderne Cluster-Umgebungen, die Verwaltung von virtuellen Maschinen und Containern sowie in fortgeschrittene Themen wie Backup und Restore, Hochverfügbarkeit und Lastenmanagement. Das Werk vermittelt praxisnah die Konzepte und Techniken, die notwendig sind, um den Umstieg von anderen Virtualisierungslösungen wie VMWare vSphere erfolgreich zu meistern. Es bietet fundierte Erklärungen zu hyperkonvergenten Storage-Lösungen mit Ceph, Live-Migrationen und Software Defined Networking. Die Inhalte sind klar strukturiert und ermöglichen es, sowohl grundlegende als auch komplexe IT-Infrastrukturen effizient zu planen und zu betreiben. Das Buch ist ein wertvoller Leitfaden für alle, die ihre IT-Umgebung sicher und leistungsfähig gestalten möchten.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
bluechip SERVERline T30346r *Proxmox VE* – AMD EPYC 4244P, 32 GB ECC RAM, 4 × 960 GB SSD, Dual 10 GbE, Proxmox VEbluechip SERVERline T30346r *Proxmox VE* – AMD EPYC 4244P, 32 GB ECC RAM, 4 × 960 GB SSD, Dual 10 GbE, Proxmox VE Prozessor Hersteller: AMD Modell: AMD EPYC 4244P Generation: AMD EPYC 4. / 5. Generation Kerne / Threads: 6 / 12 Basistakt: 3,80 GHz Turbo-Takt: bis zu 5,10 GHz Cache: 32 MB Sockel: AM5 Virtualisierung: unterstützt SMT: unterstützt Arbeitsspeicher Kapazität: 32 GB Bestückung: 2 × 16 GB Typ: DDR5 ECC unbuffered Taktfrequenz: 5200 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 192 GB Massenspeicher Typ: SSD Schnittstelle: SATA 6 Gbit/s Formfaktor: 2,5 Zoll Bootlaufwerk: 2 × 960 GB SSD Datenspeicher: 2 × 960 GB SSD Dauerbetrieb: geeignet für 24/7 Grafik Grafikchip: ASPEED AST2600 BMC Ausgang: VGA Netzwerk Controller: Intel I210 + Intel Ethernet Controller X550 Schnittstellen: 2 × RJ45 (1 Gbit/s) + 2 × RJ45 (10 Gbit/s) Anschlüsse (Front) 2 × USB 3.2 Gen 1 Typ-A Anschlüsse (Rückseite) 4 × USB 3.2 Gen 1 Typ-A 1 × VGA 1 × HDMI 1 × DisplayPort 1 × Serielle Schnittstelle 2 × LAN 1 × IPMI Erweiterung 1 × PCI Express 5.0 x16 1 × PCI Express 5.0 x4 1 × PCI Express 4.0 x1 Stromversorgung Leistung: 400 W Effizienz: 80 Plus Bronze Redundanz: optional Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Tower Farbe: Schwarz Abmessungen Breite: 20,0 cm Höhe: 43,5 cm Tiefe: 49,0 cm Betriebssystem Proxmox VE Garantie & Service Herstellergarantie: 36 Monate Optional: Garantieverlängerung auf 48 / 60 Monate, Vor-Ort-Service EAN: 4250749712085 Hersteller-ArtNr.: 850703 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen8678,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Proxmox-VE-Fachbücher-von
-
Non-Fungible Token (NFT), Fachbücher von Florian BaheriDas Fachbuch "Non-Fungible Token (NFT)" von Florian Baheri bietet eine umfassende Analyse der rechtlichen Herausforderungen, die mit der Nutzung von NFTs verbunden sind, insbesondere im Kontext des Sports. Es beleuchtet sowohl aktuelle als auch potenzielle Einsatzfelder und bietet somit wertvolle Einblicke für Fachleute und Interessierte im Bereich Wirtschaft und Recht. Mit einem kartonierten Einband und 387 Seiten Umfang ist das Werk sowohl informativ als auch ansprechend gestaltet. Die Inhalte sind in deutscher Sprache verfasst und richten sich an Leser, die sich mit den allgemeinen Rechtswissenschaften und den spezifischen Aspekten von NFTs auseinandersetzen möchten. Das Buch, das im Jahr 2025 veröffentlicht wird, stellt eine wichtige Ressource dar, um die komplexen rechtlichen Rahmenbedingungen und Herausforderungen, die mit der Implementierung von NFTs einhergehen, besser zu verstehen.129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tokenisierung von Kunstwerken durch Non-fungible Token, Fachbücher von Yannik BoruttaDas Werk widmet sich erstmals im Detail der verwertungsrechtlichen Erfassung der Tokenisierung sowie des digitalen Vertriebs von Kunstwerken unter Zuhilfenahme sogenannter NFTs. Die Arbeit befasst sich mit der Anwendbarkeit der Verwertungsrechte in den hier thematisierten Fällen. Im Rahmen dessen wird zwischen den einzelnen Schritten der Tokenisierung differenziert. Zudem werden wesentliche Folgefragen, wie die Anwendbarkeit des Erschöpfungsgrundsatzes, einer näheren Untersuchung unterzogen. Die Besonderheiten des Handels mit NFTs erfordern dabei eine Überprüfung der herkömmlichen Systematik der Verwertungsrechte. Basierend auf den erzielten Erkenntnissen werden abschliessend Vorschläge für eine Anpassung des Urheberrechtsgesetzes dargelegt.74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was heißt ve?
"Ve" ist ein Ausdruck aus dem Türkischen und wird oft als eine Art Ausruf oder Interjektion verwendet. Es kann verschiedene Bedeutungen haben, je nach Kontext und Betonung. Zum Beispiel kann "ve" verwendet werden, um Zustimmung oder Bestätigung auszudrücken, ähnlich wie "ja" oder "genau". Es kann aber auch verwendet werden, um Frustration oder Unverständnis auszudrücken. In manchen Fällen wird "ve" auch einfach als Füllwort benutzt, um eine Pause zu füllen oder einen Gedanken zu unterbrechen. Insgesamt ist "ve" ein vielseitiger Ausdruck, der je nach Situation unterschiedlich interpretiert werden kann. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet "ve 10"?
"ve 10" ist keine gängige Abkürzung oder Phrase, daher gibt es keine eindeutige Bedeutung. Es könnte sich um einen Tippfehler oder eine individuelle Abkürzung handeln, die nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.