Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Quilter-Tone-Block-202
Top-Angebote
Produkte zum Begriff Quilter-Tone-Block-202:
-
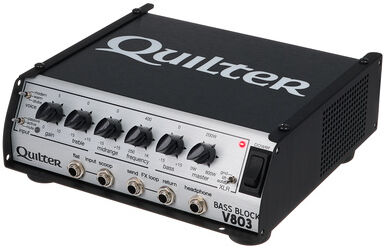
Quilter Bass Block V803 Bass HeadQuilter Bass Block V803 Bass Head; Transistor Verstärker Topteil für E-Bass; kombiniert moderne Class-D-Verstärkung mit der Wärme klassischer Röhrenklänge; drei Voicings, inspiriert von klassischen Röhren Bassverstärkern ; Kanäle: 1; Leistung: 800 Watt; Regler: Gain, Treble, Midrange, Mid Frequency, Bass, Master; Schalter: Voice: Modern/Warm/Qtube, Input: Passive/Active/Mute, XLR: Ground/Lift/Auto; Effekt Einschleifwege: Serial; Anschlüsse: Flat & Scoop Input (2 x 6,3 mm Klinke), FX Loop In & Out (2 x 6,3 mm Klinke), Headphone (6,3 mm Stereoklinke); Lautsprecher Ausgänge: 6,3 mm Klinke, Speaker Twist; Abmessungen (B x T x H): 216 x 197 x 79 mm; Gewicht: 1,8 kg699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
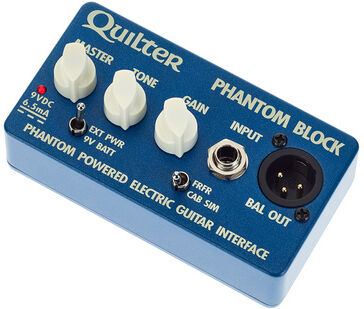
Quilter Phantom Block Pre Amp/Cab SimQuilter Phantom Block Pre Amp/Cab Sim; Pre Amp & DI für E-Gitarre; der hochohmige Eingang erzielt den optimalen Klang mit passiven Standard-Tonabnehmern, der Gain reicht von Clean bis Overdrive, ein Tone Regler mit breitem Spektrum deckt die beliebtesten Sounds ab und der Master passt den Gesamtausgangspegel an, der schaltbare Cab Sim wärmt den Klang der E-Gitarre auf, während FR (Full Range) für andere Instrumente wie Akustikgitarre und Keyboards geeignet ist; Regler: Gain, Tone, Master; Schalter: Ext Pwr/9V Batt, FRFR/Cab Sim; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Input (6,3 mm Klinke), Output (XLR); Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromversorgung mit 48 V Phantomspeisung, einer 9 V Batterie oder einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen (B x T x H): 111 x 60 x 48 mm; Gewicht: 295 g119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bewirkt ein Tone-Regler? Was ist Tone?
Ein Tone-Regler ist ein elektronisches Bauteil oder eine Funktion in einem Musikinstrument oder Verstärker, das die Höhen und Tiefen des Klangs beeinflusst. Tone bezieht sich auf die Klangfarbe oder den Charakter des Tons. Durch das Einstellen des Tone-Reglers kann der Benutzer den Klang anpassen, um ihn heller oder dunkler zu machen oder bestimmte Frequenzen zu betonen oder zu reduzieren. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Quilter-Tone-Block-202:
-
Quilter Tone Block 202Quilter Tone Block 202, Transistor Verstärker Topteil für E-Gitarre; extrem leicht und klein, aber so leistungsstark wie ein schwerer Amp, neues Full Range Voicing Option mit straffer Dämpfung für den Einsatz mit Modelern, Direct Out mit schaltbarem Cab Sim für Studioaufnahmen und direkte PA-Verbindungen; 1 Kanal; Leistung: 200 Watt; Regler: Gain, Limiter, Bass, Mid, Treble, Reverb, Master; Schalter: Voicing, Signal Out: Line Out Pre Master/Headphone Post Master; Lautsprecher Ausgänge: 8 & 4 Ohm (jew. 6,3 mm Klinke); Effekt Einschleifwege: Serie; Anschlüsse: Input (6,3 mm Klinke), FX Loop Send & Return (2 x 6,3 mm Klinke), DI Out (XLR); Universal-Netzteil (Überall auf der Welt nutzbar, ohne Transformatoren oder Schalter zu benötigen); Maße (B x T x H): 216 x 184 x 83 mm; Gewicht: 1,4 kg;649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Quilter Block Case 2.0 BagQuilter Block Case 2.0 Bag, passend für block style amplifier. (101 Mini Head, 101 Reverb, Tone Block 200, 201, Pro Block 200, OverDrive 200, Tone Block 202, Bass Block 800, Bass Block 802), Außenmaterial: Ballistik Nylon59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Quilter Bass Block V803 Bass HeadQuilter Bass Block V803 Bass Head; Transistor Verstärker Topteil für E-Bass; kombiniert moderne Class-D-Verstärkung mit der Wärme klassischer Röhrenklänge; drei Voicings, inspiriert von klassischen Röhren Bassverstärkern ; Kanäle: 1; Leistung: 800 Watt; Regler: Gain, Treble, Midrange, Mid Frequency, Bass, Master; Schalter: Voice: Modern/Warm/Qtube, Input: Passive/Active/Mute, XLR: Ground/Lift/Auto; Effekt Einschleifwege: Serial; Anschlüsse: Flat & Scoop Input (2 x 6,3 mm Klinke), FX Loop In & Out (2 x 6,3 mm Klinke), Headphone (6,3 mm Stereoklinke); Lautsprecher Ausgänge: 6,3 mm Klinke, Speaker Twist; Abmessungen (B x T x H): 216 x 197 x 79 mm; Gewicht: 1,8 kg699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Quilter Phantom Block Pre Amp/Cab SimQuilter Phantom Block Pre Amp/Cab Sim; Pre Amp & DI für E-Gitarre; der hochohmige Eingang erzielt den optimalen Klang mit passiven Standard-Tonabnehmern, der Gain reicht von Clean bis Overdrive, ein Tone Regler mit breitem Spektrum deckt die beliebtesten Sounds ab und der Master passt den Gesamtausgangspegel an, der schaltbare Cab Sim wärmt den Klang der E-Gitarre auf, während FR (Full Range) für andere Instrumente wie Akustikgitarre und Keyboards geeignet ist; Regler: Gain, Tone, Master; Schalter: Ext Pwr/9V Batt, FRFR/Cab Sim; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Input (6,3 mm Klinke), Output (XLR); Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromversorgung mit 48 V Phantomspeisung, einer 9 V Batterie oder einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen (B x T x H): 111 x 60 x 48 mm; Gewicht: 295 g119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Quilter-Tone-Block-202
-
Quilter ElevateQuilter Elevate; Multi-Effektpedal für E-Gitarre; Nicht ein weiterer digitaler Modeler, sondern eher eine „Anti-Modeler“-Philosophie. Anstatt lediglich bestehende Geräte zu emulieren, bietet Elevate eine reaktionsschnelle Engine mit vielseitigen, intuitiven Werkzeugen für die Klanggestaltung. Dieser einzigartige Ansatz nutzt die Leistungsfähigkeit der Digitaltechnik, um authentische, dynamische und reaktionsschnelle Sounds in einem kompakten, zuverlässigen und leicht zu bedienenden Format zu liefern.; Regler: Comp, Pre-EQ, Gain, Post-EQ, Mod, Echo, Reverb, Cab, Level/EXP; Drucktasten: New/Copy, Move/Rename, Delete/Remove, Compare, Save/Exit, Comp, Pre-EQ, Gain, Post-EQ, Mod, Echo, Reverb, Cab, Level/EXP, Global; LED: In, Out, Recall A-B, Tap; Display: LED Display; Anschlüsse: Instrument Input (6,3 mm Klinke), Aux Out (6,3 mm Klinke), Stereo Outputs (2 x 6,3 mm Klinke, 2 XLR jacks), EXP Input (6,3 mm Klinke), MIDI (MIDI jacks), Jamlink (wireless); Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 250 mA; Stromversorgung mit einem 9-12 V DC Netzadapter (im Lieferumfang enthalten); True Bypass; Abmessungen (B x T x H): 216 x 165 x 76 mm; Gewicht: 1,36 kg549,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt ein Tone-Regler? Was ist Tone?
Ein Tone-Regler ist ein elektronisches Bauteil oder eine Funktion in einem Musikinstrument oder Verstärker, das die Höhen und Tiefen des Klangs beeinflusst. Tone bezieht sich auf die Klangfarbe oder den Charakter des Tons. Durch das Einstellen des Tone-Reglers kann der Benutzer den Klang anpassen, um ihn heller oder dunkler zu machen oder bestimmte Frequenzen zu betonen oder zu reduzieren. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.