Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Radvik-Chwyty-rowerowe-HINT
Top-Angebote
Produkte zum Begriff Radvik-Chwyty-rowerowe-HINT:
-
Radvik, VelopumpeDie Radvik Pompka RADER ist eine leistungsstarke Standpumpe, die für eine Vielzahl von Anwendungen konzipiert wurde. Mit einer maximalen Druckkapazität von 11 bar (160 psi) eignet sie sich ideal für das Aufpumpen von Fahrradreifen, sowohl für Presta- als auch Schrader-Ventile. Die Pumpe verfügt über ein präzises Manometer, das eine genaue Druckanzeige mit einer Toleranz von ± 10 % bietet, sodass Sie stets den optimalen Reifendruck erreichen können. Die robuste Konstruktion aus Stahl und Kunststoff gewährleistet Langlebigkeit und Stabilität während des Gebrauchs. Mit einer Länge von 580 mm und einer Breite von 32 mm ist die Pumpe kompakt und leicht zu handhaben, was sie zu einem unverzichtbaren Werkzeug für jeden Fahrradliebhaber macht. - Maximaldruck von 11 bar für effizientes Aufpumpen - Geeignet für Presta- und Schrader-Ventile - Präzises Manometer für genaue Druckkontrolle - Robuste Konstruktion aus Stahl und Kunststoff.29,87 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Radvik, VelopedaleRindal Plattformpedale von Radvik für MTB und Enduro bestehen aus hochwertigem CNC-bearbeitetem Aluminium. Sie verfügen über 8 Schraubstifte auf jeder Seite für hervorragenden Grip. Abgedichtete Lager verbessern den Wetterschutz. Eigenschaften: - Plattformpedale für MTB- und Enduro-Einsatz - Einfache Montage - Gewicht: 364 g - Grösse: 110 x 111 x 22 mm - Haftung - Abgedichtete Lager - Achse: Chrom-Molybdän-Stahl - Materialzusammensetzung: CNC-geformtes Aluminium.42,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Hint (Spanisch)Das Kartenspiel "Hint" von Asmodée bietet ein spannendes und logisches Spielerlebnis, das für Gruppen ab vier Personen geeignet ist. Mit einer empfohlenen Altersgrenze von 15 Jahren richtet sich das Spiel an Teenager und Erwachsene, die ihre Denkfähigkeiten und Teamarbeit unter Beweis stellen möchten. Die Spielzeit beträgt etwa 30 Minuten, was es zu einer idealen Wahl für gesellige Abende macht. Die 150 enthaltenen Karten bieten eine Vielzahl von Herausforderungen, die es den Spielern ermöglichen, ihre Kreativität und ihr strategisches Denken zu entfalten. Ein elektronischer Timer sorgt für zusätzlichen Nervenkitzel und hält das Spieltempo hoch. Die enthaltenen Spielregeln sind klar und verständlich, sodass alle Spieler schnell ins Spiel finden können. - Logisches Kartenspiel für Gruppen ab 4 Personen - Empfohlenes Alter: Ab 15 Jahren - Spielzeit von ca. 30 Minuten - Inklusive 150 Karten für abwechslungsreiche Herausforderungen.26,39 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Radvik-Chwyty-rowerowe-HINT:
-
Radvik, VelopumpeDie Radvik Pompka RADER ist eine leistungsstarke Standpumpe, die für eine Vielzahl von Anwendungen konzipiert wurde. Mit einer maximalen Druckkapazität von 11 bar (160 psi) eignet sie sich ideal für das Aufpumpen von Fahrradreifen, sowohl für Presta- als auch Schrader-Ventile. Die Pumpe verfügt über ein präzises Manometer, das eine genaue Druckanzeige mit einer Toleranz von ± 10 % bietet, sodass Sie stets den optimalen Reifendruck erreichen können. Die robuste Konstruktion aus Stahl und Kunststoff gewährleistet Langlebigkeit und Stabilität während des Gebrauchs. Mit einer Länge von 580 mm und einer Breite von 32 mm ist die Pumpe kompakt und leicht zu handhaben, was sie zu einem unverzichtbaren Werkzeug für jeden Fahrradliebhaber macht. - Maximaldruck von 11 bar für effizientes Aufpumpen - Geeignet für Presta- und Schrader-Ventile - Präzises Manometer für genaue Druckkontrolle - Robuste Konstruktion aus Stahl und Kunststoff.29,87 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Radvik, VelopedaleRindal Plattformpedale von Radvik für MTB und Enduro bestehen aus hochwertigem CNC-bearbeitetem Aluminium. Sie verfügen über 8 Schraubstifte auf jeder Seite für hervorragenden Grip. Abgedichtete Lager verbessern den Wetterschutz. Eigenschaften: - Plattformpedale für MTB- und Enduro-Einsatz - Einfache Montage - Gewicht: 364 g - Grösse: 110 x 111 x 22 mm - Haftung - Abgedichtete Lager - Achse: Chrom-Molybdän-Stahl - Materialzusammensetzung: CNC-geformtes Aluminium.42,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Radvik-Chwyty-rowerowe-HINT
-
Asmodée Hint (Spanisch)Das Kartenspiel "Hint" von Asmodée bietet ein spannendes und logisches Spielerlebnis, das für Gruppen ab vier Personen geeignet ist. Mit einer empfohlenen Altersgrenze von 15 Jahren richtet sich das Spiel an Teenager und Erwachsene, die ihre Denkfähigkeiten und Teamarbeit unter Beweis stellen möchten. Die Spielzeit beträgt etwa 30 Minuten, was es zu einer idealen Wahl für gesellige Abende macht. Die 150 enthaltenen Karten bieten eine Vielzahl von Herausforderungen, die es den Spielern ermöglichen, ihre Kreativität und ihr strategisches Denken zu entfalten. Ein elektronischer Timer sorgt für zusätzlichen Nervenkitzel und hält das Spieltempo hoch. Die enthaltenen Spielregeln sind klar und verständlich, sodass alle Spieler schnell ins Spiel finden können. - Logisches Kartenspiel für Gruppen ab 4 Personen - Empfohlenes Alter: Ab 15 Jahren - Spielzeit von ca. 30 Minuten - Inklusive 150 Karten für abwechslungsreiche Herausforderungen.26,39 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
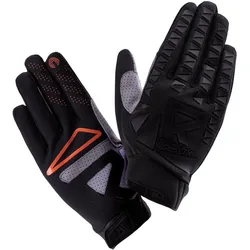
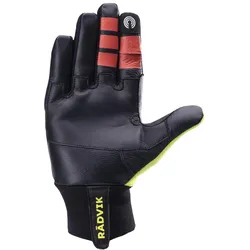
Radvik, Velohandschuhe, (M)Die Radvik Velohandschuhe Vox in Grösse M bieten eine optimale Kombination aus Komfort und Funktionalität für Radfahrende. Hergestellt aus einem atmungsaktiven RIP-STOP-Material, gewährleisten sie eine hervorragende Belüftung und verhindern übermässiges Schwitzen während der Fahrt. Die Handschuhe sind mit rutschfesten Elementen ausgestattet, die einen sicheren Halt am Lenker bieten. Zudem ermöglichen sie die Bedienung von Touchscreens, sodass Nutzer*innen ihr Smartphone oder Navigationsgerät problemlos verwenden können, ohne die Handschuhe abnehmen zu müssen. Die elastischen Bündchen sorgen für einen bequemen Sitz und verhindern das Eindringen von Kälte oder Schmutz. Die perforierte Innenseite und die Silikonfingerprotektoren bieten zusätzlichen Komfort und Schutz, was diese Handschuhe zu einer idealen Wahl für alle Radfahrenden macht. - Atmungsaktives RIP-STOP-Material für optimale Belüftung - Rutschfeste Elemente für sicheren Halt am Lenker - Touchscreen-kompatibel für einfache Bedienung von Geräten - Elastische Bündchen für bequemen Sitz und Schutz.26,21 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Radvik, Velohandschuhe, (L)Die Radvik FROST BV GTS Velohandschuhe bieten eine optimale Kombination aus Funktionalität und Komfort für Radfahrende. Diese Handschuhe sind speziell für den Einsatz bei kühleren Temperaturen konzipiert und zeichnen sich durch ihre winddichte und elastische Materialzusammensetzung aus. Mit einem Anteil von 50% Leder und einer Mischung aus Nylon, Polyester und Elasthan gewährleisten sie sowohl Flexibilität als auch einen guten Grip. Die elastischen Bündchen sorgen für einen sicheren Sitz, während die BEVISIBLE-Technologie für erhöhte Sichtbarkeit bei schlechten Lichtverhältnissen sorgt. Zudem sind die Handschuhe touchscreentauglich, was die Nutzung von Smartphones oder Navigationsgeräten während der Fahrt erleichtert. Diese Eigenschaften machen die Radvik FROST BV GTS zu einer idealen Wahl für alle, die auch bei kühlem Wetter aktiv bleiben möchten. - Winddichtes Material für optimalen Kälteschutz - Touchscreen-kompatibel für einfache Bedienung - BEVISIBLE Technologie für erhöhte Sichtbarkeit - Guter Grip für sicheres Fahren.31,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.