Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Radxa-4-zbh-PoE
Top-Angebote
Produkte zum Begriff Radxa-4-zbh-PoE:
-
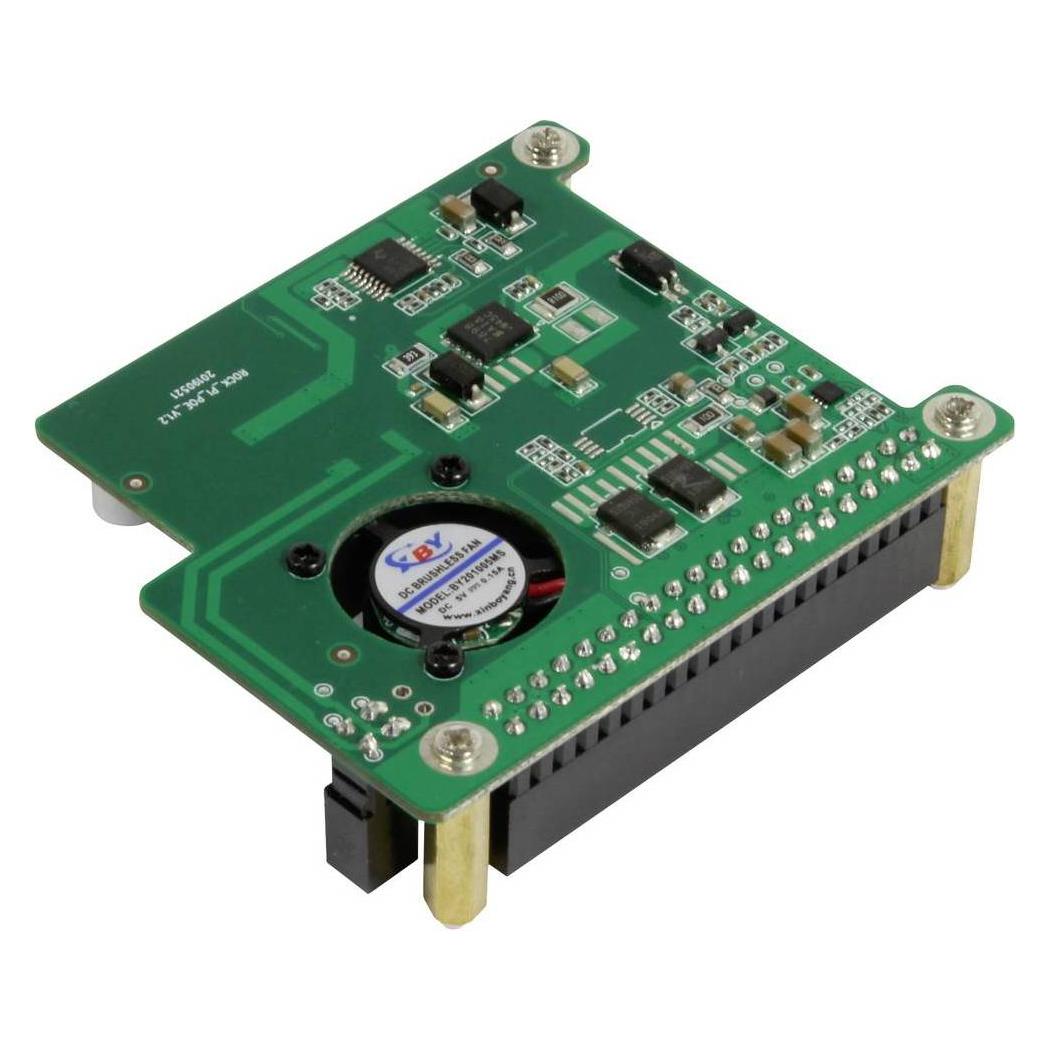
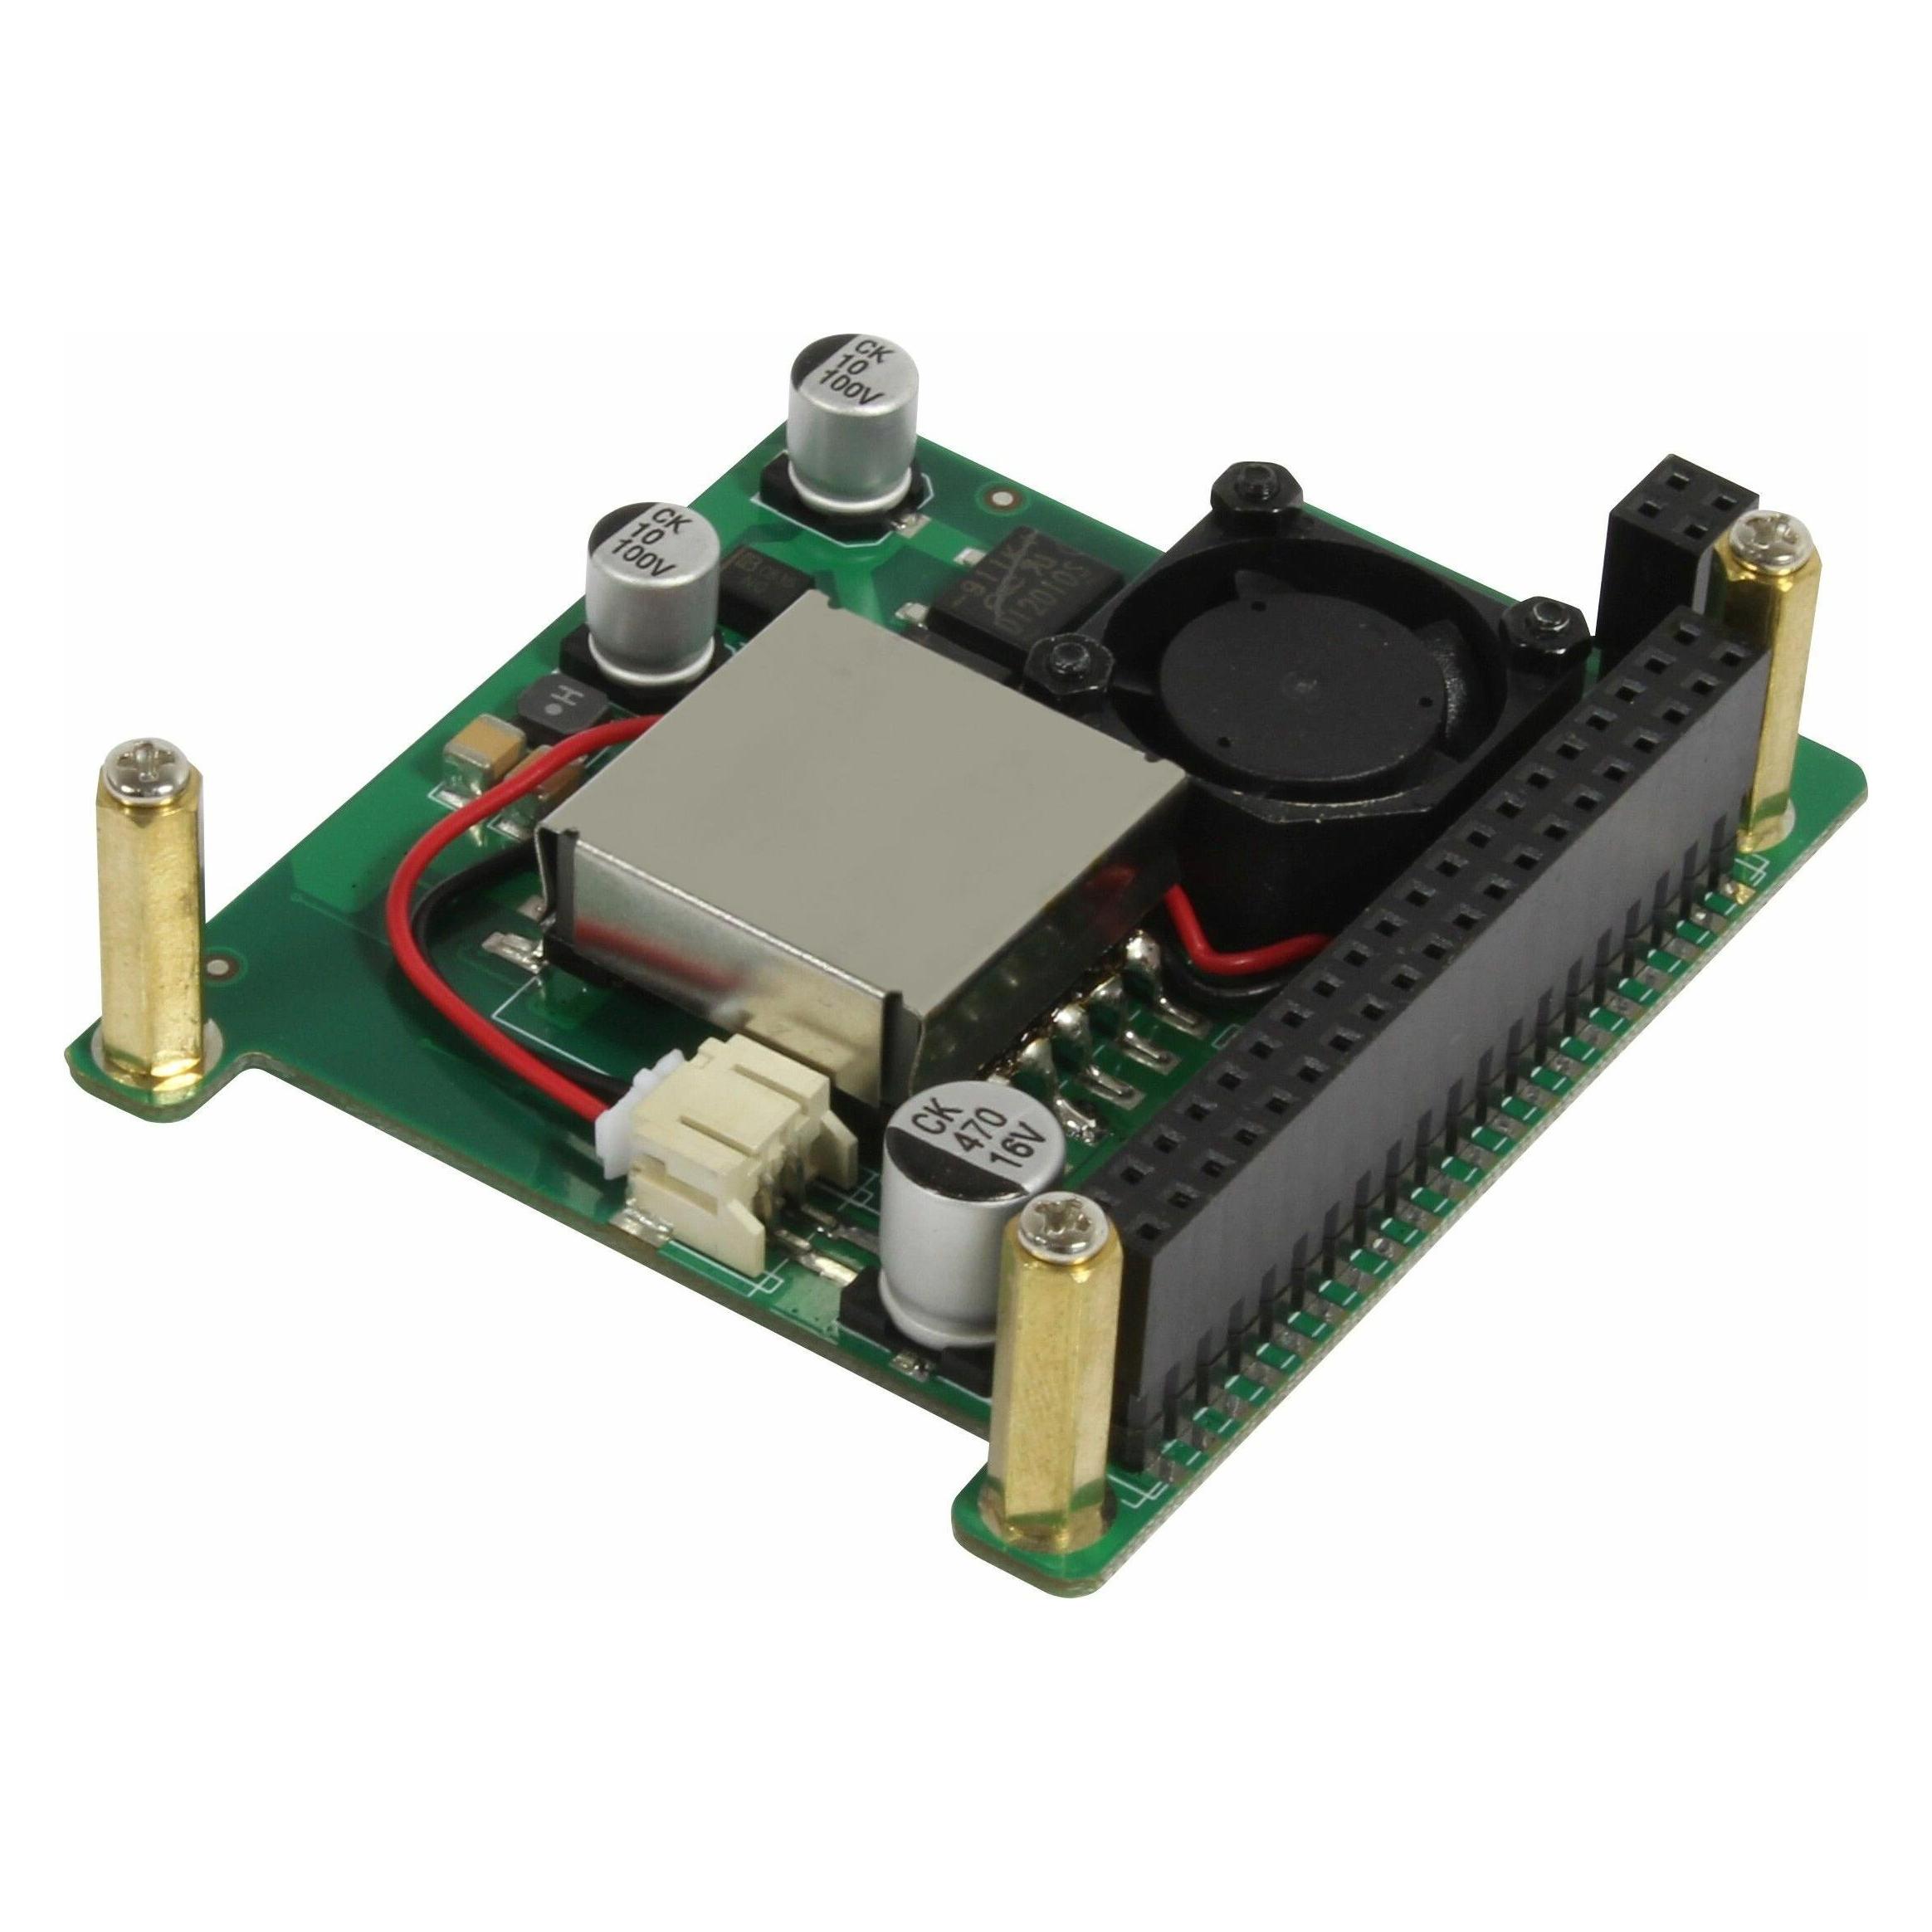
Allnet Radxa Rock 3A zbh. PoE Hat / Shield 802.3AT, Entwicklungsboard + KitDas Radxa Rock 3A zbh. PoE Hat / Shield 802.3AT ist ein vielseitiges Entwicklungsboard, das speziell für Anwendungen im Bereich des Internet of Things (IoT) konzipiert wurde. Es bietet eine robuste Plattform für Entwickler, die innovative Lösungen und Prototypen erstellen möchten. Mit der Unterstützung von Power over Ethernet (PoE) ermöglicht dieses Board eine einfache und effiziente Stromversorgung über das Netzwerk, was die Installation und den Betrieb von IoT-Geräten erheblich vereinfacht. Das Radxa Rock 3A ist kompatibel mit verschiedenen Rock Pi Modellen und bietet eine Vielzahl von Funktionen, die es zu einer idealen Wahl für Entwickler und Technikbegeisterte machen. Die Verwendung von hochwertigen Materialien und die sorgfältige Verarbeitung garantieren eine zuverlässige Leistung und Langlebigkeit. - Unterstützt Power over Ethernet (PoE) für vereinfachte Stromversorgung - Kompatibel mit Rock Pi Modellen für flexible Einsatzmöglichkeiten - Ideal für IoT-Anwendungen und Prototypenentwicklung - Hergestellt in China mit Fokus auf Qualität und Zuverlässigkeit.48,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
Wie funktioniert ein PoE-Switch mit PoE-Versorgung?
Ein PoE-Switch (Power over Ethernet) mit PoE-Versorgung ermöglicht es, Geräte über das Ethernet-Kabel mit Strom zu versorgen. Der Switch erkennt automatisch, ob ein angeschlossenes Gerät PoE-fähig ist und liefert dann entsprechend Strom über das Netzwerkkabel. Dadurch entfällt die Notwendigkeit einer separaten Stromversorgung für das Gerät, was die Installation und Verkabelung vereinfacht. **
Top-Angebote
Produkte zum Begriff Radxa-4-zbh-PoE:
-
Allnet Radxa Rock 3A zbh. PoE Hat / Shield 802.3AT, Entwicklungsboard + KitDas Radxa Rock 3A zbh. PoE Hat / Shield 802.3AT ist ein vielseitiges Entwicklungsboard, das speziell für Anwendungen im Bereich des Internet of Things (IoT) konzipiert wurde. Es bietet eine robuste Plattform für Entwickler, die innovative Lösungen und Prototypen erstellen möchten. Mit der Unterstützung von Power over Ethernet (PoE) ermöglicht dieses Board eine einfache und effiziente Stromversorgung über das Netzwerk, was die Installation und den Betrieb von IoT-Geräten erheblich vereinfacht. Das Radxa Rock 3A ist kompatibel mit verschiedenen Rock Pi Modellen und bietet eine Vielzahl von Funktionen, die es zu einer idealen Wahl für Entwickler und Technikbegeisterte machen. Die Verwendung von hochwertigen Materialien und die sorgfältige Verarbeitung garantieren eine zuverlässige Leistung und Langlebigkeit. - Unterstützt Power over Ethernet (PoE) für vereinfachte Stromversorgung - Kompatibel mit Rock Pi Modellen für flexible Einsatzmöglichkeiten - Ideal für IoT-Anwendungen und Prototypenentwicklung - Hergestellt in China mit Fokus auf Qualität und Zuverlässigkeit.48,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Radxa-4-zbh-PoE
-
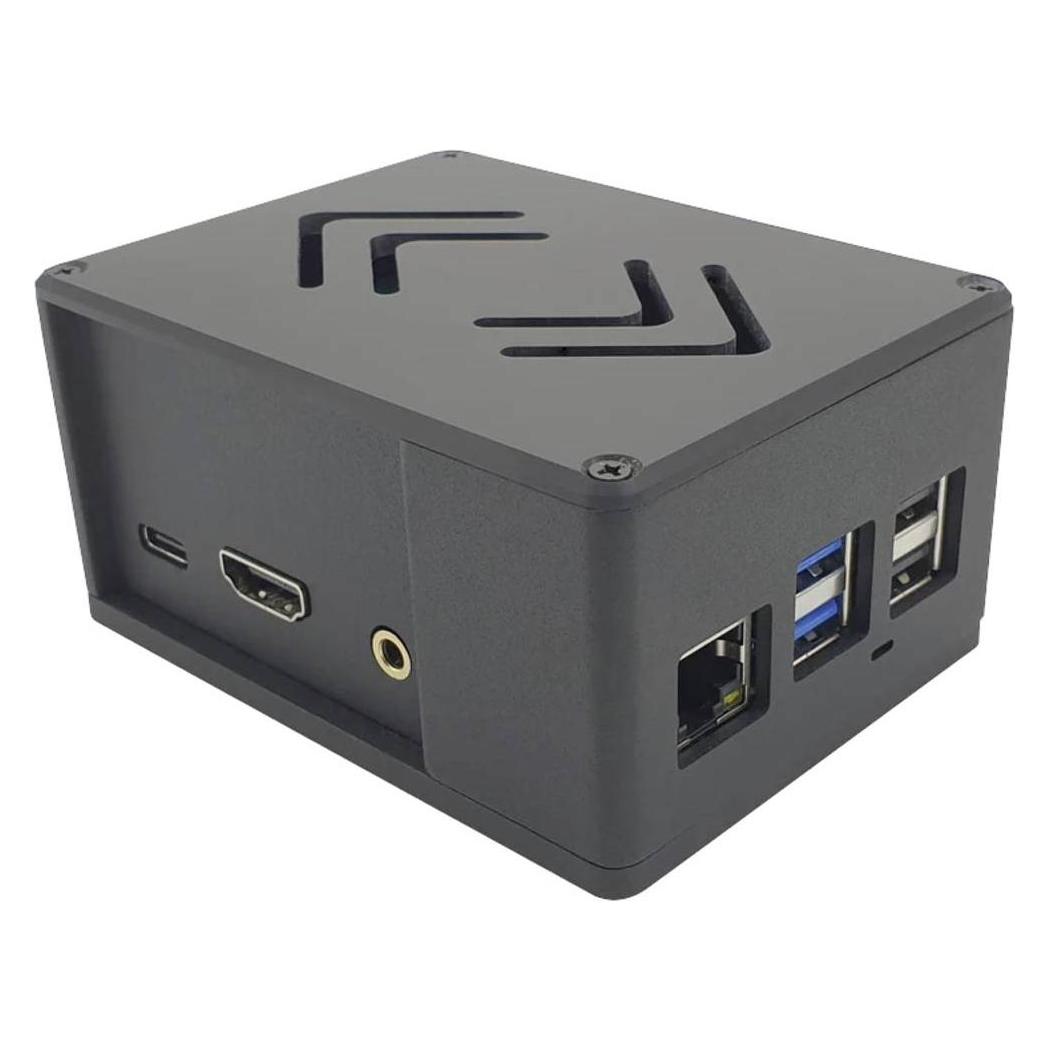
Radxa RS102-D4E128T Radxa Zero 4 GB 4 x 1.8 GHzDer Open-Source-Hardwarehersteller Radxa hat Radxa Zero entwickelt, ein Board mit einem Zero-Formfaktor. Der Radxa Zero ist mit einem Amlogic S905Y2 ausgestattet, der vier bis zu 1,8 GHz schnelle Rechenkerne mitbringt. Darüber hinaus ist dieser mit verschiedenen RAM- sowie eMMC-Speichern erhältlich. Spezifikationen von Radxa Zero Das Zero-Form-Factor-Board von Radxa basiert auf einer Quad-Cortex-A53-CPU, die mit einer Frequenz von 1,8 GHz arbeitet. Es verwendet eMMC 5.1 und eine microSD-Karte für Speicherzwecke. Radxa Zero verfügt über eine Mali G31 MP2-GPU und einen LPDDR4-RAM. Die Arm Mali-G31 GPU ist eine ultraeffiziente GPU, die auf der Mali Bifrost Architektur basiert. Die Anbindung externer Speichermedien kann auch über USB 2.0 erfolgen. Die 65 x 30 Millimeter große und nur 5 Millimeter hohe Platine kann Bildinhalte unkompliziert via micro-HDMI ausgeben. Dabei wird auch die Ausgabe von 4K-Inhalten mit einer Bildwiederholfrequenz von 60 Hz unterstützt. Die Anbindung an ein drahtloses Netzwerk erfolgt via WiFi 802.11 b/g/n oder 802.11 n/g/n/ac. Zum Verbinden mit anderer Peripherie ist ein 40pol. Erweiterungs-Steckplatz vorhanden (1 x UART, 2 x SPI Bus, 2x I2C Bus, 1 x PCM/I2S, 1 x SPDIF, 1 x PWM, 1 x ADC, 6 x GPIO). Radxa Zero verfügt über zwei Onboard-USB-Anschlüsse, einen USB 2.0 Typ-C OTG und den anderen als USB 3.0 Typ-C Host. Darüber hinaus setzt das Board H.265/VP9 für Videocodierungs- und -decodierungszwecke ein. Außerdem unterstützt die Crypto Engine eine externe Antenne und per Knopfdruck stehen die weiteren Peripheriegeräte zur Verfügung. Radxa Zero kommuniziert drahtlos über WiFi 5 und Bluetooth® 5.0 (BLE).139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poe, Edgar Allan: Poe: Unheimliche GeschichtenPoe: Unheimliche Geschichten , Illustrierte Buchreihe , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20180412, Produktform: Leinen, Titel der Reihe: Illustrierte Lieblingsbücher#5#, Autoren: Poe, Edgar Allan, Illustrator: Menschik, Kat, Übersetzung: Jacobs, Steffen~Nitzberg, Alexander, Seitenzahl/Blattzahl: 96, Keyword: Buchreihe; Edgar Allan Poe; Fjodor Dostojewski; Geistergeschichte; Geschenkbuch; Gruselgeschichte; Illustrierte Ausgabe; Illustrierte Lieblingsbücher; Kat Menschik; Reihe, Fachschema: Horror / Romane, Erzählungen, Heftromane~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: allgemein und literarisch, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Horror- und Geistergeschichten, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Galiani, Verlag, Verlag: Galiani, Verlag, Verlag: Galiani Berlin ein Imprint von Kiepenheuer & Witsch, Länge: 195, Breite: 125, Höhe: 14, Gewicht: 210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160328122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
-
Wie funktioniert ein PoE-Switch mit PoE-Versorgung?
Ein PoE-Switch (Power over Ethernet) mit PoE-Versorgung ermöglicht es, Geräte über das Ethernet-Kabel mit Strom zu versorgen. Der Switch erkennt automatisch, ob ein angeschlossenes Gerät PoE-fähig ist und liefert dann entsprechend Strom über das Netzwerkkabel. Dadurch entfällt die Notwendigkeit einer separaten Stromversorgung für das Gerät, was die Installation und Verkabelung vereinfacht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.