Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist das Modell B des Radxa Rock 5 mit Windows?
Das Modell B des Radxa Rock 5 ist eine Variante des Single-Board-Computers, die mit dem Betriebssystem Windows kompatibel ist. Es bietet ähnliche Funktionen wie das Standardmodell, jedoch mit der Möglichkeit, Windows als Betriebssystem zu verwenden. Dadurch können Benutzer Windows-Anwendungen und -Software auf dem Radxa Rock 5 ausführen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Radxa-Rock-Pi-S
Top-Angebote
Produkte zum Begriff Radxa-Rock-Pi-S:
-
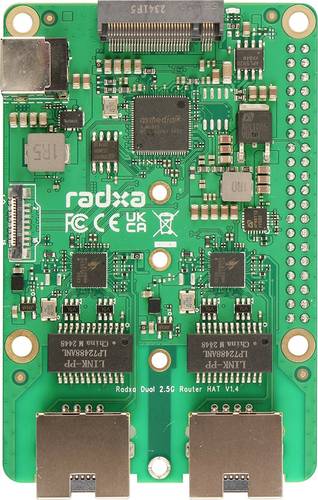
Radxa RA027G3 Entwicklungsboard Passend für (Entwicklungskits): Rock Pi, Raspberry PiDer Radxa Dual 2.5G Router HAT ist eine leistungsstarke Erweiterungskarte, die speziell für Radxa SBCs und Raspberry Pi 5 entwickelt wurde. Dieser HAT verbessert die Netzwerk- und Speicherfunktionen erheblich durch seinen integrierten PCIe Gen3-Switch-Chip, der eine einzelne PCIe-Schnittstelle auf mehrere Downstream-Ports erweitert: Zwei 2,5-GbE-Ethernet-Ports, die von RTL8125BG-Controllern betrieben werden Ein M.2 M Key-Steckplatz für NVMe-SSDs Ein FPC-Anschluss mit PCIe-Signalen für zusätzliche Erweiterungen Der HAT verfügt über einen 40P IPEX-Anschluss mit PCIe Gen3 2-Lane-Fähigkeit, obwohl die mitgelieferte Adapterkarte aufgrund von Einschränkungen kompatibler SBCs nur 1-Lane nutzt. Mit seiner außergewöhnlichen Netzwerkbandbreite, den flexiblen Speicheroptionen und Erweiterungsmöglichkeiten ist der Radxa Dual 2.5G Router HAT ideal für den Aufbau von Hochleistungsnetzwerkgeräten, Edge-Computing-Plattformen und eingebetteten Systemen.50,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pi mal DaumenPi mal Daumen , ¿ Ein Schätzspiel für unendlichen Spaß ¿ Kein Wissensspiel im eigentlichen Sinn, aber man lernt eine Menge! ¿ Vergnügliche Fragen und aberwitzige Vergleiche, die jede*n zum Lachen bringen, während man versucht, die Antwort zu schätzen Wie groß war die größte Sonnenblume aller Zeiten ... in E-Gitarren? Die richtige Antwort muss geschätzt werden und wer der Lösung am nächsten kommt, gewinnt die Karte! Pi mal Daumen ist ein schnell zu lernendes Familienspiel, in dem es nicht um herkömmliche Wissensfragen geht. Mit 900 Fragen auf 300 Karten haben alle jede Menge Spaß, während sie versuchen zu schätzen, wie schwer Michelangelos David in Seelöwen, oder wie lang ein Schottenrock in Spargelstangen ist. Machen Sie sich bereit für aberwitzige Vermutungen und absurde Vergleiche, die alle zum Lachen bringen! , Fleischwölfe > Kleingeräte Küche , Erscheinungsjahr: 20250403, Illustrator: Dix, Ellie, Übersetzung: Kugler, Frederik, Abbildungen: 300 farbig illustrierte Karten, Keyword: Familienspiel; Kartenspiel; Lernen; Quiz; Quizkarten; Rätsel; Spiel; Unnützes Wissen; Wissen, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Non Books / Spiele / Quizspiele, Wissensspiele~Quiz~Rätsel / Quiz, Fachkategorie: Kartenspiele~Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Quiz/Rätsel, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 75, Breite: 180, Höhe: 95, Gewicht: 770, Produktform: Spiele, Genre: Spiele, PBS,23,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Top-Angebote
Produkte zum Begriff Radxa-Rock-Pi-S:
-
Was ist das Modell B des Radxa Rock 5 mit Windows?
Das Modell B des Radxa Rock 5 ist eine Variante des Single-Board-Computers, die mit dem Betriebssystem Windows kompatibel ist. Es bietet ähnliche Funktionen wie das Standardmodell, jedoch mit der Möglichkeit, Windows als Betriebssystem zu verwenden. Dadurch können Benutzer Windows-Anwendungen und -Software auf dem Radxa Rock 5 ausführen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Radxa-Rock-Pi-S
-
Radxa RA027G3 Entwicklungsboard Passend für (Entwicklungskits): Rock Pi, Raspberry PiDer Radxa Dual 2.5G Router HAT ist eine leistungsstarke Erweiterungskarte, die speziell für Radxa SBCs und Raspberry Pi 5 entwickelt wurde. Dieser HAT verbessert die Netzwerk- und Speicherfunktionen erheblich durch seinen integrierten PCIe Gen3-Switch-Chip, der eine einzelne PCIe-Schnittstelle auf mehrere Downstream-Ports erweitert: Zwei 2,5-GbE-Ethernet-Ports, die von RTL8125BG-Controllern betrieben werden Ein M.2 M Key-Steckplatz für NVMe-SSDs Ein FPC-Anschluss mit PCIe-Signalen für zusätzliche Erweiterungen Der HAT verfügt über einen 40P IPEX-Anschluss mit PCIe Gen3 2-Lane-Fähigkeit, obwohl die mitgelieferte Adapterkarte aufgrund von Einschränkungen kompatibler SBCs nur 1-Lane nutzt. Mit seiner außergewöhnlichen Netzwerkbandbreite, den flexiblen Speicheroptionen und Erweiterungsmöglichkeiten ist der Radxa Dual 2.5G Router HAT ideal für den Aufbau von Hochleistungsnetzwerkgeräten, Edge-Computing-Plattformen und eingebetteten Systemen.50,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pi mal DaumenPi mal Daumen , ¿ Ein Schätzspiel für unendlichen Spaß ¿ Kein Wissensspiel im eigentlichen Sinn, aber man lernt eine Menge! ¿ Vergnügliche Fragen und aberwitzige Vergleiche, die jede*n zum Lachen bringen, während man versucht, die Antwort zu schätzen Wie groß war die größte Sonnenblume aller Zeiten ... in E-Gitarren? Die richtige Antwort muss geschätzt werden und wer der Lösung am nächsten kommt, gewinnt die Karte! Pi mal Daumen ist ein schnell zu lernendes Familienspiel, in dem es nicht um herkömmliche Wissensfragen geht. Mit 900 Fragen auf 300 Karten haben alle jede Menge Spaß, während sie versuchen zu schätzen, wie schwer Michelangelos David in Seelöwen, oder wie lang ein Schottenrock in Spargelstangen ist. Machen Sie sich bereit für aberwitzige Vermutungen und absurde Vergleiche, die alle zum Lachen bringen! , Fleischwölfe > Kleingeräte Küche , Erscheinungsjahr: 20250403, Illustrator: Dix, Ellie, Übersetzung: Kugler, Frederik, Abbildungen: 300 farbig illustrierte Karten, Keyword: Familienspiel; Kartenspiel; Lernen; Quiz; Quizkarten; Rätsel; Spiel; Unnützes Wissen; Wissen, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Non Books / Spiele / Quizspiele, Wissensspiele~Quiz~Rätsel / Quiz, Fachkategorie: Kartenspiele~Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Quiz/Rätsel, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 75, Breite: 180, Höhe: 95, Gewicht: 770, Produktform: Spiele, Genre: Spiele, PBS,23,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
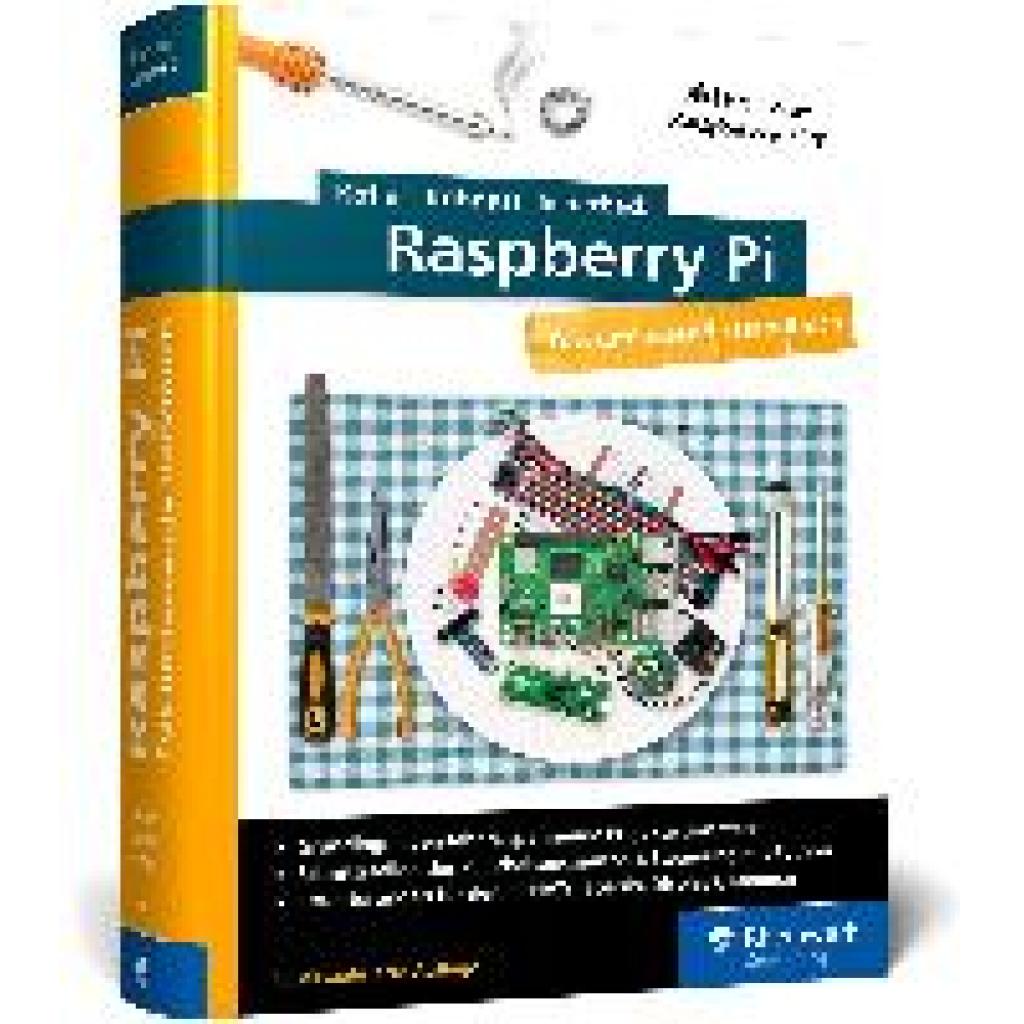
Kofler, Michael: Raspberry PiRaspberry Pi , Das große Handbuch. Über 1.000 Seiten in Farbe. Mit Einstieg in Linux, Python und Elektrotechnik. Aktuell zum Raspberry Pi 5, Pi-OS 'Bookworm' und den GPIO-Bibliotheken , Sport-Gewindefahrwerk > Sportfederung , Auflage: 8. Auflage, Erscheinungsjahr: 20240503, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael~Kühnast, Charly~Scherbeck, Christoph, Edition: REV, Auflage: 24008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 1045, Themenüberschrift: COMPUTERS / Hardware / Mainframes & Minicomputers, Keyword: Bastel-Projekte; Bücher Kompendium Grundlagen Tipps Tutorial Wissen Anleitung Training; Elektronik Elektro-Technik; GPIO, Fachschema: Computer / PC-Hardware / Aufrüsten, Reparieren, Selbstbau~EDV / Theorie / Allgemeines~Raspberry Pi (Einplatinencomputer)~Computer / PC-Hardware, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Hardware, Fachkategorie: Mainframes und Minicomputer, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 248, Breite: 182, Höhe: 64, Gewicht: 2074, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.