Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Ravensburger-Meet-Me-In
Top-Angebote
Produkte zum Begriff Ravensburger-Meet-Me-In:
-
Meet Me in Atlantis, Belletristik von Mark AdamsDer lebhafte, skeptische, aber aufgeschlossene Reiseautor Mark Adams nimmt die Leser mit zu vier plausiblen Orten, ohne Scharlatanerie und mit einem ansteckenden Geist der Neugier. Er interviewt zahlreiche Experten und Enthusiasten und malt Bilder, die selbst den besonnensten Reisenden dazu bringen werden, seine fantastische Reiseroute wiederholen zu wollen. Durchzogen von Humor und Anspielungen auf die Popkultur verwandelt Adams das, was eine mühsame Aufzählung von Theorien hätte sein können, in ein aufregendes Abenteuer. Adams bewahrt sich einen journalistischen Skeptizismus und einen sprudelnden Sinn für Humor, was Atlantis zu einer fesselnden Reise macht. Immer unterhaltsam, führt Meet Me in Atlantis auch eine bedeutende Menge platonischer Philosophie ein und widmet sich verschiedenen Themen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
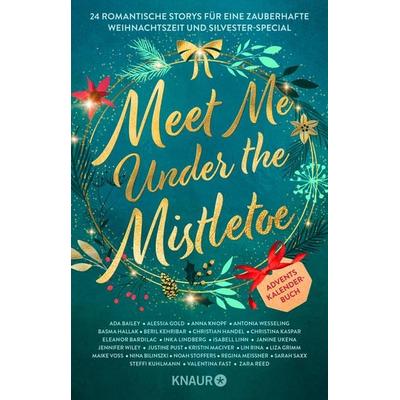
Meet Me Under the MistletoeLass Dir Die Wartezeit Auf Weihnachten Versüßen ... ... Mit Dem Perfekten Adventskalender Für Alle, Die Romance Und Romantasy Lieben. Die Weihnachtsanthologie 'meet Me Under The Mistletoe' Enthält 24 Romantische Kurzgeschichten Aus Den Genres...6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
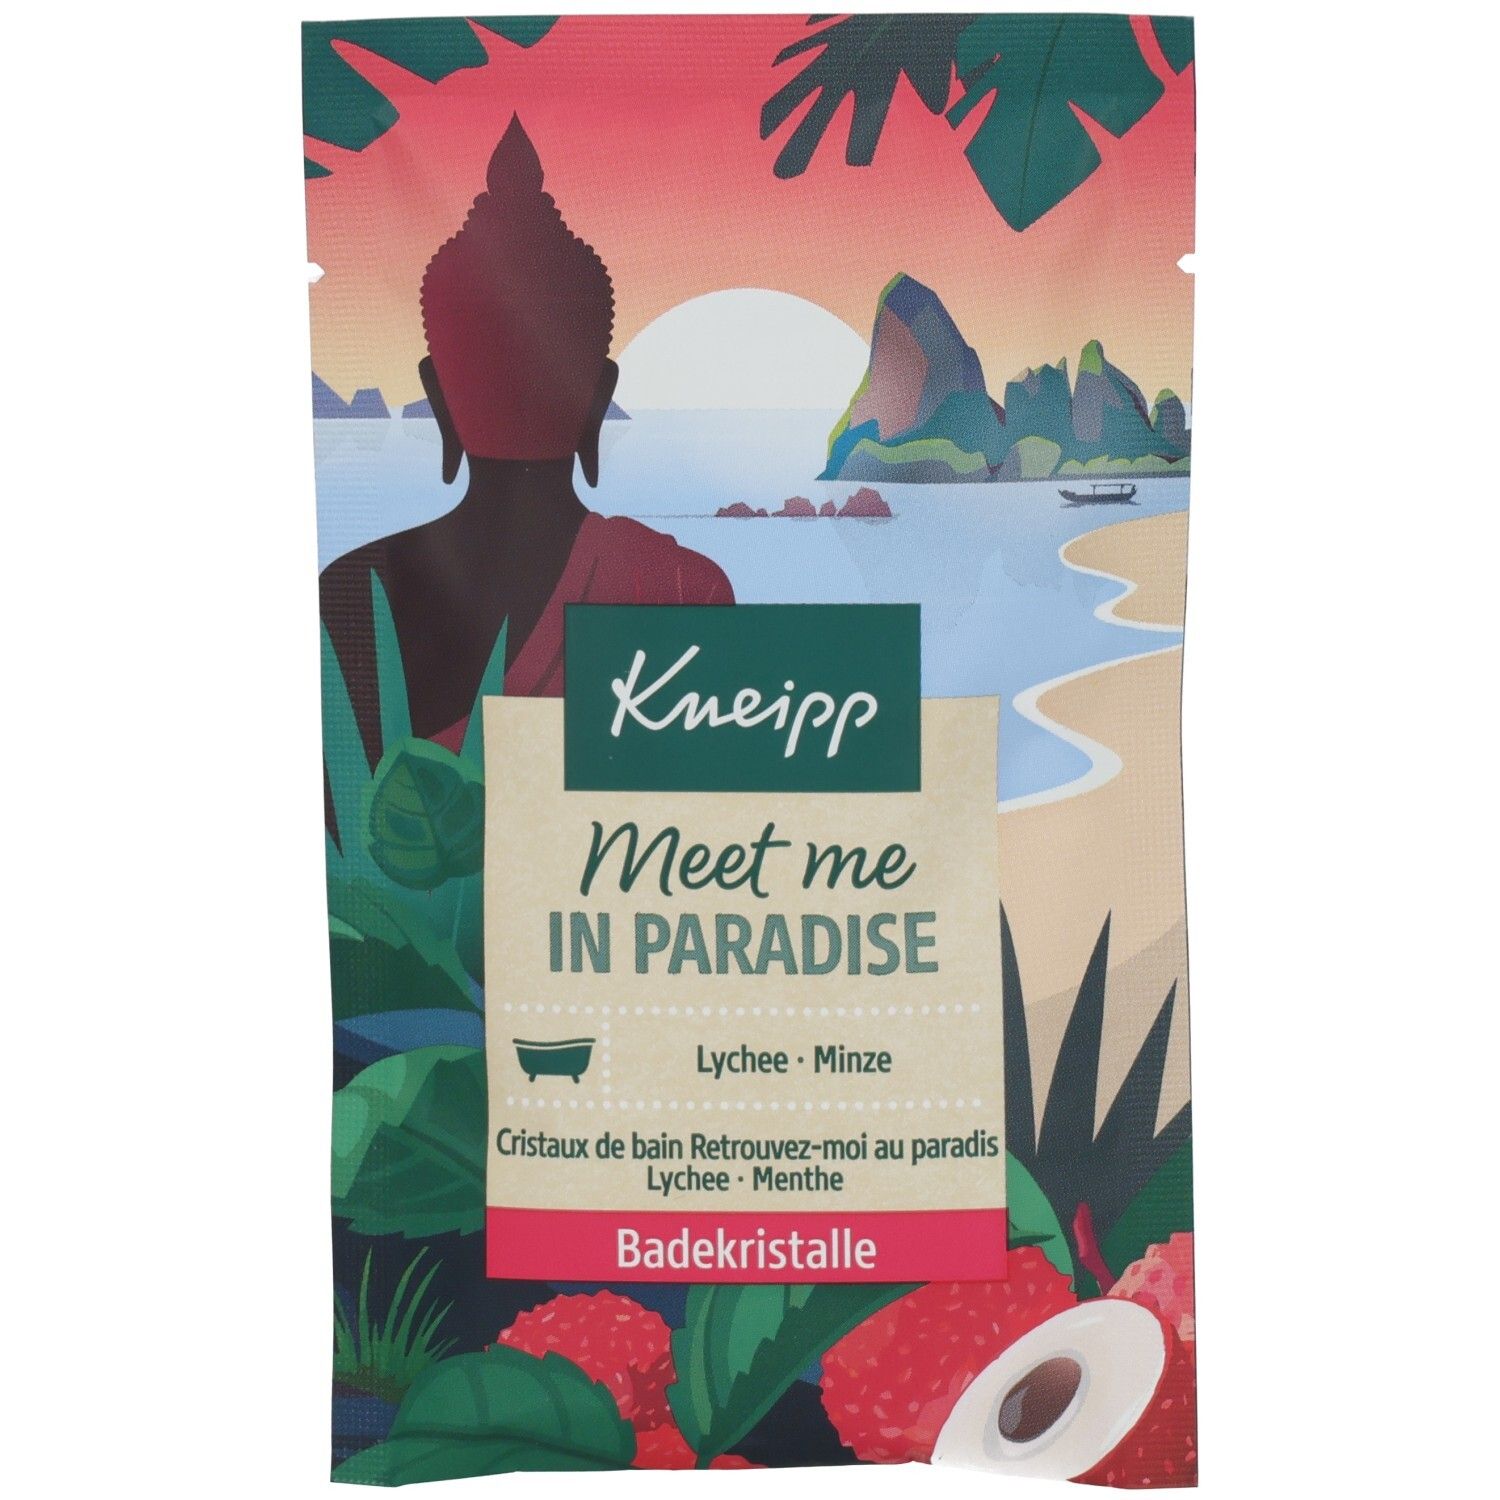
Kneipp Badekristalle Meet me in Paradise 60 g SalzKneipp Badekristalle Meet me in Paradise Lychee & Minze Fruchtig-frischer Duft Dein perfektes Bad zum Wohlfühlen mit einer einzigartigen Kombination aus Farbe und Duft vegan* Anwendung: Die Badekristalle dem einlaufenden Badewasser (36-38 °C) zugeben und vollständig auflösen. Optimale Badedauer: 15-20 Minuten. Inhaltsstoffe: Sodium Chloride, Litchi Chinensis Fruit Extract, Mentha Arvensis Leaf Oil, Prunus Amygdalus Dulcis (Sweet Almond) Oil1, Menthol, Citronellol, Geraniol, Linalool, Menta Viridis Leaf Oil, Limonene, Carvone, Citrus Limon Peel Oil, Citrus Aurantium Peel Oil, Citral, Mentha Piperita Oil, Pinene, Parfum (Fragrance), Sodium Methyl Oleoyl Taurate, Sodium Carbonate, Polysorbate 20, Glycerin, Aqua (Water), Glycine Soja (Soybean) Oil, Tocopherol, CI 16255. 1 Aus kontrolliert biologischem Anbau.1,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann ich jemanden anzeigen, der versucht hat, mich auf Meet Me abzuziehen?
Ja, es ist möglich, jemanden anzuzeigen, der versucht hat, dich auf Meet Me abzuziehen. Du solltest Beweise sammeln, wie Chatverläufe oder Screenshots, und diese der Polizei vorlegen. Es ist wichtig, solche Vorfälle zu melden, um andere potenzielle Opfer zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Ravensburger Kartenspiele
Phase 10TarockQuartettSchwarzer PeterMehr Ergebnisse **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Ravensburger-Meet-Me-In:
-
Ravensburger Meet Me In Malibu (1000)Erleben Sie die perfekte Passform! Ravensburger bietet für jeden Erwachsenen das Richtige - von Puzzles mit 500 Teilen bis zum weltweit größten mit 40.320 Teilen - und alles dazwischen! Genießen Sie die hochwertige Ravensburger-Qualität bei dieser familienfreundlichen Aktivität! Ab 14 Jahren.17,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Meet Me in Atlantis, Belletristik von Mark AdamsDer lebhafte, skeptische, aber aufgeschlossene Reiseautor Mark Adams nimmt die Leser mit zu vier plausiblen Orten, ohne Scharlatanerie und mit einem ansteckenden Geist der Neugier. Er interviewt zahlreiche Experten und Enthusiasten und malt Bilder, die selbst den besonnensten Reisenden dazu bringen werden, seine fantastische Reiseroute wiederholen zu wollen. Durchzogen von Humor und Anspielungen auf die Popkultur verwandelt Adams das, was eine mühsame Aufzählung von Theorien hätte sein können, in ein aufregendes Abenteuer. Adams bewahrt sich einen journalistischen Skeptizismus und einen sprudelnden Sinn für Humor, was Atlantis zu einer fesselnden Reise macht. Immer unterhaltsam, führt Meet Me in Atlantis auch eine bedeutende Menge platonischer Philosophie ein und widmet sich verschiedenen Themen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann ich jemanden anzeigen, der versucht hat, mich auf Meet Me abzuziehen?
Ja, es ist möglich, jemanden anzuzeigen, der versucht hat, dich auf Meet Me abzuziehen. Du solltest Beweise sammeln, wie Chatverläufe oder Screenshots, und diese der Polizei vorlegen. Es ist wichtig, solche Vorfälle zu melden, um andere potenzielle Opfer zu schützen. **
Ähnliche Suchbegriffe für Ravensburger-Meet-Me-In
-
Meet Me Under the MistletoeLass Dir Die Wartezeit Auf Weihnachten Versüßen ... ... Mit Dem Perfekten Adventskalender Für Alle, Die Romance Und Romantasy Lieben. Die Weihnachtsanthologie 'meet Me Under The Mistletoe' Enthält 24 Romantische Kurzgeschichten Aus Den Genres...6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kneipp Badekristalle Meet me in Paradise 60 g SalzKneipp Badekristalle Meet me in Paradise Lychee & Minze Fruchtig-frischer Duft Dein perfektes Bad zum Wohlfühlen mit einer einzigartigen Kombination aus Farbe und Duft vegan* Anwendung: Die Badekristalle dem einlaufenden Badewasser (36-38 °C) zugeben und vollständig auflösen. Optimale Badedauer: 15-20 Minuten. Inhaltsstoffe: Sodium Chloride, Litchi Chinensis Fruit Extract, Mentha Arvensis Leaf Oil, Prunus Amygdalus Dulcis (Sweet Almond) Oil1, Menthol, Citronellol, Geraniol, Linalool, Menta Viridis Leaf Oil, Limonene, Carvone, Citrus Limon Peel Oil, Citrus Aurantium Peel Oil, Citral, Mentha Piperita Oil, Pinene, Parfum (Fragrance), Sodium Methyl Oleoyl Taurate, Sodium Carbonate, Polysorbate 20, Glycerin, Aqua (Water), Glycine Soja (Soybean) Oil, Tocopherol, CI 16255. 1 Aus kontrolliert biologischem Anbau.1,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Goodman, Lizzy: Meet Me in the BathroomMeet Me in the Bathroom , Rebirth and Rock and Roll in New York City 2001-2011 , > , Erscheinungsjahr: 20170523, Produktform: Leinen, Autoren: Goodman, Lizzy, Seitenzahl/Blattzahl: 621, Abbildungen: 2 8 page 1/c inserts, Themenüberschrift: MUSIC / General, Keyword: 2023; nonfiction; gift; 2022; 2022 books; art; history; usa; ebooks; 911; biographies; historical; streaming; american; gifts for musicians; musical; punk; music; biography; music books; artist; musica; autobiography; seattle; nyc; memoir; music gift; music book; buy; 2020; favorites; american history; books about music; culture; rock and roll books; musician; 2021; journalism; new wave; recommended; rock music; historia; music history; piracy; progressive rock; music history book; 2017; musician gift; 2000s; brooklyn; pop culture; 20th century; london; austin; music theory; m\xfasica; rock and roll biographies and autobiographies; purchase, Fachschema: Musikgeschichte~New York City / Geschichte, Politik, Gesellschaft~Pop (Musik)~Rock (Musik)~Englische Bücher / Musik~Musik / Musiklehre, Musiktheorie, Wissenschaft, Fachkategorie: Musikgeschichte~Biografien: Kunst und Unterhaltung~Musikkritik~Musikwissenschaft und Musiktheorie, Region: New York City, Style: Rock~Rock 'n' Roll, Imprint-Titels: Dey Street Books, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: eng, Seitenanzahl: XVII, Seitenanzahl: 621, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. USA, Verlag: Harper Collins Publ. USA, Länge: 236, Breite: 159, Höhe: 48, Gewicht: 810, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 124880025,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kreihe, Susann: Tapas meet MezzeTapas meet Mezze , 65 köstliche Kleinigkeiten , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230331, Produktform: Leinen, Autoren: Kreihe, Susann, Seitenzahl/Blattzahl: 160, Themenüberschrift: COOKING / Regional & Cultural / Soul Food, Keyword: Tapas Kochbuch; Spanische Tapas; Mezze Kochbuch; Meze Kochbuch; Partyfood; antipasti und tapas; antipasti kochbuch; kochbuch international; feierabendrezepte; tapas rezepte; tapas buch; tapas mixgenuss, Fachschema: Kochen / Schnelle Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte~USA / Küche, Fachkategorie: Schnelle Küche~Nationale und regionale Küche~Kochen für Feste, Region: Vereinigte Staaten von Amerika, USA, Interesse Alter: Bezug zu Afroamerikanern, Warengruppe: HC/Themenkochbücher, Fachkategorie: Hausmannskost und alte Gerichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Christian Verlag GmbH, Verlag: Christian Verlag GmbH, Verlag: Christian Verlag GmbH, Länge: 259, Breite: 195, Höhe: 16, Gewicht: 744, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ravensburger Kartenspiele
Phase 10TarockQuartettSchwarzer PeterMehr Ergebnisse **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.