Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Raz-Adam-Loot
Top-Angebote
Produkte zum Begriff Raz-Adam-Loot:
-
Raz, Adam: LootLoot , How Israel Stole Palestinian Property , > , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Raz, Adam, Übersetzung: Hollander, Philip, Seitenzahl/Blattzahl: 352, Themenüberschrift: HISTORY / Middle East / Israel & Palestine, Keyword: Nakba; 1948 war; Ben Gurion; Palestine; Benny Morris; Ilan Pappé; War crimes; Plundering; Arabs; Refugee Problem; Jaffa; Jerusalem; Palestinian Villages; Depopulation; Ethnic Cleansing; Götz Aly; displacement, Fachschema: Israel~Judentum / Israel (Staat)~Palästina - Heiliges Land~Asien / Geschichte~Naher Osten - Nahost~Nahost, Fachkategorie: Asiatische Geschichte~Geschichte des Nahen und Mittleren Ostens, Region: Israel~Palästina, Warengruppe: HC/Geschichte/20. Jahrhundert, Fachkategorie: Geschichte allgemein und Weltgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verso Books, Verlag: Verso Books, Produktverfügbarkeit: 02, Länge: 234, Breite: 153, Höhe: 30, Gewicht: 567, Produktform: Gebunden, Genre: Importe, Genre: Importe,26,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Raz-Adam-Loot:
-
Loot, Sachbücher von Adam Raz"Loot" von Adam Raz ist ein aufschlussreiches Sachbuch, das sich mit der Nakba und den damit verbundenen Ereignissen auseinandersetzt. Es beleuchtet nicht nur die erzwungenen Vertreibungen der palästinensischen Bevölkerung, sondern auch die weitreichenden Plünderungen von Eigentum, die in dieser Zeit stattfanden. Durch eine detaillierte Analyse der historischen Kontexte und der Auswirkungen auf die betroffenen Gemeinschaften bietet das Buch eine umfassende Perspektive auf ein oft übersehenes Kapitel der Geschichte. Die sorgfältige Recherche und die fundierte Argumentation machen es zu einer wertvollen Lektüre für alle, die sich für Geschichte und Archäologie interessieren. Mit einem festen Einband und einer ansprechenden Gestaltung ist "Loot" sowohl informativ als auch ansprechend für Leserinnen und Leser, die sich mit den komplexen Themen der Vergangenheit auseinandersetzen möchten.26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
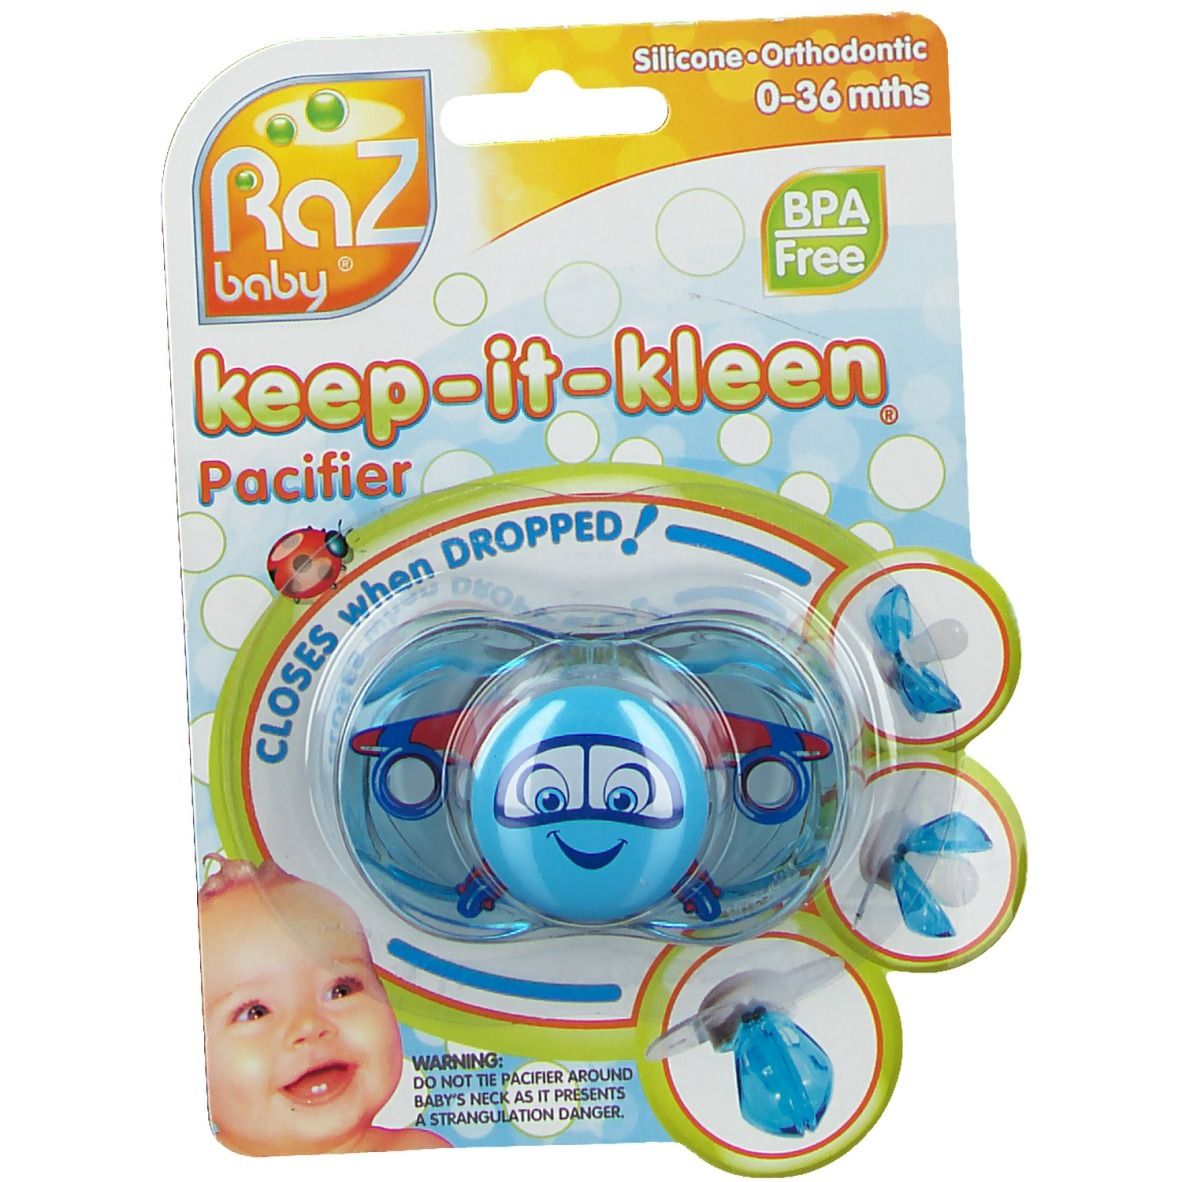
Raz Baby Fopspeen Adam Airplane 1 St SchnullerDer RaZ baby Keep-It-Kleen Schnuller ist ein innovativer Schnuller, der speziell für Babys im Alter von 0 bis 36 Monaten entwickelt wurde. Ein besonderes Merkmal dieses Schnullers ist sein einzigartiger Verschlussmechanismus, der sich automatisch schließt, sobald der Schnuller herunterfällt. Dadurch bleibt der Sauger hygienisch sauber und geschützt vor Schmutz und Bakterien, was die Sicherheit für das Baby erhöht. Der Schnuller besteht aus hochwertigem, BPA-freiem Silikon, das weich und zahnfreundlich ist. Er ist kiefergerecht geformt (orthodontic) und unterstützt die gesunde Entwicklung von Zähnen und Zahnfleisch. Durch die praktische und sichere Konstruktion eignet sich der Razbaby Schnuller perfekt für den täglichen Gebrauch und bietet Eltern eine einfache und hygienische Lösung. Dieses durchdachte Produkt vereint Funktionalität und Sicherheit und sorgt dafür, dass der Schnuller auch unterwegs sauber bleibt - eine perfekte Wahl für Eltern, die Hygiene und Komfort schätzen. Wichtiger Hinweis: Der Schnuller sollte nicht um den Hals des Babys gehängt werden, da dies eine Strangulationsgefahr darstellt.7,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Raz, Adam: LootLoot , How Israel Stole Palestinian Property , > , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Raz, Adam, Übersetzung: Hollander, Philip, Seitenzahl/Blattzahl: 352, Themenüberschrift: HISTORY / Middle East / Israel & Palestine, Keyword: Nakba; 1948 war; Ben Gurion; Palestine; Benny Morris; Ilan Pappé; War crimes; Plundering; Arabs; Refugee Problem; Jaffa; Jerusalem; Palestinian Villages; Depopulation; Ethnic Cleansing; Götz Aly; displacement, Fachschema: Israel~Judentum / Israel (Staat)~Palästina - Heiliges Land~Asien / Geschichte~Naher Osten - Nahost~Nahost, Fachkategorie: Asiatische Geschichte~Geschichte des Nahen und Mittleren Ostens, Region: Israel~Palästina, Warengruppe: HC/Geschichte/20. Jahrhundert, Fachkategorie: Geschichte allgemein und Weltgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verso Books, Verlag: Verso Books, Produktverfügbarkeit: 02, Länge: 234, Breite: 153, Höhe: 30, Gewicht: 567, Produktform: Gebunden, Genre: Importe, Genre: Importe,26,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Raz-Adam-Loot
-
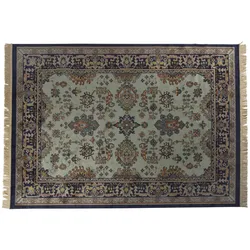
designline »Raz« TeppichDieser schön gemusterte Teppich verleiht Ihrem Wohnzimmer einen orientalischen Look. Verschiedene Formen in Kreis- und Rautenform sorgen bis ins Detail für ein besonderes Muster. Der Teppich endet an den kurzen Seiten mit naturfarbenen Fransen. Eine Gummierung an der Unterseite verhindert lästiges Hin- und Herrutschen. Produktdetails: Maße: 160 x 230 cmHöhe: 2,6 mmGummierung an der Unterseitefür Fussbodenheizung geeignet85 % Viscose 15% Polyester Textilkennzeichnung Material 85.00% Viskose, 15.00% Polyester Details zur Produktsicherheit139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Avizar, Rasierapparat, RAZ-6900SDieser wiederaufladbare Elektrorasierer mit 7 schwebenden Scherköpfen passt sich perfekt den Kurven des Kiefers und der Kopfhaut an und sorgt für eine saubere Rasur. Seine IPX6-zertifizierte Wasserdichtigkeit ermöglicht sowohl Trocken- als auch Nassrasuren. Seine ergonomische Form, die in die Handfläche passt, und sein geringes Gewicht sorgen für eine optimale Handhabung. Der wiederaufladbare Lithium-Akku hält bis zu 2 Stunden. Eigenschaften und Produktmerkmale: Elektrorasierer mit 7 rotierenden Scherköpfen, die eine grosse Fläche für eine superschnelle Rasur abdecken. 7 unabhängige, schwimmende Köpfe, die sich perfekt an die Kurven der Kopfhaut und des Kiefers anpassen. IPX6-Zertifizierung für maximale und sichere Nassnutzung. Lithium-Akku mit einer Laufzeit von bis zu 2 Stunden.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.