Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Red-Hat-Quay-1
Top-Angebote
Produkte zum Begriff Red-Hat-Quay-1:
-
Books HatBooks Hat , Books cap Books cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: navy blue , > , Erscheinungsjahr: 20240131, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cooking;cookbooks;fashion;cookbook;food;how to;self help;hobbies;recipes;crafts;health;craft;mixology;gifts for women;college student gifts;gifts for men;cocktails;entertaining;baking;business;diy;style;cocktail recipes;tea;beauty;wedding;wellness;culinary;gag gifts;hostess gifts;diet;gifts for her;white elephant gifts;nutrition;art;cocktail;guide;crochet;cook;gag gift;step by step;drinks;knitting;sewing;cocktail book;wine;fitness;christmas cookbook;trivia;self improvement;cleaning;money;dating, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Länge: 241, Breite: 216, Höhe: 62, Gewicht: 84, Produktform: NonBook, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
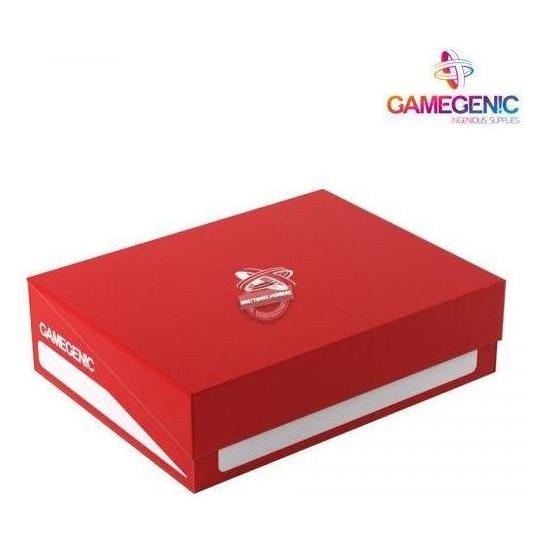
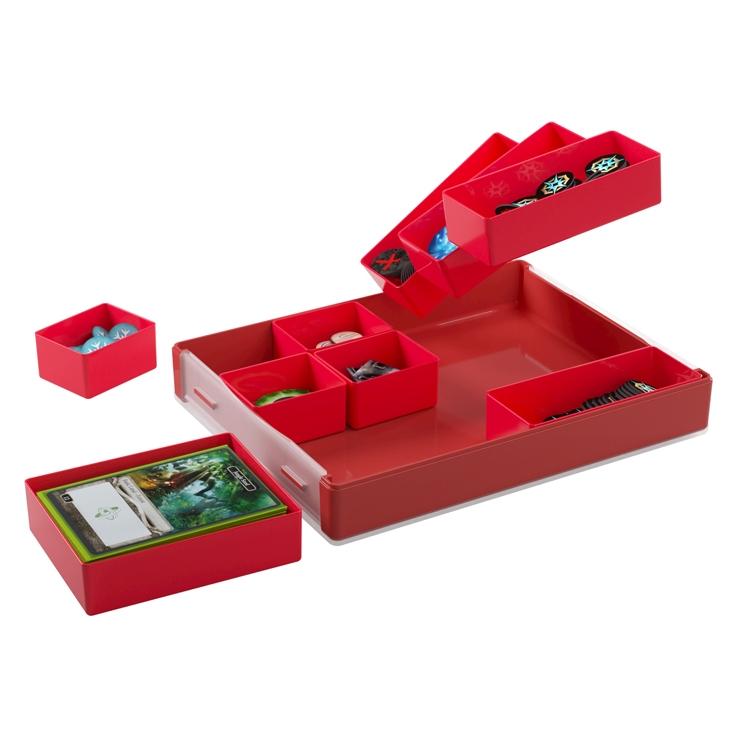
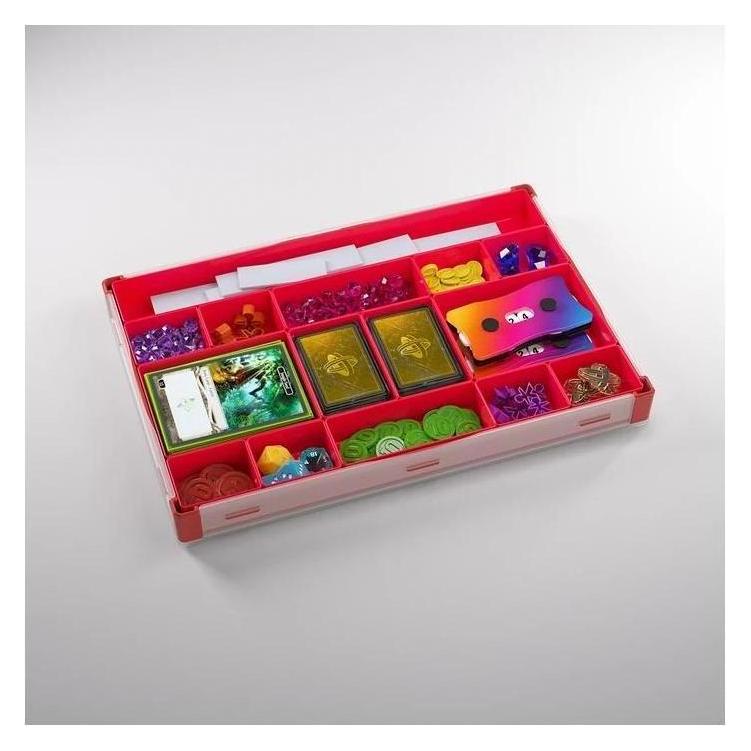
Gamegenic Token Silo XL RedDer Token Silo XL ist die perfekte Tokenbox für Tabletop- und Brettspiele. Er kommt mit einem neuen extra langen Fach zur Aufbewahrung von Bewegungs- und Reichweitenschablonen. Der Token Silo XL bewahrt und organisiert eine grosse Vielfalt an Spielsteinen, Schablonen, Karten, Würfeln und vielen anderen Gegenständen. Es gibt 15 Fächer in 5 verschiedenen Grössen, darunter 2 Mini-American-Size Fächer, 2 Standard-Size-Kartenfächer sowie 1 extra langes Fach. Alle Fächer sind vollständig herausnehmbar und können mit Fächern aus dem original Gamegenic Token Silo und Token Silo Cards Add-on ausgetauscht werden, was maximale Flexibilität und zusätzliche Anpassungsmöglichkeiten bietet. Der Deckel des Token Silo XL lässt sich an der Unterseite befestigen, was den Zugang erleichtert und mehr Platz auf dem Spieltisch sichert. Er ist aus strapazierfähigem Material gefertigt, leicht stapelbar und in verschiedenen Farben erhältlich.27,70 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist Red Dead Redemption 1?
Red Dead Redemption 1 ist ein von Rockstar Games entwickeltes Open-World-Action-Adventure-Spiel, das im Wilden Westen spielt. Der Spieler übernimmt die Rolle des ehemaligen Outlaws John Marston, der auf der Suche nach seiner Familie ist und dabei verschiedene Missionen erfüllen muss. Das Spiel bietet eine offene Spielwelt, in der der Spieler frei erkunden, kämpfen und interagieren kann. Red Dead Redemption 1 wurde 2010 veröffentlicht und erhielt sowohl von Kritikern als auch von Spielern viel Lob für seine Atmosphäre, Story und Gameplay. **
Top-Angebote
Produkte zum Begriff Red-Hat-Quay-1:
-
Red Hat Quay (1 Deployment)Red Hat Quay – Enterprise Container Registry für moderne Container-Umgebungen Red Hat Quay (1 Deployment) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Container-Images und cloud-native Artefakte sicherer speichern, verwalten und über moderne Plattformumgebungen hinweg bereitstellen möchten. Die Lösung unterstützt Organisationen dabei, zentrale Registry-Prozesse strukturierter aufzubauen und Container-Inhalte kontrollierter in Entwicklungs-, Test- und Produktionsumgebungen zu nutzen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für OpenShift, Kubernetes, Container-Sicherheit, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Laufzeit. Die Lösung richtet sich an IT-Abteilungen, Plattformteams, DevOps-Teams und Unternehmen, die containerisierte Anwendungen professionell entwickeln, verteilen und betreiben. Red Hat Quay ist besonders interessant für Organisationen, die eine zentrale, enterprise-orientierte Container Registry benötigen und ihre Container-Images nicht unkontrolliert über verschiedene Systeme, Teams oder Speicherorte verteilen möchten. Dadurch entsteht eine bessere Grundlage für Transparenz, Governance und zuverlässigere Bereitstellungsprozesse. Zentrale Registry für Container-Images und cloud-native Artefakte Red Hat Quay unterstützt Unternehmen dabei, Container-Images und weitere cloud-native Inhalte in einer zentralen Registry zu organisieren. Teams können dadurch besser nachvollziehen, welche Images vorhanden sind, wie sie verwendet werden und wie sie in Entwicklungs- oder Produktionsprozesse eingebunden werden. Das ist besonders wichtig, wenn mehrere Teams, Projekte oder Standorte mit Container-Technologien arbeiten. Eine professionelle Registry schafft mehr Ordnung in modernen Container-Landschaften. Statt Images verteilt und schwer nachvollziehbar zu speichern, können Unternehmen mit Red Hat Quay eine kontrolliertere Grundlage für Bereitstellung, Verwaltung und Zugriff schaffen. Das unterstützt DevOps-Prozesse, reduziert organisatorische Komplexität und erleichtert den Aufbau konsistenter Plattformabläufe. Für OpenShift-, Kubernetes- und Enterprise-Umgebungen Red Hat Quay passt zu Unternehmen, die Container-Workloads in OpenShift-, Kubernetes- oder anderen geeigneten Enterprise-Umgebungen betreiben. Die Lösung kann als eigenständige Registry-Komponente genutzt werden und unterstützt Organisationen dabei, Container-Inhalte besser in bestehende Plattformstrategien einzubinden. Je nach Umgebung kann Red Hat Quay dabei helfen, Entwicklungs- und Betriebsprozesse sauberer miteinander zu verbinden. Besonders in wachsenden Container-Infrastrukturen ist eine klare Registry-Strategie wichtig. Plattformteams benötigen zuverlässige Prozesse für den Umgang mit Images, Versionen, Zugriffen und Bereitstellung. Red Hat Quay bietet dafür eine professionelle Grundlage, die sich in moderne Unternehmensumgebungen einordnen lässt und Container-Prozesse besser nachvollziehbar macht. Sicherheit, Zugriff und Governance besser organisieren Bei Container-Images geht es nicht nur um Speicherung. Unternehmen müssen auch kontrollieren können, wer auf Inhalte zugreifen darf, wie Images verteilt werden und wie Registry-Prozesse in interne Sicherheits- und Governance-Anforderungen passen. Red Hat Quay unterstützt eine strukturiertere Verwaltung dieser Anforderungen und hilft Teams dabei, Container-Inhalte kontrollierter bereitzustellen. Zentrale Speicherung: Container-Images und cloud-native Artefakte können in einer professionellen Registry-Umgebung organisiert werden. Kontrollierter Zugriff: Unterstützt Unternehmen dabei, Zugriffe auf Registry-Inhalte strukturierter zu verwalten. Repository-Prozesse: Geeignet für Teams, die Images, Versionen und Repositories übersichtlicher in ihre Entwicklungs- und Betriebsprozesse einbinden möchten. Governance: Hilft Organisationen, interne Vorgaben und Plattformprozesse rund um Container-Inhalte besser nachvollziehbar zu machen. Geeignet für DevOps- und Plattformteams Red Hat Quay ist eine passende Lösung für Unternehmen, die ihre DevOps-Prozesse professioneller gestalten möchten. Entwickler, Plattformteams und Betriebseinheiten können Container-Images zentraler bereitstellen und nutzen. Dadurch lassen sich Workflows rund um Build-, Test-, Freigabe- und Deployment-Prozesse besser strukturieren. In modernen Softwareprojekten ändern sich Images und Anwendungen regelmäßig. Eine enterprise-orientierte Registry kann dabei helfen, Versionen, Repositories und Bereitstellungsprozesse übersichtlicher zu verwalten. Unternehmen erhalten damit eine bessere Grundlage, um Co...48617,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lauras Stern - Laura hat Geburtstag,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Books HatBooks Hat , Books cap Books cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: navy blue , > , Erscheinungsjahr: 20240131, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cooking;cookbooks;fashion;cookbook;food;how to;self help;hobbies;recipes;crafts;health;craft;mixology;gifts for women;college student gifts;gifts for men;cocktails;entertaining;baking;business;diy;style;cocktail recipes;tea;beauty;wedding;wellness;culinary;gag gifts;hostess gifts;diet;gifts for her;white elephant gifts;nutrition;art;cocktail;guide;crochet;cook;gag gift;step by step;drinks;knitting;sewing;cocktail book;wine;fitness;christmas cookbook;trivia;self improvement;cleaning;money;dating, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Länge: 241, Breite: 216, Höhe: 62, Gewicht: 84, Produktform: NonBook, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gamegenic Token Silo XL RedDer Token Silo XL ist die perfekte Tokenbox für Tabletop- und Brettspiele. Er kommt mit einem neuen extra langen Fach zur Aufbewahrung von Bewegungs- und Reichweitenschablonen. Der Token Silo XL bewahrt und organisiert eine grosse Vielfalt an Spielsteinen, Schablonen, Karten, Würfeln und vielen anderen Gegenständen. Es gibt 15 Fächer in 5 verschiedenen Grössen, darunter 2 Mini-American-Size Fächer, 2 Standard-Size-Kartenfächer sowie 1 extra langes Fach. Alle Fächer sind vollständig herausnehmbar und können mit Fächern aus dem original Gamegenic Token Silo und Token Silo Cards Add-on ausgetauscht werden, was maximale Flexibilität und zusätzliche Anpassungsmöglichkeiten bietet. Der Deckel des Token Silo XL lässt sich an der Unterseite befestigen, was den Zugang erleichtert und mehr Platz auf dem Spieltisch sichert. Er ist aus strapazierfähigem Material gefertigt, leicht stapelbar und in verschiedenen Farben erhältlich.27,70 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Red-Hat-Quay-1
-
Red Hat Quay (1 Deployment)Red Hat Quay – Enterprise Container Registry für moderne Container-Umgebungen Red Hat Quay (1 Deployment) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Container-Images und cloud-native Artefakte sicherer speichern, verwalten und über moderne Plattformumgebungen hinweg bereitstellen möchten. Die Lösung unterstützt Organisationen dabei, zentrale Registry-Prozesse strukturierter aufzubauen und Container-Inhalte kontrollierter in Entwicklungs-, Test- und Produktionsumgebungen zu nutzen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für OpenShift, Kubernetes, Container-Sicherheit, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Laufzeit. Die Lösung richtet sich an IT-Abteilungen, Plattformteams, DevOps-Teams und Unternehmen, die containerisierte Anwendungen professionell entwickeln, verteilen und betreiben. Red Hat Quay ist besonders interessant für Organisationen, die eine zentrale, enterprise-orientierte Container Registry benötigen und ihre Container-Images nicht unkontrolliert über verschiedene Systeme, Teams oder Speicherorte verteilen möchten. Dadurch entsteht eine bessere Grundlage für Transparenz, Governance und zuverlässigere Bereitstellungsprozesse. Zentrale Registry für Container-Images und cloud-native Artefakte Red Hat Quay unterstützt Unternehmen dabei, Container-Images und weitere cloud-native Inhalte in einer zentralen Registry zu organisieren. Teams können dadurch besser nachvollziehen, welche Images vorhanden sind, wie sie verwendet werden und wie sie in Entwicklungs- oder Produktionsprozesse eingebunden werden. Das ist besonders wichtig, wenn mehrere Teams, Projekte oder Standorte mit Container-Technologien arbeiten. Eine professionelle Registry schafft mehr Ordnung in modernen Container-Landschaften. Statt Images verteilt und schwer nachvollziehbar zu speichern, können Unternehmen mit Red Hat Quay eine kontrolliertere Grundlage für Bereitstellung, Verwaltung und Zugriff schaffen. Das unterstützt DevOps-Prozesse, reduziert organisatorische Komplexität und erleichtert den Aufbau konsistenter Plattformabläufe. Für OpenShift-, Kubernetes- und Enterprise-Umgebungen Red Hat Quay passt zu Unternehmen, die Container-Workloads in OpenShift-, Kubernetes- oder anderen geeigneten Enterprise-Umgebungen betreiben. Die Lösung kann als eigenständige Registry-Komponente genutzt werden und unterstützt Organisationen dabei, Container-Inhalte besser in bestehende Plattformstrategien einzubinden. Je nach Umgebung kann Red Hat Quay dabei helfen, Entwicklungs- und Betriebsprozesse sauberer miteinander zu verbinden. Besonders in wachsenden Container-Infrastrukturen ist eine klare Registry-Strategie wichtig. Plattformteams benötigen zuverlässige Prozesse für den Umgang mit Images, Versionen, Zugriffen und Bereitstellung. Red Hat Quay bietet dafür eine professionelle Grundlage, die sich in moderne Unternehmensumgebungen einordnen lässt und Container-Prozesse besser nachvollziehbar macht. Sicherheit, Zugriff und Governance besser organisieren Bei Container-Images geht es nicht nur um Speicherung. Unternehmen müssen auch kontrollieren können, wer auf Inhalte zugreifen darf, wie Images verteilt werden und wie Registry-Prozesse in interne Sicherheits- und Governance-Anforderungen passen. Red Hat Quay unterstützt eine strukturiertere Verwaltung dieser Anforderungen und hilft Teams dabei, Container-Inhalte kontrollierter bereitzustellen. Zentrale Speicherung: Container-Images und cloud-native Artefakte können in einer professionellen Registry-Umgebung organisiert werden. Kontrollierter Zugriff: Unterstützt Unternehmen dabei, Zugriffe auf Registry-Inhalte strukturierter zu verwalten. Repository-Prozesse: Geeignet für Teams, die Images, Versionen und Repositories übersichtlicher in ihre Entwicklungs- und Betriebsprozesse einbinden möchten. Governance: Hilft Organisationen, interne Vorgaben und Plattformprozesse rund um Container-Inhalte besser nachvollziehbar zu machen. Geeignet für DevOps- und Plattformteams Red Hat Quay ist eine passende Lösung für Unternehmen, die ihre DevOps-Prozesse professioneller gestalten möchten. Entwickler, Plattformteams und Betriebseinheiten können Container-Images zentraler bereitstellen und nutzen. Dadurch lassen sich Workflows rund um Build-, Test-, Freigabe- und Deployment-Prozesse besser strukturieren. In modernen Softwareprojekten ändern sich Images und Anwendungen regelmäßig. Eine enterprise-orientierte Registry kann dabei helfen, Versionen, Repositories und Bereitstellungsprozesse übersichtlicher zu verwalten. Unternehmen erhalten damit eine bessere Grundlage, um Co...32411,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist Red Dead Redemption 1?
Red Dead Redemption 1 ist ein von Rockstar Games entwickeltes Open-World-Action-Adventure-Spiel, das im Wilden Westen spielt. Der Spieler übernimmt die Rolle des ehemaligen Outlaws John Marston, der auf der Suche nach seiner Familie ist und dabei verschiedene Missionen erfüllen muss. Das Spiel bietet eine offene Spielwelt, in der der Spieler frei erkunden, kämpfen und interagieren kann. Red Dead Redemption 1 wurde 2010 veröffentlicht und erhielt sowohl von Kritikern als auch von Spielern viel Lob für seine Atmosphäre, Story und Gameplay. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.