Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Redoma-Branco-2025
Top-Angebote
Produkte zum Begriff Redoma-Branco-2025:
-
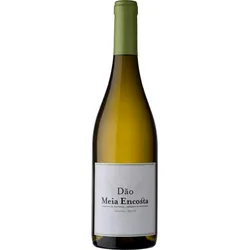
Meia Encosta Branco 2025Meia Encosta Branco 2025 ist ein trockener, frischer Weißwein aus der DOC Dão. Zitrusnoten, Orangenblätter, florale Nuancen und lebendige Säure machen ihn zur passenden Wahl zu leichten Fischgerichten oder als Aperitif.8,20 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
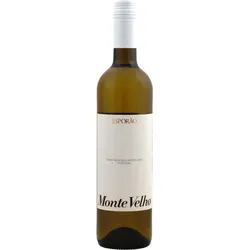
Esporão Monte Velho Branco 2025Esporão Monte Velho Branco 2025 ist ein trockener, frischer Weißwein aus dem Alentejo mit floralen Noten, weißem Fruchtaroma und lebendiger Säure. Eine vielseitige portugiesische Cuvée zu Fisch, Meeresfrüchten oder Sushi.5,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
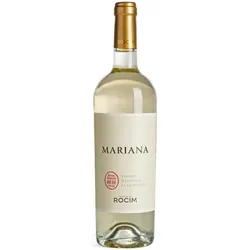
Mariana Branco Herdade do Rocim 2025Das südportugiesische Alentejo wird oft mit endloser Weite sengender Sommerhitze und tiefdunklen kraftvollen Rotweinen assoziiert. Dass ausgerechnet in diesem sonnenverwöhnten Landstrich einer der packendsten vibrierendsten Weißweine des Landes entsteht grenzt fast an ein önologisches Wunder. Des Rätsels Lösung liegt in der Subregion Vidigueira dem südlichsten Zipfel des Anbaugebiets. Hier treffen die heißen kontinentalen Luftmassen auf kühle Atlantikwinde die nachts über die Hügel der Serra ...8,50 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Azores Wine Company Vulcánico Branco 2025 - 75clAzores Wine Company Vulcánico Branco ist eine Weißwein-Coupage aus den Sorten Arinto und Verdelho, die von der Weinkellerei Azores Wine Company innerhalb der IG Azores auf den Azoren, Portugal, hergestellt wird. Azores Wine Company Vulcánico Branco wird aus einer manuellen Weinlese hergestellt, wobei die Trauben in Kisten zu 20 kg gesammelt werden, deren Rispen bei der Ankunft in der Kellerei sorgfältig ausgewählt werden. Die Trauben werden sanft zerquetscht und in die Gärbottiche verbracht, in denen sie drei bis sechs Stunden bei niedriger Temperatur verbleiben. Der Most gärt spontan, so dass sein ganzes aromatisches Potenzial erhalten bleibt. Der Azores Wine Company Vulcánico Branco ist ein Wein aus der Sammlung Volcanic Series der Azores Wine Company, die das Potenzial von Weinen aus kargen, steinigen Vulkanböden aufzeigen will. Diese Böden sind eine Art „rocha mãe“ (Muttergestein) mitten im Atlantik, am Fuße des größten Berges Portugals. Hier kann praktisch nichts anderes wachsen, nur die Rebsorten, aus denen diese Coupage besteht, trotzen der ungünstigen Witterung und reifen, wenn das raue Klima der Azoren es zulässt.24,75 €*Versand: 8,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Redoma-Branco-2025:
-
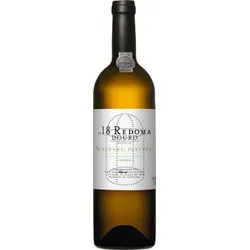
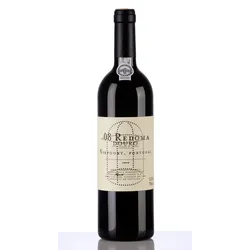
Redoma Branco 2025 - Niepoort - 0.75LDiese Cuvée stammt von Parzellen mit alten Reben, die in einer Höhe von mehr als 600 Metern gepflanzt wurden. Den Vorgängerjahrgang bewertete R. Parker mit 94/100, und es kann kein Zweifel bestehen, dass dieser aktuelle Jahrgang eine ähnliche Würdigung erhalten wird! Insgesamt ein frischer, eleganter und harmonischer Wein von seltener Fülle, der den feinsten Weißweinen würdig ist, unterstützt durch eine fachgerechte Élevage in Fässern auf Weinhefe. Mit ihrem subtilen, komplexen, sehr angenehmen Wesen und Limetten- und exotischen Fruchtaromen belegt diese Cuvée eindrucksvoll ihre mediterrane Identität!21,90 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Esporão Reserva branco 2025Esporão Reserva Branco 2025 ist ein trockener, vollmundiger Weißwein aus dem Alentejo mit weißfleischiger Frucht, Zitrus und würzigen Noten. Sechs Monate auf der Feinhefe verleihen ihm eine cremige Textur, die von frischer Säure ausgeglichen wird.13,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Meia Encosta Branco 2025Meia Encosta Branco 2025 ist ein trockener, frischer Weißwein aus der DOC Dão. Zitrusnoten, Orangenblätter, florale Nuancen und lebendige Säure machen ihn zur passenden Wahl zu leichten Fischgerichten oder als Aperitif.8,20 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Esporão Monte Velho Branco 2025Esporão Monte Velho Branco 2025 ist ein trockener, frischer Weißwein aus dem Alentejo mit floralen Noten, weißem Fruchtaroma und lebendiger Säure. Eine vielseitige portugiesische Cuvée zu Fisch, Meeresfrüchten oder Sushi.5,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Redoma-Branco-2025
-
Mariana Branco Herdade do Rocim 2025Das südportugiesische Alentejo wird oft mit endloser Weite sengender Sommerhitze und tiefdunklen kraftvollen Rotweinen assoziiert. Dass ausgerechnet in diesem sonnenverwöhnten Landstrich einer der packendsten vibrierendsten Weißweine des Landes entsteht grenzt fast an ein önologisches Wunder. Des Rätsels Lösung liegt in der Subregion Vidigueira dem südlichsten Zipfel des Anbaugebiets. Hier treffen die heißen kontinentalen Luftmassen auf kühle Atlantikwinde die nachts über die Hügel der Serra ...8,50 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Azores Wine Company Vulcánico Branco 2025 - 75clAzores Wine Company Vulcánico Branco ist eine Weißwein-Coupage aus den Sorten Arinto und Verdelho, die von der Weinkellerei Azores Wine Company innerhalb der IG Azores auf den Azoren, Portugal, hergestellt wird. Azores Wine Company Vulcánico Branco wird aus einer manuellen Weinlese hergestellt, wobei die Trauben in Kisten zu 20 kg gesammelt werden, deren Rispen bei der Ankunft in der Kellerei sorgfältig ausgewählt werden. Die Trauben werden sanft zerquetscht und in die Gärbottiche verbracht, in denen sie drei bis sechs Stunden bei niedriger Temperatur verbleiben. Der Most gärt spontan, so dass sein ganzes aromatisches Potenzial erhalten bleibt. Der Azores Wine Company Vulcánico Branco ist ein Wein aus der Sammlung Volcanic Series der Azores Wine Company, die das Potenzial von Weinen aus kargen, steinigen Vulkanböden aufzeigen will. Diese Böden sind eine Art „rocha mãe“ (Muttergestein) mitten im Atlantik, am Fuße des größten Berges Portugals. Hier kann praktisch nichts anderes wachsen, nur die Rebsorten, aus denen diese Coupage besteht, trotzen der ungünstigen Witterung und reifen, wenn das raue Klima der Azoren es zulässt.24,75 €*Versand: 8,95 €Sichere Weiterleitung zum Anbieter
-
6er Vorteilspaket Branco 2025 Mandriola de Lisboa6 Flaschen Sparpaket🍷 Der Branco von Mandriola de Lisboa besticht durch eine frische Leichtigkeit mit verführerischen Noten von Fernão Pires und Moscatel. 🍴 Er begleitet hervorragend leichte Fischgerichte, mediterranes Gemüse oder einen entspannten Sommerabend auf der Terrasse. 🇵🇹 Aus der lebendigen Region Lissabon verkörpert dieser Weißwein die sonnige Vielfalt Portugals mit authentischem Charakter. Allergene:enthält Sulfite38,90 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.