Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Reimagined-Masterpieces-Fachbücher
Top-Angebote
Produkte zum Begriff Reimagined-Masterpieces-Fachbücher:
-
Sachs:Ten Masterpieces of Music, Fachbücher von Harvey SachsIn diesem meisterhaften Werk nimmt Harvey Sachs, Autor der hochgelobten Biografie "Toscanini", die Leser mit in das Herz von zehn grossen Werken der klassischen Musik – Werke, die Bestand haben, weil sie von Komponisten geschaffen wurden, die ein Genie dafür hatten, Musik aus ihren tiefsten Quellen zu schöpfen. Diese Meister – Mozart und Beethoven, Schubert, Schumann, Berlioz, Verdi und Brahms, Sibelius, Prokofiev und Stravinsky – kommunizierten ihre Lebenserfahrungen durch Musik und verallgemeinerten das Intime durch Musik. Indem er unsere Wahrnehmungen dieser zehn zwischen 1784 und 1966 komponierten Stücke erweitert, lädt Sachs in üppiger, exquisiter Prosa dazu ein, darüber nachzudenken, warum Musik uns anregt, stört, erhebt und tröstet. Er hat ein Leben lang mit diesen Meisterwerken gelebt, und seine Beschreibungen von ihnen sowie von den dramatischen Leben der Komponisten, die sie schrieben, verleihen den musikalischen Wahrnehmungen der Leser, die möglicherweise Gelegenheitshörer, Studenten, professionelle Musiker oder irgendetwas dazwischen sind, eine vertiefte Dimension.26,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Atlas of Mid-century Modern Masterpieces, Fachbücher von Dominic BradburyDer "Atlas of Mid-Century Modern Masterpieces" ist eine umfassende und innovative Sammlung, die die herausragendsten Werke der Mid-Century Modern Architektur aus aller Welt präsentiert. Mit 450 beeindruckenden Beispielen zeigt dieses Buch, wie Architekt*innen der damaligen Zeit den Nachkriegsboom und die zunehmende Globalisierung nutzten, um visionäre Designs zu schaffen. Die Vielfalt reicht von Botschaften und Bürogebäuden bis hin zu Unterhaltungsräumen und Verkehrsknotenpunkten. Berühmte Architekt*innen wie Arne Jacobsen, Mies van der Rohe, Le Corbusier, Eero Saarinen, Alvar Aalto, Marcel Breuer, Frank Lloyd Wright und Oscar Niemeyer sind mit atemberaubenden Fotografien vertreten. Dieses stilvolle Hardcover-Buch ist ein unverzichtbares Werk für alle, die sich für Design und Architektur interessieren und bietet einen faszinierenden Einblick in die Baukunst dieser Epoche.103,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Reimagined-Masterpieces-Fachbücher:
-
Masterpieces of Piano Music, FachbücherDas Buch "Masterpieces of Piano Music" ist eine umfassende Sammlung klassischer Klaviermusik, die sich durch ihre Vielfalt und Autorität auszeichnet. Mit über 140 ausgewählten Stücken deckt es ein breites Spektrum ab, das klassische, romantische, moderne, leichte, sakrale und operatische Musik umfasst. Diese Sammlung ist ideal für Pianist*innen aller Erfahrungsstufen, die ihr Repertoire erweitern oder ihre Fähigkeiten verfeinern möchten. Die sorgfältige Zusammenstellung der Werke ermöglicht es, die Entwicklung der Klaviermusik über verschiedene Epochen hinweg nachzuvollziehen. Die Ausgabe ist in englischer Sprache verfasst und umfasst 400 Seiten, die reich an Notenmaterial sind. Die grosszügigen Abmessungen von 230 mm Breite bieten ausreichend Platz für eine angenehme Lesbarkeit und Spielbarkeit der Noten. Ob für den Unterricht, das eigene Spiel oder als Geschenk für Musikliebhaber*innen, dieses Buch ist ein unverzichtbares Werk für alle, die die Schönheit der Klaviermusik schätzen.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sachs:Ten Masterpieces of Music, Fachbücher von Harvey SachsIn diesem meisterhaften Werk nimmt Harvey Sachs, Autor der hochgelobten Biografie "Toscanini", die Leser mit in das Herz von zehn grossen Werken der klassischen Musik – Werke, die Bestand haben, weil sie von Komponisten geschaffen wurden, die ein Genie dafür hatten, Musik aus ihren tiefsten Quellen zu schöpfen. Diese Meister – Mozart und Beethoven, Schubert, Schumann, Berlioz, Verdi und Brahms, Sibelius, Prokofiev und Stravinsky – kommunizierten ihre Lebenserfahrungen durch Musik und verallgemeinerten das Intime durch Musik. Indem er unsere Wahrnehmungen dieser zehn zwischen 1784 und 1966 komponierten Stücke erweitert, lädt Sachs in üppiger, exquisiter Prosa dazu ein, darüber nachzudenken, warum Musik uns anregt, stört, erhebt und tröstet. Er hat ein Leben lang mit diesen Meisterwerken gelebt, und seine Beschreibungen von ihnen sowie von den dramatischen Leben der Komponisten, die sie schrieben, verleihen den musikalischen Wahrnehmungen der Leser, die möglicherweise Gelegenheitshörer, Studenten, professionelle Musiker oder irgendetwas dazwischen sind, eine vertiefte Dimension.26,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Reimagined-Masterpieces-Fachbücher
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Atlas of Mid-century Modern Masterpieces, Fachbücher von Dominic BradburyDer "Atlas of Mid-Century Modern Masterpieces" ist eine umfassende und innovative Sammlung, die die herausragendsten Werke der Mid-Century Modern Architektur aus aller Welt präsentiert. Mit 450 beeindruckenden Beispielen zeigt dieses Buch, wie Architekt*innen der damaligen Zeit den Nachkriegsboom und die zunehmende Globalisierung nutzten, um visionäre Designs zu schaffen. Die Vielfalt reicht von Botschaften und Bürogebäuden bis hin zu Unterhaltungsräumen und Verkehrsknotenpunkten. Berühmte Architekt*innen wie Arne Jacobsen, Mies van der Rohe, Le Corbusier, Eero Saarinen, Alvar Aalto, Marcel Breuer, Frank Lloyd Wright und Oscar Niemeyer sind mit atemberaubenden Fotografien vertreten. Dieses stilvolle Hardcover-Buch ist ein unverzichtbares Werk für alle, die sich für Design und Architektur interessieren und bietet einen faszinierenden Einblick in die Baukunst dieser Epoche.103,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
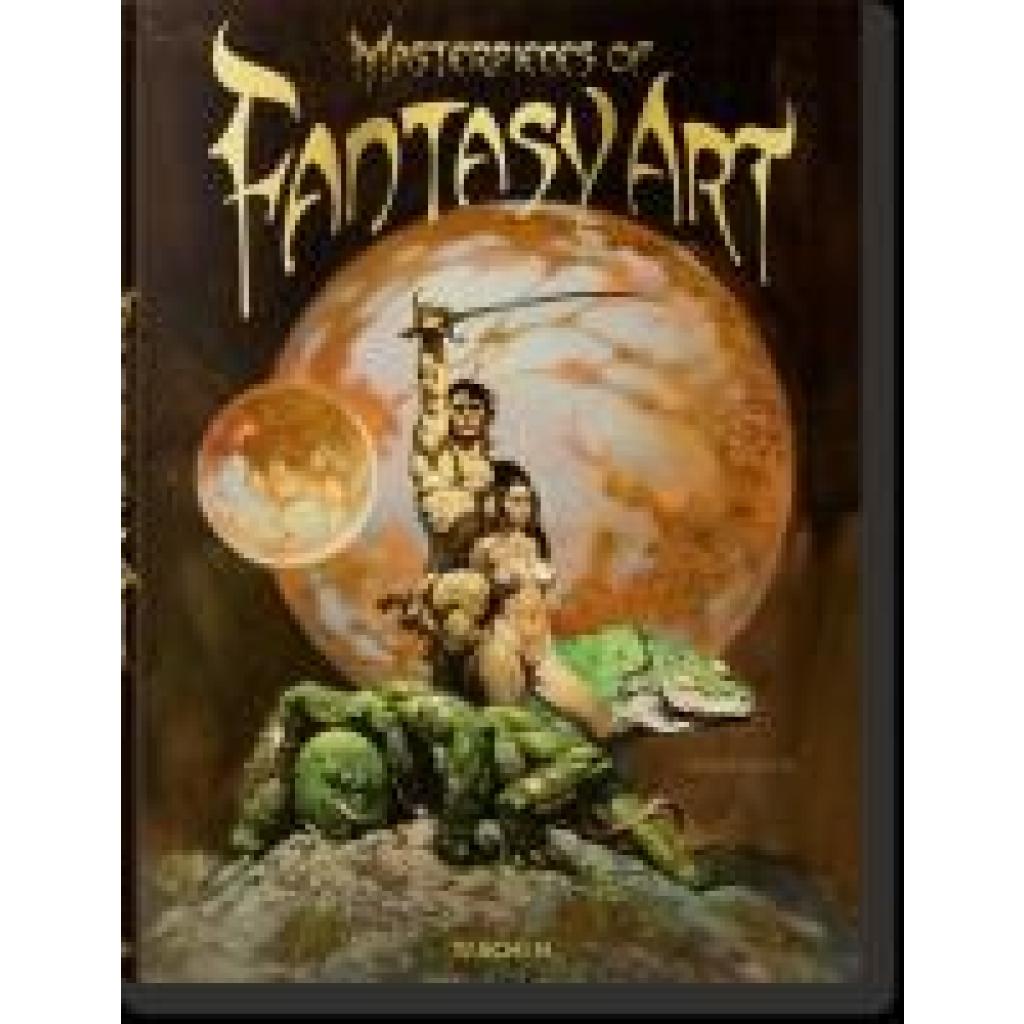
Hanson, Dian: Masterpieces of Fantasy ArtMasterpieces of Fantasy Art , Fantasy Art , diese farbenfrohe Mischung aus Mythos, Muskeln und sexy Jungfrauen, geht zurück bis ins Jahr 1923, dem Jahr der Veröffentlichung des Weird Tales -Magazins. Das Genre wurde in den 1960er Jahren wiederbelebt, als Der Herr der Ringe eine Neuauflage erlebte, Conan der Barbar in Taschenbüchern mit Titelbildern von Frank Frazetta zahlreiche Abenteuer bestritt und Roger Dean Plattencover mit psychedelischen Fantasy-Szenen versah. Der endgültige Durchbruch jedoch gelang in den 1970er-Jahren mit dem Rollenspiel Dungeons & Dragons , der genialen französischen Zeitschrift Métal Hurlant und dem ersten Film der langen Star Wars -Reihe, Krieg der Sterne . Die Zahl der aktiven Künstler erreichte in diesem Jahrzehnt ihren Zenit. Durch das Aufkommen von Tausch- und Sammelkarten in den 1990er-Jahren entdeckte dann eine neue Generation von Fans das Genre für sich. Frank Frazettas Ölgemälde erzielten zuletzt Preise von mehr als 5 Millionen US-Dollar, wenn sie überhaupt auf den Markt kamen, und Fans stehen Schlange auf den Comic-Cons, um Boris Vallejo, Rodney Matthews, Greg Hildebrandt, Michael Whelan und Philippe Druillet zu treffen und verstorbener Ikonen wie HR Giger, Jeffrey Catherine Jones und Frazetta zu gedenken - die natürlich alle in diesem Band vertreten sind. Der Wälzer im Monsterformat zeigt die Originalgemälde , jeweils ergänzt durch Entwurfsskizzen, Skulpturen, Kalender, Zeitschriften und Taschenbücher , und bietet tiefe Einblicke in dieses dynamische, fantasievolle Genre. Informative Biografien zeichnen ein genaueres und aussagekräftigeres Bild der Künstler als jeder Wikipedia-Eintrag. History of Fantasy Art gilt schon jetzt als edelster und informativster Führer zu diesem so populären wie faszinierenden Thema. , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20200904, Produktform: Leinen, Beilage: GER, Hardcover, Leineneinband mit Schutzumschlag, Autoren: Hanson, Dian, Edition: MLL, Seitenzahl/Blattzahl: 532, Keyword: Fantasy; Frazetta; Vallejo; Moebius; Drachen; Comics; Monster; Helden; phantasievoll; Sci-Fi, Fachschema: Kunstgeschichte, Fachkategorie: Kunstgeschichte, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 475, Breite: 331, Höhe: 65, Gewicht: 7416, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,150,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.